

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: ФГБУ "Институт стандартизации", 2024 Примечание к документу Документ введен в действие с 01.02.2025. Взамен ПНСТ 433-2020. Название документа "ГОСТ Р 71840-2024 (ИСО/МЭК 30161-1:2020). Национальный стандарт Российской Федерации. Информационные технологии. Интернет вещей. Требования к платформе обмена данными для различных служб интернета вещей. Часть 1. Общие требования" (утв. и введен в действие Приказом Росстандарта от 29.11.2024 N 1798-ст) "ГОСТ Р 71840-2024 (ИСО/МЭК 30161-1:2020). Национальный стандарт Российской Федерации. Информационные технологии. Интернет вещей. Требования к платформе обмена данными для различных служб интернета вещей. Часть 1. Общие требования"
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||

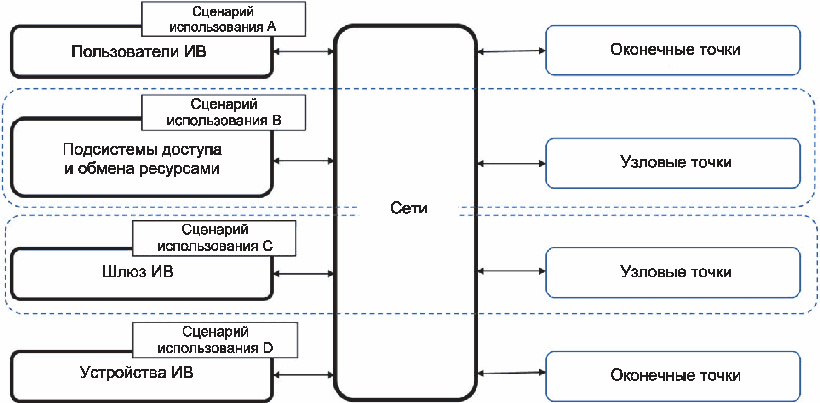
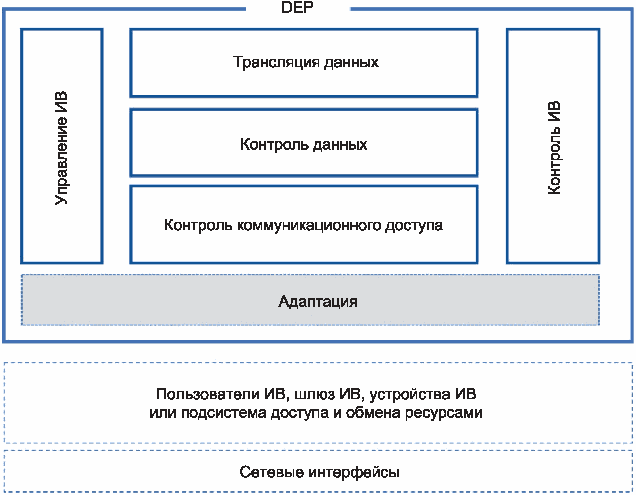
Блок | Сценарий использования A | Сценарий использования B | Сценарий использования C | Сценарий использования D |
Контроль коммуникационного доступа | X | X | X | X |
Контроль данных | - | X | X | - |
Трансляция данных | - | - | - | X |
Контроль ИВ | X | X | X | X |
Управление ИВ | X | X | X | X |
Адаптация | X | X | X | X |
Примечание - "X" - есть взаимосвязь, "-" - взаимосвязь отсутствует. | ||||
8.2.2 Контроль коммуникационного доступа
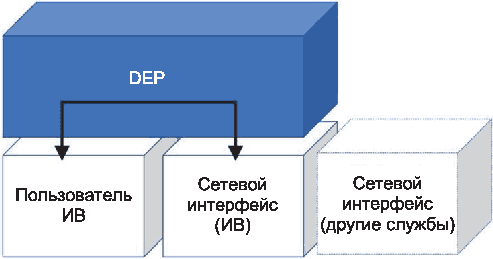
CAC должен обеспечивать обработку протокола для приложений ИВ, как показано на рисунке 11.
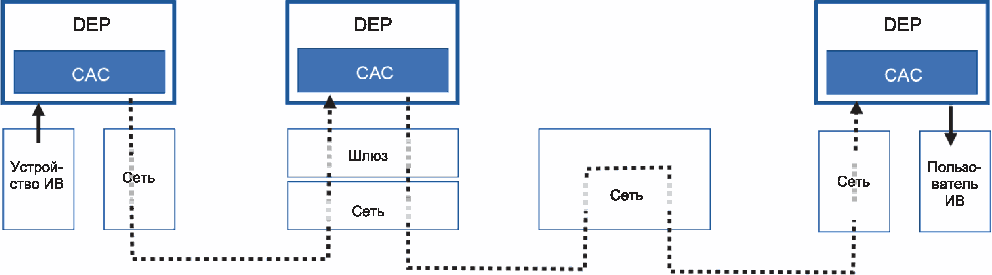
CAC в DEP должен транслировать в оконечных точках исходные данные от устройств ИВ или пользователей ИВ в блоки данных и наоборот. В узловых точках CAC должен передать блоки данных другим CAC, независимо от протоколов нижнего уровня и среды передачи.
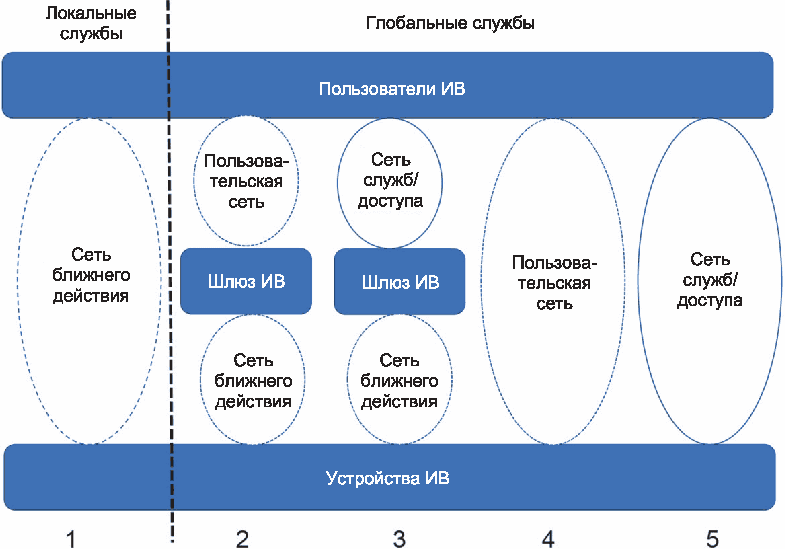
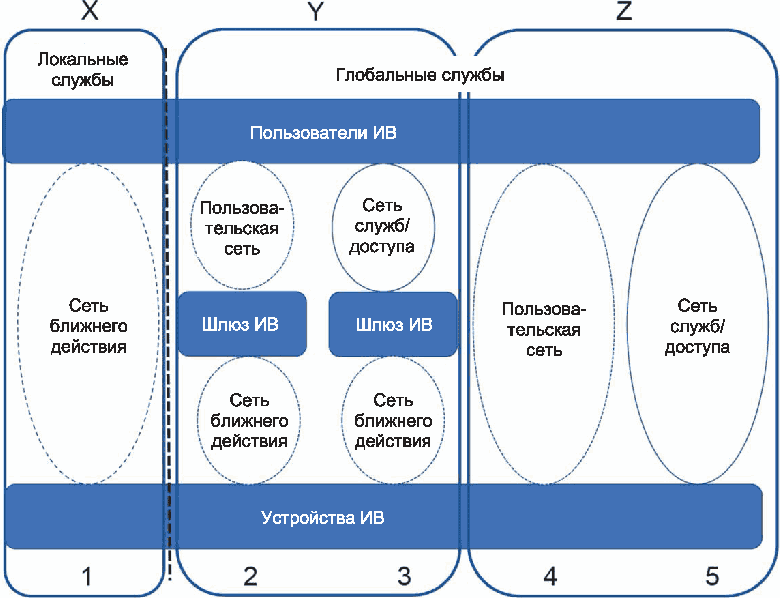
В блоке CAC должен проводиться контроль большого числа малых блоков данных от датчиков и исполнительных устройств и к ним. Такой контроль позволит упростить операции (например, уменьшенные издержки и простые последовательности связи). Для контроля могут применяться новые сетевые технологии, например, технология ICN, кратко изложенная в приложении C. В технологии ICN выполняются простые последовательности связи с уменьшенными издержками, поскольку отсутствует необходимость определения физических адресов из информации о передаче. Например, в Интернете IP-адреса обнаруживаются DNS. В технологиях ICN процесс обнаружения не требуется. Данный блок должен применяться во всех сценариях использования.
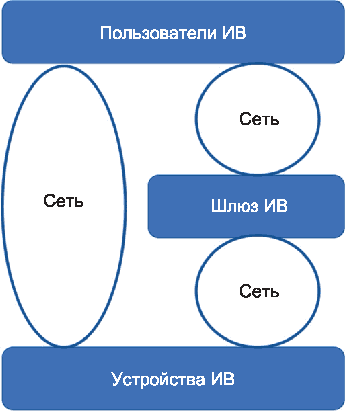
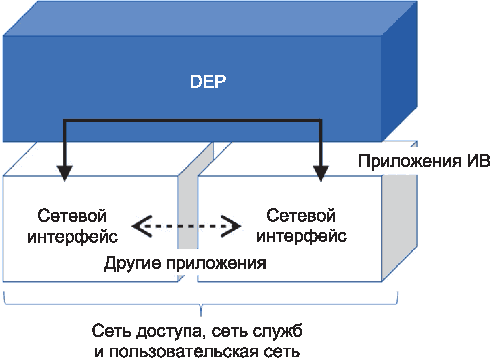
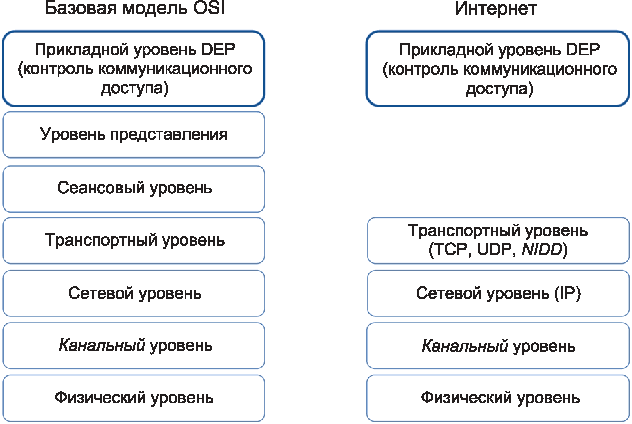
DEP относится к прикладному уровню, как показано на рисунке 12. Следовательно, CAC должен быть адаптирован между приложениями ИВ и нижними уровнями, как показано на рисунке 13. CAC должен абстрагировать протоколы нижнего уровня. В приложениях ИВ для передачи данных могут быть развернуты различные сети. CAC должен обеспечить независимость этих сетей для приложений ИВ, при этом CAC не должен исследовать или изменять содержимое в блоках данных приложений ИВ. В настоящем стандарте механизмы защиты не рассматриваются.
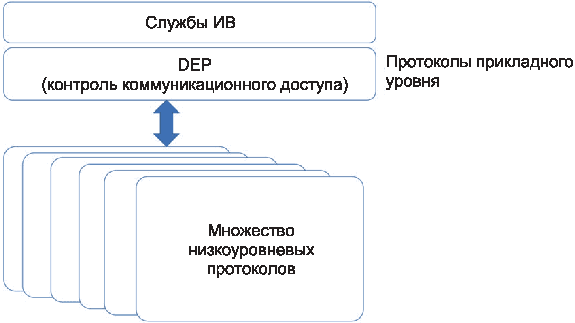
и низкоуровневыми протоколами
DEP должна обеспечивать сосуществование между приложениями ИВ и другими приложениями (например, ранее разработанными приложениями в Интернете), если другие приложения развернуты. Архитектура сосуществования показана на рисунке 14.
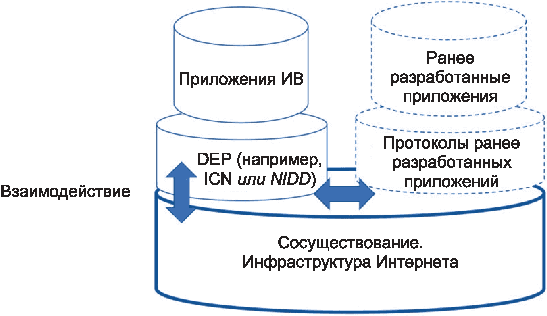
и других приложений
На транспортном уровне и нижнем уровне, называемом инфраструктурой Интернета (см. рисунок 14), приложения ИВ и другие приложения могут работать параллельно. CAC не должен запрашивать модификации инфраструктуры Интернета, если эта инфраструктура развернута. CAC должен работать через интерфейсы транспортных уровней (например, TCP или UDP, или NIDD) и изолировать приложения ИВ от других приложений, используя определенные технологии (например, технологии виртуализации).
8.2.3 Контроль данных
Контроль данных кэширует данные в сетях, чтобы уменьшить потоки трафика за счет устранения повторной передачи тех же данных. Контроль данных уменьшает объем трафика в сетях и должен быть установлен в узловых точках (т.е. в сценариях использования B и C).
8.2.4 Трансляция данных
Трансляция данных должна формировать блоки данных из битовых потоков от устройств ИВ (например, датчиков). Трансляция данных должна проводиться в сценарии использования D.
8.2.5 Контроль ИВ
Контроль ИВ должен предоставлять эксплуатационные параметры для CAC и проводить мониторинг рабочего состояния. Блок должен управлять передачей маршрутов приложений ИВ в сетях. Блок должен быть развернут во всех сценариях использования.
8.2.6 Управление ИВ
Управление ИВ должно проводить мониторинг сбоев DEP и маршрутов связи между DEP и другой DEP.
8.2.7 Адаптация
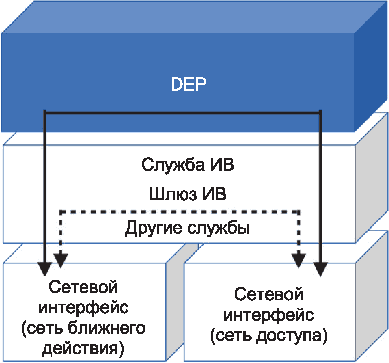
Предполагается, что DEP работает на транспортном уровне в стеке протоколов, определенном в 8.3. В других случаях сетевой уровень или нижние уровни подключаются к DEP через функцию адаптации. Функция адаптации зависит от реализации DEP.
Требования к DEP определяются с точки зрения протокола связи. DEP должна позиционироваться как верхний уровень протоколов связи (например, протокол прикладного уровня, приведенного на рисунке 15). При работе на транспортном уровне DEP должна быть подключена к протоколам транспортного уровня (TCP, UDP и NIDD) через обычные сокеты. При работе на других уровнях нижние уровни должны быть адаптированы к DEP через функцию адаптации.
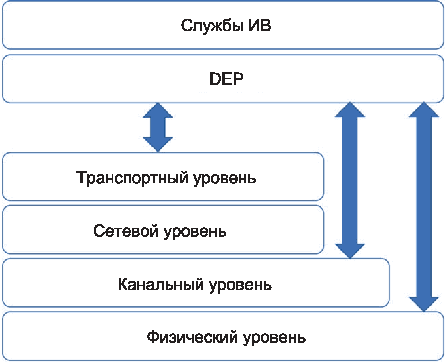
DEP должна обеспечивать эффективность доставки информации без исследования и модификации служб, связанных с информацией. DEP должна обрабатывать информацию от/к нижним уровням независимо от пользовательских служб.
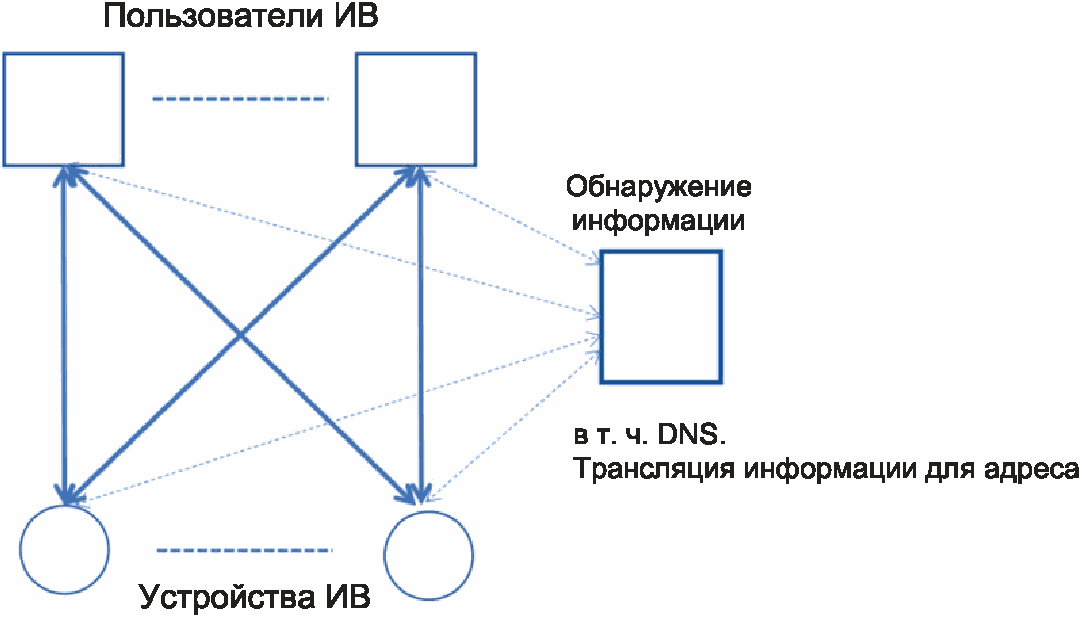
Физическое расположение DEP показано на рисунке 16. Для развертывания служб в различных сценариях использования DEP должна абстрагироваться от структуры сети, протоколов и служб. Без использования DEP схема взаимодействия будет сложнее (см. рисунок 17).
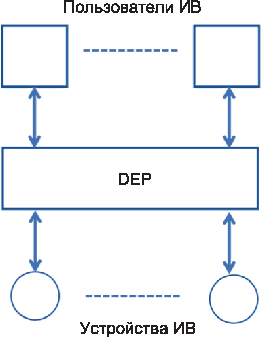
и службами ИВ с использованием DEP
 - поток пользовательских данных;
 - поток данных контроля
и службами ИВ без использования DEP
Операции DEP показаны на рисунке 18 и определены далее.
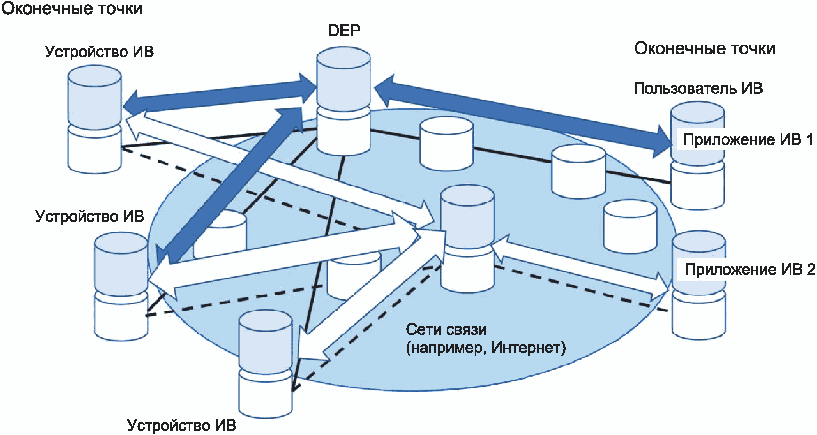
 | - стационарные сети; |
 | - DEP; |
 | - маршруты, предустановленные функциями управления; |
 | - поток данных для приложения ИВ 1; |
 | - поток данных для приложения ИВ 2 |
с использованием DEP
Операции DEP:
1) предустановленные маршруты передачи. При подписке пользователей на приложение ИВ управление ИВ устанавливает маршруты передачи в DEP;
2) запрос на сбор данных. При сборе пользователями ИВ данных от устройств ИВ (например, датчиков) передается сообщение запроса в DEP в сетях, использующих предустановленные маршруты. Для данной операции не требуется DNS, хотя он является обязательным для Интернета. В случае нескольких предустановленных маршрутов DEP разрешает выбор маршрута. IP и связанные с ним протоколы изолированы от данной операции;
3) передача данных. Устройство ИВ передает данные в DEP в сетях, описанных в операции 2). DEP может кэшировать данные. Впоследствии, когда пользователь ИВ запрашивает передачу данных, DEP передает данные из кэша вместо устройства ИВ. К механизмам передачи данных применяются технологии ICN (см. приложение C) и NIDD (см. приложение ДА);
4) схемы доступа к данным. В операциях 2) и 3) возможно применение следующих схем:
- синхронная схема: применяются последовательности запроса/данных в CCN, который является типом ICN. Сообщение запроса применяется для запроса на сбор данных. Сообщение данных применяется для передачи данных, соответствующих сообщению запроса. Последовательности запроса/данных являются парными;
- асинхронная схема: применяются последовательности сообщений публикации/подписки в протоколе MQTT, который является типом ICN. Сообщение подписки используется для получения данных. Сообщение публикации используется для передачи данных. Сообщения публикации и подписки вызываются независимо. DEP должна управлять взаимосвязью между этими сообщениями в соответствии с приложениями ИВ.
Примечание - Выбор конкретной схемы определяется разработчиком.
(справочное)
A.1 Система отслеживания сельскохозяйственной продукции: участники и обмен информацией
На рисунке A.1 представлена схема системы ИВ для безопасного распределения сельскохозяйственной продукции среди потребителей.
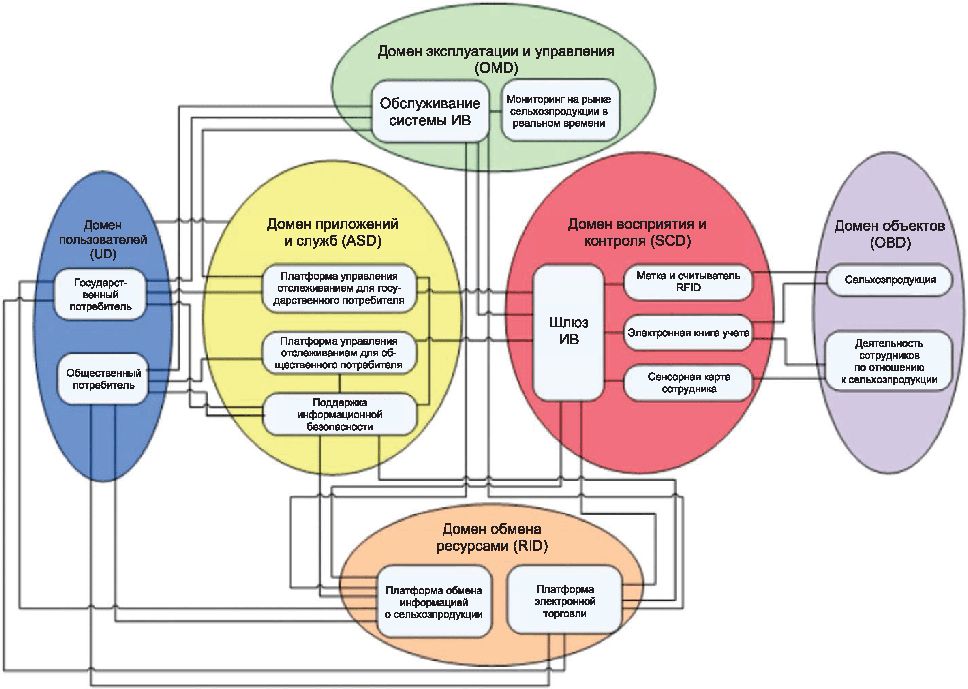
сельскохозяйственной продукции
На представленной схеме различные сенсорные данные (например, данные RFID, данные о сельскохозяйственной продукции, данные сенсорной карты сотрудника) собираются на каждой стадии в цепочке поставок (например, при производстве, обработке, транспортировании и продаже). Проводится централизованный административный контроль данных.
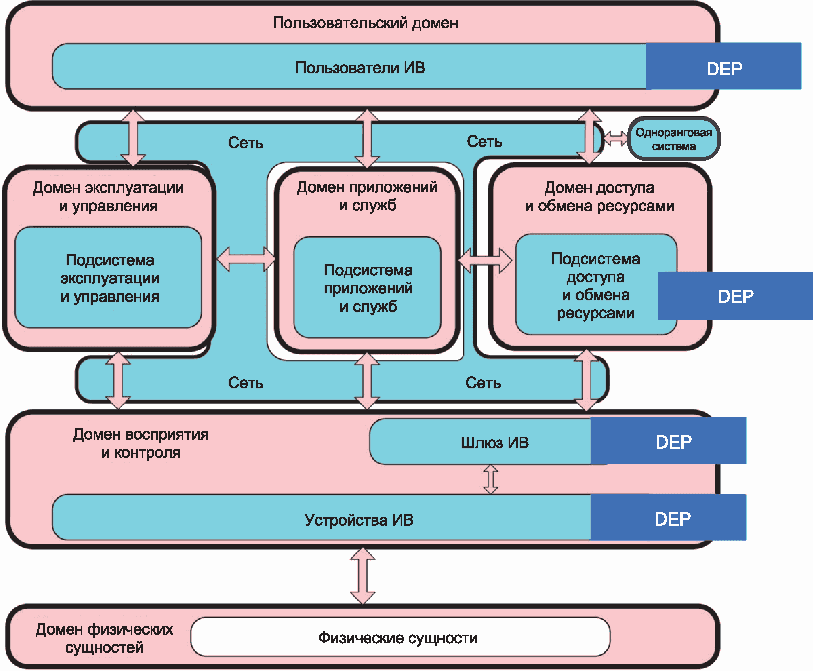
Данные собираются из разных цепочек поставок, поэтому увеличивается объем трафика. Для каждого типа данных ИВ требуется разное качество обслуживания. Для решения этих вопросов для сбора данных развертывается DEP в абстрактных сетях. DEP устанавливается в домене восприятия и контроля, как показано на рисунке A.1.
A.2 Система мониторинга оконечных точек ИВ
На рисунке A.2 показана система ИВ для удаленного мониторинга критически важной инфраструктуры с помощью большого количества датчиков. Данные удаленного мониторинга используются во многих приложениях.
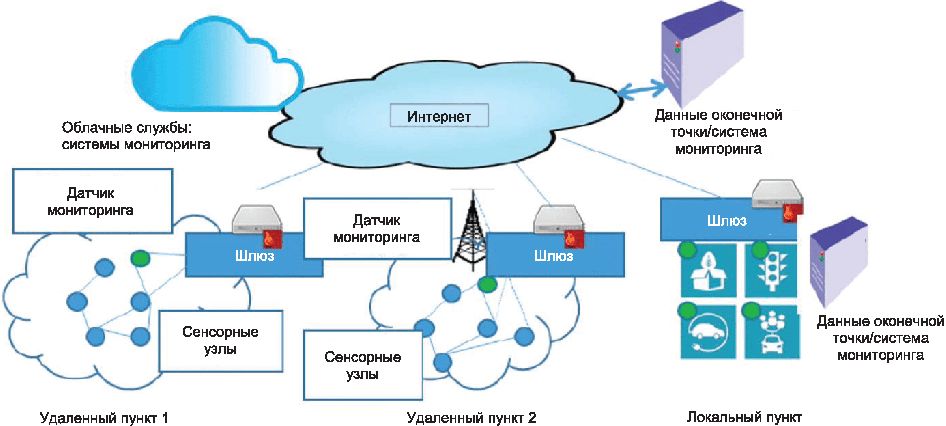
Если датчики и исполнительные устройства критически важной инфраструктуры не работают (вследствие сбоя или других инцидентов), это в значительной степени влияет на всю инфраструктуру. Поэтому необходимо отслеживать различные состояния датчиков и исполнительных устройств (например, состояние аккумулятора, версия программного обеспечения и т.д.). Крупномасштабные системы имеют большой объем трафика для мониторинга. Кроме того, в таких системах необходимы различные методы получения данных, и выдвигаются различные требования к качеству обслуживания. Каждое приложение подготавливает свои методы сбора данных для централизованного административного контроля. Это приводит к дорогостоящему развитию системы.
DEP развернута в системе мониторинга как общая платформа для всех приложений. DEP установлена на данные оконечной точки, систему мониторинга и/или шлюз ИВ, как показано на рисунке A.2.
A.3 Система управления энергопотреблением на основе ИВ для промышленных объектов
На рисунке A.3 показана система управления энергопотреблением с использованием сбора различных данных с помощью ИВ. Эта система предоставляет некоторые приложения, использующие собранные данные. На рисунке A.4 показаны ключевые блоки из рисунка A.3.
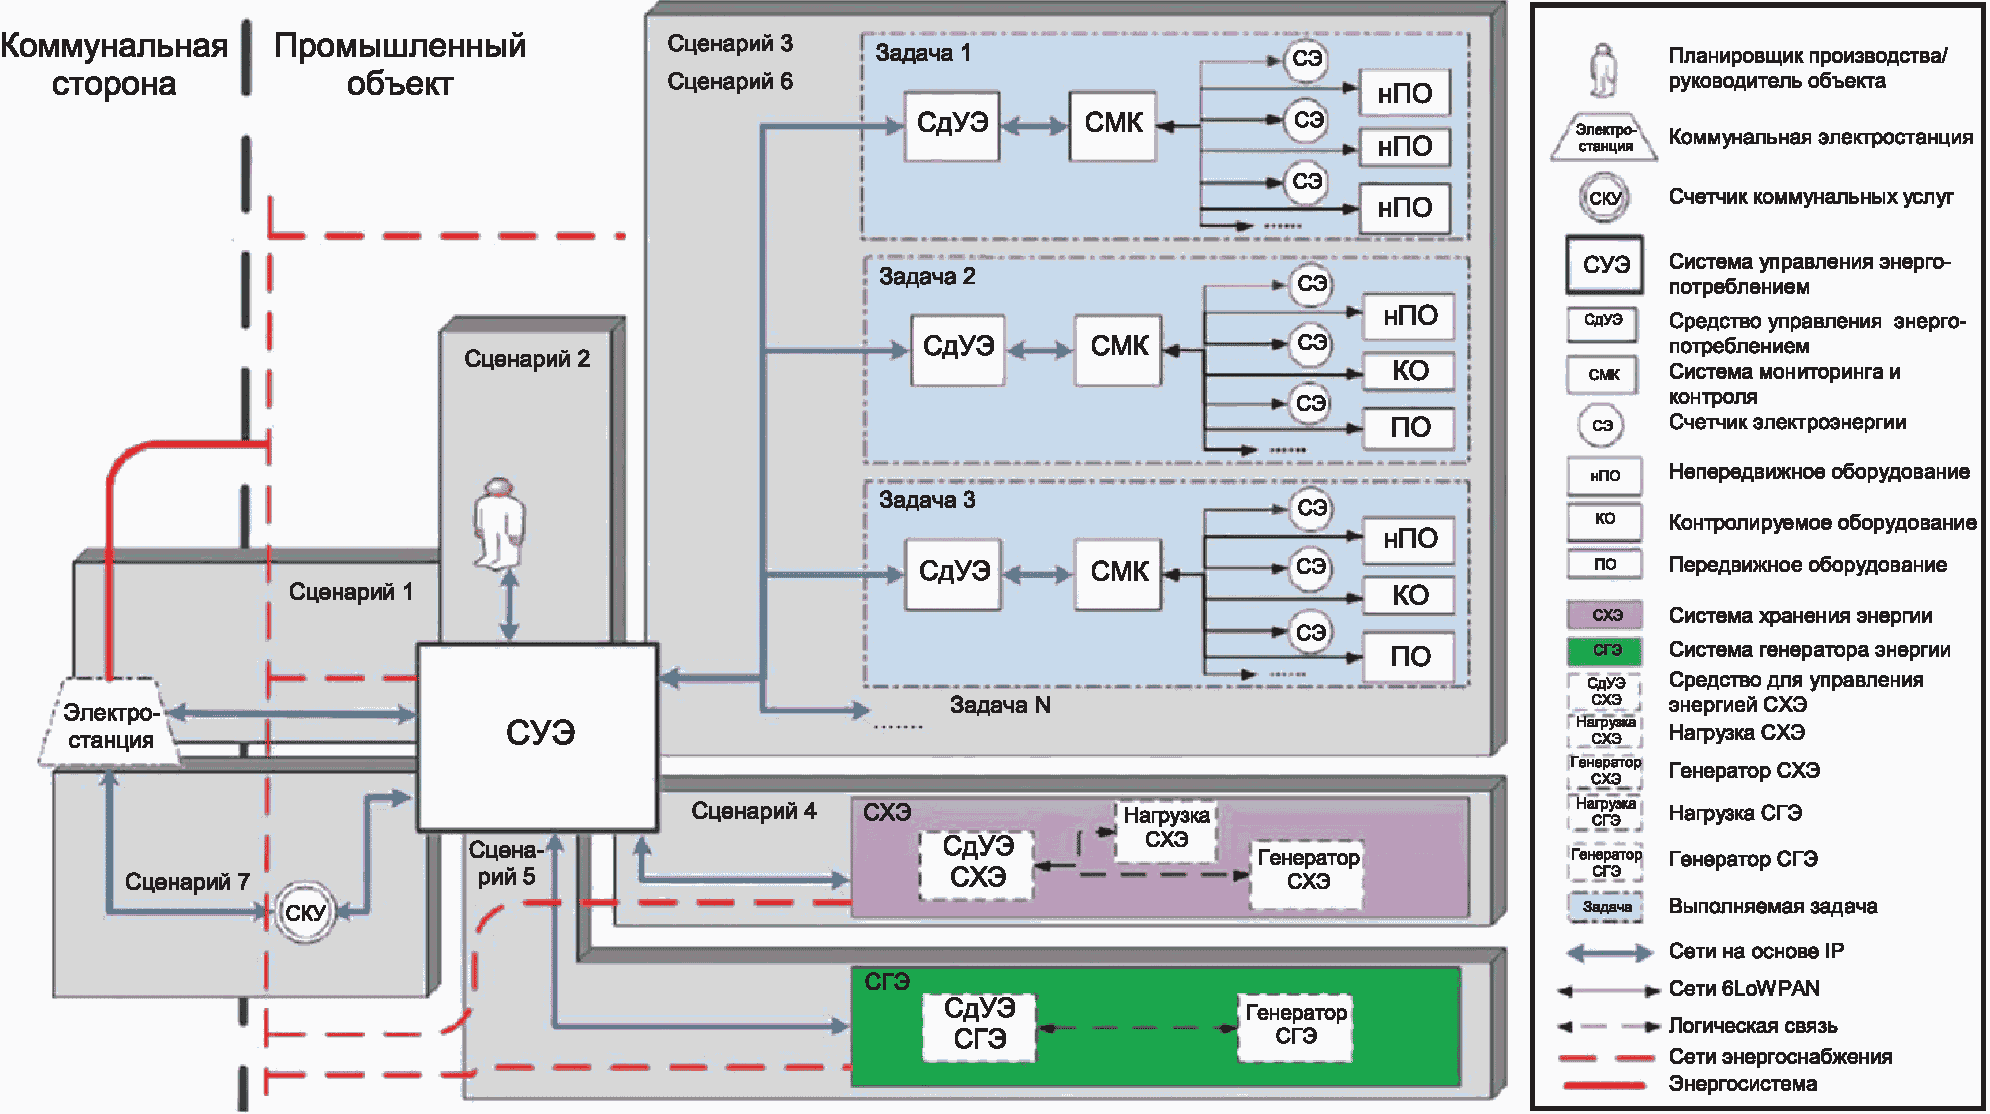
на основе ИВ для промышленных объектов
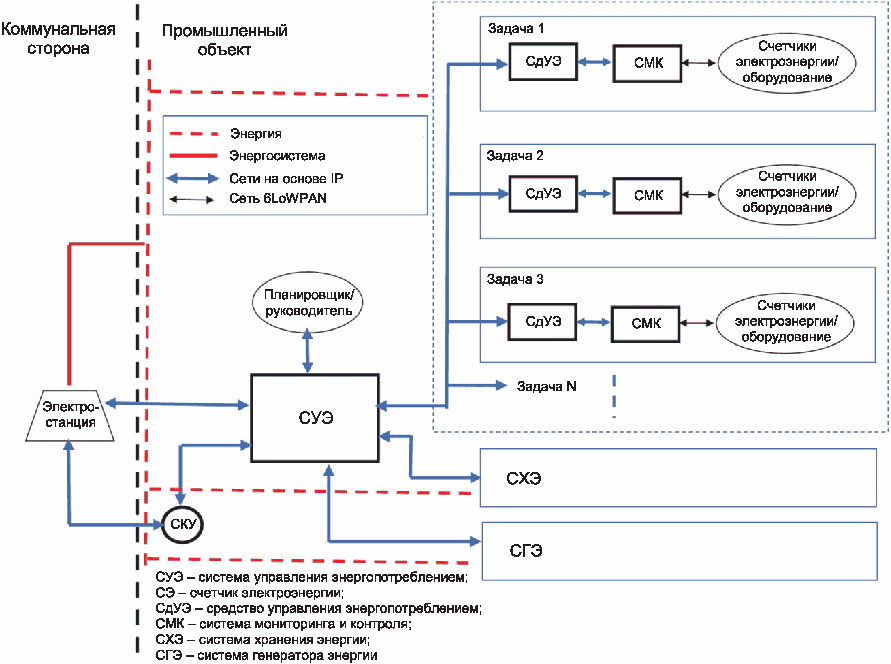
Для сбора данных развертываются различные сети связи, состоящие из физических сетей, сетей передачи данных, транспортных уровней. Для централизованного административного контроля над данными все приложения должны иметь аналогичные возможности.
В описанном сценарии DEP была развернута как общая платформа для всех приложений, осуществляющих сбор данных. DEP была установлена в системе управления энергопотреблением, средстве управления энергопотреблением и системе хранения энергии.
(справочное)
B.1 Общие положения
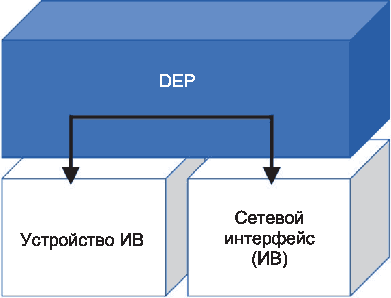
В настоящем приложении приведены рекомендации по функциональной совместимости в DEP, определенных как сценарии использования A, B, C и D. Сущности, включающие DEP для связи, как правило, конфигурируются в соответствии с рисунком B.1. DEP реализуется без адаптации на транспортном уровне. При наличии функции адаптации в DEP могут быть включены функции нижнего уровня согласно рисунку B.2.
В настоящем приложении представлены следующие конфигурации реализации:
- абстракция нижнего уровня в DEP;
- внутренние связи в компоненте DEP.
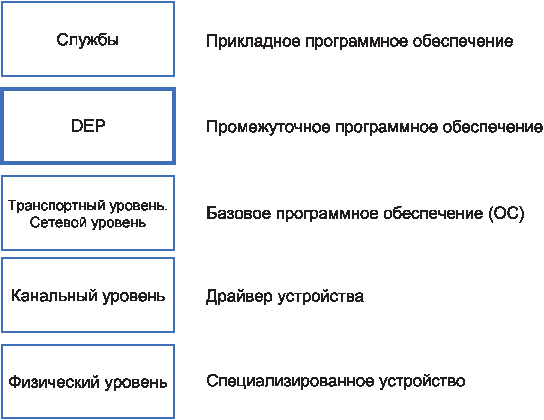
без адаптации
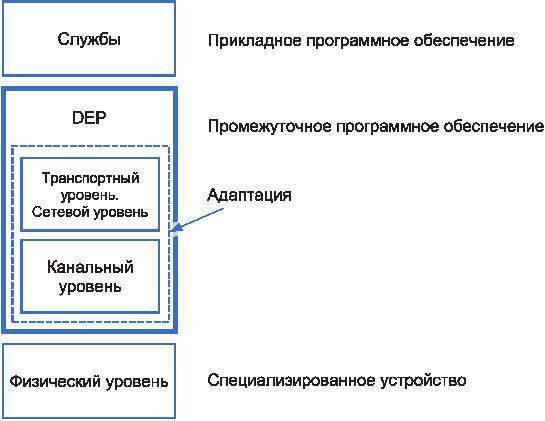
без адаптации
B.2 Абстракция нижнего уровня в DEP
При работе на транспортном уровне DEP должна быть подключена к этому уровню через интерфейс сокетов, указанный в TCP или UDP. Интерфейс сокетов идентифицируется номерами портов, например присвоенными известными портами или согласованными портами.
Когда контроль коммуникационного доступа в DEP поддерживает несколько протоколов доступа с различными технологиями ICN (см. приложение C) и NIDD (см. приложение ДА), для интерфейсов между DEP и транспортным уровнем следует назначить несколько портов для идентификации каждого протокола доступа (см. рисунок B.3).
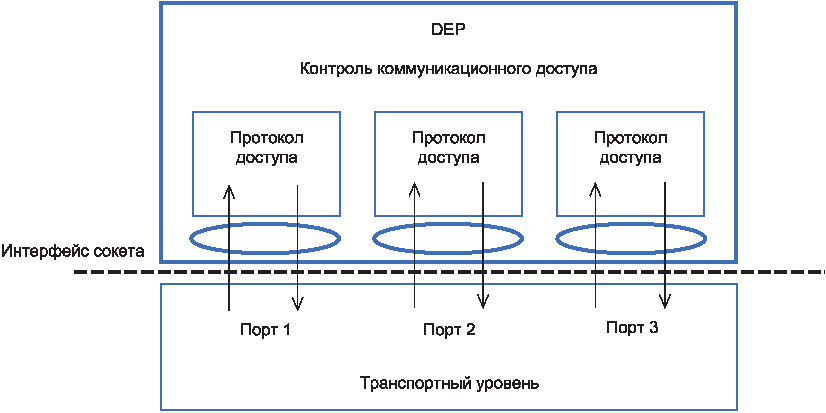
нескольких протоколов доступа в DEP
Когда в DEP запрашиваются различные возможности связи для передачи информации на нижних уровнях, например маршрут передачи, для интерфейсов между DEP и транспортным уровнем следует назначить несколько портов, чтобы идентифицировать возможности передачи (см. рисунок B.4). Выбор порта вызывается в контроле коммуникационного доступа DEP.
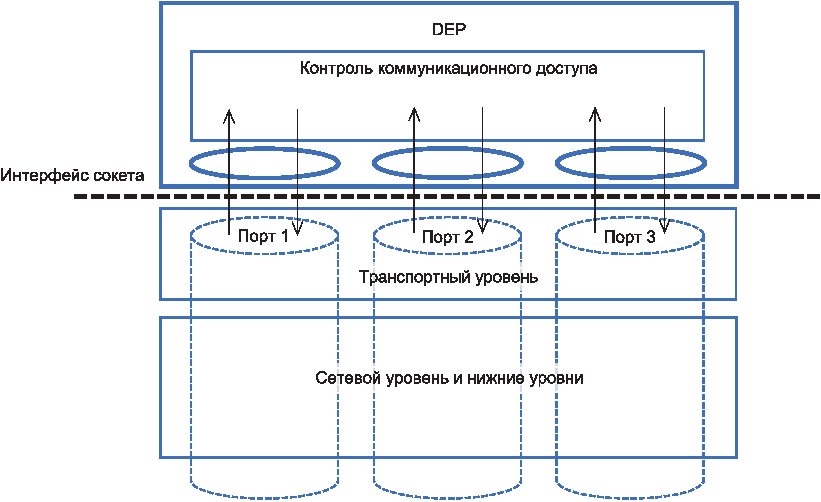
нескольких интерфейсов сокетов в DEP
При работе на канальном или физическом уровне DEP должна быть подключена к уровню через функцию адаптации. Функция адаптации объединяет различные интерфейсы на канальном или физическом уровне с интерфейсом сокета (см. рисунок B.5).
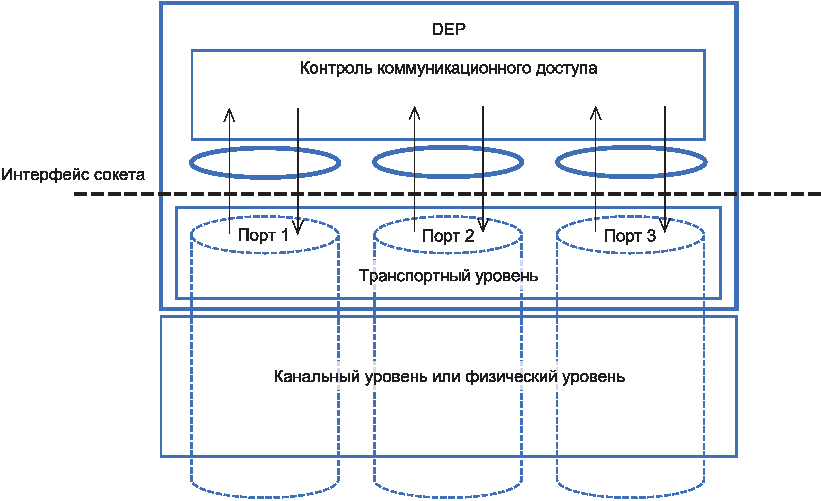
интерфейсов сокетов в DEP с функцией адаптации
B.3 Внутренние соединения в DEP
Все функциональные блоки реализуются в виде промежуточных модулей базового программного обеспечения. Блоки контроля коммуникационного доступа и контроля данными требуют также наличия аппаратного обеспечения, т.к. обработка протокола, включая конечные автоматы и таймер, а также кэш данных могут проводиться аппаратными средствами, например ASIC или ускорителями.
(справочное)
C.1 В настоящем приложении представлены технологии информационно-ориентированной сети (ICN) в качестве примера платформы обмена данными.
Технологии ICN включают в себя четыре типа. Механизмы типов различны, но основные концепции остаются теми же: уменьшение издержек в Интернете, таких как маршрутизация на основе расположения и обнаружение данных, а также уменьшение объема трафика с использованием сетевого кэша. Существуют следующие типы:
- сетевая архитектура, ориентированная на данные (DONA);
- контентно-ориентированная сеть (CCN);
- парадигма "издатель-подписчик интернет-маршрутизации" (PSIRP);
- сеть информации (NetInf).
PSIRP - это асинхронная архитектура с использованием публикации и подписки. Протокол MQTT относится к данному типу. Другие типы являются синхронной архитектурой с использованием запроса данных по требованию и ответа, которые являются парными. Свойства типов представлены в таблице C.1 (см. также [1]).
Таблица C.1
Свойство | DONA | CCN | PSIRP | NetInf |
Пространство имен | Плоское со структурой | Иерархическое | Плоское со структурой | Плоское со структурой |
Целостность именованных данных | Подпись, независимая PKI | Подпись, внешний доверенный источник | Подпись, независимая PKI | Подпись или хэш-контент, независимая PKI |
Человекочитаемые имена | Нет | Возможны | Нет | Нет |
Абстрактная модель информации | Нет | Нет | Нет | Да |
Уровень детализации | Объекты | Пакеты | Объекты | Объекты |
Агрегация маршрута | Подписка/явная | Подписка | Область/явная | Подписка |
Маршрутизация запросов | На основе имен | На основе имен | Служба разрешения имен | Гибридная схема разрешения имен и на основе имен |
Маршрутизация | Обратный путь запроса или прямое соединение IP | Обратный путь запроса на основе состояния маршрутизатора | Маршрутизация по источнику с фильтром Блума | Обратный путь запроса или прямое соединение IP |
API | Синхронное получение | Синхронное получение | Публикация/подписка | Синхронное получение |
Протокол передачи данных | IP | Большинство, включая IP | IP/PSIRP | Большинство, включая IP |
(справочное)
ДА.1 Передача NIDD
Для интеграции с доверенными серверами приложений, расположенными в контуре сети, и с приложениями, подключенными через частные VPN, может быть использована прямая интеграция с SCEF.
Архитектура сети для передачи NIDD через SCEF представлена на рисунке ДА.1 (см. ГОСТ Р 59026).
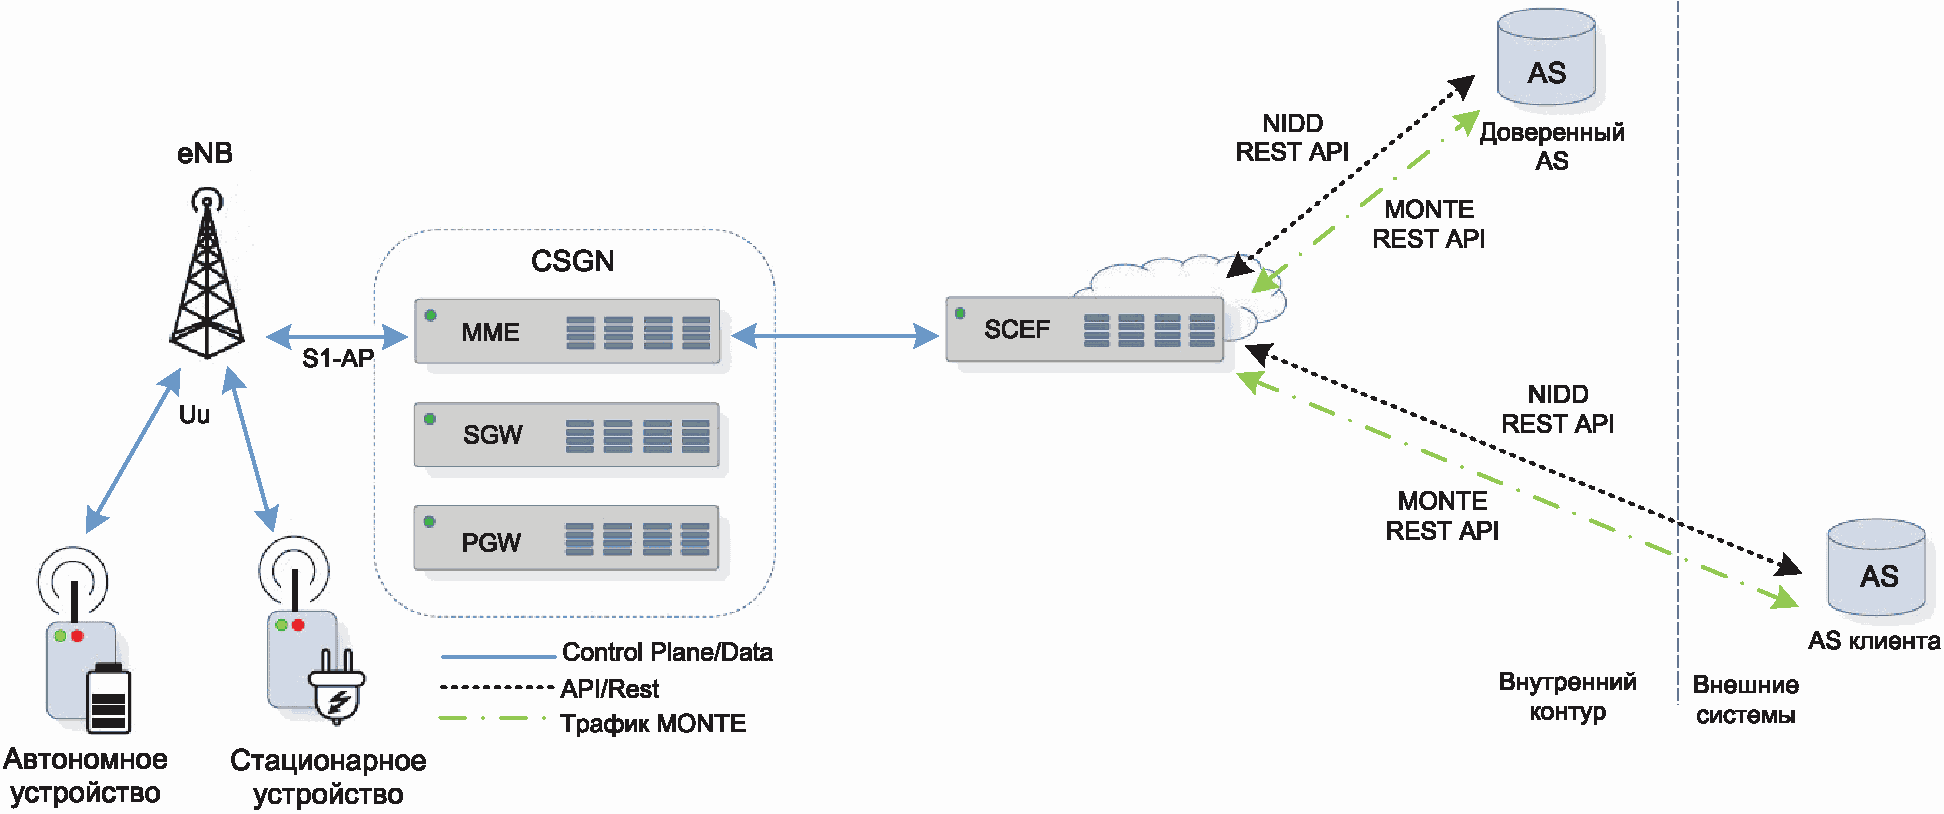
Взаимодействие сервера приложений с SCEF осуществляется по NIDD REST API. Информация о доступности устройств передается по MONTE REST API.
Технология оптимизации передачи данных NIDD NB-IoT не использует стек протоколов IP и позволяет сократить время нахождения устройств в активном состоянии, обеспечивает обслуживание большего количества устройств в одной локации, улучшает энергоэффективность и обеспечивает безопасность устройств при доступе извне, так как взаимодействие с устройством осуществляется через узел SCEF без прямого доступа устройства в сеть Интернет.
(справочное)
МЕЖДУНАРОДНЫМ СТАНДАРТАМ, ИСПОЛЬЗОВАННЫМ В КАЧЕСТВЕ
ССЫЛОЧНЫХ В ПРИМЕНЕННОМ МЕЖДУНАРОДНОМ СТАНДАРТЕ
Таблица ДБ.1
Обозначение ссылочного национального стандарта | Степень соответствия | Обозначение и наименование ссылочного международного стандарта |
ГОСТ Р 70924-2023 (ИСО/МЭК 30141:2018) | MOD | ISO/IEC 30141:2018 "Интернет вещей. Типовая архитектура" |
Примечание - В настоящей таблице использовано следующее условное обозначение степени соответствия стандарта: - MOD - модифицированный стандарт. | ||
(справочное)
ПРИМЕНЕННОГО В НЕМ МЕЖДУНАРОДНОГО СТАНДАРТА
Таблица ДВ.1
Структура настоящего стандарта | Структура международного стандарта ISO/IEC 30161-1:2020 | ||
Приложения | Приложения | C | |
A | |||
B | |||
- | |||
- | |||
ДВ | - | ||
Библиография | |||
Примечание - Сопоставление структуры стандартов приведено, начиная с приложений, т.к. разделы стандартов и их иные структурные элементы (за исключением предисловия) идентичны. | |||
Bengt Ahlgren, Christian Dannewitz, Claudio Imbrenda, Dirk Kutscher, and  Ohlman, A Survey of Information-Centric Networking, IEEE Communications Magazine, July 2012 |
УДК 004.738:006.354 | ОКС 35.110 |
Ключевые слова: информационные технологии, интернет вещей, платформа обмена данными, служба ИВ | |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/16/gost_47164.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|