

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: ФГБУ "Институт стандартизации", 2023 Примечание к документу Документ введен в действие с 01.09.2023. Взамен ГОСТ Р МЭК 61226-2011. Название документа "ГОСТ Р МЭК 61226-2023. Национальный стандарт Российской Федерации. Системы контроля и управления и электроэнергетические системы, важные для безопасности атомных станций, и выполняемые ими функции. Классификация" (утв. и введен в действие Приказом Росстандарта от 19.06.2023 N 407-ст) "ГОСТ Р МЭК 61226-2023. Национальный стандарт Российской Федерации. Системы контроля и управления и электроэнергетические системы, важные для безопасности атомных станций, и выполняемые ими функции. Классификация"
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||

Идентификация и категоризация функций, необходимых для соблюдения основных принципов безопасной работы АС во всех состояниях |
 |
Идентификация и классификация: - систем (включая СКУ), необходимых для выполнения функций; - систем жизнеобеспечения, таких как система электроснабжения, система отопления, вентиляции и кондиционирования воздуха (ОВКВ), которые позволяют вышеуказанным системам выполнять функции |
Такой двухэтапный процесс установлен для достижения полноты классификации. Он позволяет охватить все функции и все системы, важные для безопасности, включая СКУ и электроэнергетические системы.
В соответствии с этой схемой функции определяют и назначают им категории независимо от физических средств, обеспечивающих выполнение функций. В рамках настоящего стандарта функции, подлежащие категоризации, выполняют СКУ, поэтому их называют функциями контроля и управления.
Настоящий стандарт применим к СКУ и электроэнергетическим системам для новых АС, а также при модификации и модернизации действующих АС.
Для находящихся в эксплуатации АС применима только часть требований, которую указывают в начале любого проекта.
В настоящем стандарте использованы нормативные ссылки на следующие стандарты [для датированных ссылок применяют только указанное издание ссылочного стандарта, для недатированных - последнее издание (включая все изменения)]:
IEC 60709, Nuclear power plants - Instrumentation, control and electrical power systems important to safety - Separation (Атомные электростанции. Системы контроля, управления и электроснабжения, важные для безопасности. Разделение)
IEC/IEEE 60780-323, Nuclear facilities - Electrical equipment important to safety - Qualification (Объекты использования атомной энергии. Электрооборудование, важное для безопасности. Квалификация)
IEC 60812, Failure modes and effects analysis (FMEA and FMECA) [Анализ видов и последствий отказов (FMEA и FMECA)]
IEC 60880, Nuclear power plants - Instrumentation and control systems important to safety - Software aspects for computer-based systems performing category A functions (Атомные электростанции. Системы контроля и управления, важные для безопасности. Программное обеспечение компьютерных систем, выполняющих функции категории A)
IEC 60964, Nuclear power plants - Control rooms - Design (Атомные электростанции. Пункты управления. Проектирование)
IEC 60965, Nuclear power plants - Control rooms - Supplementary control room for reactor shutdown without access to the main control room (Атомные электростанции. Пункты управления. Резервный пункт управления для останова реактора без доступа к блочному пункту управления)
IEC 60980, Recommended practices for seismic qualification of electrical equipment of the safety system for nuclear generating stations (Рекомендуемая практика проведения сейсмической квалификации электрооборудования системы безопасности для атомных электростанций) <1>
--------------------------------
<1> Заменен на IEC/IEEE 60980-344:2020 "Nuclear facilities - Equipment important to safety - Seismic qualification". Однако для однозначного соблюдения требований настоящего стандарта рекомендуется использовать только указанное в этой ссылке издание.
IEC 60987, Nuclear power plants - Instrumentation and control important to safety - Hardware design requirements for computer-based systems (Атомные электростанции. Контроль и управление, важные для безопасности. Требования к проектированию аппаратуры для компьютерных систем)
IEC 61000-4 (all parts), Electromagnetic compatibility (EMC) - Part 4: Testing and measurement techniques (Электромагнитная совместимость. Часть 4. Методики испытаний и измерений)
IEC 61500, Nuclear power plants - Instrumentation and control systems important to safety - Data communication in systems performing category A functions (Атомные электростанции. Системы контроля и управления, важные для безопасности. Передача данных в системах, выполняющих функции категории A)
IEC 61513:2011, Nuclear power plants - Instrumentation and control important to safety - General requirements for systems (Атомные станции. Системы контроля и управления, важные для безопасности. Общие требования)
IEC 61771, Nuclear power plants - Main control room - Verification and validation of design (Атомные станции. Блочный пункт управления. Верификация и валидация проекта)
IEC 61772, Nuclear power plants - Control rooms - Application of visual display units (VDUs) (Атомные станции. Пункты управления. Применение устройства визуального отображения)
IEC 61839, Nuclear power plants - Design of control rooms - Functional analysis and assignment (Атомные электростанции. Проектирование пунктов управления. Функциональный анализ и распределение функций)
IEC 62003, Nuclear power plants - Instrumentation, control and electrical power systems - Requirements for electromagnetic compatibility testing (Атомные станции. Системы контроля, управления и электроэнергетические системы. Требования для испытаний на электромагнитную совместимость)
IEC 62138:2018, Nuclear power plants - Instrumentation and control systems important to safety - Software aspects for computer-based systems performing category B or C functions (Атомные электростанции. Системы контроля и управления, важные для безопасности. Программное обеспечение компьютерных систем, выполняющих функции категорий B и C)
IEC 62566, Nuclear power plants - Instrumentation and control important to safety - Development of HDL-programmed integrated circuits for systems performing category A functions (Атомные электростанции. Системы контроля и управления, важные для безопасности. Разработка HDL-программируемых интегральных схем для систем, выполняющих функции категории A)
IEC 62645, Nuclear power plants - Instrumentation and control systems - Requirements for security programmes for computer-based systems (Электростанции атомные. Контрольно-измерительные приборы и системы управления. Требования к программам безопасности для систем, управляемых ЭВМ)
IEC 62671, Nuclear power plants - Instrumentation and control important to safety - Selection and use of industrial digital devices of limited functionality (Атомные станции. Контроль и управление, важные для безопасности. Выбор и использование промышленных цифровых устройств ограниченной функциональности)
IEC 62859, Nuclear power plants - Instrumentation and control systems - Requirements for coordinating safety and cybersecurity (Атомные станции. Системы контроля и управления. Требования к координации безопасности и кибербезопасности)
IEC 63046, Nuclear power plants - Electrical power systems - General requirements (Атомные станции. Электроэнергетические системы. Общие требования)
IAEA GSR Part 2:2016, Leadership and Management for Safety (Руководство и управление в области безопасности)
IAEA SSR-2/1 (Rev.1):2016, Safety of nuclear power plants: Design (Безопасность атомных электростанций. Проектирование)
IAEA SSG-30:2014, Safety Classification of Structures, Systems and Components in Nuclear Power Plants (Классификация безопасности конструкций, систем и компонентов на атомных электростанциях)
В настоящем стандарте применены следующие термины с соответствующими определениями:
3.1 нарушение нормальных условий эксплуатации (ожидаемое при эксплуатации событие); ННЭ (anticipated operational occurrence, AOO): Отклонение эксплуатационного процесса от нормальной эксплуатации, которое, как ожидается, произойдет как минимум один раз в течение срока эксплуатации (эксплуатационного ресурса) установки, но которое благодаря соответствующим предусмотренным в проекте АС мерам не нанесет значительного повреждения элементам, важным для безопасности, и не приведет к аварийным условиям.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.2 отказ по общей причине; ООП (common cause failure, CCF): Отказ двух или более конструкций, систем или элементов вследствие единичного конкретного события или единичной конкретной причины <1>.
--------------------------------
<1> Согласно НП 001-15, приложение N 2, пункт 46: "Отказы по общей причине - отказы систем (элементов), возникающие вследствие одного отказа или ошибки персонала или внутреннего или внешнего воздействия (события), или иной причины".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.3 контролируемое состояние (controlled state): Состояние АС после нарушения нормальных условий эксплуатации или аварийных условий, в котором можно обеспечить выполнение основных функций безопасности и которое можно поддерживать в течение периода времени, достаточного для выполнения условий, необходимых для достижения безопасного состояния.
Примечания
1 Основные функции безопасности - см. 3.24.
2 Определение термина "безопасное состояние" - см. 3.21.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.4 проектная авария; ПА (design basis accident, DBA): Аварийные условия, с учетом которых проектируется установка в соответствии с установленными проектными критериями и консервативной методологией и при которых выбросы радиоактивного материала находятся в разрешенных пределах <2>.
--------------------------------
<2> Согласно НП 001-15, приложение N 2, пункт 63: "Проектная авария - авария, для которой в проекте АС определены исходные события и конечные состояния и предусмотрены системы безопасности, обеспечивающие при независимом от исходного события отказе одного из элементов систем безопасности, учитываемом в проекте АС, или при одной, независимой от исходного события, ошибке персонала ограничение ее последствий установленными для таких аварий пределами".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.5 условия расширенного проектирования (design extension conditions, DEC): Постулируемые аварийные условия, которые не учитывают при проектных авариях, но учитывают при проектировании АС в соответствии с методологией наиболее точной оценки и при которых выбросы радиоактивного материала находятся в разрешенных пределах.
Примечания
1 Условия расширенного проектирования включают условия при событиях без значительной деградации ядерного топлива и условия при событиях с плавлением активной зоны ядерного реактора.
2 Набор DEC следует получить на основе инженерного суждения, детерминистских и вероятностных оценок с целью дальнейшего повышения безопасности АС путем повышения ее способности противостоять, без неприемлемых радиологических последствий, авариям, которые либо тяжелее, чем проектные аварии, либо связаны с дополнительными отказами. Эти DEC следует использовать для установления дополнительных аварийных сценариев, рассматриваемых в проекте, и для планирования практически осуществимых мер предотвращения таких аварий или устранения их последствия [МАГАТЭ SSR-2/1].
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.6 разнообразие (diversity): Наличие двух или более независимых (резервных) систем или элементов для выполнения одной определенной функции, где разные системы или элементы наделены различными признаками таким образом, чтобы снижалась возможность отказа по общей причине, включая отказ общего вида <3>.
--------------------------------
<3> Согласно НП 001-15, приложение N 2, пункт 60: "Принцип разнообразия - принцип повышения надежности путем применения двух или более систем или элементов для выполнения одной функции безопасности, имеющих различные конструкции или принципы действия, имеющий целью снижение вероятности отказа по общей причине".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.7 электрический/электронный/программируемый электронный элемент; Э/Э/ПЭ элемент (electrical/electronic/programmable electronic item, E/E/PE item): Элемент, основанный на электрической (Э), электронной (Э) и/или программируемой электронной (ПЭ) технологии.
[МЭК 62138:2018, пункт 3.15]
3.8 электроэнергетическая система (electrical power system): Система, выполняющая производство, передачу и распределение электроэнергии, а также энергоснабжение оборудования АС (насосов, клапанов, подогревателей и др.) и СКУ.
Примечание - Электрическая система может включать Э/Э/ПЭ элементы для осуществления своего внутреннего электрического управления и защиты.
[МЭК 63046:2020, пункт 3.12]
3.9 оборудование (equipment): Одна или более частей системы. Единица оборудования - отдельный (обычно заменяемый) элемент или часть системы.
[МЭК 61513:2011, пункт 3.16, измененный - примечания исключены]
3.10 функция (function): Конкретная цель или задача, которая должна быть достигнута или выполнена и которую можно определить или описать без привязки к техническим средствам ее достижения.
3.11 функциональность (functionality): Характеристика функции, которая определяет действия, преобразующие входную информацию в выходную информацию.
[МЭК 61513:2011, пункт 3.24, измененный - примечание исключено]
3.12 программа проектирования с учетом человеческого фактора (human factor engineering programme): Программа, которая описывает, по меньшей мере, организационную схему человеческих факторов, роль и основные задачи специалистов и группы, занимающихся вопросами человеческого фактора, проявления человеческих факторов и их интеграцию при проектировании и валидации, перечень результатов, предоставляемых на каждом этапе программы.
3.13 элемент, важный для безопасности (item important for safety): Элемент, являющийся частью группы безопасности, и/или неисправность или отказ которого может привести к радиационному облучению персонала на площадке или населения <1>.
Примечания
1 Элементы, важные для безопасности, включают в себя:
a) системы, конструкции и компоненты, неисправность или отказ которых могут приводить к чрезмерному радиационному облучению персонала на местах или населения;
b) системы, конструкции и компоненты, которые препятствуют перерастанию нарушений нормальной эксплуатации в аварийные условия;
c) средства, предусмотренные для минимизации последствий неисправности или отказа систем, конструкций и компонентов.
2 Рассматриваемые в настоящем стандарте элементы, важные для безопасности, - это СКУ и электроэнергетические системы.
--------------------------------
<1> Согласно НП 001-15, приложение N 2, пункт 97: "Элементы АС (элементы) - строительные конструкции, оборудование, приборы, трубопроводы, средства измерения, контроля, управления и автоматики, кабели и другие изделия, обеспечивающие выполнение заданных функций самостоятельно или в составе систем и рассматриваемые в проекте АС в качестве структурных единиц при выполнении анализов надежности и безопасности".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.14 система контроля и управления; СКУ (I&C system): Система, основанная на применении Э/Э/ПЭ элементов, выполняющая функции СКУ, а также функции обслуживания и наблюдения, связанные с эксплуатацией самой системы.
[МЭК 62138:2018, пункт 3.26, измененный - примечания исключены]
3.15 нормальная эксплуатация (normal operation): Эксплуатация АС в установленных эксплуатационных пределах и условиях <2>.
Примечание - В случае АС эксплуатация включает пуск, работу на мощности, процесс останова, останов, обслуживание, испытания и замену ядерного топлива.
--------------------------------
<2> Согласно НП 001-15, приложение N 2, пункт 41: "Нормальная эксплуатация - эксплуатация АС в определенных проектом АС эксплуатационных пределах и условиях".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.16 производительность (performance): Эффективность, с которой выполняется соответствующая функция.
Примечание - Например, время отклика, точность, чувствительность к изменениям параметров.
3.17 периодическое испытание (periodic testing): Проведение испытаний в оговоренный заранее момент времени для подтверждения того, что функциональные способности систем контроля и управления и оборудования, важных для безопасности, сохранны и что характеристики, соответствующие требованиям безопасности, удовлетворительны.
[МЭК 60671:2007, пункт 3.7]
3.18 состояния атомной станции (plant states):
Эксплуатационные состояния | Аварийные условия | |||
Нормальная эксплуатация | Ожидаемые при эксплуатации события | Проектные аварии | Запроектные аварии | |
Без значительной деградации ядерного топлива | С расплавом активной зоны | |||
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.19 постулируемое исходное событие; ПИС (postulated initiating event, PIE): Постулированное событие, определенное в проекте АС как способное приводить к нарушению нормальной эксплуатации или к аварийным условиям.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.20 резервирование (redundancy): Использование альтернативных (одинаковых или неодинаковых) систем, конструкций и компонентов таким образом, чтобы любая система, конструкция или компонент могли выполнять необходимую функцию независимо от эксплуатационного состояния или отказа любой другой из них <1>.
--------------------------------
<1> Согласно НП 001-15, приложение N 2, пункт 61: "Принцип резервирования (избыточности) - принцип повышения надежности путем применения нескольких одинаковых или неодинаковых элементов (каналов, систем) таким образом, чтобы каждый из них мог выполнить требуемую функцию независимо от состояния, в том числе отказа, других элементов (каналов, систем), предназначенных для выполнения этой функции".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.21 безопасное состояние (safe state): Состояние АС после нарушения нормальной эксплуатации или аварийных условий, при котором ядерный реактор находится в подкритическом состоянии и основные функции безопасности можно обеспечивать и поддерживать в стабильном состоянии в течение длительного времени.
Примечание - Перечень основных функций безопасности см. в 3.25.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.22 категоризация по безопасности (safety categorization): В случае АС назначение ограниченного количества категорий безопасности функциям, которые необходимы для выполнения основных функций безопасности в различных состояниях АС, включая все режимы нормальной эксплуатации, на основе их важности для безопасности.
Примечание - Перечень основных функций безопасности см. в 3.25.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.23 классификация по безопасности (safety classification): В случае АС отнесение к ограниченному количеству классов безопасности систем, компонентов и других элементов оборудования на основе их функций и важности для безопасности.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.24 функция безопасности (safety function): Определенная цель, которая должна быть достигнута для обеспечения безопасности объекта или действия в целях предотвращения или устранения радиологических последствий при нормальной эксплуатации, нарушениях нормальной эксплуатации и аварийных условиях <2>.
Примечания
1 Функции безопасности необходимы для выполнения следующих основных функций безопасности: (i) управление реактивностью, (ii) отвод тепла из ядерного реактора и из хранилища ядерного топлива, (iii) локализация радиоактивного материала, экранирование от радиации и контроль плановых радиоактивных выбросов, а также ограничение аварийных радиоактивных выбросов (МАГАТЭ SSR-2/1, требование 4).
2 Функции безопасности - это, главным образом, функции, которые проверяют при анализе безопасности, включающие функции, выполняемые на всех уровнях глубокоэшелонированной защиты.
--------------------------------
<2> Согласно НП 001-15, приложение N 2, пункт 90: "Функция безопасности - конкретная цель и действия, обеспечивающие ее достижение, направленные на предотвращение аварий и (или) ограничение их последствий".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.25 группа безопасности (safety group): Совокупность оборудования, предназначенного для выполнения всех необходимых действий в случае конкретного исходного события с целью предотвращения превышения пределов, установленных в проектных основах для ожидаемых при эксплуатации событий и проектных аварий.
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.26 самоконтроль (self-supervision): Автоматическое испытание производительности системного оборудования и непротиворечивости программного обеспечения компьютеризированных систем контроля и управления.
[МЭК 60671:2007, пункт 3.8]
3.27 единичный отказ (single failure): Отказ, который приводит к потере способности системы или элемента выполнять предписанные им функции безопасности, а также любые последующие отказы, являющиеся результатом этого <1>.
--------------------------------
<1> Согласно НП 001-15, приложение N 2, пункт 58: "Принцип единичного отказа - принцип, в соответствии с которым система должна выполнять заданные функции при любом требующем ее работы исходном событии и при учитываемом в проекте АС независимом от исходного события отказе одного из элементов этой системы".
[Глоссарий МАГАТЭ по вопросам безопасности, 2018]
3.28 системы жизнеобеспечения (support system, supporting system): Системы инженерно-технического обеспечения, предназначенные для создания таких условий, которые позволяют другим системам выполнять возложенные на них функции.
Примечание - Примерами систем жизнеобеспечения являются системы электроснабжения, ОВКВ, охлаждения, смазки.
3.29 система (system): Совокупность компонентов, взаимодействующих в соответствии с проектом АС, в котором элемент системы может представлять собой другую систему, называемую подсистемой <2>.
--------------------------------
<2> Согласно НП 001-15, приложение N 2, пункт 71: "Система АС (система) - совокупность элементов АС, предназначенная для выполнения заданных функций".
[МЭК 61513:2011, пункт 3.56, измененный - примечания исключены]
3.30 типовое испытание (type test): Испытание на соответствие, проводимое на одном или более образцах, представляющих продукцию.
В настоящем стандарте использованы следующие сокращения:
АВПО - анализ видов и последствий отказов (failure modes and effects analysis, FMEA);
АС - атомная станция (nuclear power plant, NPP);
ВАБ - вероятностный анализ безопасности (probabilistic safety assessment, PSA);
ВВР-К - кипящий водо-водяной реактор (boiling water reactor, BWR);
ВВЭР - водо-водяной энергетический реактор (pressurized water reactor, PWR);
ЗПИ - заводские приемочные испытания (factory acceptance test, FAT);
МАГАТЭ - Международное агентство по атомной энергии (International Atomic Energy Agency, IAEA);
ННЭ - нарушение нормальных условий эксплуатации (anticipated operational occurrence, AOO);
ОВКВ - отопление, вентиляция и кондиционирование воздуха (heating, ventilation and air conditioning, HVAC);
ОК - обеспечение качества (quality assurance, QA);
ООП - отказ по общей причине (common cause failure, CCF);
ПА - проектная авария (design basis accident, DBA);
ПИП - приемочные испытания на площадке (site acceptance test, SAT);
ПИС - постулируемое исходное событие (postulated initiating event, PIE);
СКК - системы, конструкции и компоненты (structures, systems and components, SSC);
СКУ - система контроля и управления (instrumentation and control system, I&C system);
ЧМИ - человеко-машинный интерфейс (human machine interface, HMI);
Э/Э/ПЭ элемент - электрический/электронный/программируемый электронный элемент (electrical/electronic/programmable electronic, E/E/PE item);
ALARA - разумно достижимый низкий уровень (as low as reasonably achievable);
DEC - условия расширенного проектирования (design extension condition);
ISO - Международная организация по стандартизации (International Organization for Standardization);
NC - без назначенной категории (non-categorized).
Функциям безопасности должны назначаться разные категории в соответствии с их важностью для безопасности. Категория определяет класс, присваиваемый СКУ, которые выполняют эти функции, и класс, присваиваемый электроэнергетическим системам, которые поддерживают выполнение функций (включая те, которые поддерживают работу оборудования СКУ). В свою очередь класс определяет проектные требования и требования к качеству для этих систем.
В подразделе 5.2 дана вводная информация о схеме категоризации.
Подраздел 5.3 описывает три категории, назначаемые функциям в соответствии с их важностью для безопасности. Категории не противоречат категориям, указанным в руководстве МАГАТЭ по безопасности SSG-30.
В подразделе 5.4 представлены критерии, по которым назначают каждую категорию.
Раздел 6 представляет собой руководство к процессу категоризации и соотнесению категорий функций и классов систем.
В разделе 7 и приложении A рассмотрены общие технические требования для каждой категории (требования, применимые к функциям) и для каждого класса (требования, применимые к системам, выполняющим функции). Более подробно технические требования изложены в соответствующих стандартах МЭК.
В приложении B даны типичные примеры категоризации функций и классификации систем АС. Эта информация носит справочный характер, т.к. упомянутые функции и системы могут зависеть от типа ядерного реактора.
В основах проектирования безопасности АС прочно закреплен принцип глубокоэшелонированной защиты. Основная идея заключается в том, что для недопущения небезопасных условий необходимо создавать несколько уровней или линий защиты и что всегда предпочтительнее недопущение небезопасных условий, чем устранение их последствий. Из-за большого числа функций, необходимых для эксплуатации АС и обеспечения ее безопасности, и ввиду увеличения этого числа в связи с принципом глубокоэшелонированной защиты необходимо, чтобы была понятна важность каждой функции для безопасности. В настоящем стандарте рассмотрены все функции, выполняемые на разных уровнях глубокоэшелонированной защиты.
В нормах безопасности МАГАТЭ SSR-2/1 изложена идея классификации систем АС в соответствии с их важностью для безопасности и приведены примеры классификации основных систем нескольких типов АС. Все системы, конструкции и компоненты, включая программное обеспечение для контроля и управления, которые являются важными для безопасности, должны быть в первую очередь идентифицированы и затем классифицированы на основе их функций и важности для безопасности. Эти системы и компоненты необходимо проектировать, конструировать и поддерживать таким образом, чтобы их качество и надежность соответствовали такой классификации.
В подразделе 5.34 норм безопасности МАГАТЭ SSR-2/1 указано, что в основе метода установления важности элементов для безопасности должны лежать, главным образом, детерминистские методы, дополняемые, где это целесообразно, вероятностными методами, с учетом следующих факторов:
a) функция(и) безопасности, которую(ые) должен выполнять элемент;
b) последствия невыполнения функции безопасности;
c) частота, с которой элемент будет задействован для выполнения функции безопасности;
d) промежуток времени после ПИС, за который (или период, в течение которого) элемент будет вызываться для выполнения функции безопасности.
Руководство МАГАТЭ по безопасности SSG-30 предлагает рекомендации по категоризации функций и классификации СКК в соответствии с их важностью для безопасности.
Настоящий стандарт расширяет стратегию категоризации, представленную в SSG-30, и устанавливает критерии и методы, которые следует использовать с целью назначения функциям АС одной из трех категорий (A, B или C) в зависимости от их важности для безопасности или с целью отнесения их к не имеющим категории (NC), если они не имеют никакого отношения к обеспечению безопасности.
Глава 5 руководства МАГАТЭ по безопасности SSG-39, представляющая классификацию СКУ, и глава 3 руководства МАГАТЭ по безопасности SSG-34, представляющая классификацию электроэнергетических систем, содержат прямые ссылки на документы SSR-2/1 и SSG-30 и согласуются с принципами настоящего стандарта.
При применении принципов и критериев, изложенных в настоящем стандарте, в разных странах может быть использована другая терминология (или система обозначений) для назначения категорий A, B и C.
5.3.1 Общие положения
В основе метода установления важности функции для безопасности должны быть, главным образом, детерминистские методы, дополняемые, где это целесообразно, вероятностными методами и инженерной оценкой.
При оценке важности для безопасности функции, отвечающей за реагирование на ПИС, необходимо учитывать следующее:
- последствия невыполнения функции;
- частоту возникновения ПИС, для реагирования на которое будет задействована функция;
- значимость функции в достижении контролируемого или безопасного состояния.
При оценке важности функции для безопасности необходимо учитывать следующие факторы:
- роль функции при нормальной эксплуатации (включая пуск, перегрузку ядерного топлива и др.) в предотвращении ПИС;
- роль функции в устранении последствий ННЭ, ПА или DEC;
- промежуток времени, требуемый для выполнения функции (в том числе после ПИС);
- последствия в случае ложного срабатывания в различных состояниях АС (эксплуатационные состояния или аварийные условия);
- роль функции после таких ПИС, как природные явления (например, сейсмическое возмущение, наводнение, ураганный ветер, молния), техногенные внешние события (например, химические выбросы с других станций или промышленных предприятий) и внутренние угрозы (например, пожар, внутреннее затопление, летящие предметы);
- порядок обслуживания, ремонта и испытаний.
Таким образом, перед категоризацией функций следует выполнить первоначальный анализ безопасности проекта конкретной АС. На основе этого анализа безопасности необходимо настолько детально определить подлежащие категоризации функции, чтобы одна функция могла быть предназначена только для одной СКУ.
Для градации последствий невыполнения функции в документе SSG-30 определены три уровня тяжести последствий для АС с учетом того факта, что цель выполняемых для управления авариями функций - сделать последствия этих аварий приемлемыми и, насколько возможно, незначительными. Оценка последствий проведена исходя из предположения, что функция не отвечает на запрос и другая функция не компенсирует отказ данной функции.
Степень тяжести последствий считают высокой, если отказ функции может привести или, в худшем случае, приводит к выбросу радиоактивного материала, превышающему пределы, допустимые регулирующим органом для проектных аварий, или является причиной того, что значения ключевых физических параметров (давления, температуры и др.) превышают значения, приемлемые для проектных аварий.
Степень тяжести последствий считают средней, если отказ функции может привести или, в худшем случае, приводит к выбросу радиоактивного материала, превышающему пределы, установленные для нарушений нормальных условий эксплуатации, или является причиной того, что значения ключевых физических параметров превышают проектные пределы для нарушений нормальных условий эксплуатации.
Степень тяжести последствий считают низкой, если отказ функции может привести или, в худшем случае, приводит к повышению дозы облучения работников выше разрешенных пределов.
С точки зрения согласованности с номенклатурой категоризации, приведенной в руководстве МАГАТЭ SSG-30, требования настоящего стандарта относятся к назначению категорий A, B и C функциям, которые могут быть выполнены СКУ и/или поддержаны электроэнергетическими системами. Эти категории соответствуют категориям 1, 2 и 3 в руководстве МАГАТЭ SSG-30.
5.3.2 Категория A
Категория A должна быть назначена тем функциям, которые имеют первостепенное значение для достижения или поддержания безопасности АС, чтобы ННЭ или ПА не привели к последствиям высокой степени тяжести. Данные функции наиболее значимы в начале переходного процесса, когда альтернативные действия не могут быть предприняты даже в случае обнаружения скрытых неисправностей. Эти функции играют главную роль в достижении или поддержании контролируемого состояния <1>.
--------------------------------
<1> Чтобы предотвратить отрицательные последствия протекания быстрых переходных процессов, управление АС на этом этапе осуществляется автоматически. При более медленных переходных процессах контролируемого состояния можно достигнуть вручную при условии, что эти действия будут проанализированы при исследовании аварийной ситуации спустя определенное время. Эта отсрочка анализа является требованием проекта АС и соответствует отсрочке оценки причин нарушений и действий, проводимой с учетом человеческого фактора, соображений доступности и запаса устойчивости. Это не означает, что ручные действия не разрешены в указанное время. В некоторых странах, а также для АС старых модификаций граница между категориями A и B может определяться подобной отсрочкой, а не контролируемым состоянием.
Категорию A также назначают функциям, чей отказ может непосредственно привести к аварийным условиям с последствиями высокой степени тяжести, и функциям, для которых отсутствует другая функция категории A, предотвращающая такие последствия.
5.3.3 Категория B
Категорию B назначают функциям, которые играют дополнительную по отношению к функциям категории A роль в достижении или поддержании безопасности АС, а именно: функциям, необходимым при эксплуатации непосредственно после достижения контролируемого состояния, чтобы ННЭ или ПА не привели к последствиям высокой степени тяжести, или функциям, необходимым для достижения контролируемого состояния, чтобы ННЭ или ПА не привели к последствиям средней степени тяжести.
Категорией B также обозначают функции, предназначенные для управления DEC без значительной деградации ядерного топлива, являющиеся результатом или включающие постулированный отказ функции категории A, таким образом, чтобы избежать или минимизировать вероятность повреждений АС или оборудования, а также выброса радиоактивности.
Категорию B также назначают функциям, чей отказ может непосредственно привести к аварийным условиям, которые могут иметь последствия средней степени тяжести, и функциям, для которых не предусмотрена другая функция категории A или B, предотвращающая такие последствия.
5.3.4 Категория C
Категорию C назначают функциям, которые играют вспомогательную или косвенную роль в достижении или поддержании безопасности АС. Категория C включает функции, имеющие важность для безопасности, но не являющиеся функциями категории A или B. Они могут представлять собой часть общего отклика на ННЭ или ПА, но при этом не быть напрямую задействованными в недопущении последствий аварии высокой степени тяжести или быть функциями, необходимыми для других целей (например, устранение последствий DEC или угроз).
5.4.1 Общие положения
Ниже изложены критерии, которые следует применять при назначении функциям категорий A, B и C.
Если функция не удовлетворяет ни одному из этих критериев, ее относят к функциям без назначенной категории (NC).
В случае множественных назначений конечной категорией, назначенной функции, должна быть наивысшая категория из возможных.
Конечное назначение категории можно изменять с использованием вероятностных методов в соответствии с принципами, изложенными в 6.3.
5.4.2 Категория A
Категория A должна быть назначена той функции, которая удовлетворяет любому из следующих критериев:
a) функция, необходимая для достижения контролируемого состояния, для того, чтобы ННЭ или ПА не привели к последствиям высокой степени тяжести;
b) функция, отказ или ложное срабатывание которой при нормальной эксплуатации может привести к последствиям высокой степени тяжести;
c) функция, необходимая для предоставления информации и управления возможностями, позволяющими осуществлять установленные ручные действия, необходимые для достижения контролируемого состояния с целью предотвращения последствий высокой степени тяжести.
5.4.3 Категория B
Категория B должна быть назначена той функции, которая удовлетворяет любому из следующих критериев и которой не назначена категория A:
a) функция, необходимая для достижения контролируемого состояния, для того, чтобы ННЭ или ПА не привели к последствиям средней степени тяжести.
Этот критерий следует применять к функциям управления технологическим процессом на АС для предотвращения перерастания ННЭ в ПА, если эти функции задействованы в анализе безопасности;
b) функция, необходимая для достижения и поддержания безопасного состояния при достижении контролируемого состояния после ННЭ или ПА, для того, чтобы они не привели к последствиям высокой степени тяжести;
c) функция, необходимая для предоставления информации или управления возможностями, позволяющими осуществлять установленные ручные действия, необходимые для достижения и поддержания безопасного состояния при достижении контролируемого состояния с целью не допустить, чтобы ННЭ или ПА привели к последствиям высокой степени тяжести;
d) функция, необходимая для управления DEC без значительной деградации ядерного топлива, являющимися результатом или включающими постулированный отказ функции категории A;
e) функция, отказ или ложное срабатывание которой при нормальной эксплуатации может привести к последствиям средней степени тяжести и для которой отсутствует другая функция категории A или B, предотвращающая последствия средней степени тяжести;
f) функция, существенно снижающая частоту ПА, как показывает анализ безопасности.
В более широком смысле этот критерий следует применять к тем функциям, ложное срабатывание которых при нормальной эксплуатации может привести к ПА;
g) функция, которая обеспечивает непрерывные или периодические испытания или контроль функций категории A для подтверждения их постоянной готовности к работе и предупреждения персонала пункта управления об их сбоях, если отсутствуют альтернативные способы (например, периодические испытания) для верификации их готовности <1>.
Примечание - Если функция контроля является единственным средством обнаружения сбоев, не выявленных иным способом, то назначением функции контроля категории B обеспечивается соответствующий уровень качества.
--------------------------------
<1> В пункте 4.2.6 МЭК 60671:2007 дана четкая рекомендация по установлению класса оборудования, используемого для реализации таких функций, и, в частности, отмечается, что, "если тестовая функция может неподобающим образом отражаться на нормальной работе системы или оборудования, выполняющих важную для безопасности функцию, то ей должна быть назначена та же категория".
5.4.4 Категория C
Категория C должна быть назначена той функции, которая удовлетворяет любому из следующих критериев и которой не назначена категория A или категория B:
a) функция управления технологическим процессом, обеспечивающая поддержание основных параметров АС в рамках нормального режима эксплуатации;
b) функция, активируемая в случае ННЭ или ПА, отказ которой при ее запрашивании может приводить к последствиям низкой степени тяжести;
c) функция, необходимая для достижения и поддержания безопасного состояния в течение длительного времени, отказ которой при ее запрашивании может приводить к последствиям средней степени тяжести;
d) функция, которая обеспечивает проведение непрерывных или периодических испытаний или контроль функций категорий A и B для подтверждения их постоянной готовности к работе и предупреждения персонала пункта управления об их сбоях и которой не назначена категория B в соответствии с перечислением g) 5.4.3;
e) функция, предназначенная для снижения частоты активации аварийного останова ядерного реактора или средств технологической безопасности.
В более широком смысле этот критерий следует применять к тем функциям, ложное срабатывание которых при нормальной эксплуатации может привести к активации аварийного останова ядерного реактора или средств технологической безопасности;
f) функция для контроля и принятия мер по смягчению последствий внутренних опасных ситуаций в рамках проектных основ АС (например, пожар, затопление);
g) функция, отказ или ложное срабатывание которой при нормальной эксплуатации может привести к последствиям низкой степени тяжести;
h) функция предупреждения персонала, или обеспечения безопасности персонала во время или после событий с выбросом радиоактивности либо приводящих к выбросу радиоактивности на АС, или предупреждения о риске радиационного воздействия;
i) функция предоставления необходимой информации для определения масштаба и распространения материалов радиоактивных выбросов в случае аварии;
j) функция, осуществляющая мониторинг и оповещение штатных сотрудников АС, чтобы ими могли быть предприняты действия по предотвращению небезопасных условий или по смягчению последствий природных событий (например, сейсмическое возмущение, наводнение, ураганный ветер, молния);
k) функция, необходимая для смягчения последствий DEC, если ей не назначена категория безопасности B, включая информацию и средства управления, необходимые для реализации указаний по управлению тяжелой аварией (например, DEC с расплавом активной зоны), отказ которой при ее запрашивании может приводить к последствиям высокой степени тяжести;
l) функция, которая обеспечивает контроль доступа для защиты персонала;
m) функция обеспечения персонала АС и аварийных служб за пределами площадки информацией, необходимой для реализации плана аварийного реагирования.
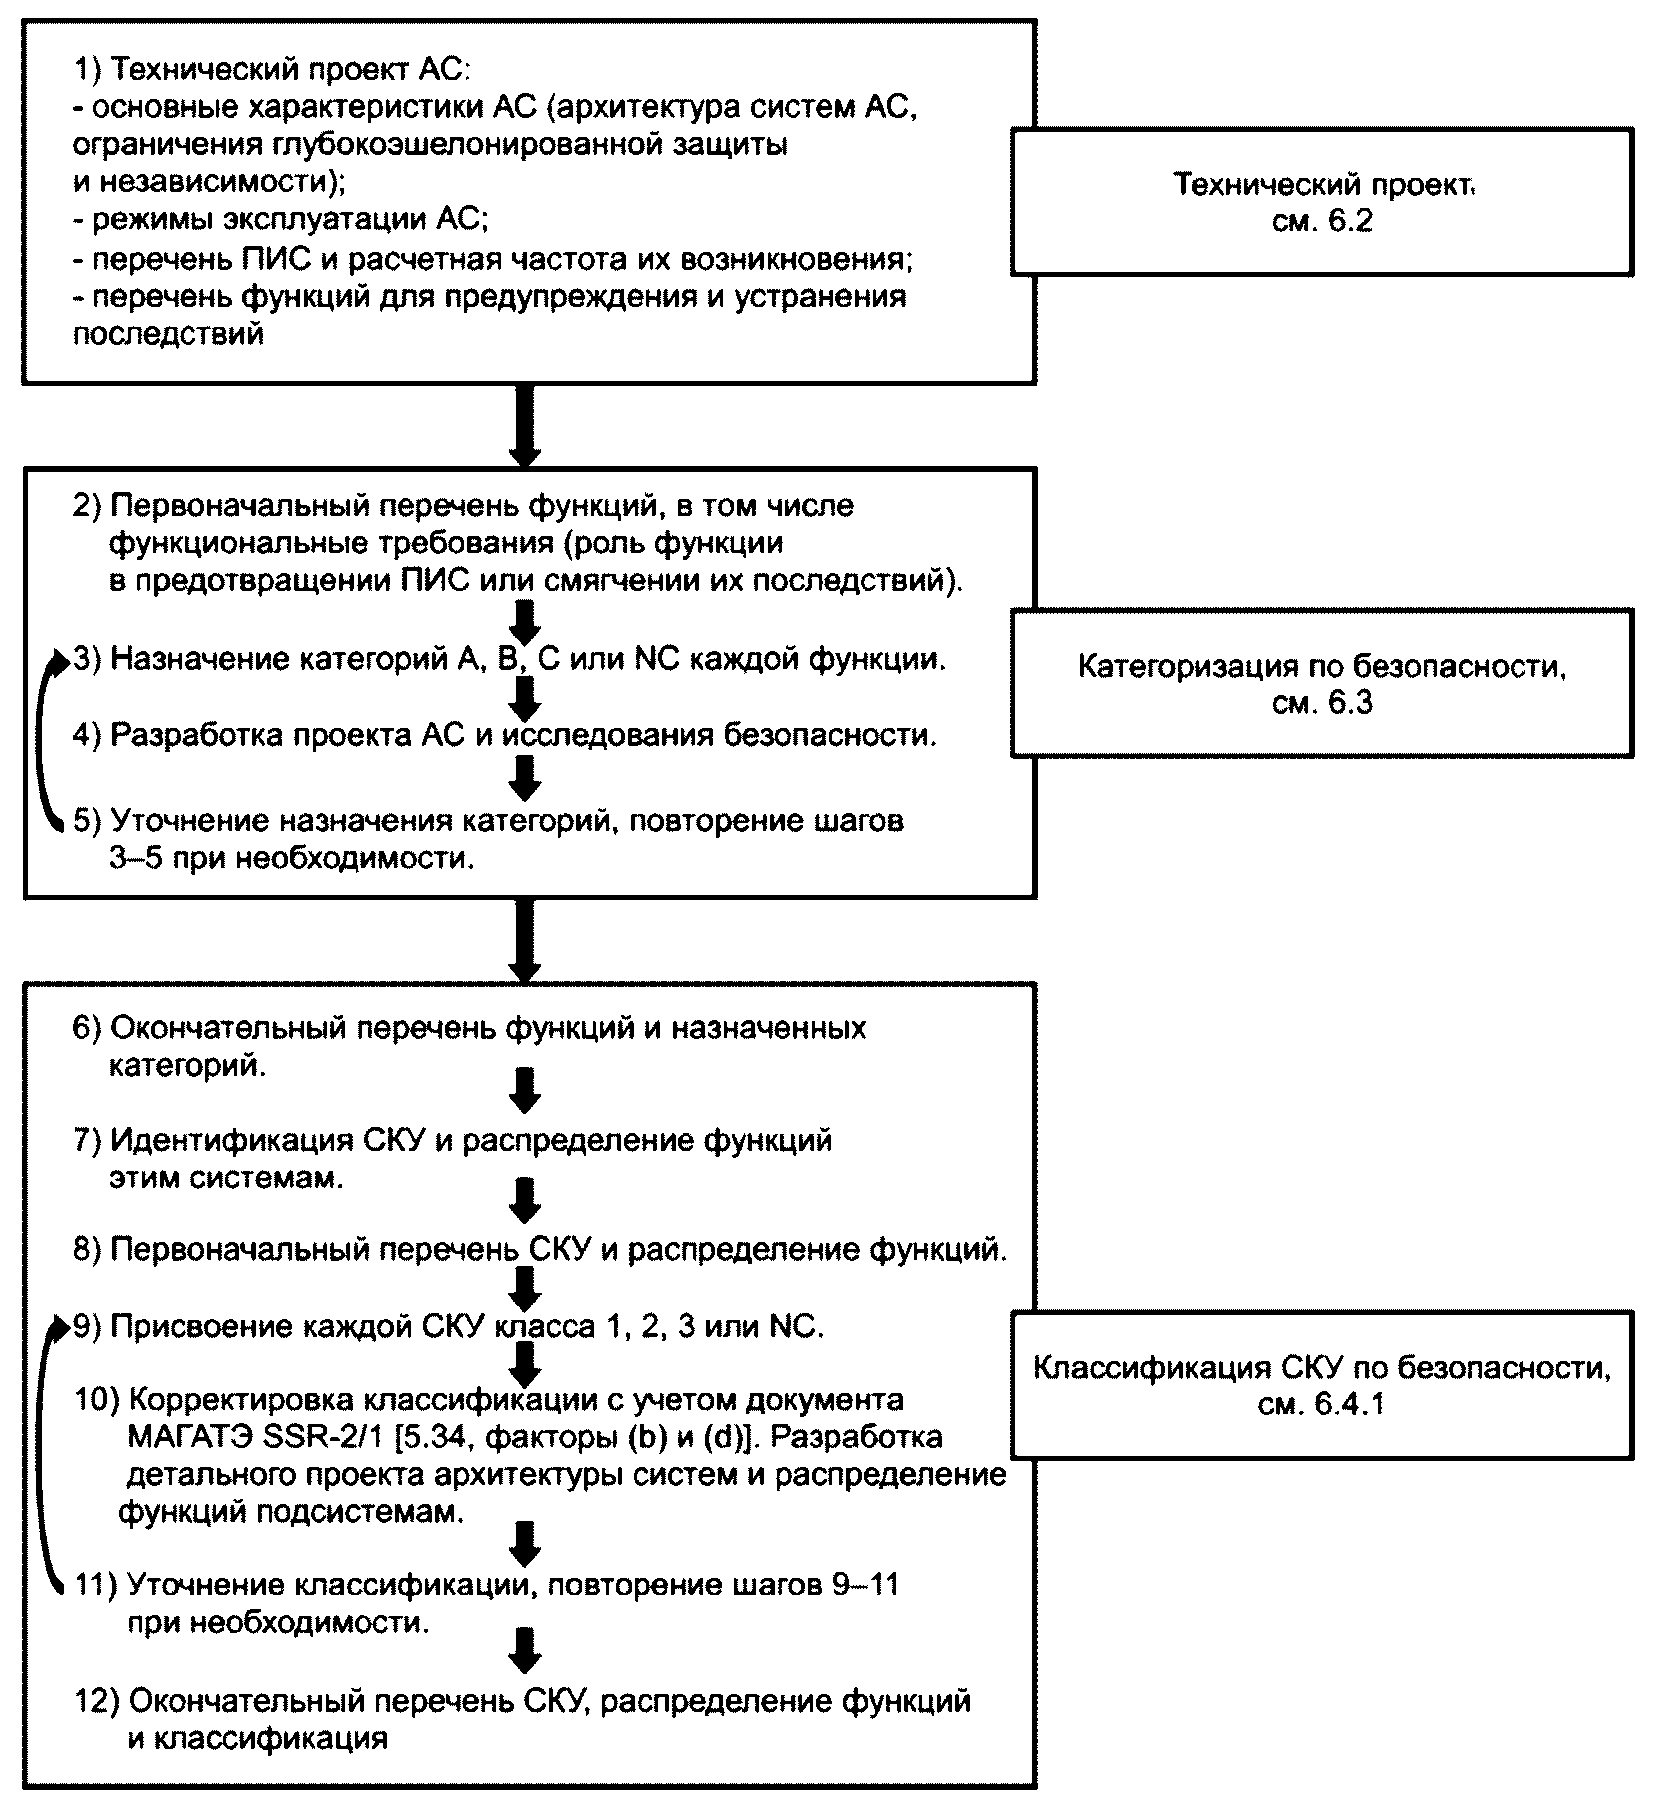
Схема процедуры категоризации/классификации приведена на рисунке 2. Процедура состоит из трех шагов:
- технический проект АС;
- категоризация функций по безопасности;
- классификация СКУ по безопасности <1>.
--------------------------------
<1> Третий шаг на рисунке 2 относится к СКУ. Что касается электроэнергетических систем, они получают свои классы безопасности непосредственно от классов безопасности поддерживаемых ими систем (этими системами могут быть СКУ или системы, непосредственно задействованные в технологическом процессе АС). Подробнее см. 6.4.2.
6.2 Идентификация нарушений нормальных условий эксплуатации, проектных аварий и условий расширенного проектирования
Основными исходными данными для процесса категоризации функций являются характер АС и тип реактора [водо-водяной реактор с водой под давлением (ВВЭР), кипящий водо-водяной реактор (ВВР-К) или другой тип реактора], а также соответствующие ПИС. Еще одна важная исходная информация - идентификация основных функций по смягчению последствий каждого ПИС.
Оценка частоты и последствий ПИС позволяет идентифицировать ННЭ и ПА, учитываемые в проекте АС, и DEC, представляющие другие аварийные условия, которые необходимо учитывать в проекте. При рассмотрении проектных особенностей АС следует принимать во внимание установленные диапазоны эксплуатационных состояний и аварийных условий, а также определенные радиологические пределы. Отдельные принципы безопасности, составляющие вместе интегрированный комплексный подход к безопасности, обеспечивают безопасность АС. Эти принципы применяют при проектировании путем рассмотрения определенных ННЭ, ПА и DEC и соответствующих физических барьеров для поддержания радиоактивного облучения в допустимых пределах. ННЭ, ПА и DEC, а также идентификация функций по предотвращению и устранению последствий являются основными исходными данными для процесса категоризации.
Важность каждой функции для безопасности зависит от ее роли в достижении и поддержании безопасности АС и возможных последствий отказа функции при необходимости ее функционирования. Таким образом, перед категоризацией функций следует выполнить первоначальный анализ безопасности проекта конкретной АС.
В соответствии с нормами безопасности МАГАТЭ SSR 2/1 идентификация проектных основ и условий расширенного проектирования и, следовательно, идентификация и категоризация функций включают все части АС, которые могли бы привести к существенным радиоактивным выбросам, т.е. не только активную зону реактора, но и хранилища отработавшего ядерного топлива, радиоактивных отходов или любой другой источник радиации на АС.
На первой стадии проектирования АС необходимо определить функции, относящиеся к безопасности. Процесс идентификации этих функций и отнесения их к автоматическим функциям <1> или к действиям операторов следует проводить в соответствии с МЭК 60964. После первоначальной идентификации каждой автоматической или ручной функции должна быть присвоена категория согласно критериям, изложенным в разделе 5.
--------------------------------
<1> Представленные в настоящем стандарте автоматические функции - это функции управления, реализуемые СКУ. Функции электрических систем по преобразованию или транспортировке энергии не рассматриваются.
На раннем этапе проектирования невозможна детальная идентификация всех функций, поскольку не полностью определены характеристики АС. Вследствие этого процесс идентификации и категоризации функций должен итеративно продолжаться на протяжении всего этапа проектирования. Если первоначальное назначение категории функции может вызывать вопросы, то при категоризации следует добавить пояснение для принятия решения позднее.
Поскольку отдельные функции могут быть вовлечены в реализацию нескольких аспектов технического задания, этим функциям может быть назначено несколько категорий. В этом случае должна быть назначена наивысшая категория.
По мере уточнения проекта АС, например после проведения анализа безопасности и разработки эксплуатационных процедур, данные о категоризации должны быть проверены и скорректированы для получения окончательного перечня функций и назначенных категорий. Этот перечень должен быть оформлен документально и поддерживаться в рамках управления конфигурацией, поскольку он будет необходим проектировщикам АС и систем на протяжении жизненного цикла АС. Также этот перечень может быть затребован регулирующими органами.
6.4.1 Классификация СКУ
После завершения категоризации функций по безопасности следующим шагом является идентификация СКУ, выполняющих эти функции или участвующих в их выполнении. Необходимо идентифицировать все системы и компоненты, необходимые для выполнения функций, включая не только системы и компоненты, непосредственно задействованные в технологическом процессе АС (исполнительные механизмы, клапаны и др.), но и системы жизнеобеспечения, такие как ОВКВ и др.
По завершении этапа идентификации все категоризированные по безопасности функции, для реализации которых необходима работа СКУ, распределяют соответствующим СКУ с учетом различных уровней глубокоэшелонированной защиты. После этого системы должны быть классифицированы в зависимости от их важности для безопасности надлежащим образом, учитывая факторы, указанные в требовании 22 норм безопасности МАГАТЭ SSR-2/1 и приведенные ниже:
d) время после ПИС или период, в течение которого система будет вызываться для выполнения функции безопасности.
Согласно факторам по перечислениям a) и c) СКУ, предназначенным для выполнения идентифицированных функций, должны быть первоначально присвоены классы безопасности, соответствующие категориям безопасности функций, которые они выполняют.
Трем категориям безопасности функций соответствуют три класса безопасности систем, как показано в таблице 1.
Таблица 1
Категория функций, важных для безопасности | Соответствующий класс систем, важных для безопасности | ||
A | (B) <a> | (C) <a> | 1 |
B | (C) <a> | 2 | |
C | 3 | ||
В первоначальную классификацию должны быть внесены поправки в случае необходимости с учетом факторов по перечислениям b) и d), указанных в МАГАТЭ SSR 2/1. Фактор по перечислению d), касающийся промежутка времени после постулированного исходного события до вызова функции, может позволить переместить СКК в более низкий класс при условии, что их ожидаемая надежность может быть продемонстрирована. Такой демонстрацией может служить, например, время на ремонт, или обслуживание СКК, или возможность применения альтернативных СКК в окне времени, отведенном для выполнения требуемой функции безопасности.
Если изучение последствий отказов по общим причинам показывает, что резервные системы не достигают требуемой надежности и независимые системы имеют отличия (например, установленные по вероятностным критериям), то в классификацию систем управления последствиями отказов по общим причинам также могут быть внесены изменения. Если при анализе безопасности присвоен класс 2 системе, компенсирующей при предполагаемом отказе систему класса 1, выполняющую функцию категории A, то должно быть предоставлено подтверждение безопасности, которое показало бы, что проектные и квалификационные требования к системе класса 2 применимы и целевые показатели надежности для системы класса 2 достижимы.
Для отдельной СКУ, определяемой и спроектированной в соответствии с критериями наивысшего качества, доля отказов на запрос порядка 10-4 может быть принята в качестве общего предела надежности, на который можно претендовать, если учтены все потенциальные источники отказа, связанные с техническими характеристиками, проектом, изготовлением, монтажом, режимом эксплуатации и обслуживанием. Это значение включает в себя риск отказа по общей причине в резервированных каналах системы и применимо ко всей системе - от датчиков и обработки данных до выходов на задействованное оборудование. Требования более высокой надежности, чем указанная, не исключаются, но должно быть приведено особое обоснование с учетом всех упомянутых факторов. Альтернативно допускается использовать проекты независимых СКУ, важных для безопасности, с приемлемым уровнем разнообразия.
Уровень детализации функций СКУ при назначении им категорий должен быть достаточным, чтобы одна функция была распределена только одной СКУ.
Если СКК участвует в выполнении нескольких функций разных категорий, им должен быть присвоен класс, соответствующий наиболее высокой из этих категорий (требующей соблюдения правил наиболее консервативного технического проектирования).
При применении этих положений должны быть окончательно определены перечень систем, распределение функций и классификация. В этом процессе также необходимо учитывать другие относящиеся к теме положения:
- уровень глубокоэшелонированной защиты;
- соотнесение классов систем и категорий функций (см. таблицу 1);
- требования независимости;
- распределение функций, предназначенных для дублирования функций категории A/B в достаточно обособленной и диверсифицированной системе.
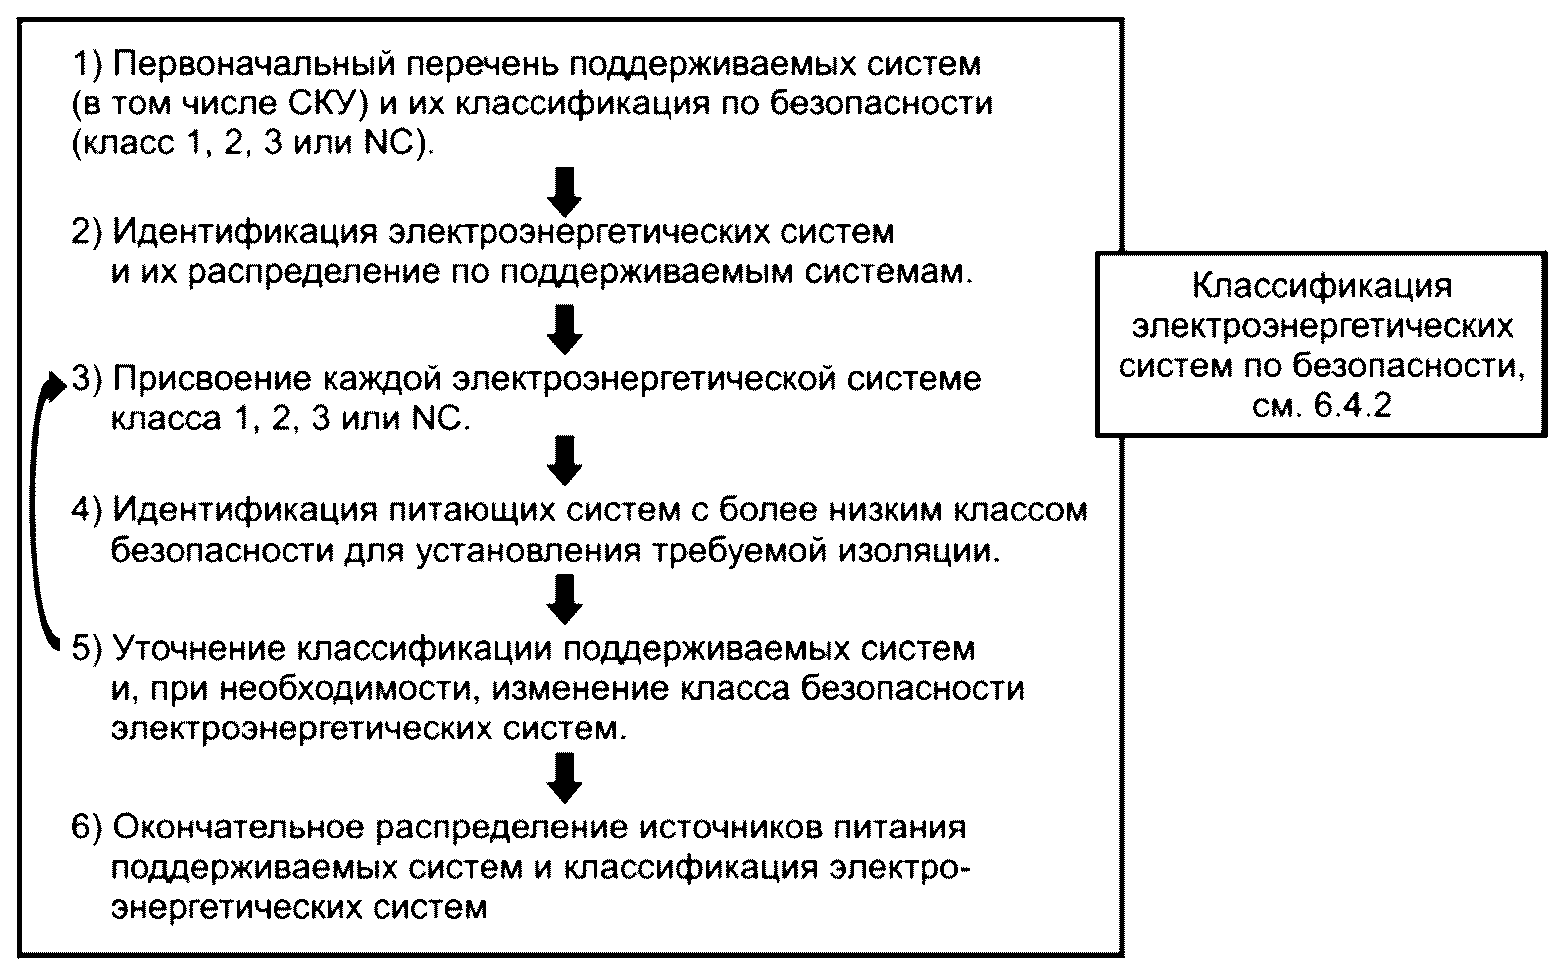
Подход к классификации электроэнергетических систем изложен в МЭК 63046. Он основан на соответствии класса безопасности электроэнергетической системы классу важных для безопасности систем, поддерживаемых данной электроэнергетической системой. Если электроэнергетическая система предназначена для подачи нагрузки нескольким системам разного класса безопасности, она должна обеспечивать нагрузку, наибольшую из нагрузок классифицированных систем, поддерживаемых данной электроэнергетической системой. При этом необходимо обеспечить соответствующую развязку цепей для питания классифицированных систем с более низкими нагрузками.
Для электроснабжения СКУ поддерживающая электроэнергетическая система должна быть классифицирована в соответствии с классом безопасности СКУ. В случае изменения класса безопасности СКУ (в процессе уточнения классификации) класс безопасности поддерживающей ее электроэнергетической системы должен быть соответственно пересмотрен.
Если СКУ является частью электроэнергетической системы (например, аварийного дизель-генератора), СКУ следует классифицировать в соответствии с классом безопасности электроэнергетической системы.
На рисунке 3 показан метод классификации электроэнергетических систем.
Примечание - Электроэнергетические системы, обеспечивающие электроснабжение классифицированных по безопасности систем, подают нагрузку как системам на площадке, так и системам за пределами площадки. Так как системы вне площадки не являются частью оборудования АС, их не классифицируют по безопасности (см. руководство по безопасности МАГАТЭ SSG-34, пункт 1.6).
Технические требования для каждой из категорий A, B или C и соответствующих классов 1, 2, 3 следует применять соответствующим образом к этапам спецификации, проектирования, верификации, валидации, квалификации, изготовления, монтажа, эксплуатации и обслуживания СКУ и электрических систем. Технические требования подразделяют на следующие группы:
- требования, применимые к функциям, относящиеся к спецификации и валидации функциональности, производительности и надежности;
- требования, применимые к проекту системы, относящиеся к проектным характеристикам, таким как резервирование, разнообразие, пригодность к испытаниям и разделение. Эти характеристики определяют, главным образом, надежность соответствующих функций. Требования также включают в себя требования к ЧМИ;
- требования, касающиеся особенностей оборудования для обеспечения квалификации на сейсмостойкость, устойчивость к внешним воздействиям и электромагнитную совместимость;
- требования, связанные с ОК, верификацией и техническим обслуживанием, которые применимы к функциям, системам и оборудованию.
Примечание - Требования, связанные с кибербезопасностью, рассмотрены в МЭК 62645 и МЭК 62859.
В большинстве случаев эти требования подробно изложены в соответствующих нормах и стандартах. Нормы, руководства и стандарты, перечисленные в разделе 2, являются нормативными ссылками и содержат обязательные требования, касающиеся категорий функций и классов систем, установленных в настоящем стандарте. Соотнесение классов и применимых стандартов представлено в таблице 2, где также перечислены основные типы требований для каждого класса. В настоящем стандарте подробные требования, изложенные в этих стандартах, не воспроизводятся. В приложении A приведены дополнительные сведения по каждой группе требований.
Таблица 2
Класс | Стандарты МЭК, применимые | Основные требования | ||||
к системам <a> | оборудованию СКУ | к функциям | проекту СКУ и электроэнергетических систем | квалификации СКУ и электроэнергетического оборудования | Общие (СКУ и электроэнергетические системы) | |
Общие положения | МЭК 61513 МЭК 60964 МЭК 60965 МЭК 61771 МЭК 61772 МЭК 61839 МЭК 62645 МЭК 62859 | МЭК 61000-4 МЭК 62003 МЭК/IEEE 60780-323 МЭК 62671 | Функциональная спецификация | Пригодность к испытаниям. Спецификация ЧМИ. Кибербезопасность | Электромагнитная совместимость | Программа обеспечения качества. Контроль качества. ЗПИ, ПИП. Периодические испытания |
1 | МЭК 60812 <b> МЭК 60880 МЭК 60987 МЭК 62566 МЭК 60709 МЭК 63046 МЭК 61500 | МЭК 60980 | Соответствующие нормы, стандарты и руководства. Отделение от более низких классов. Высокая степень надежности | Критерий единичного отказа. Независимость, разделение. Проект с учетом преодоления отказа по общей причине <c>. Диверсификация в каждом конкретном случае. АВПО. Резервное электроснабжение <d> | Квалификация на сейсмостойкость и устойчивость к внешним воздействиям | МАГАТЭ GSR, часть 2 Верификация идентичного оборудования. ЗПИ, ПИП в полном объеме. Частые периодические испытания |
2 | МЭК 62138 МЭК 60987 МЭК 60709 МЭК 63046 | МЭК 60980 | Соответствующие нормы, стандарты и руководства. Отделение от более низких классов | Критерий единичного отказа и разделение; и то, и другое возможно на функциональном уровне для функций, задействованных при ННЭ или ПА. Резервное электроснабжение <d> | Квалификация на сейсмостойкость и на устойчивость к внешним воздействиям | МАГАТЭ GSR, часть 2 Верификация аналогичного оборудования Ограниченные ПИП и периодические испытания |
3 | МЭК 62138 | МЭК 60980 (если работоспособность требуется в случае землетрясения) | Резервирование и разделение для каждого случая | Квалификация на сейсмостойкость, если оборудование необходимо после землетрясения | Выбор и использование зрелой отраслевой технологии. Периодические испытания, если оборудование не используется в непрерывном режиме | |
(обязательное)
A.1 Общие положения
Следует отметить, что многие требования, изложенные в настоящем приложении, содержатся в МЭК 61513. Чтобы не повторять одни и те же требования в разных стандартах (из-за риска несоответствий при обновлении одного из этих стандартов), содержание настоящего приложения будет включено в МЭК 61513 (если это еще не сделано). После этого данное приложение будет удалено из настоящего стандарта. В случае отличия требований настоящего приложения от изложенных в текущем издании МЭК 61513 содержание МЭК 61513 будет приоритетным.
Требования, применяемые к электроэнергетическим системам и компонентам, изложены в МЭК 63046.
Будучи дополнением к таблице 2, настоящее приложение имеет целью дать общее представление о технических требованиях, применяемых:
- к функциям;
- системам;
- квалификации СКУ и электроэнергетического оборудования.
В настоящем приложении также изложены требования, касающиеся ОК.
В соответствии с общим правилом требования к системам и компонентам применяют к СКУ и компонентам СКУ.
A.2 Требования, относящиеся к функциям
A.2.1 Основные требования
Основное условие для подтверждения функциональности - это наличие набора четких, исчерпывающих, однозначных функциональных требований и проектных спецификаций, на соответствие которым должны быть проверены функции при проектировании, изготовлении, монтаже и обслуживании и соблюдение которых необходимо обеспечивать при внесении каких-либо изменений в процессе эксплуатации.
Требуемая надежность любой функции категорий A, B или C должна быть определена либо количественной вероятностной оценкой АС, либо инженерной оценкой качества, и эта информация должна быть включена в технические условия. Требуемая производительность любой функции категорий A, B или C должна быть определена посредством соответствующего анализа, и эта информация должна быть включена в технические условия. Данный анализ следует проводить в соответствии с планом по утвержденным процедурам и документировать.
Несмотря на то что требования надежности функций различных категорий могут быть одинаковыми, уровень гарантии достижения требуемой надежности функциями разных категорий будет разным, при этом для функций категории A он должен быть наиболее высоким.
A.2.2 Специфичные требования
A.2.2.1 Категория A
Проектирование следует выполнять в соответствии с требованиями принятых норм, руководств и стандартов, установленных для обеспечения высокого уровня функциональности, необходимого для функций категории A.
Если для выполнения функций категории A требуются определенные ручные действия, следует учитывать такие факторы, как готовность резервированных, валидированных источников информации, достаточная длительность отсрочки для возможности оценки оператором альтернативных источников информации и подтверждение того, что ручные действия являются единственным способом поддержания безопасности АС.
К функциям категории A предъявляют требования высокой надежности, соответственно, их функциональность и сложность должны быть ограничены.
Задача проекта - облегчить процесс валидации и верификации окончательной функциональности путем обеспечения простоты. Результатом этого должно стать недопущение выполнения несвязанных функций более низкой категории системами класса 1 (например, специальное отображение расчетных данных и транслирование информационных протоколов не должны выполняться программным обеспечением класса 1).
Следует установить требования надежности для функций категории A, чтобы достичь приемлемо низкого риска последствий высокой степени тяжести.
A.2.2.2 Категория B
Проектирование следует выполнять в соответствии с требованиями действующих норм, руководств и стандартов, применяемых в случае обеспечения уровня функциональности, необходимого для функций категории B. Задача проекта - облегчить процесс валидации и верификации окончательной функциональности.
Следует установить требования надежности для функций категории B, чтобы риск последствий высокой степени тяжести был приемлемо низким.
Уровень требований для функций категории B может быть не таким высоким, как для функций категории A. При необходимости это позволяет функциям категории B иметь более высокую функциональность, чем функции категории A с точки зрения метода выявления необходимости их действия или в отношении их последующих действий.
A.2.2.3 Категория C
При проектировании должна быть проведена проверка того, что указанные функции могут быть выполнены во всем диапазоне заданных эксплуатационных условий, в том числе при наиболее неблагоприятных нарушениях нормальных условий эксплуатации или в тех ситуациях, при которых эта функция востребована.
A.3 Требования, относящиеся к системам
A.3.1 Основные требования
Требования к проекту СКУ должны обеспечивать достижение функцией указанного уровня надежности. Основные требования обеспечения высокой надежности касаются соответствующего резервирования, разнообразия, размещения, физического и электрического разделения, а также эффективного ЧМИ. Для всех систем при проектировании и внесении последующих изменений должны быть предусмотрены средства выявления и устранения неисправностей.
При оценке надежности и доступности необходимо учитывать периоды ремонта, испытаний и обслуживания, а также вероятность возникновения самодиагностируемых и не самодиагностируемых отказов. Сделанные при анализе надежности предположения о периодах обслуживания, испытаний и ремонта должны быть подтверждены во время эксплуатации и в случае несоответствия должны быть приняты корректирующие меры.
При проектировании необходимо учитывать особые требования в отношении человеческого фактора и ЧМИ. Данные требования должны быть частью программы проектирования с учетом человеческого фактора, внедряемой на самых ранних этапах проектирования.
Проект СКУ должен предусматривать возможность самоконтроля и/или периодических испытаний в период эксплуатации для демонстрации поддержания рабочих характеристик. Требования к периодическим испытаниям и обслуживанию для обеспечения долгосрочной надежности важных для безопасности систем изложены в разделе A.5.
Проект должен учитывать возможность непригодности главного пункта управления для пребывания в нем работников в результате опасных ситуаций. На этот случай должен быть предусмотрен альтернативный пункт управления, содержащий достаточное информационное и управляющее оборудование, чтобы перевести реактор в состояние безопасного останова и поддерживать это состояние, контролируя при этом важнейшие параметры АС. Альтернативный пункт управления должен быть расположен таким образом, чтобы он не мог подвергаться тем же опасностям, которые привели главный пункт управления к невозможности пребывания в нем.
Следует обеспечить должное разделение систем различных классов. Если класс безопасности соединяемых или взаимодействующих систем или подсистем неодинаковый (в том числе в тех случаях, когда система или подсистема определенного класса безопасности соединяется с неклассифицированной системой или подсистемой), взаимное влияние систем или подсистем должно быть исключено путем использования устройства более высокого класса безопасности, гарантирующего, что отказ системы или подсистемы более низкого класса безопасности не вызовет отказ системы или подсистемы более высокого класса безопасности.
A.3.2 Специфичные требования
A.3.2.1 Класс 1
Система класса 1 должна иметь резервированную систему. Необходимо применять соответствующее разделение для гарантии того, что любая единичная внутренняя угроза не выведет из строя резервированные части системы. В режимах нормальной эксплуатации, для которых требуется готовность функции, выполняемой системой класса 1, единичный отказ не должен приводить к отказу этой функции даже во время профилактического обслуживания, проведения периодического испытания, инспекции или ремонта. Критерий единичного отказа применяют в соответствии с требованием МАГАТЭ SSR-2/1 (5.39, 5.40).
Примечание - При рассмотрении нештатных срабатываний СКУ обычно учитывают только ложные срабатывания (единичные или множественные), которые могут быть результатом одного единичного отказа в подсистемах СКУ или системах поддержки.
Надежность систем класса 1 следует оценить и сравнить со спецификацией. При наличии расхождений их необходимо устранить. При оценке надежности необходимо рассматривать воздействие отказов по общей причине, включая отказы технических средств и отказы программного обеспечения, ошибок при эксплуатации и обслуживании, вызванных человеческим фактором, а также действий по модификации и ремонту. Для оценки такого воздействия применяют различные методы: от качественной инженерной оценки до подробного количественного анализа <1>, который может зависеть от качественной оценки. Выбранный тип анализа должен соответствовать требованию надежности - чем выше требование надежности, тем более строгий метод следует выбирать.
--------------------------------
<1> Надежность программного обеспечения обычно оценивают качественно, так как не существует общепринятых способов количественного выражения надежности программного обеспечения.
Для испытаний может потребоваться подавление выходных сигналов или предоставление средств байпаса. Если средства байпаса встроены, необходимо подтвердить их целостность, чтобы показать, что они не могут быть применены таким образом, чтобы препятствовать выполнению системой установленных функций безопасности. Например, возможно физически ограничить их использование до одного канала резервированной системы в любой конкретный момент времени.
Для некоторых вариантов реализации может возникнуть необходимость дополнительного резервирования для проведения текущих испытаний во время эксплуатации АС, например, в тех случаях, когда испытание активного канала невозможно выполнить на мощности, а испытания должны быть проведены во время функционирования АС для обеспечения необходимой функциональной надежности. В таких случаях отсутствует необходимость встраивать дополнительное резервирование для всей системы.
Электроснабжение СКУ класса 1 должно быть продублировано источниками аварийного электроснабжения класса 1. Различные резервированные системы для СКУ класса 1 должны иметь разные резервные источники аварийного электроснабжения, и эти источники аварийного электроснабжения должны быть независимыми друг от друга.
Для систем класса 1 необходимо выполнять формальный анализ отказов системы, например проводить АВПО, чтобы определить уязвимость системы к отказам компонентов и оценить адекватность методов проектирования для обнаружения таких отказов или для смягчения их последствий.
Если система имеет встроенные средства самотестирования, заявленные как участники анализа надежности функции, то при анализе отказов необходимо оценить эти средства, чтобы установить полноту охвата самотестирования. Если анализ отказов показывает, что некоторые отказы невозможно обнаружить и сообщить о них операторам с помощью встроенных средств самотестирования, то следует разработать контрольные тесты для выявления таких отказов. Интервалы времени для контрольного тестирования следует установить исходя из вероятной частоты случаев необнаруженных отказов и с учетом требуемой от функции надежности.
При отсутствии данных о надежности интервал тестирования следует выбирать путем сравнения с другими подобными системами. По мере накопления опыта интервал тестирования для функции необходимо оценивать и пересматривать, если это целесообразно.
A.3.2.2 Класс 2
Система класса 2, необходимая в случае ПА, должна иметь резервную часть. Необходимо применять соответствующее разделение для гарантии того, что любая единичная внутренняя угроза не выведет из строя резервированные части системы. Единичный отказ не должен приводить к отказу функции категории B, которая необходима при достижении контролируемого состояния после ННЭ или ПА для предотвращения последствий высокой степени тяжести [см. 5.4.3, критерии a) и b)]. Любые исключения из этого правила следует обосновать, показав, что можно применять другие функции для диагностики ситуации и принятия эффективных контрмер во избежание последствий высокой степени тяжести (последующая отсрочка, диагностика, использование альтернативных функций категории B).
Систему класса 2, которая необходима в случае DEC в качестве дублирующей для системы класса 1, следует проектировать и реализовывать таким образом, чтобы отказ системы класса 1 не мог препятствовать системе класса 2 выполнять функции безопасности.
Надежность систем класса 2 следует оценить и сравнить со спецификацией. Выполнение функции категории B, задействованной в смягчении последствий ННЭ или ПА, должно быть предусмотрено резервированными и разделенными средствами, если не предоставлено обоснование противного. Такое обоснование может заключаться, например, в способности системы достигать требуемых показателей надежности без резервирования, в приемлемости последствий отказа функции или в наличии времени для обеспечения альтернативных средств реагирования в случае отказа функции. Для функции категории B, не задействованной в устранении последствий ННЭ или ПА, также может требоваться резервирование для достижения показателей надежности.
Электроснабжение СКУ класса 2 необходимо дублировать источниками аварийного электроснабжения класса 2. Различные дублеры (при наличии) СКУ класса 2 должны иметь разные резервные источники аварийного электроснабжения, каждый из которых должен быть независимым.
Необходимо подтверждать высокое качество и надежность применяемых компонентов и предусматривать средства быстрого обнаружения и устранения сбоев.
Основными задачами при функциональном проектировании информационных и управляющих систем для пункта управления, допускающих определенные ручные действия с целью смягчения последствий ННЭ или ПА, являются своевременное предоставление оператору точной и полной информации о состоянии оборудования и систем в любых состояниях АС, а также минимизация перемещений оператора в процессе контроля и управления АС.
Самоконтроль и/или периодические испытания должны предусматривать подтверждение функциональных возможностей подсистем, что особенно актуально при проведении индивидуальных испытаний каналов резервирования.
A.3.2.3 Класс 3
Системе класса 3, как правило, не требуется резервирования или разделения. Оно может быть осуществлено, если необходимо достигнуть определенной надежности функции, например для обеспечения независимости уровней глубокоэшелонированной защиты. Может потребоваться устойчивость к внутренним и внешним угрозам.
Электроснабжение СКУ класса 3 может быть обеспечено без дублирования источников мощности.
Самоконтроль и/или периодические испытания должны предусматривать подтверждение функциональной способности систем или подсистем класса 3.
Готовое программное обеспечение для систем класса 3 должно быть квалифицировано в соответствии со стандартами в области использования атомной энергии или проверено в действии и обосновано промышленными стандартами (например, серией стандартов МЭК 61508). Необходимые для применения свойства должны быть оценены и задокументированы.
A.4 Требования, относящиеся к квалификации оборудования
A.4.1 Основные требования
Необходимо обеспечить гарантии того, что в работе оборудования, требуемого для смягчения последствий ПИС, не последует отказ по причине старения или воздействия окружающей среды, которому оборудование может быть подвергнуто во время или вследствие ПИС. Квалификация оборудования может быть такой гарантией (см. IEC/IEEE 60780-323). Проведение квалификации можно осуществить одним из нескольких методов или их комбинацией: испытания, анализ, сочетание этих двух методов или, наконец, путем использования доступных данных, полученных в процессе эксплуатации. Наихудшие ожидаемые условия окружающей среды, включая землетрясение, при которых оборудование должно функционировать, следует устанавливать и указывать в технических требованиях.
Если предполагается, что функции, первоначально не предназначенные для DEC (в том числе с расплавом активной зоны), будут задействованы в таких авариях, следует оценить возможности их компонентов, чтобы показать, что они могут работать в требуемый отрезок времени и в ожидаемых условиях окружающей среды (см. IEC/IEEE 60780-323).
Там, где это возможно, необходимо использовать оборудование с задокументированной и проверенной историей надежного функционирования в области использования атомной энергии или другой сравнимой промышленной области.
A.4.2 Специфичные требования
A.4.2.1 Класс 1
Принимаемые меры, гарантирующие, что оборудование класса 1 продолжит функционировать при любых ожидаемых условиях эксплуатации, должны включать квалификацию оборудования. Результаты испытаний следует документировать и сохранять на протяжении всего срока эксплуатации АС. Все отказы, произошедшие во время квалификационных испытаний, должны быть исследованы, а причины отказов и меры по их устранению - задокументированы.
A.4.2.2 Класс 2
Оборудование класса 2 подлежит квалификации, выполняемой аналогично квалификации оборудования класса 1.
A.4.2.3 Класс 3
Оборудование класса 3 может подлежать квалификации в зависимости от выполняемых им функций. Проект оборудования следует систематически подвергать ревизии, руководствуясь перечнем наихудших предполагаемых условий окружающей среды, при которых оборудование должно функционировать.
Если оборудование инновационное или требуется для работы в условиях, обычно не предусмотренных для коммерческого оборудования (например, в условиях сейсмических явлений или экстремальных условиях окружающей среды), необходимо установить набор таких норм, в соответствии с которыми следует проектировать данное оборудование, или провести оценку существующего проекта. Эти нормы должны быть основаны на опыте, полученном из специфичных требований к проектированию оборудования класса 1. Оборудование, предусмотренное для выполнения функций, категоризированных в соответствии с критерием по перечислению k) 5.4.4, должно быть специально спроектировано для экстремальных технологических условий и условий окружающей среды, которые могут возникнуть, что установлено в результате анализа. Отдельно необходимо рассмотреть целесообразность применения оборудования серийного производства для реализации этих функций.
В иных случаях может быть применимо оборудование класса 3, спроектированное в соответствии с обычными коммерческими стандартами, за исключением тех ситуаций, когда назначение оборудования требует его специальной квалификации, например в связи с требованиями к оборудованию предупреждать о сейсмических явлениях или пожаре, предотвращать воздействие перенапряжений или электрических помех, возникающих в сети оборудования класса 3, на работу оборудования классов 1 или 2. Заявления о работоспособности в аномальных условиях окружающей среды должны быть документально подтверждены.
A.5.1 Основные требования
Общие требования предусматривают обеспечение качества на этапах проектирования, изготовления, монтажа, ввода в эксплуатацию и эксплуатации для гарантирования корректной работы соответствующих систем и оборудования.
Процесс ОК включает в себя управление конфигурацией, контроль изменений, а также отслеживание. Проект должен быть оформлен достаточно подробно для поддержки этапов изготовления, монтажа, ввода в эксплуатацию и эксплуатации АС, а также верификации, проводимой на каждом этапе. Должное внимание следует уделять сохранности документации для обеспечения возможности внесения изменений в проект в будущем.
Кроме того, при разработке проекта должны быть выполнены специальный процесс ОК и испытания, соответствующие относительной новизне или сложности нового проекта либо новизне или сложности вносимых изменений. Деятельность по разработке должна быть задокументирована в установленном порядке с учетом важности функций для безопасности.
Необходимо составить программу ОК в соответствии с принятыми нормами или стандартом. Для этого должны быть определены и подтверждены перечни эксплуатационных характеристик и испытаний.
Испытания компонентов, модулей, подсистем и систем следует проводить в соответствии с программой ОК для подтверждения удовлетворительных эксплуатационных характеристик при изготовлении, сборке и монтаже на месте с учетом категории функции.
Испытания компонентов, модулей и подсистем проводят с целью подтверждения того, что с учетом обеспечения качества при изготовлении выполнение функций полностью соответствует требованиям технического задания. Комплексные испытания установленных СКУ и электроэнергетических систем совместно с механической и жидкостной системами следует проводить перед началом эксплуатации АС в режиме, требующем готовности функций безопасности, обеспечиваемых данными системами.
Цель испытаний на площадке независимо от класса систем идентична, но контроль качества и требования к документации различаются в зависимости от класса, как указано ниже.
Во время эксплуатации необходимо проводить испытания для подтверждения того, что статус компонентов СКУ, важных для безопасности, не снижается из-за возникающих неисправностей. СКУ должны быть спроектированы так, чтобы можно было проводить соответствующие испытания и обнаруживать отказы оборудования. Выявленные недостатки должны быть устранены в соответствии с процедурой управления изменениями. Эти изменения следует регистрировать с целью сохранения информации о них. При наличии резервирования необходимо предусмотреть индивидуальные проверки функциональности резервированных каналов. Интервалы между испытаниями следует выбирать таким образом, чтобы частота отказов или вероятность отказа по запросу соответствовала требованиям анализа надежности.
В случаях использования программируемого оборудования необходимо выполнять программу качества жизненного цикла ПО, соответствующую классу системы.
A.5.2 Специфичные требования
A.5.2.1 Класс 1
Требования ОК должны соответствовать стандарту по безопасности МАГАТЭ GSR, часть 2. Документация должна содержать данные, позволяющие проследить историю элементов оборудования, в том числе касающуюся проектирования, изготовления и эксплуатации, что относится ко всему оборудованию в рамках проекта, вплоть до уровня модулей. Управление конфигурацией необходимо осуществлять вплоть до элемента на самом низком уровне отслеживаемости. Отслеживаемость партий, материалов и т.д. должна быть распространена на все системы, вплоть до уровня индивидуальных модулей.
Документация по ОК должна давать возможность эксперту отследить в обратном направлении путь, от элемента аппаратного или программного обеспечения до спецификации, определяющей требования к нему, и, наоборот, от требования в спецификации к выполняющим его компонентам.
Должны быть проведены типовые испытания, подтверждающие, что оборудование, конструктивно идентичное тому, что должно быть установлено на АС, будет функционировать в соответствии с проектными требованиями в предполагаемых условиях эксплуатации.
Должны быть выполнены функциональные испытания компонентов, модулей, подсистем и, где целесообразно, систем в целом. Эти испытания следует проводить в присутствии лицензиата или его представителя.
Функциональные испытания могут быть проведены на заводе или на месте (на площадке). Испытания на заводе или на площадке следует проводить согласованно для гарантии достижения полного охвата испытаниями. Если невозможно подтвердить полный охват испытаниями всех установленных функций, необходимо предоставить специальное обоснование.
При проведении испытаний на площадке необходимо, насколько это возможно, проверить выполнимость всех указанных функций безопасности установленных систем и оборудования в соответствии с требуемыми рабочими параметрами. В таких испытаниях следует учитывать изменения эксплуатационных параметров. Эти испытания являются ПИП, которые должны быть проведены в присутствии лицензиата или его представителя.
Посредством самоконтроля или периодических испытаний следует подтвердить, что не снижена способность выполнять все требуемые функции безопасности, в том числе подсистемами, необходимыми для выполнения этих функций. Интервал испытаний выбирают с учетом уровня самоконтроля, чтобы, принимая во внимание ожидаемую или контролируемую частоту отказов компонентов, подтвердить полное соответствие показателей надежности систем, важных для безопасности.
A.5.2.2 Класс 2
Требования ОК должны соответствовать стандарту по безопасности МАГАТЭ GSR, часть 2. Документация должна содержать данные, позволяющие проследить историю элементов оборудования, в том числе касающуюся проектирования, изготовления и эксплуатации. Уровень детализации ОК применительно к системам и оборудованию класса 2 может быть ниже уровня, применяемого к системам и оборудованию класса 1, хотя программа ОК должна соответствовать программе для класса 1.
Типовые испытания должны быть проведены в отношении оборудования, конструктивно идентичного тому, что должно быть установлено на АС, при условии, что анализ, проведенный для установления отличий оборудования, подтверждает возможность признания результатов испытаний действительными.
Функциональные испытания должны быть проведены до начала эксплуатации и продемонстрировать, что система может выполнять каждую установленную функцию с использованием оборудования, конструктивно идентичного тому, что должно быть установлено на АС. Некоторая часть или все функциональные испытания могут быть проведены на площадке.
ПИП должны по возможности показать, что все функции безопасности, предписанные для установленного оборудования, являются выполнимыми. Испытания управляющего оборудования должны показать его способность по запросу корректно реагировать на переходные процессы и изменения. Испытания оборудования для отображения данных и оборудования аварийной сигнализации должны включать испытания методом генерации соответствующих входных сигналов для демонстрации удовлетворительных эксплуатационных характеристик.
Посредством периодических испытаний следует подтвердить, что не снижена способность выполнять все требуемые функции безопасности, в том числе подсистемами, необходимыми для выполнения этих функций. Периодичность испытаний выбирают с учетом уровня самоконтроля, чтобы, принимая во внимание ожидаемую или контролируемую частоту отказов компонентов, подтвердить полное соответствие показателей надежности систем, важных для безопасности.
A.5.2.3 Класс 3
Системы и оборудование класса 3 могут быть приняты на уровне промышленного ОК с учетом роли соответствующих функций.
Лицензиат вправе согласиться с тем, что испытания, проведенные изготовителем, являются достаточными для демонстрации достижения установленных эксплуатационных характеристик. Данные испытания должны быть проведены на аналогичном оборудовании. При необходимости следует проводить специальные типовые и функциональные испытания.
Должны быть проведены ПИП, подтверждающие, что функциональность и эксплуатационные характеристики системы соответствуют установленному уровню безопасности.
Периодические испытания эксплуатационных характеристик могут быть ограничены проверками функций, не работающих непрерывно, при остановах для перегрузки ядерного топлива или в другие периоды останова.
(справочное)
B.1 Общие положения
Категоризацию функций и классификацию систем следует выполнять с применением процессов и критериев, указанных в разделах 5 и 6. В настоящем приложении приведены примеры отнесения типичных функций и типичных систем соответственно к категориям A, B и C и к классам 1, 2 и 3. Следует отметить, однако, что не все примеры обязательно применимы ко всем типам реакторов.
Кроме того, технический документ МАГАТЭ TecDoc 1787 ("Применение классификации по безопасности для конструкций, систем и компонентов АС") содержит дополнительные технические данные и примеры применения процессов категоризации и классификации.
B.2 Категория A/класс 1
B.2.1 Типичные функции
Функции, отнесенные к категории A, необходимые при ННЭ или ПА, чтобы достичь контролируемого состояния:
a) для останова реактора и поддержания подкритического состояния;
b) изоляции защитной оболочки;
c) предоставления информации для первоочередных действий оператора;
d) транспортирования остаточного тепла конечному теплопоглотителю;
e) дублирования автоматического останова реактора категории A, если предусмотрено ПА.
B.2.2 Типичные СКУ
Типичные СКУ, необходимые для достижения контролируемого состояния:
a) система защиты реактора;
b) исполнительная система безопасности;
c) основные контрольно-измерительные приборы и устройства отображения данных для предварительно запланированных действий оператора, предписанных инструкцией по эксплуатации АС и необходимых для обеспечения безопасности АС в кратчайший срок.
B.2.3 Типичные электроэнергетические системы
К типичным электроэнергетическим системам, необходимым для достижения контролируемого состояния, относят:
a) источники аварийного электроснабжения, предусмотренные при ННЭ и ПА.
B.3 Категория B/класс 2
Типичные функции, отнесенные к категории B:
a) охлаждение бассейна выдержки отработавшего ядерного топлива;
b) изоляция главной системы охлаждения;
c) запуск поставарийной системы (для достижения безопасного состояния);
d) контроль/управление обращения с ядерным топливом, когда отказ может вызвать радиационный выброс или деградацию ядерного топлива, превышающие допустимые значения и выходящие за пределы условий нормальной эксплуатации;
e) дублирование автоматического останова ядерного реактора категории A, если предусмотрено DEC;
f) функции управления технологическим процессом на АС, если это предусмотрено анализом безопасности, для предотвращения перерастания ННЭ в аварию (т.е. в последствия средней степени тяжести).
B.3.2 Типичные СКУ
К типичным СКУ относят:
a) контрольно-измерительные приборы, необходимые для эксплуатационных процедур при ННЭ или ПА;
b) системы контуров аварийной защиты и блокировки обращения с ядерным топливом, применяемые при останове ядерного реактора.
B.3.3 Типичные электроэнергетические системы
К типичным электроэнергетическим системам относят:
a) источник резервного питания, предусмотренный DEC.
B.4 Категория C/класс 3
B.4.1 Типичные функции
Функции, отнесенные к категории C, могут включать:
a) функции управления технологическим процессом (например, автоматическое управление условиями первого и второго контуров АС), поддержания переменных в установленных пределах и условий нормальной эксплуатации (если это не предусмотрено в анализе безопасности для предотвращения перерастания ННЭ в аварию, см. B.3.1);
b) контроль и управление работой индивидуальных систем и элементов оборудования в поставарийный период для раннего предупреждения о возникновении проблем и поддержания радиоактивных выбросов на разумно достижимом низком уровне;
c) ограничение последствий внутренних угроз;
d) функции, отказы или неисправности которых при эксплуатации могут привести к незначительным радиоактивным выбросам или радиационной угрозе для эксплуатирующего персонала АС;
e) функции, необходимые для предупреждения о внутренней или внешней угрозе (пожар, наводнение, взрывы, сейсмические события и др.);
f) контроль доступа;
g) предупреждение о выбросах на площадке или за ее пределами для начала реализации плана действий в аварийной ситуации на АС.
B.4.2 Типичные СКУ и электроэнергетические системы
К типичным СКУ и электроэнергетическим системам относят:
a) систему автоматического управления основными параметрами АС (если это не предусмотрено в анализе безопасности для предотвращения перерастания ННЭ в аварию);
b) систему аварийной сигнализации;
c) систему контроля и блокировки потока радиоактивных отходов, систему радиационного контроля в зоне;
d) систему контроля доступа;
e) системы аварийной связи;
f) систему обработки данных пункта управления;
g) систему подавления огня при пожаре;
h) систему сейсмического контроля;
i) метеорологическую станцию на площадке АС;
j) заземление и молниезащиту;
k) защиту от неполнофазного режима энергосистемы.
(справочное)
НАЦИОНАЛЬНЫМ И МЕЖГОСУДАРСТВЕННЫМ СТАНДАРТАМ
Таблица ДА.1
Обозначение ссылочного международного стандарта | Степень соответствия | Обозначение и наименование соответствующего национального, межгосударственного стандарта |
IEC 60709 | IDT | ГОСТ Р МЭК 60709-2011 "Атомные станции. Системы контроля и управления, важные для безопасности. Разделение" <1> |
IEC/IEEE 60780-323 | - | |
IEC 60812 | MOD | ГОСТ Р 27.303-2021 (МЭК 60812:2018) "Надежность в технике. Анализ видов и последствий отказов" |
IEC 60880 | IDT | ГОСТ Р МЭК 60880-2010 "Атомные электростанции. Системы контроля и управления, важные для безопасности. Программное обеспечение компьютерных систем, выполняющих функции категории A" |
IEC 60964 | IDT | ГОСТ Р МЭК 60964-2012 "Атомные станции. Пункты управления. Проектирование" <2> |
IEC 60965 | IDT | ГОСТ Р МЭК 60965-2020 "Резервный пункт управления атомной станции, используемый при отказе блочного пункта управления. Общие требования" |
IEC 60980 | - | |
IEC 60987 | - | |
IEC/TR 61000-4-1 | - | |
IEC 61000-4-2 | - | |
IEC 61000-4-3 | IDT | ГОСТ IEC 61000-4-3-2016 "Электромагнитная совместимость (ЭМС). Часть 4-3. Методы испытаний и измерений. Испытание на устойчивость к излучаемому радиочастотному электромагнитному полю" <3> |
IEC 61000-4-4 | IDT | ГОСТ IEC 61000-4-4-2016 "Электромагнитная совместимость (ЭМС). Часть 4-4. Методы испытаний и измерений. Испытание на устойчивость к электрическим быстрым переходным процессам (пачкам)" |
IEC 61000-4-5 | IDT | ГОСТ IEC 61000-4-5-2017 "Электромагнитная совместимость (ЭМС). Часть 4-5. Методы испытаний и измерений. Испытание на устойчивость к выбросу напряжения" |
IEC 61000-4-6 | - | |
IEC 61000-4-7 | - | |
IEC 61000-4-8 | IDT | ГОСТ IEC 61000-4-8-2013 "Электромагнитная совместимость. Часть 4-8. Методы испытаний и измерений. Испытание на устойчивость к магнитному полю промышленной частоты" |
IEC 61000-4-9 | IDT | ГОСТ IEC 61000-4-9-2013 "Электромагнитная совместимость. Часть 4-9. Методы испытаний и измерений. Испытание на устойчивость к импульсному магнитному полю" |
IEC 61000-4-10 | IDT | ГОСТ IEC 61000-4-10-2014 "Электромагнитная совместимость. Часть 4-10. Методы испытаний и измерений. Испытание на устойчивость к колебательному затухающему магнитному полю" |
IEC 61000-4-11 | - | |
IEC 61000-4-12 | IDT | ГОСТ IEC 61000-4-12-2016 "Электромагнитная совместимость (ЭМС). Часть 4-12. Методы испытаний и измерений. Испытание на устойчивость к звенящей волне" |
IEC 61000-4-13 | IDT | ГОСТ IEC 61000-4-13-2016 "Электромагнитная совместимость (ЭМС). Часть 4-13. Методы испытаний и измерений. Воздействие гармоник и интергармоник, включая сигналы, передаваемые по электрическим сетям, на порт электропитания переменного тока. Низкочастотные испытания на помехоустойчивость" |
IE 61000-4-14 | IDT | ГОСТ IEC 61000-4-14-2016 "Электромагнитная совместимость (ЭМС). Часть 4-14. Методы испытаний и измерений. Испытание оборудования с потребляемым током не более 16 А на фазу на устойчивость к колебаниям напряжения" |
IEC 61000-4-15 | - | |
IEC 61000-4-16 | - | |
IEC 61000-4-17 | - | |
IEC 61000-4-18 | IDT | ГОСТ IEC 61000-4-18-2016 "Электромагнитная совместимость (ЭМС). Часть 4-18. Методы испытаний и измерений. Испытание на устойчивость к затухающей колебательной волне" |
IEC 61000-4-19 | - | |
IEC 61000-4-20 | IDT | ГОСТ IEC 61000-4-20-2014 "Электромагнитная совместимость. Часть 4-20. Методы испытаний и измерений. Испытания на помехоэмиссию и помехоустойчивость в TEM-волноводах" |
IEC 61000-4-21 | - | |
IEC 61000-4-22 | - | |
IEC 61000-4-23 | - | |
IEC 61000-4-24 | - | |
IEC 61000-4-25 | - | |
IEC 61000-4-27 | IDT | ГОСТ IEC 61000-4-27-2016 "Электромагнитная совместимость (ЭМС). Часть 4-27. Методы испытаний и измерений. Испытание на устойчивость к несимметрии напряжений для оборудования с потребляемым током не более 16 А на фазу" |
IEC 61000-4-28 | - | |
IEC 61000-4-29 | IDT | ГОСТ IEC 61000-4-29-2016 "Электромагнитная совместимость (ЭМС). Часть 4-29. Методы испытаний и измерений. Испытания на устойчивость к провалам напряжения, кратковременным прерываниям и изменениям напряжения на входном порте электропитания постоянного тока" |
IEC 61000-4-30 | IDT | ГОСТ IEC 61000-4-30-2017 "Электромагнитная совместимость (ЭМС). Часть 4-30. Методы испытаний и измерений. Методы измерений качества электрической энергии" |
IEC 61000-4-31 | IDT | ГОСТ IEC 61000-4-31-2019 "Электромагнитная совместимость (ЭМС). Часть 4-31. Методы испытаний и измерений. Испытание на устойчивость к широкополосным кондуктивным помехам, воздействующим на порты электропитания переменного тока" |
IEC 61000-4-33 | - | |
IEC 61000-4-34 | IDT | ГОСТ IEC 61000-4-34-2016 "Электромагнитная совместимость (ЭМС). Часть 4-34. Методы испытаний и измерений. Испытания на устойчивость к провалам, кратковременным прерываниям и изменениям напряжения электропитания оборудования с потребляемым током более 16 А на фазу" |
IEC 61000-4-36 | - | |
IEC 61000-4-39 | IDT | ГОСТ IEC 61000-4-39-2019 "Электромагнитная совместимость (ЭМС). Часть 4-39. Методы испытаний и измерений. Излучаемые поля в непосредственной близости. Испытание на помехоустойчивость" |
IEC 61500 | IDT | ГОСТ Р МЭК 61500-2021 "Системы контроля и управления, важные для безопасности атомной станции. Передача данных в системах, выполняющих функции категории A" |
IEC 61513:2011 | IDT | ГОСТ Р МЭК 61513-2020 "Системы контроля и управления, важные для безопасности атомной станции. Общие требования" |
IEC 61771 | IDT | ГОСТ Р МЭК 61771-2021 "Проект блочного пункта управления атомных станций. Верификация и валидация" |
IEC 61772 | IDT | ГОСТ Р МЭК 61772-2021 "Устройства визуального отображения пунктов управления атомных станций. Требования к применению" |
IEC 61839 | IDT | ГОСТ Р МЭК 61839-2021 "Пункты управления атомных станций. Функциональный анализ и распределение функций при проектировании" |
IEC 62003 | - | |
IEC 62138:2018 | IDT | ГОСТ Р МЭК 62138-2021 "Программное обеспечение систем контроля и управления атомной станции, выполняющих функции безопасности категорий B и C. Общие требования" |
IEC 62566 | IDT | ГОСТ Р МЭК 62566-2021 "HDL-Программируемые устройства систем контроля и управления атомной станции, выполняющие функции безопасности категории A. Требования к разработке" |
IEC 62645 | - | |
IEC 62671 | - | |
IEC 62859 | - | |
IEC 63046 | - | |
IAEA GSR Part 2:2016 | - | |
IAEA SSR-2/1 (Rev.1):2016 | - | |
IAEA SSG-30:2014 | - | |
<*> Соответствующий национальный стандарт отсутствует. Текст документа доступен на сайте /template/go.php?url=https://www.iaea.org/. <**> Соответствующий национальный стандарт отсутствует. До его принятия рекомендуется использовать перевод на русский язык данного международного стандарта. Примечание - В настоящей таблице использованы следующие условные обозначения степени соответствия стандартов: - IDT - идентичные стандарты; - MOD - модифицированный стандарт. | ||
IEC 60050-395, International Electrotechnical Vocabulary - Part 395: Nuclear instrumentation: Physical phenomena, basic concepts, instruments, systems, equipment and detectors
IEC 60671:2007, Nuclear power plants - Instrumentation and control systems important to safety - Surveillance testing
IEC 61508-1, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 1: General requirements
IEC 61508-2, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 2: Requirements for electrical/electronic/programmable electronic safety-related systems
IEC 61508-3, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 3: Software requirements
IEC 61508-4, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 4: Definitions and abbreviations
IEC TR 61838, Nuclear power plants - Instrumentation and control important to safety - Use of probabilistic safety assessment for the classification of functions
IEC 62342, Nuclear power plants - Instrumentation and control systems important to safety - Management of ageing
ISO/IEC 27001, Information technology - Security techniques - Information security management systems - Requirements
ISO/IEC 27002, Information technology - Security techniques - Codes of practice for information security controls
IAEA Safety Glossary:2018, Terminology used in nuclear safety and radiation protection
IAEA GSR pari 4:2009 Safety Assessment for Facilities and Activities
IAEA SF1 Fundamental Safety Principles
IAEA TecDoc 1787, Application of the Safety Classification of Structures, Systems and Components in Nuclear Power Plants
IAEA GS-G-3.1:2006, Application of the Management System for Facilities and Activities
IAEA GS-G-3.5:2009, The Management System for Nuclear Installations
IAEA SSG-34:2016, Design of Electrical Power Systems for Nuclear Power Plants
IAEA SSG-39:2016, Design of Instrumentation and Control Systems for Nuclear Power Plants
УДК 621.311.3.049.75:006.354 | ОКС 27.120.20 |
Ключевые слова: атомные станции; системы контроля и управления, важные для безопасности; электроэнергетические системы; категоризация функций; классификация систем; критерии назначения категории функции | |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/20/gost_89459.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|