

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2021 Примечание к документу Документ введен в действие с 30.11.2021. Название документа "ГОСТ Р 59383-2021. Национальный стандарт Российской Федерации. Информационные технологии. Методы и средства обеспечения безопасности. Основы управления доступом" (утв. и введен в действие Приказом Росстандарта от 20.05.2021 N 414-ст) "ГОСТ Р 59383-2021. Национальный стандарт Российской Федерации. Информационные технологии. Методы и средства обеспечения безопасности. Основы управления доступом"
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||

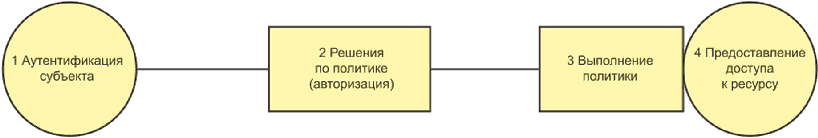
 | - ресурсы и люди; |  | - функция; |
 | - процессы и системы; |  | - сервис; |
 | - сервис токенов безопасности | ||
4.3.6 Управление мониторингом
Действия, связанные с управлением доступом, должны контролироваться в целях обеспечения соответствия, регулирования и проведения расследований.
Система управления доступом должна обеспечивать проверяемые возможности мониторинга и ведения учета для целей соблюдения нормативных требований, ответственности и расследования инцидентов.
Система управления доступом должна предоставлять возможности мониторинга операций с ресурсами, которые пытаются осуществить субъекты, и учетом того, были ли эти операции разрешены или в них было отказано.
В контрольном журнале должны быть зафиксированы следующие параметры:
- идентификатор ресурса;
- операция с ресурсом, осуществление которой запрашивает субъект;
- решение (т.е. разрешение или отказ) вместе с обоснованием;
- время предоставления доступа или отказа в нем;
- привилегии или атрибуты субъекта, как уместно;
- любая информация, которая может прямо или косвенно идентифицировать субъекта.
Кроме того, система управлением доступом должна предоставлять инструменты для простого построения аудиторских отчетов с использованием фильтров, основанных на предыдущих шести параметрах, которые можно найти в журнале аудита.
Владелец ресурса должен определять условия доступа, которые будут использоваться точкой принятия решений по политике для принятия решения о предоставлении субъекту доступа к ресурсу.
4.3.7 Управление предупреждениями
Как правило, целью предупреждений является оповещение аудиторов управления доступом о ненормальных условиях эксплуатации. Такие ситуации должны быть определены в политике управления доступом вместе с процедурами обработки и в процедурах урегулирования, реализованных в управлении мониторингом. Ненормальные ситуации могут включать в себя попытки доступа к ресурсам неавторизованных субъектов. Аварийные условия определяются таким образом, чтобы их можно было распознать при оперативном использовании и принять соответствующие меры. При возникновении аварийных ситуаций они должны быть записаны в журнал аудита для последующего анализа.
Предупреждения могут быть инициированы одним или несколькими условиями, которые могут относиться к следующему:
- идентификатору ресурса;
- операции с ресурсом, осуществление которой запрашивает субъект;
- решению (т.е. разрешению или отказу) вместе с обоснованием;
- времени предоставления доступа или отказа в нем;
- привилегии или атрибутам субъекта, если уместно;
- любой информации, которая может прямо или косвенно идентифицировать субъекта.
После инициирования предупреждения может быть проведено дальнейшее расследование с использованием журнала аудита, созданного для мониторинга событий.
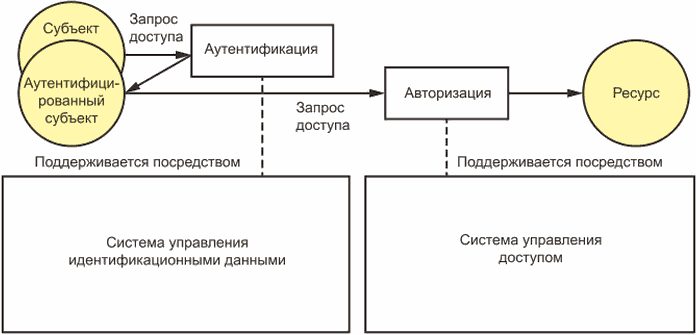
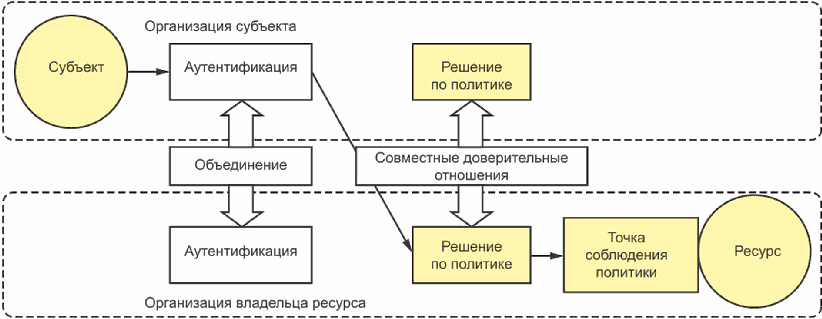
Управление объединенными идентификационными данными и управление доступом требуется в случаях, когда аутентифицированный субъект из одной организации пытается получить доступ к ресурсу другой организации. Существует несколько способов управления объединенными идентификационными данными, описание которых содержится в ГОСТ Р 59382 и [4]. Пример управления объединенным доступом приведен на рисунке 4. Предполагая, что субъект может аутентифицироваться в объединенной модели, требования управления объединенным доступом реализуются членами объединения в соответствии с совместными доверительными отношениями и общими политиками, согласованными участвующими в сообществе организациями.
 | - область применения; |  | - ресурсы и люди; |
 | - последовательность решений; |  | - функция |
а) Субъект должен аутентифицироваться у полномочного органа своей организации;
б) организация субъекта предоставляет утверждение, относящееся к управлению доступом, организации-владельцу ресурса, которое подтверждает действительность аутентификации субъекта и предоставляет контекст аутентификации и согласованные атрибуты доступа, включая привилегии разграничения доступа на основе атрибутов или на основе ролей;
в) организация-владелец ресурса принимает утверждение и рассматривает атрибуты по отношению к политикам управления доступом владельца информационных ресурсов;
г) владелец ресурса данных разрешает субъекту доступ к ресурсу или запрещает доступ, и уведомляет субъекта;
д) все уполномоченные участники фиксируют события, связанные с разграничением доступа.
Совместные доверительные отношения для разграничения доступа в объединении должны:
- основываться на согласованных требованиях о защите информации объединения с соблюдением требований нормативно-правовых актов и требований к защите интеллектуальной собственности;
- содержать общие элементы политики, из которых могут быть определены правила разграничения доступа и классификация их реализации;
- определять токены доступа (атрибуты, разрешения и т.д.), которые могут приниматься во всем объединении, чтобы способствовать установлению доверительных отношений между членами объединения.
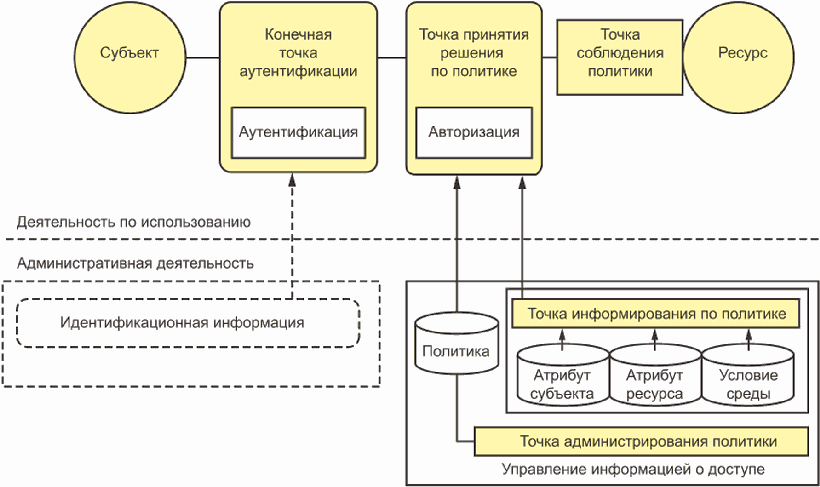
Представленные в разделе 4 компоненты определяют эталонную архитектуру системы управления доступом (рисунок 5).
 | - операционный процесс; |  | - сущности, запрашивающие доступ и ИТ-ресурсы; |
 | - процесс системы; |  | - сервис токенов безопасности; |
 | - функции | ||
доступом
Конечная точка аутентификации обеспечивает аутентификацию субъекта для использования полученного результата точкой принятия решений по политике при принятии решений о доступе субъектов к ресурсам.
5.2.2 Точка принятия решений по политике
Точка принятия решений по политике принимает решения об авторизации для разрешения или отказа в доступе к ресурсу и передает эти решения точке соблюдения политики для реализации.
Точка принятия решений по политике реализует политику разграничения доступа или набор политик для ресурса. На основе определенного набора политик точка принятия решений по политике решает, может ли субъект получить доступ к ресурсу.
В некоторых случаях политика создается в режиме реального времени через интерфейс с владельцем ресурса. В ориентированных на организацию реализациях разграничения доступа этот сервис часто называют "конечной точкой авторизации пользователя".
Точка принятия решений по политике поддерживается точкой информирования по политике.
5.2.3 Точка информирования по политике
Этот компонент выполняет функции источника значений атрибутов (например, ресурс, субъект, условие среды), которые используются точкой принятия решений по политике для принятия решения об авторизации.
5.2.4 Точка администрирования политики
Этот компонент предоставляет интерфейс для администрирования набора политик и взаимосвязанной информации в точке информирования по политике. Их администрирование может включать в себя конфигурирование, тестирование, отладку и хранение. Для администрирования набора политик разграничения доступа необходим прикладной программируемый интерфейс для точки администрирования политики.
Политика или набор политик могут основываться на разграничении доступа на основе ролей или на основе атрибутов, или на любой другой модели разграничения доступа, или их комбинации.
Политика на естественном языке должна быть переведена в эквивалентное цифровое представление политики, которое использует точка принятия решений по политике для определения своих решений об авторизации.
5.2.5 Точка соблюдения политики
В точке соблюдения политики принимается решение об авторизованном доступе к ресурсам и осуществляется защита ресурса от неавторизованного доступа.
Точка соблюдения политики перехватывает запрос субъекта о доступе к ресурсу и перенаправляет его к решению об авторизации, которое принимается точкой принятия решений по политике.
5.3.1 Общие положения
При реализации логического представления могут дополнительно вводиться некоторые сервисы.
5.3.2 Реализация, ориентированная на субъекта
5.3.2.1 Обзор
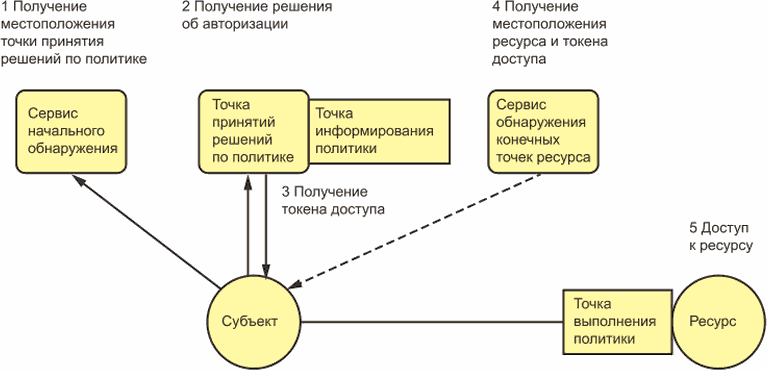
На рисунке 6 приведен случай реализации, где решающую роль играет субъект.
 | - операционный процесс; |  | - ресурсы и люди; |
 | - процесс системы; |  | - сервис токенов безопасности; |
 | - функции | ||
в реализации, ориентированной на субъекта
5.3.2.2 Сервис начального обнаружения конечных точек
В некоторых вариантах использования портальный сервис может реализовываться таким образом, что он осуществляет начальное обнаружение в начале взаимодействия субъекта, чтобы направлять субъекта. Как правило, сервисом начального обнаружения является конечная точка аутентификации.
Примечание - В настоящем стандарте сервис аутентификации субъекта не описывается. Описание сервиса содержится в ГОСТ Р 59381, а также приведено в [4] и [5].
5.3.2.3 Сервис токенов безопасности
На основании решения, принятого точкой принятия решений по политике, сервис токенов безопасности может создавать, подписывать, осуществлять замену и выпуск токенов доступа.
Примечание - Описание токенов доступа содержится в ГОСТ Р 58833.
Сервис токенов безопасности может составлять часть функций других компонентов системы управления доступом.
5.3.2.4 Сервис обнаружения ресурсов
Сервис обнаружения ресурсов предоставляет информацию о местоположении ресурсов, которыми управляет система управления доступом. Сервис обнаружения ресурсов сам по себе должен быть защищенным ресурсом, требующим авторизации, прежде чем к нему можно получить доступ. Для доступа к сервису обнаружения ресурсов требуется решение об авторизации.
Существует некоторая информация о местоположении данных, которая нуждается в защите, так как может раскрыть чувствительную, с точки зрения защиты персональных данных, информацию (например, местоположение медицинской карты может раскрыть характер заболевания).
Примечание - В некоторых ситуациях ответ сервиса обнаружения ресурсов может быть единообразным для всех субъектов и неизменным в течение длительных периодов времени. Соответственно, ответ может осуществляться с помощью статических метаданных, а не динамически. Кроме того, в некоторых реализациях системы управления доступом сервис обнаружения ресурсов может также функционировать как сервис токенов безопасности, предоставляя субъекту токен доступа к ресурсам взамен токена, представленного субъектом для получения доступа к сервису обнаружения ресурсов.
5.3.2.5 Этапы получения доступа к ресурсам
Контролируемый доступ к ресурсам может быть осуществлен с использованием следующих этапов:
а) аутентифицированный субъект может начать доступ с сервиса начального обнаружения, где он выясняет местоположение точки принятия решений по политике и сервиса токенов безопасности;
б) субъект запрашивает у точки принятия решений по политике авторизацию для доступа к определенным ресурсам. На основе политики или набора политик, предоставленных точкой информирования по политике, точка принятия решений по политике определяет, следует ли предоставлять авторизацию;
в) если авторизация доступа предоставляется, то компонент сервиса токенов безопасности точки принятия решений по политике генерирует токен доступа и передает субъекту;
г) если от сервиса начального обнаружения не было получено местоположение ресурса, субъект получает эту информацию от сервиса обнаружения ресурсов. В это время сервис обнаружения ресурсов может принимать токен доступа субъекта и предоставлять взамен токен доступа, который субъект может использовать для доступа к ресурсам;
д) субъект представляет токен доступа точки соблюдения политики для получения доступа к ресурсу.
Примечание - Доступ к ресурсу может осуществляться двумя способами:
- прямым образом к точке соблюдения политики с получением субъектом доступа к отдельным ресурсам, используя токен доступа;
- непрямым образом через сервис взаимодействия вместо осуществления запроса точки соблюдения политики для каждого необходимого ему ресурса.
Примером последней ситуации является случай, когда субъект не хочет раскрывать свои идентификационные данные ресурсам.
5.3.3 Реализация, ориентированная на организацию
5.3.3.1 Обзор
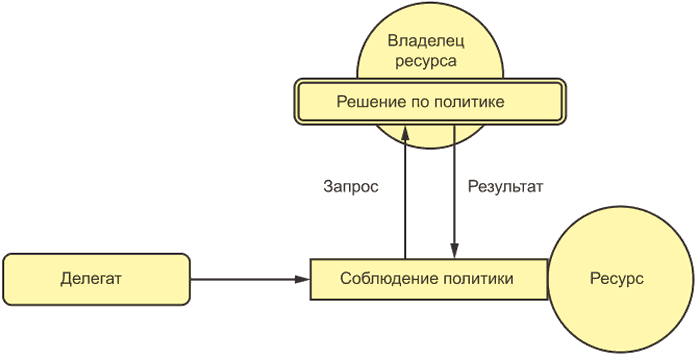
На рисунке 7 приведена ситуация ориентированного на организацию управления доступом, где решающую роль играет точка соблюдения политики.
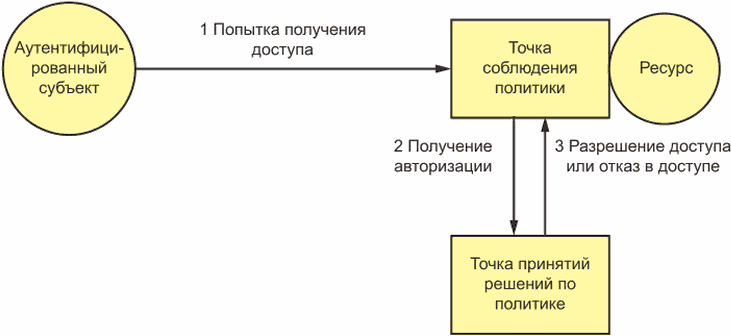
 - процесс системы;
 - ресурсы и люди;
 - функции
в реализации, ориентированной на организацию
5.3.3.2 Взаимодействие между точкой соблюдения политики и точкой принятия решений по политике
Реализация точки соблюдения политики и точки принятия решений по политике как независимых сервисов может обеспечить гибкость и эффективность при разработке систем управления доступом, особенно в ситуациях широкого распределения ресурсов.
Если политика разграничения доступа меняется, то, скорее всего, потребуется изменить только точку принятия решений по политике, а точка соблюдения политики будет продолжать функционировать без изменений.
Между точкой принятия решений по политике и точкой соблюдения политики должны существовать доверительные отношения.
Если точка соблюдения политики и точка принятия решений по политике не расположены вместе в защищенной сети, коммуникации между ними должны быть защищены. Точка соблюдения политики и точка принятия решений по политике должны быть способны аутентифицировать друг друга.
5.3.3.3 Этапы получения доступа к ресурсам
Контролируемый доступ к ресурсам может быть осуществлен с использованием следующих этапов:
а) аутентифицированные субъекты делают запрос о доступе к ресурсу точке соблюдения политики, передавая с запросом подтверждение идентификационных данных;
б) точка соблюдения политики направляет запрос доступа точке принятия решений по политике для получения авторизации, чтобы субъект получил доступ к ресурсу;
в) в точке принятия решений по политике принимается решение о доступе на основе привилегий доступа субъекта и политики доступа для ресурса. Она передает решение о доступе обратно точке соблюдения политики;
г) точка соблюдения политики обеспечивает выполнение решения о доступе.
Доступ к административным компонентам системы управления доступом должен быть ограничен уполномоченными лицами, такими как администраторы, специалисты по обеспечению безопасности и аудиторы.
У владельцев ресурсов должна быть возможность осуществления управления атрибутами доступа для ресурсов, за которые они отвечают. Доступ к административной информации осуществляется через интерфейс к точке администрирования политики. Информация о субъектах и атрибутах для доступа субъектов к ресурсам хранится в точке информирования по политике.
При разработке политики управления доступом для административной информации системы управления доступом нужно определять следующее:
- критерии авторизации каждого административного доступа к информации;
- условия и механизмы доступа к информации;
- условия использования информации;
- какие операции доступа к информации нужно фиксировать и с какими подробностями;
- продолжительность хранения таких записей, как аудиторские записи, записи о предупреждениях, должна определяться политикой управления доступом;
- срок действия и условия наиболее приоритетной учетной записи администратора системы управления доступом.
6.2.1 Модели разграничения доступа
Существует ряд моделей разграничения доступа, которые подходят для использования в распределенной сетевой среде. Для управления своими ресурсами организация может выбрать следующие модели:
- модель разграничения доступа на основе идентификационных данных;
- модель разграничения доступа на основе ролей;
- модель разграничения доступа на основе атрибутов;
- модель разграничения доступа на основе возможностей;
- модель разграничения доступа на основе псевдонимов.
Выбор между этими моделями не обязательно является исключающим и может настраиваться в соответствии с различными группами субъектов.
Примечание - Описание моделей разграничения доступа содержится в приложении А.
Политики системы управления доступом включают в себя политики разграничения доступа к ресурсам и политики управления и администрирования самой системы управления доступом. Необходимо установление политик для этих видов деятельности вместе с критериями обеспечения соответствия и средствами мониторинга и оценки соответствия.
Политика будет зависеть от выбранной модели разграничения доступа и подробностей реализации, в то время как установление политики и ее соответствие будут зависеть от общих соображений, которые могут охватывать следующее:
- соответствие политики разграничения доступа используемой модели разграничения доступа;
- определение и установка привилегий и атрибутов разграничения доступа для доступа субъектов и административных целей в соответствии с общей политикой разграничения доступа и разрешенными операциями с ресурсами;
- ограничение доступа к ресурсам необходимым минимумом для выполнения требуемой операции;
- требование наличия аутентифицированных идентификационных данных физических лиц и сущностей с определенным уровнем доверия до рассмотрения авторизации;
- определение авторизации физических лиц и сущностей для осуществления запрашиваемых операций доступа к ресурсам;
- предоставление доступа или отказ в доступе к ресурсам в соответствии с критериями авторизации и политикой доступа в ответ на запросы о доступе;
- обеспечение защиты персональных данных, используемых при осуществлении операций управления доступом;
- реализацию мониторинга и запись транзакций доступа с достаточным уровнем детализации, позволяющим осуществлять аудит транзакций доступа с целью демонстрации выполнения системных требований и других требований нормативных документов.
Политика может быть документально оформлена на неформальном (естественном) языке (см. 5.2.1). Впоследствии эта политика должна быть переведена в формальную политику. Нужно подтвердить, что формальная политика эквивалентна политике на естественном языке. Должны быть сформированы приемлемые доказательства соответствия этим требованиям.
Реализация системы управления доступом должна соответствовать любым правовым и нормативным требованиям, применимым в юрисдикциях ее использования. Например, могут существовать некоторые правовые и нормативные требования относительно:
- мониторинга и записи событий доступа;
- управления чувствительной, с точки зрения защиты персональных данных, информацией.
7.1.1 Процесс авторизации
В случаях, когда авторизация должна быть реализована как сервис, интерфейс сервиса может использовать существующие стандарты, например [6] и [7].
7.1.2 Процесс управления привилегиями
7.1.2.1 Обзор
Процесс управления привилегиями реализует политику разграничения доступа для области применения путем присвоения привилегий доступа к ресурсам.
Примечание - В случае использования модели разграничения доступа на основе ролей процесс управления привилегиями будет обеспечивать следующие функции:
- назначение людей на роли и установление закрепленных привилегий ролей;
- обеспечение уверенности в том, что эти лица подходят для выполнения роли и присвоения привилегий ролей;
- присвоение соответствующего атрибута названия роли лицам, которые будут действовать в этой роли;
- присвоение соответствующих привилегий разграничения доступа к ресурсам названию роли.
Если связанные с ролью привилегии должны быть изменены, следует провести проверку лиц, назначенных на эту роль, чтобы убедиться, что они по-прежнему подходят для выполнения этой роли с новыми привилегиями. Если это не выполнимо, следует отменить назначение соответствующих лиц на эту роль.
7.1.2.2 Доступность информации о привилегиях
Информация о привилегиях субъекта, необходимая для разграничения доступа к защищенным ресурсам, фиксируется в точке информирования по политике и предоставляется точке принятия решений по политике по запросу.
Примечание - Информация о привилегиях субъекта может включать в себя персональные данные и требовать защиты от несанкционированного раскрытия.
Политики разграничения доступа должны дополнительно включать в себя следующие меры:
- при необходимости получения субъектом доступа к ресурсу на основании доверительных отношений или доверенной третьей стороны ресурс должен сохранять свои обычные разрешения атрибутов разграничения доступа независимо от того, находится ли ресурс в организации исходного владельца ресурса или в организации запрашивающего субъекта. Ресурс должен иметь возможность авторизовать доступ или возвратиться к режиму доступа владельца ресурса для нового запроса авторизации, как будто данные все еще находятся в организации-владельце;
- меры, связанные с защитой информации организации, должны обеспечить защиту передачи данных между системами и действующими субъектами внутри организации-владельца ресурса и вовне к другим организациям, когда доступ к ресурсу осуществляется от доверенной третьей стороны. Такая защита не должна допускать, чтобы определенные данные покидали организацию в любом случае и особенно в случае сбоя при управлении доступом. Данная мера может включать в себя, например фильтры электронной почты.
Учитывая взаимодействие компонентных сервисов в реализации, ориентированной на организацию (рисунок 7), предполагается наличие следующих угроз во взаимодействии "запрос/ответ" между точкой соблюдения политики и точкой принятия решений по политике:
- имитация точки принятия решений по политике. Точка принятия решений по политике может быть поддельным сервисом;
- захват идентификатора субъекта. Нарушитель может использовать атаку перехвата сеанса связи в отношении идентификатора субъекта в токене доступа;
- изготовление идентификатора субъекта. Нарушитель может пытаться создать действительный идентификатор субъекта для токена доступа и использовать его, чтобы выдать себя за субъект;
- раскрытие информации токена доступа. Раскрытие токена доступа может сделать систему управления доступом уязвимой для других типов атак, поскольку он может содержать чувствительную информацию об авторизации и атрибутах;
- изготовление/модификация токена доступа. Нарушитель может создать поддельный токен доступа или изменить содержание токена доступа;
- подмена токена доступа. Субъект может пытаться выдать себя за субъект с более высокими привилегиями, нарушив канал связи между точкой принятия решений по политике и точкой соблюдения политики;
- повторное использование токена доступа. Нарушитель пытается использовать токен доступа, который уже использовался с предполагаемой точкой соблюдения политики;
- перенаправление токена доступа. Нарушитель использует токен доступа для одной точки соблюдения политики, чтобы получить несанкционированный доступ к другому ресурсу;
- угроза отказа в обслуживании. Случайная или намеренная угроза функционированию системы управления доступом, которая может привести к отказу в обслуживании субъектов.
Учитывая взаимодействие компонентных сервисов в реализации, ориентированной на субъекта (см. рисунок 6), предполагается наличие угроз не только в отношении коммуникаций между компонентными сервисами, но и в отношении используемого субъектом агента пользователя, поскольку через агента пользователя проходят чувствительные взаимодействия (коммуникации).
Следует рассмотреть меры противодействия, направленные на устранение этих угроз. Дополнительные рекомендации по определению соответствующих целей и средств управления содержатся в 7.3.
7.3.1 Общие положения
В данном подразделе излагаются цели управления, которые нужно верифицировать при планировании или пересмотре реализации системы управления доступом:
- рассматриваются задачи, которые должны быть решены до создания системы управления доступом;
- определяются цели внедрения системы управления доступом;
- определяются цели функционирования системы управления доступом.
Кроме того, общие цели и меры обеспечения информационной безопасности, изложенные в ГОСТ Р ИСО/МЭК 27002, также имеют отношение к системе управления доступом.
7.3.2 Валидация структуры управления доступом
7.3.2.1 Документальное оформление основ управления доступом
а) Цель
Целью является создание структуры управления для инициирования и внедрения управления доступом субъектов.
Должны быть документально оформлены группы субъектов, распознаваемых в структуре, процесс их аутентификации, политики разграничения доступа и утвержденные модели, идентифицированные точки соблюдения политики, средства, с помощью которых каждый распознаваемый субъект может быть проверен на протяжении всего своего жизненного цикла в системе и ему может быть предоставлена авторизация для доступа к ресурсам в структуре, а также возможные расширения структуры в рамках объединения.
б) Сфера применения и ограничения
Назначение
Набор атрибутов, используемых для аутентификации и представления доступа к ресурсам, должен быть четко определен и задокументирован в рамках управления доступом.
Рекомендации по реализации
Границы структуры управления доступом должны обозначать пределы, в рамках которых могут быть проверены субъекты.
Цель или правовая причина и связанные с этим обстоятельства среды, где могут существовать субъекты, определяют границы, в которых система управления доступом может осуществлять свой контроль над субъектами.
Дополнительная информация
Среда, в которой определяются субъекты, формируется по отношению к определенной совокупности атрибутов, к которым система управления доступом может применять меры и средства управления.
Сфера действия и границы структуры управления доступом должны рассматриваться с учетом [4].
в) Документальное оформление политик
Назначение
Следует разработать и периодически пересматривать политики для поддержки ИТ-стратегии управления доступом, как указано в [8]. Эти политики должны включать в себя назначение, методы управления, роли и обязанности, процесс исключений, подход к обеспечению соответствия и ссылки на процедуры, стандарты и рекомендации. Их актуальность должна регулярно подтверждаться и утверждаться.
Рекомендации по реализации
Политики структуры управления доступом могут варьироваться в зависимости от выбранной реализации, но при реализации структуры управления следует установить ряд общих политик и заявлений о соответствии, учитывая следующие политики:
- политику разграничения доступа, определяющую цели и ограничения, которые должны быть реализованы при применении разграничения доступом в границах структуры, и реализующую общие соображения, изложенные в 6.2.2;
- политику соответствия требованиям защиты персональных данных при осуществлении операций управления доступом (см. 7.3.2.2);
- мониторинг и прослеживание (фиксирование) действий политики доступа, обеспечивающие достаточный уровень детализации истории для проведения аудита транзакций доступа с целью демонстрации соблюдения системных и других требований соответствия.
Дополнительная информация
Система управления доступом может быть ориентированной на субъекта, сосредоточенной на одной точке принятия решений по политике или в организации и распределенной по нескольким точкам принятия решений по политике. Каждый аспект реализации приводит к различному документированию требований политик.
Политика может быть документально оформлена на неформальном (естественном) языке. Впоследствии эта политика должна быть переведена в формальную политику. Необходимо подтвердить, что формальная политика эквивалентна политике на естественном языке. Должны быть сформированы приемлемые доказательства соответствия этим требованиям.
г) Идентификация субъектов, получающих доступ к ресурсам в структуре
Назначение
Обеспечение уверенности в том, что сущности, осуществляющие управление доступом субъектов к ресурсам (например, точка принятия решений по политике и точка соблюдения политики), распознаются в рамках управления доступом.
Рекомендации по реализации
Сущности, которые могут делать доказуемые заявления о действительности и/или правильности субъектов для получения доступа к ресурсам в структуре (например, точка принятия решений по политике, точка соблюдения политики), должны быть признаны в рамках управления доступом.
Следует также идентифицировать сущности, одобряющие управленческие и регулятивные обязанности по сохранению информации о привилегиях (точка информирования по политике).
Дополнительная информация
Сущность может сочетать в себе функции точки принятия решений по политике, точки соблюдения политики и точки информирования по политике.
д) Идентификация органов структуры управления
Назначение
Информация об органах, составляющих структуру управления доступом, т.е. система управления доступом, система управления идентификационными данными, орган, связанный с атрибутами, сервис токенов безопасности, точка информирования по политике, точка принятия решений по политике, точка соблюдения политики, сервис обнаружения конечных точек ресурса, должна быть документально оформлена и опубликована. Эти сущности охватывают точку принятия решений по политике, точку соблюдения политики и точку информирования по политике.
Рекомендации по реализации
Документация точки принятия решений по политике, точки соблюдения политики и точки информирования по политике должна, по крайней мере, охватывать требования проверки прав доступа к информации, требования от пользователей прав доступа к информации и условия авторизации и использования прав доступа к информации.
Назначение
Защита персональных данных должна обеспечивать в любое время как часть целей, зафиксированных в структуре управления доступом, на уровне доверия, который необходим субъектам.
Рекомендации по реализации
Структура управления доступом должна устанавливать необходимые меры и средства управления, обеспечивающие при необходимости сохранение защиты персональных данных физических лиц, с которыми она взаимодействует.
В структуре управления идентификацией должна быть документально оформлена любая информация, относящаяся к специальным категориям персональных данных, которую она обрабатывает, обеспечивая соответствие требованиям, указанным в [2].
Дополнительная информация
Требования обращения с идентификационной информацией, относящейся к специальным категориям персональных данных, приведены в [2], ГОСТ Р 59407 и ГОСТ Р ИСО/МЭК 27002.
Назначение
Должен быть описан процесс, обеспечивающий уверенность в поддержании документации структуры.
Рекомендации по реализации
Компоненты структуры управления доступом могут со временем использовать различные структуры информации о привилегиях и полномочиях для поддержки своих взаимодействий с сущностями. Могут создаваться и прекращать свое действие домены, а также могут меняться условия их применимости (например, изменение модели).
Проверки структуры управления доступом должны включать в себя управление, политики, процессы, структуры данных, технологию и стандарты, обеспечивающие контроль жизненного цикла важнейших компонентов, начиная с первоначальной установки и заканчивая выводом из эксплуатации и заменой в структуре, отражая любые изменения в документации системы управления доступом.
7.3.3 Валидация системы управления доступом
7.3.3.1 Обзор
Система управления доступом реализует меры и средства контроля субъекта при доступе к ресурсам в рамках структуры управления доступом. Система управления доступом работает на основе политик, моделей, сферы действия и ограничений, определенных на уровне структуры управления доступом. Управление безопасностью информации в соответствии с ГОСТ Р ИСО/МЭК 27002 в рамках организации предполагает, что во всех системах должен быть контролируемый доступ под надзором системы управления идентификационными данными (определенной и задокументированной, как указано в [4]) и системы управления доступом. Соответственно, обеспечение выполнения этой цели в соответствии с ГОСТ Р ИСО/МЭК 27002 обязывает систему управления доступом соответствовать ряду целей управления. Эти цели управления включают в себя:
- составление списка компонентов и структуры для функционирования мер и средств управления доступом;
- определение и документальное оформление моделей разграничения доступа;
- определение привилегий и атрибутов в рамках конкретных моделей разграничения доступа;
- определение и документальное оформление процессов авторизации;
- аудит и снижение рисков, связанных с системой управления доступом.
7.3.3.2 Компоненты системы управления доступом
а) Цель
Целью является внедрение и документирование системы управления доступом к ресурсам.
б) Компоненты системы управления доступом
Назначение
Система управления доступом должна, как минимум, включать в себя следующие элементы:
- центральную систему управления, способную осуществлять сбор информации об управлении доступом из различных проверенных источников (домены происхождения атрибутов) и удалять эту информацию, когда условия хранения информации о привилегиях перестают существовать;
- репозиторий информации о привилегиях, относящихся к типам сущностей, распознаваемым в доменах соответствующей структуры, с различными наборами атрибутов, семантикой и синтаксисом, идентифицирующими привилегии и условия их использования;
- компонент хранения, архивирующий информацию о привилегиях, которые перестали существовать;
- репозиторий присвоения привилегий, возможно, в рамках репозитория информации о привилегиях, собирающий любые ссылки на присвоении привилегий любому субъекту, упоминаемому в структуре управления доступом;
- интерфейсы управления для предоставления доступа к необходимой информации о привилегиях;
- компонент определения точек принятия решений, соблюдения, информирования и администрирования;
- генератор уникальных ссылочных идентификаторов привилегий, которым присваиваются уникальные идентификаторы пользователей и сообщаются в репозитории информации о привилегиях.
Все эти компоненты должны быть документально оформлены надлежащим образом.
Рекомендации по реализации
Системы управления привилегиями могут различаться по компонентам в зависимости от модели, разработанной для их реализации. Однако система управления привилегиями должна оставаться независимой, поскольку она должна отвечать функциональным требованиям, являющимся особыми и в значительной степени отличающимися от типовой ИТ-системы.
в) Документальное оформление моделей доступа
Назначение
Описание прав доступа (привилегий) при доступе к ресурсам в структуре, правил, определяющих способ присвоения привилегий распознанным субъектам, процессов санкционирования присвоения привилегий субъектам, процессов обновления или аннулирования привилегий, а также метода проверки доступа к ресурсам должны быть документально оформлены.
Рекомендации по реализации
В структуре управления доступом у субъекта может быть несколько присвоенных привилегий на основе различных моделей. В сфере применения структуры у субъекта могут быть ресурсы, авторизованные на основе конкретной модели, а в другой сфере применения он может стать отличающимся субъектом, распознаваемым с другими привилегиями в этой сфере действия. Репозиторий структуры управления доступом должен быть способен собирать разные авторизации различных субъектов, которых он распознает в рамках разных моделей доступа. Атрибуты, описывающие субъект в сфере действия, представляют собой значения, с которыми репозиторий структуры может связывать различные санкционированные привилегии.
Каждая привилегия и связанные с ней описания должны быть документально оформлены в репозитории структуры с подробностями, требуемыми моделью для присвоения и контроля привилегии, санкционированной для субъекта.
г) Коммуникации между компонентами системы управления доступом
Назначение
Коммуникации между компонентами, составляющими структуру управления доступом, должны быть определены и задействованы.
Рекомендации по реализации
Коммуникации между органами и системами, составляющими структуру управления доступом, должны определяться в терминах условий, ситуаций и ожидаемых результатов. Эти коммуникации должны быть защищены от любой утечки информации к любой стороне за пределами упомянутых компонентов.
Процедура должна четко определять условия коммуникаций между компонентами.
Регулярные аудиты должны подтверждать, что безопасность коммуникаций обеспечивается.
7.3.3.3 Установление привилегий
а) Цель
Целью является определение, документальное оформление и доведение до сведения информации о привилегиях.
б) Представление привилегий
Назначение
Доступ к ресурсам должен определяться на основе определенных привилегий, устанавливаемых по усмотрению владельца информации и включаемых в методы, используемые для контроля их присвоения и предоставления при доступе к информации.
Рекомендации по реализации
Привилегии должны быть определены в каждой системе и приложении в границах структуры управления доступа. Привилегии - это представление необходимых разрешений, которые должны быть назначены и предоставлены пользователям до получения доступа к запрашиваемой информации. Они являются инструментами управления, связанными с назначением доступа субъекта к ресурсам по отношению к определенным атрибутам.
Представление привилегий должно учитывать чувствительность информации, к которой осуществляется доступ, и различные методы, используемые для контроля за их предоставлением субъекту при доступе к этой информации. В зависимости от чувствительности информации может требоваться разный уровень доверия к подтверждению субъекта. Требования по условиям доступа к информации должны учитываться при проверке привилегий субъектов.
Дополнительная информация
Дополнительная информация об управлении доступом к информации содержится в ГОСТ Р ИСО/МЭК 27002.
в) Указание информации о привилегиях
Назначение
При разграничении доступа к информации и ее обработке необходимо соблюдать руководящие указания, определяющие требования к фиксированному набору атрибутов, составляющих привилегии для доступа к ресурсам. Значения атрибутов должны учитывать чувствительность информации, определяемую владельцем информации, должны быть проверены точкой соблюдения политики и опубликованы.
Рекомендации по реализации
Руководящие указания должны разъяснять значения ряда параметров или условий, которые должны быть проверены, прежде чем привилегия может быть присвоена отдельному лицу.
Доступ к информации, ее распространение и предоставление должны санкционироваться только на основе принципов "необходимого наличия" и "необходимого знания" и основываться на классификации информации. Владельцы информационных активов должны определять соответствующую классификацию информации, которая будет разъяснять ограничения для конкретных привилегий и связанных с ними ролей пользователей, а также меры защиты, учитывающие соответственные риски безопасности информации.
г) Обеспечение доверия при накоплении информации для контроля привилегий
Назначение
Все обязанности по обеспечению безопасности информации, связанные со сбором и управлением информацией о привилегиях, должны быть определены и распределены. Накопленная информация о привилегиях должна соответствовать уровням доверия к идентичности пользователя.
Рекомендации по реализации
Уверенность в правильности разграничения доступа пользователей при использовании конкретной привилегии должна быть уточнена при формировании информации, необходимой для контроля привилегий. Как правило, определяются по меньшей мере два уровня требований к аутентификации: один уровень основан на идентификации пользователя, с которым связан пароль и который должен быть проверен с некоторой строгостью; второй уровень основан на двух факторах, сочетающих первый метод с другим элементом, например одноразовым паролем, заданным электронным токеном.
7.3.3.4 Управление системой управления доступом
а) Цель
Целью является обеспечение уверенности в том, что система управления доступом достигает намеченных целей.
б) Администрирование системы управления доступом
Назначение
Администрирование системы управления доступом должно ограничиваться лицами, занимающимися ее сопровождением, соответствующими органами и полагающимися сторонами.
Рекомендации по реализации
Система управления доступом должна иметь интерфейсы и процедуры, необходимые для надлежащего сопровождения информации о доступе в соответствии с правами, определенными и санкционированными соответствующими уполномоченными органами.
в) Аудит системы управления доступом
Назначение
Система управления доступом и другие компоненты, необходимые для формирования структуры управления доступом, должны подвергаться ежегодным регулярным оценкам или аудитам, позволяющим снижать риски, связанные с системой управления доступом.
Рекомендации по реализации
Аудит или оценка должны подтверждать, что система управления доступом функционирует в соответствии с ее документированными политиками и процедурами и соответствует правовым и иным требованиям (например, требованиям защиты персональных данных).
Оценки или аудиты должны:
- включать в себя отчеты, описывающие операции, выполняемые системой управления доступом, в частности в отношении выполнения операционных политик;
- включать в себя проверку безопасности коммуникаций между компонентами структуры;
- подтверждать, что система управления привилегиями сообщает об определенных операциях (например, о наличии уязвимостей), оценивать, соответствуют ли операции применяемым политикам (например, по результатам контроля конфиденциальности), и предупреждать о любых расхождениях;
- включать в себя подотчетность субъекта.
Цели и средства контроля для снижения рисков, приведенные в 7.2, должны разрабатываться с учетом компонентов, составляющих систему управления доступом.
7.3.4 Утверждение технической поддержки внедренной системы управления доступом
Вопрос поддержки структуры управления доступом приведен в 7.3.2.3. Система управления доступом включает в себя множество компонентов, требующих технической поддержки.
7.3.4.1 Поддержка авторизаций
а) Цель
Целью является:
- обеспечение уверенности в том, что структура управления доступом может сохранять достигнутую эффективность самоконтроля посредством поддержки компонентов и процедур;
- обеспечение уверенности в поддержке и защите информации о привилегиях в структуре управления доступом.
б) Поддержка процессов авторизации субъекта при доступе к ресурсу
Назначение
Формализованный процесс проверки соответствия требований, описываемых компонентами привилегий, назначенным привилегиям субъекта по доступу к ресурсу, должен быть документально оформлен.
Рекомендации по реализации
Процесс санкционирования назначения субъекту привилегий должен осуществляться с участием владельца информации, к которой предоставляется доступ, и уполномоченных представителей. Он должен обеспечивать уверенность в том, что элементы управления, предусмотренные в назначенных привилегиях, проверены до назначения и предоставления привилегий субъекту.
Процесс должен разделять вопросы необходимого владения от необходимого знания. Принцип необходимого владения должен подтверждать обоснованность запроса доступа. Принцип необходимого знания должен, кроме того, проверять правильность условий доступа к информации (например, гарантии разделения обязанностей, гарантии конфиденциальности). Условия формулируются владельцем информации и проверяющими сторонами.
Процесс должен быть формализованным и минимизировать число проверок до количества, определяемого чувствительностью информации, к которой получают доступ. Он должен учитывать проверки по уже выполненному доступу к информации и которые могут быть условными требованиями для предоставления прав доступа (например, субъекты уже прошли аутентификацию в сети организации).
Назначение прав доступа в распределенной сетевой среде должно осуществляться с учетом всех доступных типов соединений, с рассмотрением различных ролей и профилей, с обеспечением уверенности в формальной проверке пересмотра прав и разделением проверок запроса, авторизации и администрирования.
Деловые потребности и фактический статус занятости должны периодически проверяться с целью повторного подтверждения назначения привилегий и при необходимости их удаления (см. также 7.3.4.2).
Применение и управление идентификационными данными пользователей и аутентификационной информацией должны подвергаться мониторингу, фиксироваться и архивироваться.
Дополнительная информация
Дополнительная информация об управлении доступом к информации содержится в ГОСТ Р ИСО/МЭК 27002.
в) Проверка назначений привилегий
Назначение
Информация о назначенных привилегиях должны регулярно проверяться на предмет ее точности и необходимости.
Рекомендации по реализации
Содержание управления доступом должно включать в себя политики, процессы, данные, технологию и стандарты для обеспечения уверенности в том, что ключевые компонентов структуры в течение их жизненного цикла контролируются.
Все ключевые компоненты должны иметь свои предназначения. Ответственные специалисты, контролирующие процесс авторизации, могут меняться с течением времени, а также могут изменяться технологии. Информацию, определяющую привилегии, необходимо контролировать и соответственно регулярно пересматривать.
Системы могут меняться с течением времени, создаваться или прекращать свое функционирование, а также могут изменяться условия их применимости (например, изменение модели управления доступом).
Процесс, гарантирующий сохранность информации о привилегиях, заданных в структуре управления, должен быть документально оформлен.
Изменения в присвоении привилегий должны регистрироваться для проверки.
а) Цель
Целью является обеспечение уверенности в том, что присвоенные права доступа отражают необходимые потребности бизнеса и не создают рисков.
б) Проверка назначений прав доступа пользователей.
Назначение
Владельцы информации должны периодически пересматривать привилегии пользователей и их обоснование, используя формализованный процесс.
Рекомендации по реализации
Привилегии должны периодически пересматриваться, а бизнес-потребности в правах доступа должны быть повторно подтверждены. Периодичность пересмотра должна быть разъяснена владельцем информации и включена в процедуру пересмотра. Периодичность пересмотра должна быть связана с чувствительностью информации, к которой получают доступ (см. также руководства по классификации информации). Пересмотры должны фиксироваться для проверки.
В случае перехода пользователя с одного места работы на другое в рамках организации, привилегии должны пересматриваться, удаляться или заново распределяться.
Изменения в присвоении привилегий должны регистрироваться для проверки.
7.3.4.3 Управление мониторингом и учетом
Назначение
Назначения прав доступа, авторизации, предоставленные доступы и учет действий субъекта должны фиксироваться для аудита. При управлении аудитом необходимо определять условия отслеживания и архивирования информации о запросах доступа с целью подтверждения того, что функционирование системы управления доступом соответствует политике разграничения доступа.
Рекомендации по реализации.
Аудиторские журналы назначения привилегий, разрешений и положений должны храниться для проверки и отслеживания истории. Условия ведения учета должны быть определены владельцем информации. Он должен учитывать чувствительность информации, к которой получают доступ.
(справочное)
А.1 Общая информация
В приложении А представлены модели разграничения доступа, которые могут быть приняты в качестве основы политики разграничения доступа.
А.2 Модели разграничения доступа
А.2.1 Общие положения
Изначально решения по разграничению логического доступа основывались на идентификационных данных субъекта, делающего запрос о выполнении операции с ресурсом. Это относится к способу управление доступом на основе идентификационных данных, в котором доступ к ресурсу индивидуально предоставлялся локально идентифицированному субъекту. Позднее появился аналогичный способ, в котором доступ к ресурсу предоставлялся локально определенным ролям, участником которых являлся субъект.
В случае запроса субъектом доступа к ресурсу уверенности в качестве идентификационных данных, групп и ролей часто недостаточно для выражения различных возможностей комбинаций предоставления доступа. Альтернативой является формализованное удовлетворение или отклонение запросов субъекта на основе произвольных атрибутов субъекта и произвольных атрибутов ресурса, а также условий среды, которые могут быть глобально распознаны и более соответствовать принятой политике доступа.
А.2.2 Дискреционное разграничение доступа
В случае дискреционного разграничения доступа (Discretionary Access Control) каждый ресурс имеет владельца, и каждый владелец может определять операции, которые другие субъекты могут выполнять с этим ресурсом. Модель дискреционного разграничения доступа дает возможность субъекту, которому были присвоены привилегии доступа к ресурсу, по своему усмотрению делегировать привилегии другим субъектам или группам субъектов.
А.2.3 Мандатное разграничение доступа
Мандатное разграничение доступа (Mandatory Access Control) чаще всего используется в системах, где приоритетом является обеспечение конфиденциальности данных.
Первоначально мандатное разграничение доступа было моделью безопасности, ограничивающей возможность владельцев ресурсов разрешать или отказывать в выполнении операций с объектами, размещенными в файловой системе. Изначально проверки применялись только на отдельном средстве вычислительной техники операционной системой, включающей ядро безопасности.
Мандатное разграничение доступа реализуется путем присвоения классификационной метки каждому файловому ресурсу. Классификации включают в себя категорию информации и уровень конфиденциальности, например конфиденциальная, секретная или совершенно секретная. Каждому субъекту присваивается аналогичная классификация, называемая допуском.
В случае запроса субъекта на доступ к определенному ресурсу система будет проверять привилегии субъекта, чтобы определить, будет ли разрешен доступ, но также будет сравнивать допуск субъекта с классификацией ресурса.
Модель мандатного разграничения доступа построена на модели дискреционного разграничения доступа с двумя дополнительными правилами мандатного разграничения доступа.
Разграничительное свойство безопасности - владельцы индивидуальных ресурсов могут назначать меры защиты объектов, которые они контролируют, исходя из модели дискреционного управления доступом.
Простое свойство безопасности - субъект с данным уровнем безопасности не может читать ресурс с более высоким уровнем безопасности (без чтения).
*-свойство (читается как "звездочка"-свойство) - субъект с данным уровнем безопасности не должен записывать данные в какой-либо ресурс с более низким уровнем безопасности (без записи).
*-свойство может применяться только при использовании определенных терминалов и/или между системами, обе из которых способны применять *-свойство.
Данное свойство безопасности может быть применено в распределенной среде. Когда субъект попытается прочитать содержимое ресурса, система будет проверять привилегии субъекта с целью определения, можно ли разрешить доступ для чтения с использованием правил дискреционного управления доступом, но также будет сравнивать допуск субъекта с классификацией ресурса и таким образом применять правило Простого свойства безопасности.
Администрирование правил мандатного разграничение доступа осуществляют не владельцы ресурсов, а специалисты по обеспечению безопасности.
А.2.4 Разграничение доступа на основе идентификационных данных
Модель разграничения доступа на основе идентификационных данных (Identity-based Access Control) использует такие механизмы, как списки управления доступом, которые содержат идентификаторы субъектов вместе с операциями, разрешенными с данным ресурсом.
Используемые идентификаторы несут на себе некоторую семантику, связанную с идентификационными данными субъекта.
Очень часто один и тот же идентификатор используется для всех ресурсов. Такая ситуация дает возможность связывать операции, выполняемые одним и тем же субъектом на разных серверах или машинах.
Идентификатор может быть аутентифицированным идентификатором, полученным после успешного аутентификационного обмена, или может быть включен в токен доступа.
В модели разграничения доступа на основе идентификационных данных идентификационные данные субъектов авторизуются и добавляются в список управления доступом вместе с соответствующими привилегиями доступа субъекта к ресурсам, чтобы впоследствии разрешить доступ субъекта к ресурсам. Если идентификатор совпадает с идентификатором, содержащимся в списке управления доступом, субъекту предоставляется привилегия выполнить с ресурсом операции, упомянутые для этого субъекта в списке управления доступом.
Управление списком управления доступом необходимо до любого конкретного запроса доступа и приводит к добавлению идентификатора в список управления доступом вместе с конкретными операциями для ресурса.
А.2.5 Разграничение доступа на основе ролей
Модель разграничения доступа на основе ролей (Role-based Access Control) использует такие механизмы, как списки управления доступом, которые содержат роли субъектов вместе с операциями, разрешенными с данным ресурсом.
Используемые роли обычно несут на себе определенную семантику, но совместно используются несколькими субъектами.
Роль может быть включена в токен доступа (push-модель) или может быть получена из каталога после успешной аутентификации (pull-модель).
Когда роль совпадает с ролью, содержащейся в списке управления доступом, субъекту предоставляется привилегия выполнить с ресурсом операции, упомянутые для этой роли в списке управления доступом.
Управление списком управления доступом необходимо до любого конкретного запроса доступа и приводит к добавлению роли в список управления доступом вместе с конкретными операциями для ресурса.
Преимуществом введения ролей является отсутствие необходимости перечислять в списке управления доступом идентификаторы для каждого субъекта. Назначение ролей при разграничении доступа на основе ролей эффективно при использовании статических организационных позиций.
Роль может быть унаследована через иерархию ролей и обычно отражает привилегии, необходимые для выполнения определенных операций в организации. Данная роль может относиться к одному субъекту или к нескольким субъектам.
А.2.6 Разграничение доступа на основе атрибутов
Модель разграничения доступа на основе атрибутов (Attribute-based Access Control) использует такие механизмы, как списки управления доступом, которые содержат атрибуты субъектов вместе с операциями, разрешенными с данным ресурсом.
Атрибуты могут быть включены в токен доступа (push-модель) или получены из каталога после успешной аутентификации (pull-модель).
Когда атрибут совпадает с атрибутом, содержащимся в списке управления доступом, субъекту предоставляется привилегия выполнить с ресурсом операции, упомянутые для этого атрибута в списке управления доступом.
Управление списком управления доступом необходимо до любого конкретного запроса доступа и приводит к добавлению атрибута в список управления доступом вместе с конкретными операциями для ресурса.
А.2.7 Разграничение доступа на основе псевдонимов
Модель разграничения доступа на основе псевдонимов (Pseudonym-based Access Control) использует такие механизмы, как списки управления доступом, которые содержат псевдонимы субъектов вместе с операциями, разрешенными с данным ресурсом.
Используемые псевдонимы не несут на себе никакой семантики, связанной с идентификационными данными субъекта.
Часто для каждого отдельного сервера или сервиса используются разные псевдонимы. В этом случае невозможно связать операции, выполняемые одним и тем же субъектом на разных серверах или машинах.
Псевдоним может быть аутентифицированным псевдонимом, полученным после успешного аутентификационного обмена, или может быть включен в токен доступа.
Когда псевдоним совпадает с псевдонимом, содержащимся в списке управления доступом, субъекту предоставляется привилегия выполнить с ресурсом операции, упомянутые для этого субъекта в списке управления доступом.
Управление списком управления доступом необходимо до любого конкретного запроса доступа и приводит к добавлению псевдонима в список управления доступом вместе с конкретными операциями для ресурса.
А.2.8 Разграничение доступа на основе возможностей
Модель разграничения доступа на основе возможностей (Capabilities-based Access Control) использует возможности, назначенные субъекту по отношению к требованиям ресурса по доступу.
При разграничении доступа возможности обычно реализуются в токенах доступа, которые выдаются доверенным органом субъектам, которым разрешен доступ к соответствующим ресурсам. Токен доступа содержит информацию, позволяющую проверить токен и выдавшего его (например, с помощью цифровых сертификатов и подписи) и определить разрешения для доступа субъекта к ресурсам. Токен доступа может также содержать информацию, позволяющую аутентифицировать субъекта как истинного владельца токена. Выдача субъекту токена доступа (возможности) авторизует субъекта для доступа к соответствующим ресурсам с заданными разрешениями.
Токен доступа в данной модели использует билеты <1> возможностей, которые содержат два основных компонента: (a) идентификатор ресурса и (b) операции, разрешенные с этим ресурсом.
--------------------------------
<1> Tickets.
Эти билеты выпускаются уполномоченным органом. Точка принятия решений по политике будет доверять не всем органам, а в случае органов, которым она доверяет, будет принимать только билеты, содержащие определенный набор операций.
Таким образом, точка принятия решений будет управляться матрицей, содержащей несколько строк, где в каждой строке находится:
- идентификатор признанного органа, который может выпускать свидетельства возможностей;
- операция, которая может быть включена в свидетельство возможностей для данного признанного органа.
Возможность может быть включена в токен доступа (push-модель) или может быть получена из каталога после успешной аутентификации (pull-модель).
Когда свидетельство возможностей совпадает с содержимым строки матрицы, субъекту предоставляется привилегия выполнять с ресурсом операции, упомянутые в матрице.
Управление матрицей доступа необходимо до любого конкретного запроса доступа и приводит к добавлению в матрицу идентификатора признанного органа, выпускающего свидетельства возможностей, вместе с конкретными операциями, которые могут быть включены в возможности для данного признанного органа.
Для выполнения требований аудита необходима способность идентифицировать субъекта, который был авторизован для выполнения операции с ресурсом. Это осуществляется по-разному в зависимости от того, используется ли push-модель или pull-модель.
В push-модели возможность включена в токен доступа, и присутствующая в токене некоторая другая информация позволяет косвенно идентифицировать субъекта (обычно только при сотрудничестве органа, выдавшего токен доступа).
В pull-модели субъект сначала аутентифицируется, а используемый во время аутентификационного обмена идентификатор включается в контрольный журнал.
Процесс выпуска токена может быть однократной операцией, т.е. после выдачи токена доступа субъект может использовать его для многих запросов доступа, пока/если токен доступа не будет аннулирован. Обычно так происходит при использовании физических токенов доступа (например, смарт-карты). В других ситуациях выпуск токена доступа может носить временный характер с ограниченным сроком использованием токена (например, на сеанс; на транзакцию).
При управлении доступом на основе возможностей орган, выпускающий токены доступа, исполняет роль точки принятия решений по политике в системе управления доступом, причем решение встроено в токен. Субъект, запрашивающий доступ к ресурсу, представляет токен доступа непосредственно точке соблюдения политики ресурса. Точка соблюдения политики подтверждает достоверность токена доступа и выпускающего его органа и проверяет встроенные разрешения на доступ к ресурсу перед предоставлением субъекту доступа к ресурсу.
Федеральный закон от 27 июля 2006 г. N 149-ФЗ "Об информации, информационных технологиях и о защите информации" | ||
Федеральный закон от 27 июля 2006 г. N 152-ФЗ "О персональных данных" | ||
ISO 10181-3:1996 | Информационные технологии. Взаимодействие открытых систем. Основы безопасности для открытых систем. Часть 3. Основы разграничения доступа (Information technology - Open Systems Interconnection - Security frameworks for open systems - Part 3: Access control framework) | |
ISO/IEC 24760-2:2015 | Информационные технологии. Методы и средства обеспечения безопасности. Основы управления идентичностью. Часть 2. Базовая архитектура и требования (Information technology - Security techniques - A framework for identity management - Part 2: Reference architecture and requirements) | |
ISO/IEC 29115:2013 | Информационная технология. Методы и средства обеспечения безопасности. Основы доверия к аутентификации сущности (Information technology - Security techniques - Entity authentication assurance framework) | |
Standard O.A.S.I.S. | Расширяемый язык разметки контроля доступа (XACML) версии 3.0 [Xtensible Access Control Markup Language (XACML) Version 3.0] (January 2013) | |
Kantara Initiative | Профиль управляемого пользователем доступа OAuth 2.0 [User-Managed Access (UMA) Profile of OAuth 2.0] | |
Information Systems Audit and Control Association | Руководство по обеспечению ИТ-безопасности с использованием COBIT (The IT Assurance Guide Using COBIT) | |
УДК 006.34:004.056:004.056.5:004.056.53:006.354 | ОКС 35.030 |
Ключевые слова: атрибут, идентификация, идентификационные данные, система управления доступом, модель разграничения доступа | |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/24/gost_21877.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|