

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2017 Примечание к документу Документ введен в действие с 1 сентября 2018 года. Название документа "ГОСТ Р ИСО/МЭК 38500-2017. Национальный стандарт Российской Федерации. Информационные технологии. Стратегическое управление ИТ в организации" (утв. и введен в действие Приказом Росстандарта от 08.09.2017 N 1041-ст) "ГОСТ Р ИСО/МЭК 38500-2017. Национальный стандарт Российской Федерации. Информационные технологии. Стратегическое управление ИТ в организации"
|

организация (organization): Человек или группа людей, наделенных собственными функциями, областями ответственности, полномочиями и взаимоотношениями для достижения своих целей. Примечание - Понятие "организация" включает в себя, но не ограничивается такими формами, как индивидуальный предприниматель, компания, корпорация, фирма, партнерство, благотворительная организация или учреждение, или часть, или комбинация форм из этого списка вне зависимости от того, зарегистрирована ли организация в качестве юридического лица, является ли она государственной или частной. [ИСТОЧНИК: Сводное дополнение ИСО. Специальные процедуры ИСО. Приложение SL, дополнение 2 [3]. Примечание добавлено в настоящий стандарт.] |
2.18 организационное управление (organizational governance): Система, в соответствии к которой организации управляются и контролируются.
2.19 политика (policy): Намерения и направление развития организации, формально выраженное руководящим органом или руководителями верхнего звена, наделенными надлежащими полномочиями.
2.20 предложение (proposal): Комбинация выгод, затрат, рисков, возможностей и других факторов, применимых к принимаемым решениям.
Пример - бизнес-кейс.
2.21 ресурсы (resources): Люди, процедуры, программное обеспечение, информация, оборудование, расходные материалы, инфраструктура, капитальные и операционные фонды и время.
2.22 ответственность (responsibility): Обязанность действовать и принимать решения для достижения требуемых результатов.
2.23
риск (release): Влияние неопределенности на достижение целей. Примечания 1 Следствием влияния является отклонение от ожидаемого результата как в положительную, так и в отрицательную сторону. 2 Отрицательное влияние означает угрозы, в то время как положительное - возможности. [Руководство ИСО 73:2009] |
2.24
заинтересованное лицо (stakeholder): Любой человек, группа или организация, которые могут влиять или подвергаться влиянию, или ощущать себя подвергнувшимися влиянию какого-либо решения или действия. [Адаптировано из Руководства ISO 73:2009] |
2.25 использование ИТ (use of IT): Планирование, проектирование, разработка, развертывание, эксплуатация, управление и применение ИТ для выполнения задач бизнеса и создания ценности для организации.
Примечания
1 Использование ИТ подразумевает как спрос в области ИТ, так и предложение в этой области.
2 Использование ИТ относится как к текущему, так и будущему использованию.
Эффективное стратегическое управление ИТ помогает руководящим органам удостовериться в том, что использование ИТ положительно влияет на работоспособность организации за счет следующих факторов:
- инноваций в услугах, на рынках, в бизнесе;
- выравнивания ИТ с потребностями бизнеса;
- надлежащего внедрения и эксплуатации ИТ-активов;
- прозрачности в ответственности и подотчетности как в отношении предложения ИТ, так и спроса на ИТ, для достижения целей организации;
- непрерывности бизнеса и его стабильности;
- эффективного выделения ресурсов;
- эффективных взаимоотношений с заинтересованными лицами;
- достижения на практике ожидаемых выгод от каждой инвестиции в ИТ.
Настоящий стандарт устанавливает принципы эффективного, действенного и приемлемого использования ИТ. Руководящие органы, добившись выполнения этих принципов в организациях, получат помощь в управлении рисками и реализации возможностей, возникающих благодаря использованию ИТ.
Эффективное стратегическое управление ИТ также помогает руководящим органам обеспечивать соответствие обязательным требованиям (регулирующих органов, законодательства, договорных обязательств) в отношении приемлемого использования ИТ.
Настоящий стандарт определяет модель стратегического управления ИТ. Риск невыполнения руководящими органами своих обязательств смягчается за счет внимания к модели в части надлежащего применения принципов.
Неправильное внедрение ИТ-систем, неверное или несоответствующее использование ИТ может подвергнуть организацию риску несоответствия законодательству. Например, в некоторых юрисдикциях члены руководящих органов могут нести личную ответственность за неадекватные результаты работы бухгалтерской системы, приведшие к неуплате налога.
Процессы работы с ИТ включают определенные риски, которые должны быть рассмотрены соответствующим образом. Например, руководящие органы и их члены могут нести ответственность в следующих случаях:
- нарушение законодательства и нормативных требований, касающихся конфиденциальности, нежелательной почты (спама), здоровья и безопасности, документации;
- несоответствие стандартам, относящимся к безопасности, социальной ответственности;
- возникновение вопросов, связанных с правами интеллектуальной собственности, включая лицензионные соглашения.
Руководящие органы, использующие рекомендации этого стандарта, с большей вероятностью выполнят свои обязательства.
В подразделе представлено шесть принципов эффективного стратегического управления ИТ. Эти принципы определяют предпочтительное поведение, которым следует руководствоваться при принятии решений. Каждый принцип описывает, что должно происходить, но не описывает, каким образом, когда и кем должны быть реализованы эти принципы, поскольку такие аспекты в значительной мере зависят от природы организации, реализующей эти принципы. Руководящие органы должны требовать применения этих принципов.
Принцип 1. Ответственность
Лица и группы лиц в организации должны понимать и брать на себя ответственность в отношении как предложения ИТ, так и спроса на ИТ. Лица, ответственные за те или иные действия, должны обладать полномочиями на выполнение этих действий.
Принцип 2. Стратегия
Стратегия бизнеса организации должна учитывать существующие и будущие возможности ИТ; планы использования ИТ должны соответствовать текущим и планируемым потребностям стратегии бизнеса организации.
Принцип 3. Приобретение
Приобретение ИТ-активов должно проводиться по убедительным причинам, на основе надлежащего и непрерывного анализа, с четким и прозрачным принятием решений. Существует необходимый баланс между выгодами, возможностями, затратами и рисками, как в краткосрочной, так и долгосрочной перспективе.
Принцип 4. Эффективность
ИТ должны быть пригодны для поддержки организации, предоставления услуг, уровней сервиса и качества обслуживания, необходимых для удовлетворения текущих и будущих требований бизнеса.
Принцип 5. Соответствие требованиям
Использование ИТ должно соответствовать всем обязательным законодательным и нормативным требованиям. Методики и политики должны быть четко определены, внедрены и реализованы.
Принцип 6. Поведение человека
Политики, практики и решения ИТ должны демонстрировать уважение к поведению людей, включая существующие и будущие потребности всех задействованных в процессе лиц.
Руководящие органы должны управлять ИТ посредством трех основных задач:
a) оценки текущего и будущего использования ИТ;
b) направления подготовки и внедрения стратегий и политик, чтобы гарантировать соответствие ИТ целям бизнеса;
c) отслеживания соответствия политикам и эффективности стратегии.
Полномочия в отношении отдельных аспектов ИТ могут быть делегированы операционным руководителям организации. Тем не менее руководящий орган всегда несет ответственность за эффективное, действенное и приемлемое использование ИТ в организации, и эта ответственность не может быть делегирована.
Модель управления ИТ с помощью триады Оценка - Направление - Отслеживание приведена на рисунке 1. Пояснения изображенных на рисунке элементов и связей между ними приведены в тексте после рисунка.
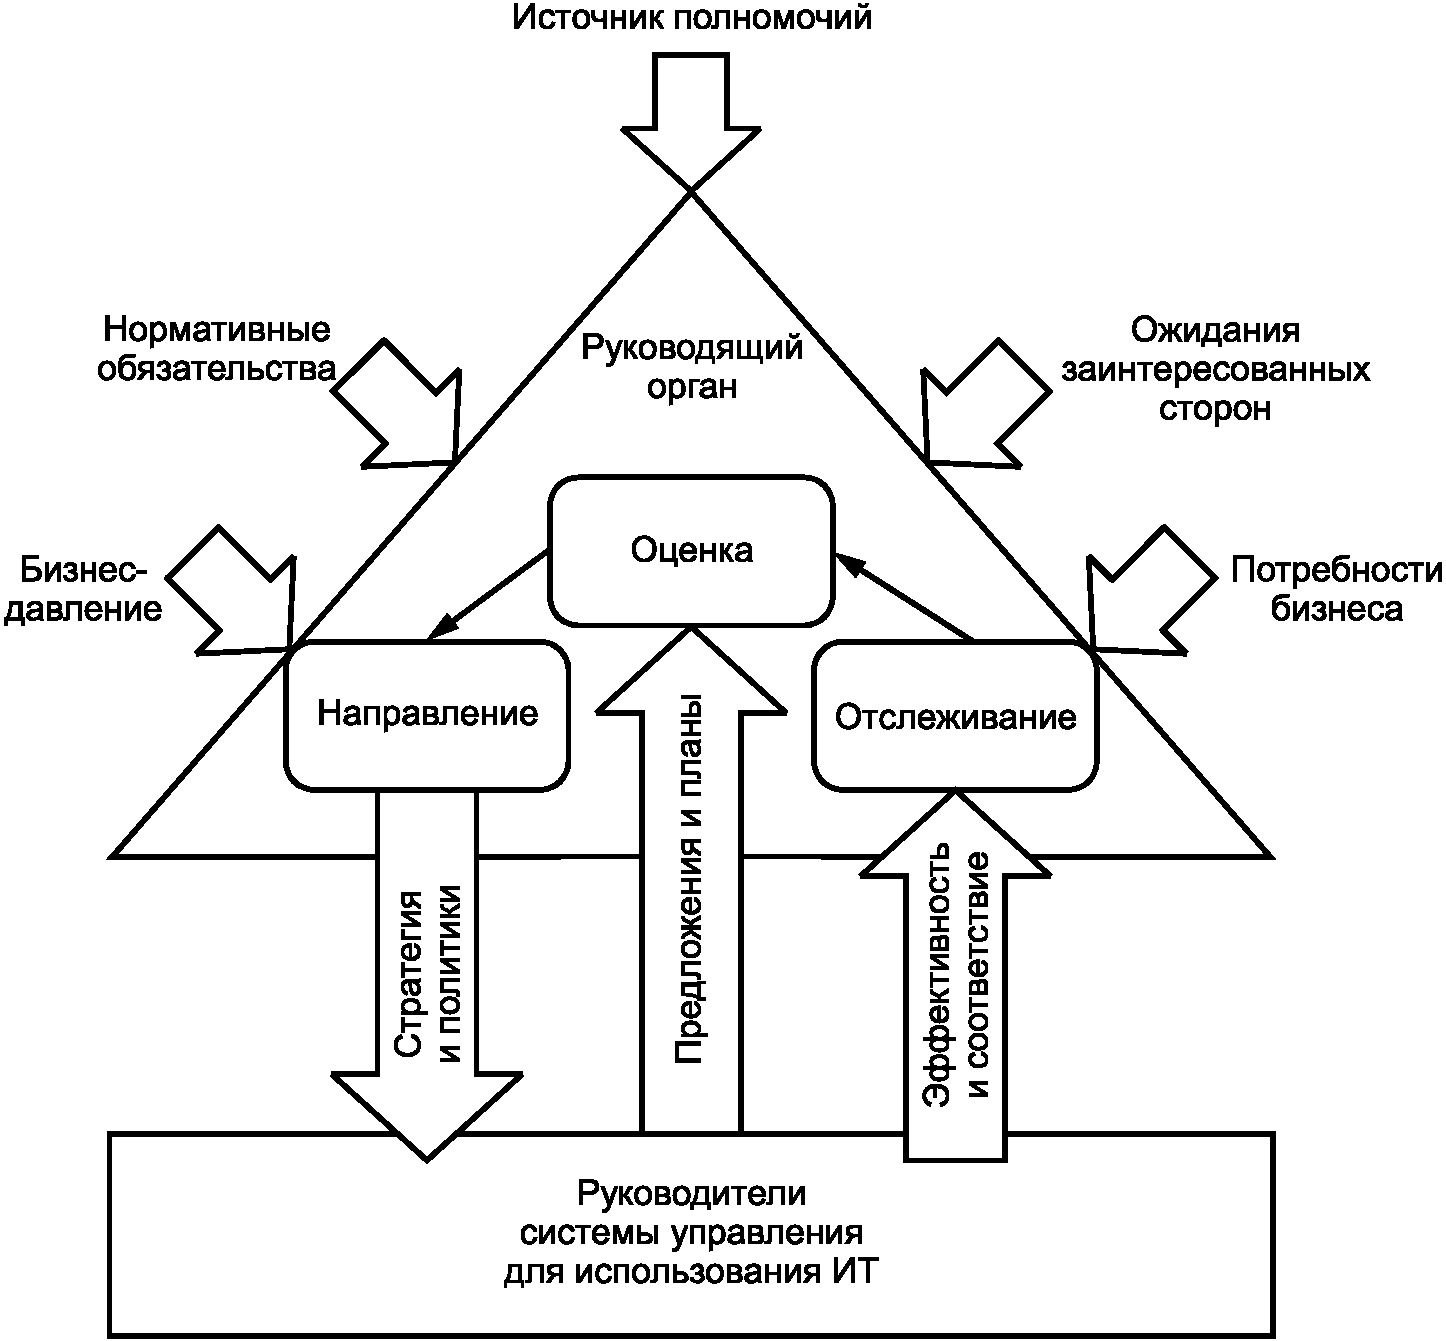
Рисунок 1 - Модель управления ИТ
Оценка
Руководящие органы должны изучать и оценивать существующее и будущее использование ИТ, включая планы, предложения и механизмы снабжения (внутренние, внешние или и те, и другие).
При оценке использования ИТ руководящие органы должны учитывать внешнее и внутреннее давление на организацию, такое как технологические изменения, экономические и социальные тенденции, нормативные обязательства, закономерные ожидания заинтересованных сторон, политическое влияние. Руководящие органы должны непрерывно проводить оценку по мере изменения обстоятельств. Руководящие органы также должны учитывать существующие и будущие потребности бизнеса: существующие и будущие цели организации, которых она должна достигнуть, такие как поддержание конкурентного преимущества, а также выполнение специфических целей, оценку планов и предложений.
Направление
Руководящие органы должны назначать ответственных и напрямую подготавливать и реализовывать стратегии и политики. Стратегии должны устанавливать направление инвестиций в ИТ и цели ИТ. Политики должны устанавливать правильное поведение при использовании ИТ.
Руководящие органы должны поощрять культуру эффективного стратегического управления ИТ в своих организациях, требуя от линейных руководителей предоставлять своевременную информацию, следовать стратегическим направлениям и соблюдать шесть принципов эффективного стратегического управления.
При необходимости руководящие органы должны напрямую подавать предложения по удовлетворению выявленных потребностей.
Отслеживание
Руководящие органы должны отслеживать эффективность ИТ с помощью соответствующих измерительных систем. Руководящие органы должны убедиться в том, что функционирование соответствует стратегиям, в частности, в отношении целей бизнеса.
Руководящие органы также должны удостовериться, что ИТ соответствует внешним требованиям (регулирующих органов, законодательства, договорных обязательств) и внутренним практикам работы.
В следующих разделах приводится руководство для общих принципов управления ИТ и методики, необходимые для внедрения этих принципов.
Описанные методики не являются исчерпывающими, но предоставляют отправную точку для обсуждения ответственности руководящего органа за стратегическое управление ИТ. Таким образом, описанные методики предоставляют руководство для стратегического управления ИТ.
Каждая организация в отдельности индивидуально несет ответственность за определение конкретных действий, необходимых для реализации принципов, с учетом природы организации и соответствующего анализа рисков и возможностей использования ИТ.
Оценка
Руководящие органы должны оценивать варианты назначения ответственных с учетом текущего и будущего использования ИТ в организации. При этом следует стремиться к эффективному, действенному и приемлемому использованию ИТ и к поддержке существующих и будущих целей бизнеса.
Руководящие органы должны оценивать компетентность ответственных лиц, которые принимают решения в отношении ИТ. Как правило, эти лица должны быть линейными бизнес-руководителями, также отвечающими за работу организации и достижение бизнес-целей; им должны помогать ИТ-специалисты, понимающие ценность ИТ для бизнеса и процессы организации.
Направление
Руководящие органы должны направлять деятельность таким образом, чтобы назначенные ответственными за ИТ лица следовали надлежащим стратегиям.
Руководящие органы должны обеспечить получение этими ответственными лицами информации, необходимой им для выполнения своих обязанностей и предоставления отчетности.
Отслеживание
Руководящие органы должны отслеживать внедрение соответствующих механизмов стратегического управления ИТ.
Руководящие органы должны следить за тем, чтобы ответственные лица признавали и понимали свои обязанности.
Руководящие органы должны отслеживать деятельность таких лиц в области стратегического управления ИТ (например, это касается людей, участвующих в работе комитетов управления или представляющих предложения руководящим органам).
Оценка
Руководящие органы должны оценивать развитие ИТ и бизнес-процессов, чтобы убедиться в способности ИТ обеспечивать поддержку будущих нужд бизнеса.
Рассматривая планы и политики, руководящий орган должен оценивать использование ИТ и деятельность ИТ, чтобы убедиться в их соответствии целям организации и в удовлетворении ключевых правомерных требований заинтересованных лиц. Руководящий орган также должен принимать во внимание лучшие практики.
Руководящие органы должны убедиться, что использование ИТ учтено соответствующим образом в управлении рисками организации.
Направление
Руководящие органы должны управлять подготовкой и использованием стратегий и политик, обеспечивающих получение организацией выгод от развития ИТ.
Руководящие органы также должны поощрять предоставление предложений для инновационного использования ИТ, благодаря которым организация сможет реагировать на новые возможности, осваивать новые направления бизнеса или совершенствовать свои процессы.
Отслеживание
Руководящие органы должны отслеживать внедрение утвержденных предложений в области ИТ, следя за достижением поставленных целей в необходимые сроки с использованием выделенных ресурсов.
Руководящие органы должны отслеживать использование ИТ, чтобы убедиться в достижении предполагаемых выгод.
Оценка
Руководящие органы должны оценивать различные варианты обеспечения ИТ, чтобы реализовывать утвержденные предложения, сбалансировать риски и обеспечить окупаемость предложенных инвестиций.
Направление
Руководящие органы должны направлять приобретение ИТ-активов (систем и инфраструктуры) соответствующим образом, включая подготовку необходимой документации, чтобы убедиться в обеспечении требуемых характеристик.
Руководящие органы должны следить за тем, чтобы договоренности о поставках (включая и внутренние, и внешние) поддерживали нужды бизнеса организации.
Руководящие органы должны позаботиться о том, чтобы организация и поставщики выработали совместное понимание намерений организации при осуществлении закупок, связанных с ИТ.
Отслеживание
Руководящие органы должны контролировать инвестиции в ИТ, следя за тем, чтобы все приобретаемые ИТ-активы имели требуемые характеристики.
Руководящие органы должны следить за тем, насколько успешно организация и поставщики поддерживают совместное понимание намерений организации при осуществлении любых закупок, связанных с ИТ.
Оценка
Руководящие органы должны оценивать планы, предложенные линейными руководителями, чтобы убедиться в том, что ИТ будут поддерживать бизнес-процессы в соответствии с требуемыми функциями и работоспособностью. Эти предложения должны удовлетворять нуждам непрерывной нормальной работы организации и учитывать риски, связанные с использованием ИТ.
Руководящие органы должны оценивать риски непрерывности бизнеса, связанные с ИТ.
Руководящие органы должны оценивать риски целостности информации и защищенности ИТ-активов, включая риски, связанные с правами интеллектуальной собственности и организационными архивами.
Руководящие органы должны оценивать различные возможности принятия эффективных и своевременных решений, относящихся к использованию ИТ для поддержки целей бизнеса.
Руководящие органы должны регулярно оценивать эффективность и действенность стратегического управления ИТ в организации.
Направление
Руководящие органы должны обеспечивать выделение достаточных ресурсов, так чтобы ИТ удовлетворяли потребности организации в соответствии с выбранными приоритетами и бюджетными ограничениями.
Руководящие органы должны управлять ответственными лицами, чтобы обеспечить поддержку ИТ организации, когда это требуется по соображениям бизнеса, путем предоставления верных и актуальных данных, защищенных от потерь или неправильного использования.
Отслеживание
Руководящие органы должны отслеживать, в какой степени ИТ поддерживают бизнес. Руководящие органы должны следить, насколько приоритет выделения ресурсов и бюджета соответствует целям бизнеса.
Руководящие органы должны отслеживать, в какой степени соблюдаются политики, касающиеся, например, точности данных и эффективного использования ИТ.
Оценка
Руководящие органы должны регулярно оценивать, насколько ИТ соответствуют требованиям (регулирующих органов, законодательства, договорных обязательств), внутренним политикам, стандартам и профессиональным руководствам.
Руководящие органы должны регулярно оценивать внутреннее соответствие организации принятой структуре стратегического управления ИТ.
Направление
Руководящие органы должны управлять ответственными лицами в формировании стандартных и типовых механизмов для уверенности в том, что ИТ соответствует релевантным требованиям, внутренним политикам, стандартам и правилам.
Руководящие органы должны добиться внедрения и применения политик, дающих организации возможность выполнять свои внутренние обязательства в отношении использования ИТ.
Руководящие органы должны добиться соблюдения ИТ-персоналом применимых правил профессионального поведения и развития.
Руководящие органы должны обеспечить соблюдение норм этики, относящихся к ИТ.
Отслеживание
Руководящие органы должны отслеживать соответствие ИТ требованиям посредством надлежащей отчетности и аудита; проверки должны быть своевременными, всесторонними и пригодными для оценки удовлетворенности организации.
Руководящие органы должны отслеживать деятельность в области ИТ, включая ликвидацию активов и данных, чтобы гарантировать соблюдение всех требований, касающихся экологии, конфиденциальности, стратегического управления знаниями, организационных архивов, а также прочих применимых требований.
Оценка
Руководящие органы должны оценивать деятельность в области ИТ, с тем чтобы идентифицировать и надлежащим образом рассматривать поведение людей.
Направление
Руководящие органы должны следить за тем, чтобы деятельность в области ИТ соответствовала установленным моделям поведения.
Руководящие органы должны добиться того, чтобы все сотрудники могли в любое время выявлять риски, возможности, проблемы и затруднения и сообщать о них. Управление этими рисками должно осуществляться согласно опубликованным политикам и процедурам и передаваться соответствующим лицам, принимающим решения.
Отслеживание
Руководящие органы должны контролировать деятельность в области ИТ, следя за тем, чтобы принятые модели поведения оставались действенными, и что им уделяется должное внимание.
Руководящие органы должны отслеживать практики работы, чтобы убедиться в их соответствии правилам надлежащего использования ИТ.
[1] | ISO/IEC TR 38502, Information technology - Governance of IT - Framework and model |
[2] | ISO/IEC TS 38501, Information technology - Corporate governance of IT - Implementation guide |
ISO/IEC Directives Part 1, Consolidated ISO Supplement, 2013, Annex SL, Appendix 2 | |
[4] | Report of the Committee on the Financial Aspects of Corporate Governance. Sir Adrian Cadbury, London, 1992 |
[5] | OECD. Principles of Corporate Governance. OECD, 1999 and 2004 |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/30/gost_63532.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|