

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2016 Примечание к документу Документ введен в действие с 1 мая 2016 года. Название документа "ГОСТ Р МЭК 61131-6-2015. Национальный стандарт Российской Федерации. Контроллеры программируемые. Часть 6. Безопасность функциональная" (утв. и введен в действие Приказом Росстандарта России от 18.05.2015 N 363-ст) "ГОСТ Р МЭК 61131-6-2015. Национальный стандарт Российской Федерации. Контроллеры программируемые. Часть 6. Безопасность функциональная"
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||

 ,
 . См.
 достигается быстро, что обеспечивает оценку PFH.
 ,
 - интенсивности выявленных опасных отказов;
 - общая интенсивность опасных отказов.
 объекта (отдельных компонентов или систем) определяется как вероятность отказа
 этого объекта на отрезке времени [t, t + dt] при условии, что объект был работоспособен на временном отрезке [0, t].
 - условная вероятность отказа в единицу времени на
 отрезке [t, t + dt]. Она тесно связана с функцией безотказности (т.е. вероятности отсутствия отказа от 0 до t), описываемой общей формулой:
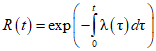 . Выражение для
 через функцию безотказности имеет вид
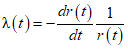 .
 .
 в течение заданного отрезка времени [0, T], вычисленное по формуле
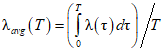 , не является интенсивностью отказов, поэтому не может быть использовано для вычисления функции R(t) по формуле в
 быстро сходится к асимптотическому значению
 , которая является эквивалентной интенсивностью отказов систем. Ее не следует путать со средней интенсивностью отказов в соответствии с
 .
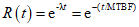 .
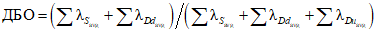 .
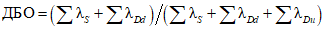 .
 по методике, определенной в приложении D МЭК 61508-6, больше не справедливы.
ИС NORMPROD: примечание. В официальном тексте документа, видимо, допущена опечатка: имеется в виду 5.4.2.1.3, а не 5.4.2.3.1. |
Должны быть разработаны процедуры, гарантирующие, что все лица, ответственность которых определена в соответствии с 5.4.2.1 и 5.4.2.3.1 (т.е. все лица, участвующие в любом из жизненных циклов системы безопасности на ПЛК-ФБ или ее программного обеспечения, включая их действия по верификации, управлению функциональной безопасностью и оценке функциональной безопасности), должны иметь соответствующую компетентность (т.е. пройти обучение, обладать техническими знаниями, опытом и квалификацией), относящуюся к конкретным обязанностям, которые они должны выполнять. Такие процедуры должны включать требования к актуализации, обновлению и непрерывности оценки компетентности.
Соответствие компетентности должны рассматривать для конкретной области применения, с учетом всех факторов, включая:
a) ответственность конкретного лица;
b) уровень необходимого надзора;
c) уровни полноты безопасности ПЛК-ФБ - чем выше уровень полноты безопасности, тем более строгой должна быть спецификация компетентности;
d) новизну проекта, проектных процедур или области применения - чем более новыми или менее проверенными они являются, тем более строгой должна быть спецификация компетентности;
e) предыдущий опыт и его актуальность для конкретных выполняемых обязанностей и используемых технологий - чем больше требуемая компетентность, тем выше должно быть соответствие между компетентностью, полученной из предыдущего опыта, и компетентностью, необходимой для конкретных видов деятельности, которые должны быть выполнены;
f) тип компетентности, соответствующий обстоятельствам (например, квалификация, опыт, соответствующая подготовка и последующая практика, способности к лидерству и принятию решений);
g) инженерные знания, соответствующие области применения и технологии;
h) инженерные знания в области безопасности, соответствующие применяемой технологии;
i) знание законодательной и нормативно-правовой базы в области безопасности;
j) соответствие квалификации конкретным выполняемым действиям.
Компетентность всех лиц и их ответственности, определенные в соответствии с 5.4.2.1 и 5.4.2.1.3, должны быть документально оформлены.
5.4.2.3 Поставщики
Поставщики, предоставляющие продукцию или услуги организациям, несущим полную ответственность за одну или несколько стадий жизненных циклов системы безопасности на ПЛК-ФБ или ее программного обеспечения (см. 5.4.2.1), должны поставлять свою продукцию или услуги в соответствии со спецификациями этих организаций и должны иметь соответствующую систему управления качеством.
У поставщиков должны быть система управления качеством и, кроме того, надлежащая система управления функциональной безопасности.
5.4.2.4 Планирование функциональной безопасности программного обеспечения
Планирование функциональной безопасности должно определять стратегию поставок, разработки, интеграции, верификации, подтверждения соответствия и модификации программного обеспечения в той мере, в какой этого требует уровень полноты безопасности функций, реализуемых ПЛК-ФБ.
Примечание - Идея настоящего подхода состоит в применении планирования функциональной безопасности в качестве возможности для адаптации настоящего стандарта с учетом требуемой полноты безопасности для каждой функции безопасности, реализуемой ПЛК-ФБ.
Если программное обеспечение должно реализовать функции безопасности в ПЛК-ФБ, имеющие различный уровень полноты безопасности, то следует считать, что все программное обеспечение имеет наивысший уровень среди этих уровней, если только в проекте не будет продемонстрирована достаточная независимость реализуемых ПЛК-ФБ функций, имеющих различный уровень полноты безопасности. Обоснование независимости должно быть документально оформлено.
Примечание - Дополнительные требования см. в 6.2.2 МЭК 61508-3.
5.4.3 Выполнение и контроль
Все действия, указанные в 5.4.2, должны быть реализованы, и их выполнение следует контролировать.
5.4.4 Управление функциональной безопасностью
Действия, относящиеся к управлению функциональной безопасностью, должны быть применены на соответствующих стадиях жизненных циклов системы безопасности на ПЛК-ФБ или ее программного обеспечения в соответствии с целевым предельным значением УПБ и МЭК 61508.
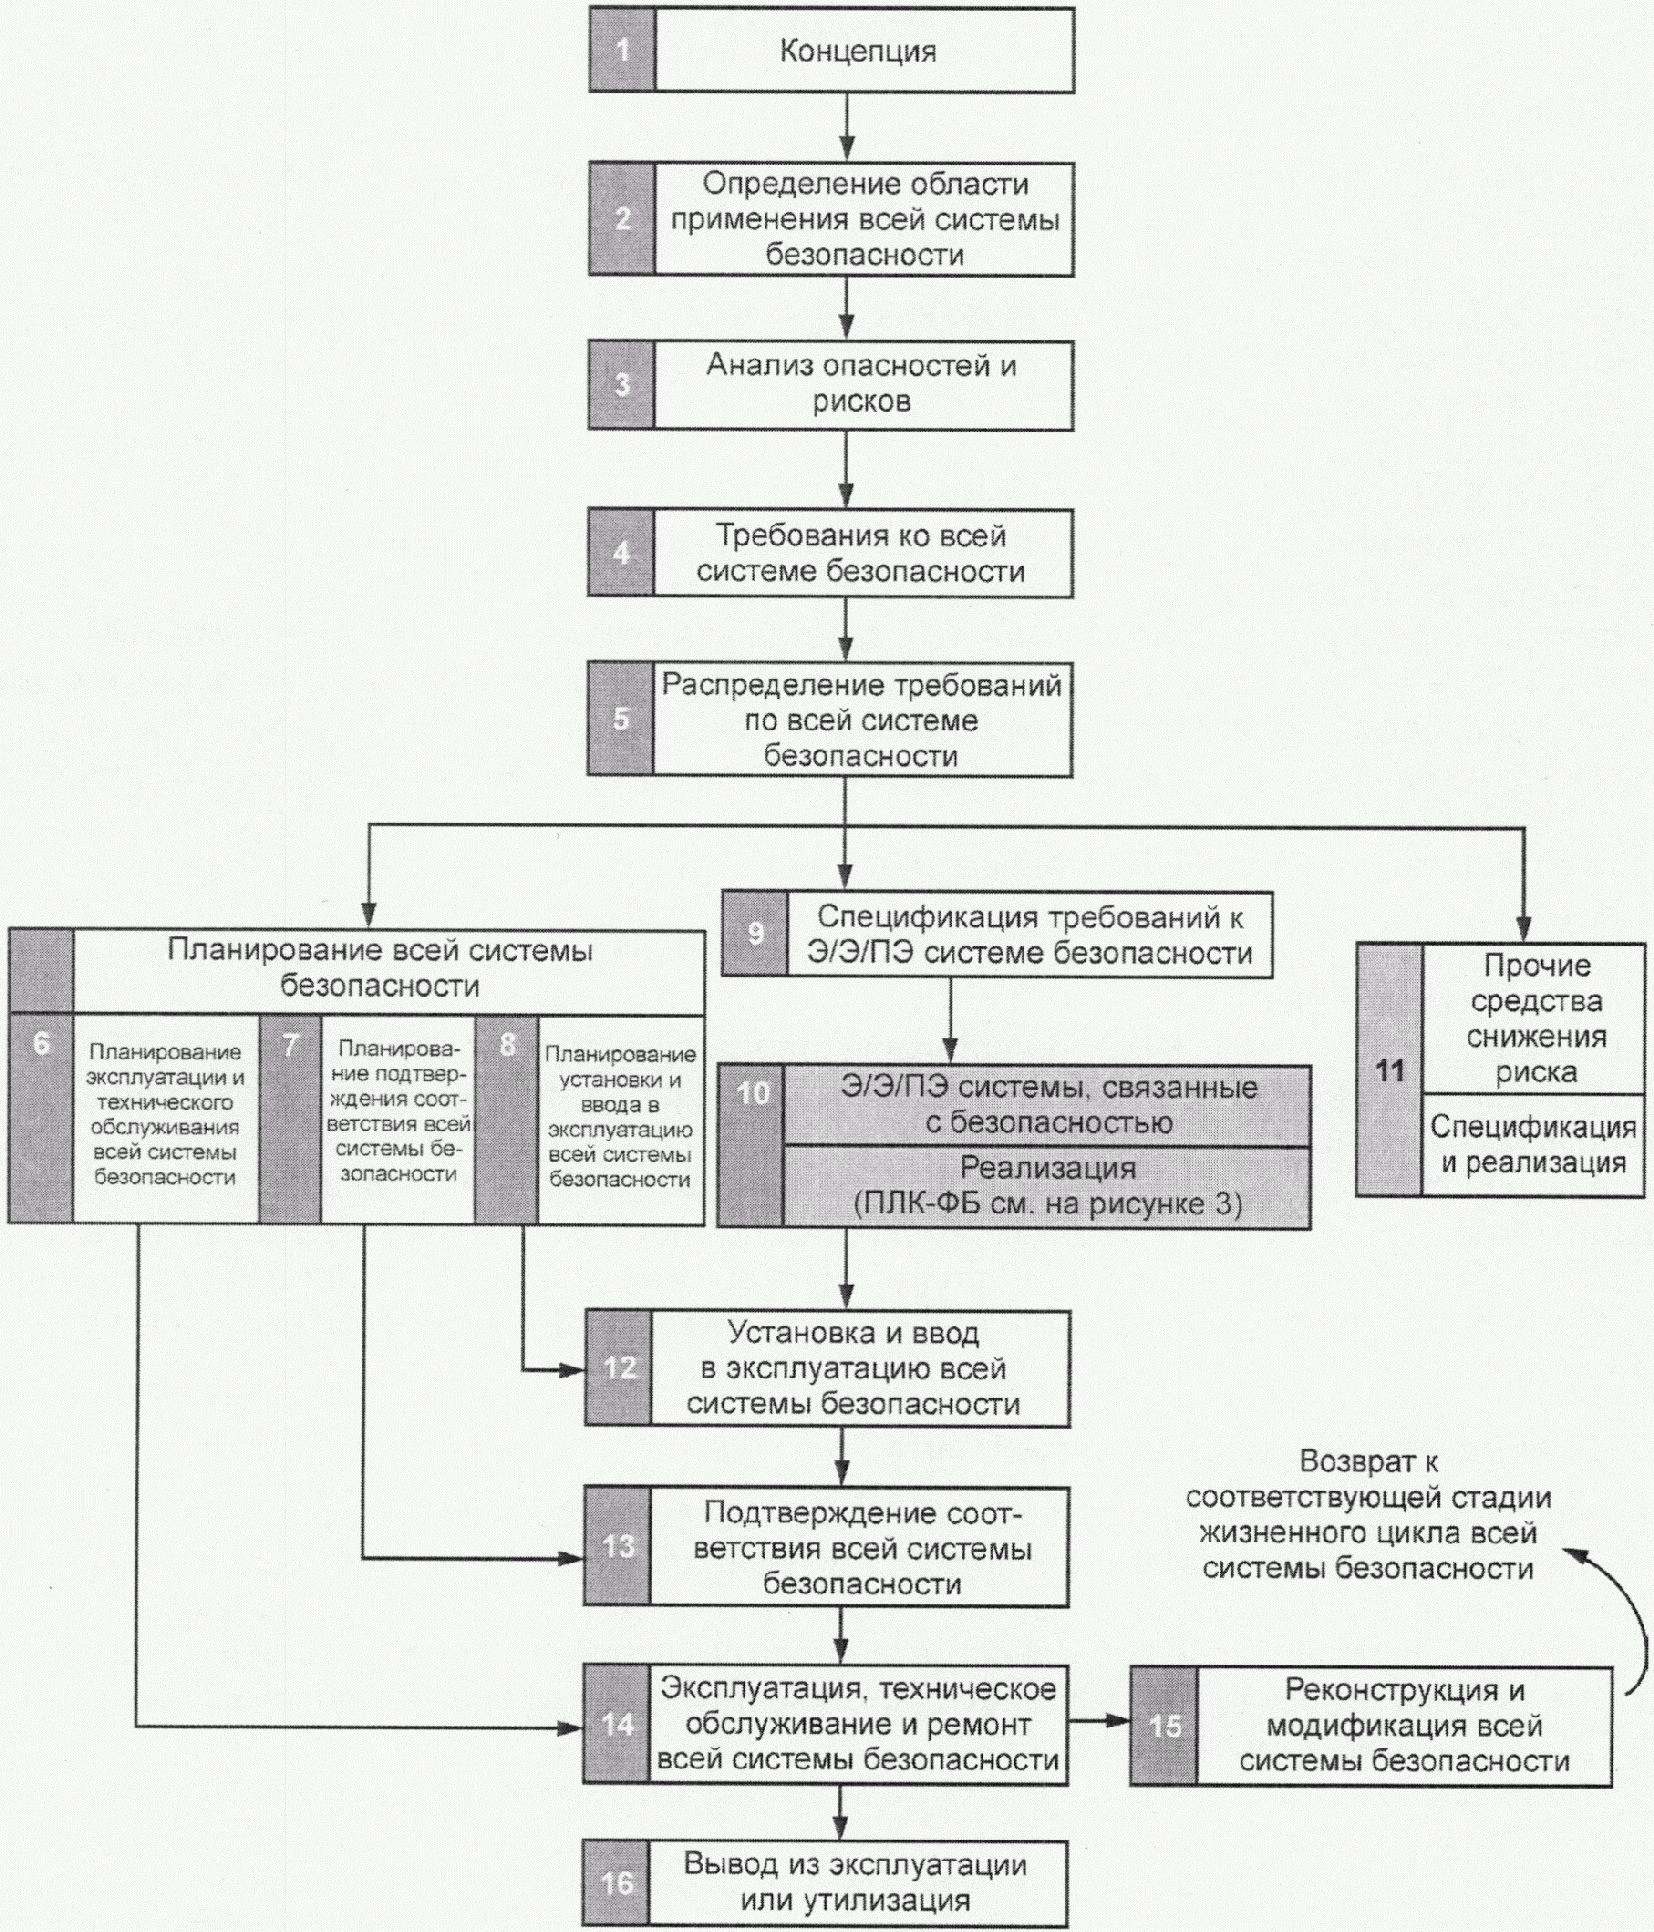
Первой целью данной стадии является определение требований к функциональной безопасности и полноте безопасности ПЛК-ФБ, содержащихся в спецификации требований к проектированию. Они являются ориентированными на ПЛК-ФБ требованиями к функциональной безопасности и полноте безопасности Э/Э/ПЭ системы, связанной с безопасностью, для предполагаемого(ых) применения(й).
Второй целью данной стадии является определение предельного значения УПБ для ПЛК-ФБ на основе функции, определенной из связанной с безопасностью Э/Э/ПЭ системы, для обеспечения спецификации и разработки ПЛК-ФБ.
Спецификация требований к проектированию ПЛК-ФБ должна содержать:
a) определение требования(й) безопасности к аппаратным средствам, программному обеспечению или их комбинации с достаточным уровнем детализации для проектирования и разработки ПЛК-ФБ.
Примечание - Функции безопасности ПЛК-ФБ переводят его выходы в безопасное состояние, определенное производителем, или поддерживают безопасное состояние, определенное производителем;
b) предполагаемое предельное значение УПБ для ПЛК-ФБ;
c) спецификацию безопасного состояния или безопасных состояний ПЛК-ФБ;
d) определение ограничений работы ПЛК-ФБ в режиме низкой частоты запросов и в режиме высокой частоты или с непрерывным запросом.
Примечание - Если ПЛК-ФБ используют в различных конфигурациях, то для этих конфигураций могут применять различные ограничения предельных значений УПБ;
e) описание всех мер и методов, необходимых для достижения требуемой функциональной безопасности. Оно должно включать:
1) значение времени необходимое для ПЛК-ФБ, чтобы обработать внешний(е) сигнал(ы) и активировать заданную(ые) функцию(и), например, функцию безопасности ПЛК-ФБ при нормальных условиях и в условиях сбоя; функцию вход/выход; вычисление, результаты которого будут на выходе; выполнение записи на выходе; сетевые коммуникации; выполнение задач.
Примечание - Наихудшее значение времени отклика для функции безопасности ПЛК-ФБ вносит вклад в наихудшее значение времени отклика функции безопасности всей Э/Э/ПЭ системы, связанной с безопасностью (см. МЭК 61784-3);
2) всю информацию, относящуюся к функциональной безопасности, которая может повлиять на проектирование Э/Э/ПЭ системы, связанной с безопасностью;
3) все интерфейсы с ПЛК-ФБ;
4) внешние диагностические тесты сбоев.
Примечание - Например, для цифровых выходов выявление короткого замыкания или обрыва в нагрузке при отсутствии питания;
5) все соответствующие режимы работы ПЛК-ФБ;
6) все требуемые режимы поведения ПЛК-ФБ - в частности, поведение при обнаружении сбоев;
7) значимость всех взаимодействий аппаратных средств/программного обеспечения и (при необходимости) любые требуемые ограничения между аппаратными средствами и программным обеспечением.
Примечание - Если эти взаимодействия неизвестны до завершения разработки, то устанавливают только общие ограничения;
8) предельные и ограничивающие условия для ПЛК-ФБ и любых связанных с ними подсистем, например ограничения синхронизации;
9) любые специфические требования, относящиеся к процедурам запуска и повторного запуска ПЛК-ФБ;
10) значения целевых интенсивностей случайных отказов аппаратных средств для оценки влияния каждого отказа в процессе анализа видов и последствий отказов;
11) любые требования, ограничения, функции и средства для того, чтобы были выполнены контрольные проверки аппаратных средств ПЛК-ФБ.
Примечание - Как правило, интервал контрольных проверок для ПЛК-ФБ - срок эксплуатации;
12) пределы электромагнитной устойчивости и критерии оценки выполнения испытания в соответствии с требованиями 12.5.
Примечание - На основе соглашения между производителем ПЛК-ФБ и пользователем, для определенных применений используют более высокие пределы, например применение световых завес в соответствии с МЭК 61496-1;
13) требования для управления ошибками в любых внешних, связанных с безопасностью, цифровых средствах коммуникации;
14) используемые меры, ограничивающие работу посторонних лиц (ключи, заблокированные компьютеры, сетевой доступ, пароли, и т.д.);
15) критические не зависящие от применения аварийные сигналы и события, например деградация системы, переполнение при сканировании, перезапуск при сбое питания;
16) информационная безопасность - производитель определяет, может ли ПЛК-ФБ быть соединен с незащищенной сетью и любые конкретные меры, необходимые для информационной безопасности.
Примечание - Например, см. руководство по анализу угроз безопасности в серии стандартов МЭК 62443;
17) описание человеко-машинного интерфейса, библиотек, инструментальных средств и т.д., если они связаны с безопасностью;
18) меры гарантии качества/контроля качества на месте;
19) применяемые методы и меры, представленные в таблице B.1 МЭК 61508-2.
На основе целевого значения УПБ для ПЛК-ФБ и режима запросов к нему для ПЛК-ФБ определяется PFD (см. таблицу 1) или PFH (см. таблицу 2).
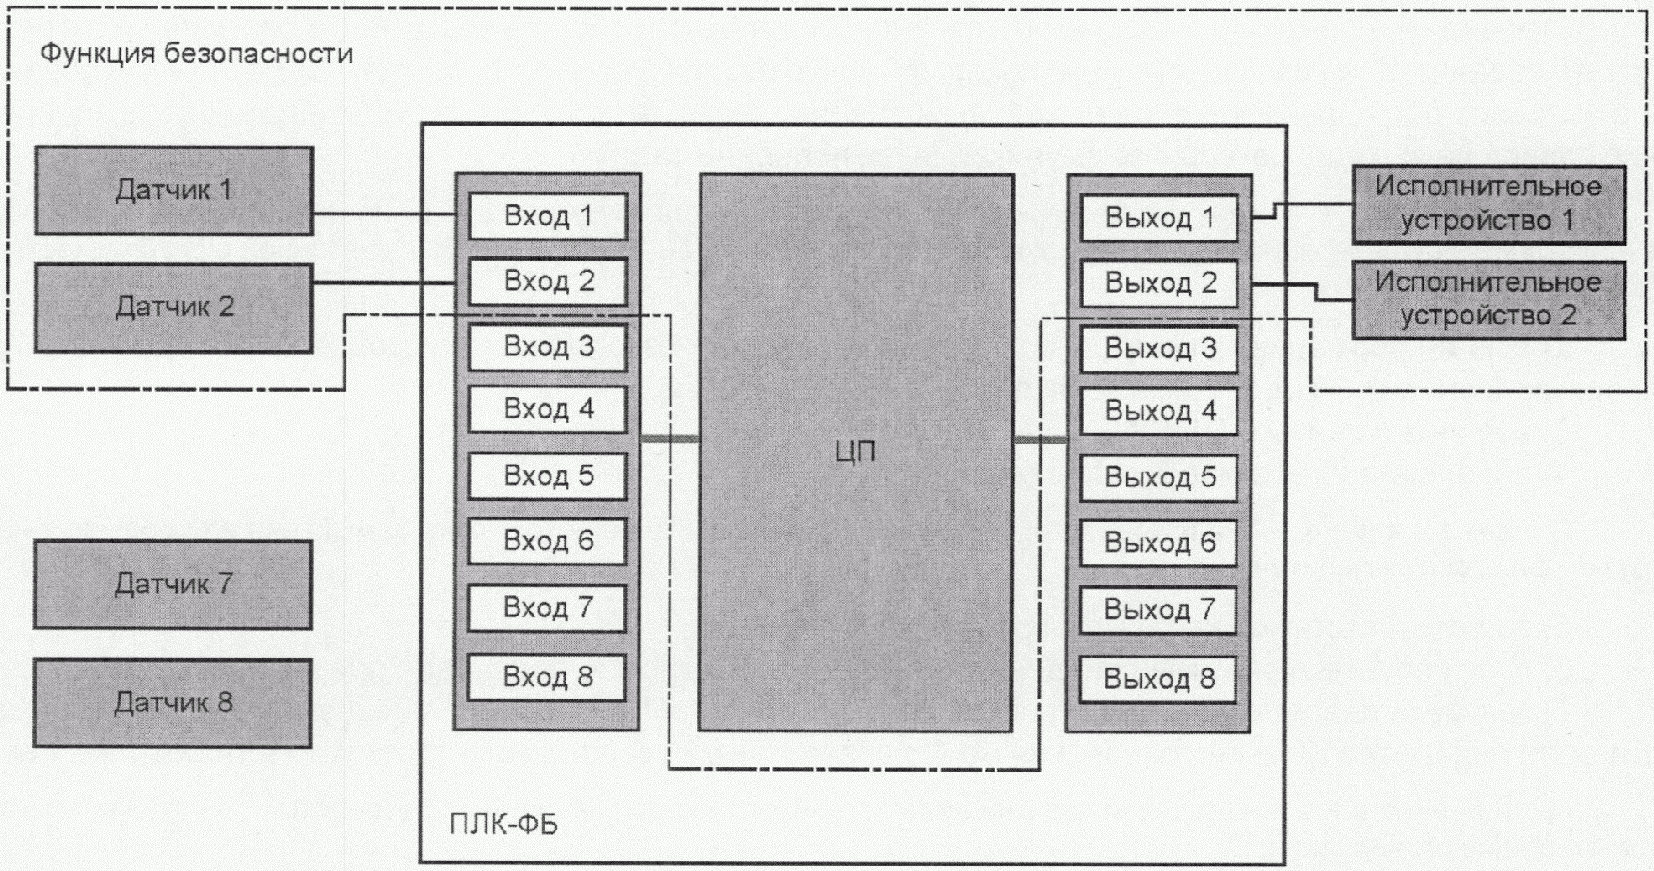
Таблица 1
с низкой интенсивностью запросов
Уровень полноты безопасности системы, связанной с безопасностью | PFD для функции безопасности | Вклад ПЛК-ФБ в PFD |
4 <a> | > 10-5 - < 10-4 | < k 10-4 |
3 | > 10-4 - < 10-3 | < k 10-3 |
2 | > 10-3 - < 10-2 | < k 10-2 |
1 | > 10-2 - < 10-1 | < k 10-1 |
<a> Настоящий стандарт применяют к ПЛК-ФБ для предельных значений УПБ не более, чем УПБ 3. Для предельного значения УПБ 4 к функции безопасности ПЛК-ФБ должны быть применены дополнительные требования серии МЭК 61508. Примечание - Обычно 0 < k < 0,15. | ||
Таблица 2
для режима работы с высокой интенсивностью запросов
или для режима с непрерывным запросом
Уровень полноты безопасности системы, связанной с безопасностью | PFH для функции безопасности | Вклад ПЛК-ФБ в PFH |
4 <a> | > 10-9 - < 10-8 | < k 10-8 |
3 | > 10-8 - < 10-7 | < k 10-7 |
2 | > 10-7 - < 10-6 | < k 10-6 |
1 | > 10-6 - < 10-5 | < k 10-5 |
<a> Настоящий стандарт применяют к ПЛК-ФБ для предельных значений УПБ не более, чем УПБ 3. Для предельного значения УПБ 4 к функции безопасности ПЛК-ФБ должны быть применены дополнительные требования комплекса стандартов МЭК 61508. Примечание - Обычно 0 < k < 0,15. | ||
Требования к полноте безопасности для каждой функции безопасности должны быть сформулированы в терминах PFD или PFH только для случайных отказов аппаратных средств. Если требования к полноте безопасности заданы в терминах PFD, то для достижения этого значения PFD должен быть определен необходимый интервал контрольных проверок.
Примечание - Значения PFD или PFH системы, связанной с безопасностью, определены как сумма значений PFD или значений PFH для датчиков, логической подсистемы и исполнительных устройств, реализующих функцию безопасности. См. рисунок 4.
Для управления систематическими отказами ПЛК-ФБ необходимо использовать методы и меры, представленные в 9.4.6.
Значения PFD или PFH для ПЛК-ФБ должны быть определены производителем ПЛК-ФБ. В соответствии с рекомендациями их значения составляют не более 15% от значений PFD или PFH для соответствующей Э/Э/ПЭ системы, связанной с безопасностью (коэффициент k = 0,15 в таблицах 1 и 2).
Цель состоит в том, чтобы разрешить оставшиеся значения PFD или PFH распределить датчикам и исполнительным устройствам.
Значения PFD или PFH для ПЛК-ФБ выше 15%-ного уровня возможны на основе более строгого анализа применения и соглашения между производителем и независимым экспертом после консультаций с пользователем.
Требования функции безопасности и требования полноты безопасности ПЛК-ФБ для Э/Э/ПЭ системы, связанной с безопасностью, для выполнения функции которой ПЛК-ФБ был разработан и специфицирован, должны быть документально оформлены в спецификации требований проектирования ПЛК-ФБ.
В настоящем разделе должно быть выполнено планирование требований к функции безопасности и требований к полноте безопасности ПЛК-ФБ для специфицированной в разделе 6 функции, определенной из связанной с безопасностью Э/Э/ПЭ системы, для обеспечения спецификации и разработки ПЛК-ФБ.
Цель настоящей стадии состоит в разделении требований функциональной безопасности и полноты безопасности для ПЛК-ФБ на требования функциональной безопасности и полноты безопасности для программного обеспечения ПЛК-ФБ и требования функциональной безопасности и полноты безопасности для аппаратных средств ПЛК-ФБ, в соответствии с выбранной документально оформленной архитектурой.
После разделения требований функциональной безопасности и полноты для ПЛК-ФБ имеем:
- требования функциональной безопасности и полноты безопасности для программного обеспечения ПЛК-ФБ;
- требования функциональной безопасности и полноты безопасности для аппаратных средств ПЛК-ФБ;
- документально оформленные планы оценок.
В разделах 9 и 10 рассматриваются аппаратные средства ПЛК-ФБ (на стадии реализации) и программное обеспечение ПЛК-ФБ (на стадии реализации), соответственно.
План разработки должен включать план оценки и ряд связанных с аппаратными средствами и программным обеспечением планов проектирования, которые учитывают рекомендации приложения B МЭК 61508-2.
Цель настоящего раздела состоит в том, чтобы определить удовлетворяющую требованиям безопасности архитектуру аппаратных средств и программного обеспечения ПЛК-ФБ.
На основе спецификации требований функциональной безопасности для системы ПЛК-ФБ может быть выполнена оценка различных архитектур для достижения обязательных требований, установленных в спецификации требований функциональной безопасности. Необходимы компромиссы, чтобы установить и определить, где и как выполнить требуемые функции безопасности ПЛК-ФБ. Эти решения установят общую архитектуру ПЛК-ФБ, а также основанные на ней архитектуры программного обеспечения и аппаратных средств.
Требования к архитектурам программного обеспечения и аппаратных средств должны быть документально оформлены в требованиях к функциональной безопасности программного обеспечения и аппаратных средств, соответственно.
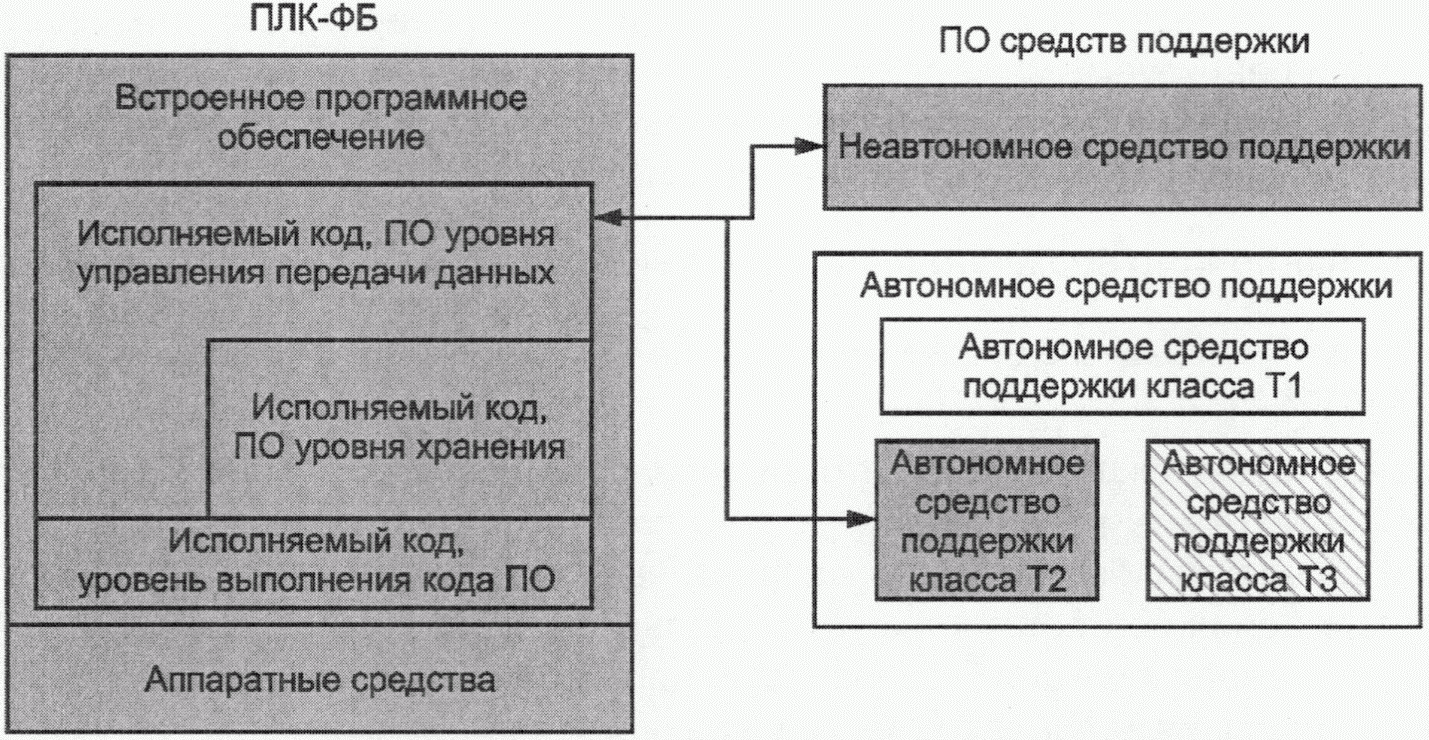
На рисунке 5 блоки, залитые серым цветом, связаны с ПЛК-ФБ и должны быть рассмотрены. Белый блок не является связанной с безопасностью частью ПЛК-ФБ, т.е. помехи на нее не влияют. Заштрихованный блок указывает на возможность этого элемента быть связанным с безопасностью на основе анализа критичности. Если последний будет связан с безопасностью, то он должен быть рассмотрен.
Элементы примера на рисунке 5 в белых и заштрихованных блоках показаны только в иллюстративных целях, и в конкретном применении они могут или не могут быть определены как связанные с безопасностью.
Подсистемы ПЛК-ФБ могут иметь различные архитектуры.
ПЛК-ФБ использует обозначение архитектуры в виде MooN, означающее, что система состоит из N каналов, каждый из которых может выполнять логическую функцию ПЛК-ФБ. По крайней мере, требуется M каналов, чтобы выполнять логическую функцию ПЛК-ФБ. Система выполняет логическую функцию ПЛК-ФБ, если M каналов функционируют должным образом. (N - M) определяет отказоустойчивость системы, где (N - M + 1) сбоев в канале будут приводить к отказу логической функции ПЛК-ФБ. Примеры см. в приложении B.
У системы ПЛК-ФБ обычно есть два типа передачи данных. Один - связанная с безопасностью передача, а другой - не связанная с безопасностью передача.
Коммуникации, связанные с функциональной безопасностью, использующие промышленные шины, должны соответствовать требованиям МЭК 61784-3.
Коммуникации, связанные с безопасностью, использующие отличные от промышленных шин средства передачи, должны соответствовать требованиям 7.4.11 МЭК 61508-2.
Если коммуникации не связаны с безопасностью, то см. МЭК 61131-2.
Должны быть приняты меры по предотвращению любой предсказуемой передачи данных, допустимой или недопустимой от a) оказывающей негативное влияние на корректную работу связанной с безопасностью функции или b) предотвращающей поддержку или достижение заданного безопасного состояния.
Требования 8.3 получены из конкретных требований к аппаратным средствам, содержащихся в спецификации требований функциональной безопасности для ПЛК-ФБ.
Требования функциональной безопасности для аппаратных средств ПЛК-ФБ должны быть определены и/или выведены из спецификации требований функциональной безопасности ПЛК-ФБ.
Если в одном ПЛК-ФБ выполняются связанные с безопасностью функции и не связанные с безопасностью функции, то должны существовать соответствующие меры, предотвращающие негативное влияние не связанных с безопасностью функций на связанные с безопасностью функции.
Требования функциональной безопасности для аппаратных средств ПЛК-ФБ должны быть выражены и структурированы с тем, чтобы они были:
- ясными, точными, недвусмысленными, поддающимися проверке, пригодными для тестирования, поддерживаемыми и реализуемыми;
- оформлены в письменном виде для того, чтобы их лучше понимали те, кто использует эти требования на любой из стадий жизненного цикла системы безопасности на ПЛК-ФБ.
Примечание - Данная стадия жизненного цикла ПЛК-ФБ обычно выполняется параллельно с проектированием и разработкой аппаратных средств, см. 9.4.
Планирование подтверждения соответствия аппаратных средств проводят для определения шагов, на которых должно быть продемонстрировано соответствие аппаратных средств спецификации требований функциональной безопасности к аппаратным средствам ПЛК-ФБ (см. 6).
План подтверждения соответствия функциональной безопасности должен включать процедуры, гарантирующие, что каждая функция безопасности корректно реализована и имеет требуемое предельное значение УПБ, описания параметров тестирования и условий окружающей среды, при которых проводят испытания, а также критерии "прошла испытания/не прошла испытания".
Типовые испытания определены в разделе 12.
9.4.1 Общие положения
Проект ПЛК-ФБ должен соответствовать требованиям спецификации требований функциональной безопасности аппаратных средств.
Спроектированные аппаратные средства и документация, появившаяся в процессе проектирования, а также документация рассматриваемой стадии жизненного цикла ПЛК-ФБ должны соответствовать всем следующим требованиям:
a) к предельному значению УПБ (УПБ 1, УПБ 2 или УПБ 3) аппаратных средств на основе подхода отказоустойчивости и доли безопасных отказов аппаратных средств (способ 1H, описанный в 7.4.4 и 7.4.4.2 МЭК 61508-2), включая архитектурные ограничения на полноту безопасности аппаратных средств (см. 9.4.3, 9.4.3.1.2) и вероятности опасных отказов аппаратных средств (см. 9.4.3.2.4);
b) систематической полноте безопасности, включая требования по предотвращению систематических отказов (см. 9.4.5) и требования по управлению систематическими отказами (см. 9.4.6);
c) поведению ПЛК-ФБ при обнаружении отказов (см. 9.4.2);
d) независимости функций, связанных с безопасностью и не связанных с безопасностью, если все аппаратные средства ПЛК-ФБ не будут рассматриваться как связанные с безопасностью. Независимость должна быть такой, что отказы в частях, не связанных с безопасностью, не должны вызывать опасные отказы в связанной с безопасностью части. Метод достижения такой независимости и обоснование этого метода должны быть документально оформлены.
Обнаружение опасного сбоя на стадии эксплуатации ПЛК-ФБ должно завершаться:
a) или переходом всех выходов, на которые может повлиять сбой, встроенными в ПЛК-ФБ мерами, например с помощью аппаратных средств или встроенного программного обеспечения, к определенному безопасному состоянию в течение времени реакции на сбой, которое определено производителем;
b) сбоем, уведомляющим (подающим сигнал тревоги) применяемые меры, например определенную производителем прикладную программу во время реакции на сбой, таким образом, чтобы применяемые меры, например прикладная программа, могли бы вызвать надлежащее действие для поддержания безопасности.
Примечание - Какое действие является надлежащим, зависит от применения, и оно определено пользователем, а не производителем ПЛК-ФБ.
Как минимум представленные в таблице 3 сбои должны быть обнаружены, и о них должна быть уведомлена (передан сигнал тревоги) прикладная программа, за исключением тех случаев, когда:
- или сбой не может произойти в ПЛК-ФБ преднамеренно;
- или пропуск отказа обоснован письменно оформленной технической оценкой.
Таблица 3
(передан сигнал тревоги) прикладная программа
Неисправности, которые будут обнаружены, и будет уведомлена (передан сигнал тревоги) прикладная программа |
Превышено время сканирования - время сканирования больше, чем предварительно установленное максимальное значение |
Точки входа или выхода отключены, или на месте существует ручная коррекция при техническом обслуживании |
Обнаружение неисправностей отключено |
Условие перегрева |
Отказ выполнения диагностики |
Предпринятый доступ для записи через несанкционированный канал |
Режимы работы деградируемой системы - избыточные модули/каналы автономны или неисправны |
Потеря питания системы или полевого устройства питания, включая избыточные источники |
Потеря или задержка внешних, связанных с безопасностью, средств коммуникации |
Деление на ноль или другая обнаруженная логическая ошибка |
9.4.3.1.1 Общие положения
Во время проектирования ПЛК-ФБ должна быть определена отказоустойчивость аппаратных средств, связанная с функциональной безопасностью. Отказоустойчивость аппаратных средств в сочетании со значением доли безопасных отказов позволяет определить максимально допустимый уровень полноты безопасности (УПБ 1, УПБ 2, или УПБ 3), на который можно претендовать в соответствии со способом 1H, как описано в МЭК 61508-2.
В контексте полноты безопасности аппаратных средств наивысший уровень полноты безопасности, на который может претендовать функция безопасности, ограничен отказоустойчивостью аппаратных средств и составляющей безопасного отказа подсистем, которые выполняют эту функцию безопасности. В таблицах 4 и 5 определяют наивысший уровень полноты безопасности, на который может претендовать функция безопасности ПЛК-ФБ, реализуемая подсистемой, с учетом аппаратной отказоустойчивости и составляющей безопасных отказов этой подсистемы. Требования таблиц 4 и 5 должны быть применены к каждой подсистеме, выполняющей функцию безопасности ПЛК-ФБ и, следовательно, к каждой части ПЛК-ФБ. В 9.4.3.2.2 к 9.4.3.2.4 определяют, какая из таблиц 4 или 5 применяется к любой конкретной подсистеме. В 9.4.3.2.5 и 9.4.3.2.6 определяют, как получить наивысший уровень полноты безопасности, на который можно претендовать функция безопасности ПЛК-ФБ. Что касается данных требований, необходимо учитывать:
a) отказоустойчивость аппаратных средств N означает, что N + 1 сбоев может привести к потере функции безопасности. В определении отказоустойчивости аппаратных средств не должны учитывать другие средства, которые могли бы контролировать последствия сбоев, например диагностика;
b) если один сбой непосредственно приводит к одному или более последующим сбоям, то их рассматривают как одиночный сбой;
c) при определении отказоустойчивости аппаратных средств некоторые сбои могут быть исключены из-за того, что физическое поведение компоненты определяется доминирующим для нее видом отказов. Любые такие исключения сбоев должны быть обоснованы и документально оформлены (см. примечание 3).
Примечание - В ИСО 13849-2 даны примеры исключения сбоев с помощью различных технологий;
d) доля безопасных отказов подсистемы определена отношением суммы средних интенсивностей безопасных отказов и опасных обнаруженных отказов к общей средней интенсивности отказов подсистемы.
Примечания
1 Чтобы достигнуть достаточно устойчивой архитектуры, учитывая уровень сложности подсистемы, включают архитектурные ограничения. Уровень полноты безопасности аппаратных средств для системы ПЛК-ФБ, полученный в результате применения требований настоящего подпункта, является максимальным уровнем из определенных, на которые может претендовать функция безопасности, даже если в некоторых случаях теоретические расчеты надежности показывают, что мог быть достигнут более высокий уровень полноты безопасности при использовании исключительно математического подхода для анализа системы ПЛК-ФБ.
2 Удовлетворяющие требованиям отказоустойчивости аппаратных средств архитектура и подсистема затем используются при нормальных условиях эксплуатации. Требования отказоустойчивости к аппаратным средствам могут быть снижены, если система ПЛК-ФБ восстанавливается неавтономно. Однако ключевые параметры, связанные с любым снижением требований, должны быть предварительно оценены (например, оценка среднего времени восстановления по отношению к вероятности запроса).
Таблица 4
Подсистемы низкой сложности (тип A)
Доля безопасных отказов | Отказоустойчивость аппаратных средств | ||
N = 0 | N = 1 | N = 2 | |
Менее 60% | УПБ 1 | УПБ 2 | УПБ 3 |
От 60% до менее 90% | УПБ 2 | УПБ 3 | УПБ 4 <a> |
От 90% до менее 99% | УПБ 3 | УПБ 4 <a> | УПБ 4 <a> |
Более и равно 99% | УПБ 3 | УПБ 4 <a> | УПБ 4 <a> |
<a> Настоящий стандарт применяют к ПЛК-ФБ с предельным значением УПБ не более чем УПБ 3. Для УПБ 4 применяют особые требования. См. серию МЭК 61508. Примечание - Данная таблица получена из таблицы 2 МЭК 61508-2. | |||
Таблица 5
Подсистемы низкой сложности (тип B)
Доля безопасных отказов | Отказоустойчивость аппаратных средств | ||
N = 0 | N = 1 | N = 2 | |
Менее 60% | Не оговаривается | УПБ 1 | УПБ 2 |
От 60% до менее 90% | УПБ 1 | УПБ 2 | УПБ 3 |
От 90% до менее 99% | УПБ 2 | УПБ 3 | УПБ 4 <a> |
Более и равно 99% | УПБ 2 | УПБ 4 <a> | УПБ 4 <a> |
<a> Настоящий стандарт применяется к ПЛК-ФБ с предельным значением УПБ не более чем УПБ 3. Для УПБ 4 применяются особые требования. См. серию МЭК 61508. Примечание - Данная таблица получена из таблицы 2 МЭК 61508-2. | |||
Обнаружение опасного сбоя в ПЛК-ФБ должно завершаться конкретным действием:
a) или для достижения либо поддержания безопасного состояния, определенного производителем;
b) если отказоустойчивость аппаратных средств ПЛК-ФБ больше нуля, то в такой подсистеме следует восстановить дефектную часть в пределах среднего времени продолжительности ремонта MRT, определенного для применения, где разрешена непрерывная эксплуатация, или если отказоустойчивость аппаратных средств ПЛК-ФБ равна нулю и такую подсистему используют в режиме с низкой частотой запросов, то следует восстановить дефектную часть в пределах среднего времени продолжительности ремонта MRT, определенного для применения. Непрерывная эксплуатация подсистемы во время восстановления ПЛК-ФБ должна быть обеспечена дополнительными мерами по снижению риска, выбранными пользователем.
9.4.3.1.4 Независимые сторожевые таймеры
Все подсистемы, которые используют микропроцессор, должны включать функцию сторожевого таймера, которая:
- отделена и работает независимо от состояния микропроцессора;
- не попадает под воздействие механизма общей причины, что может предотвратить неправильную установку сторожевого таймера при установке микропроцессора в исходное состояние.
Необходимо избегать следующих типов механизмов при установке сторожевого таймера в исходное состояние:
a) использовать области памяти или адреса ввода/вывода - должны использовать только единственный адрес;
b) разрешать установку и при операции чтения и при операции записи - только одну операцию должны использовать;
c) использовать адрес, который может быть легко доступен, если микропроцессор "зацикливается";
d) использовать только максимальное значение тайм-аута, для окна должны быть определены минимальное и максимальное значения.
9.4.3.2 Декомпозиция подсистемы аппаратных средств
9.4.3.2.1 Общие положения
Примечание - Необходимо напомнить, что термин "подсистема", используемый в настоящем стандарте, определен по-другому, чем в МЭК 61508-4. См. 3.55.
В 9.4.3.1 Определены требования для доли безопасных отказов (ДБО) и отказоустойчивости в зависимости от уровня полноты безопасности и типа подсистемы.
Ниже представлена дополнительная информация для двух типов подсистем, определенных в 9.4.3.2.2 и 9.4.3.2.3:
- подсистемы типа A (низкой сложности) обычно создаются из дискретных компонентов (например, резисторов, конденсаторов, диодов, транзисторов), для которых виды сбоев и их влияние на подсистему предсказуемы и четко определены;
- подсистемы типа B (высокой сложности) обычно включают один или несколько сложных или программируемых компонентов (например, микропроцессоры, ASICs, модули ПЛК-ФБ), у которых плохо определены виды сбоев, и их влияние на подсистему непредсказуемо. (Для таких компонентов, в отсутствие лучших данных, можно предположить, что 50% всех сбоев приводят к безопасным сбоям и 50% приводят к опасным сбоям.)
Примечание - Интегральные схемы низкой сложности - это те, у которых известны все виды сбоев и их влияние.
При оценке ПЛК-ФБ ее сначала необходимо декомпозировать на подсистемы. Каждая подсистема должна выполнить требования таблицы 4 или 5 в отношении необходимых ДБО и отказоустойчивости, чтобы достигнуть заданного значения УПБ.
Если две подсистемы зависимы, и одна подсистема обеспечивает диагностику для другой подсистемы, то сначала для подсистемы, обеспечивающей диагностику, необходимо обеспечить выполнение требований таблицы 4 или 5. Затем подсистема, обеспечивающая диагностику, может быть объединена со второй подсистемой, чтобы обеспечить выполнение требований таблицы 4 или 5 для обеих подсистем вместе.
Примечание - Например, модули ввода-вывода ПЛК-ФБ обычно состоят из микропроцессора и подсистемы ввода/вывода, как показано на рисунке 6. Процессор управляет вводом/выводом и часто также выполняет диагностику. В таком случае процессор необходимо рассматривать как подсистему типа B, а ввод/вывод мог быть или подсистемой типа B, или подсистемой типа A в зависимости от компонентов подсистемы.
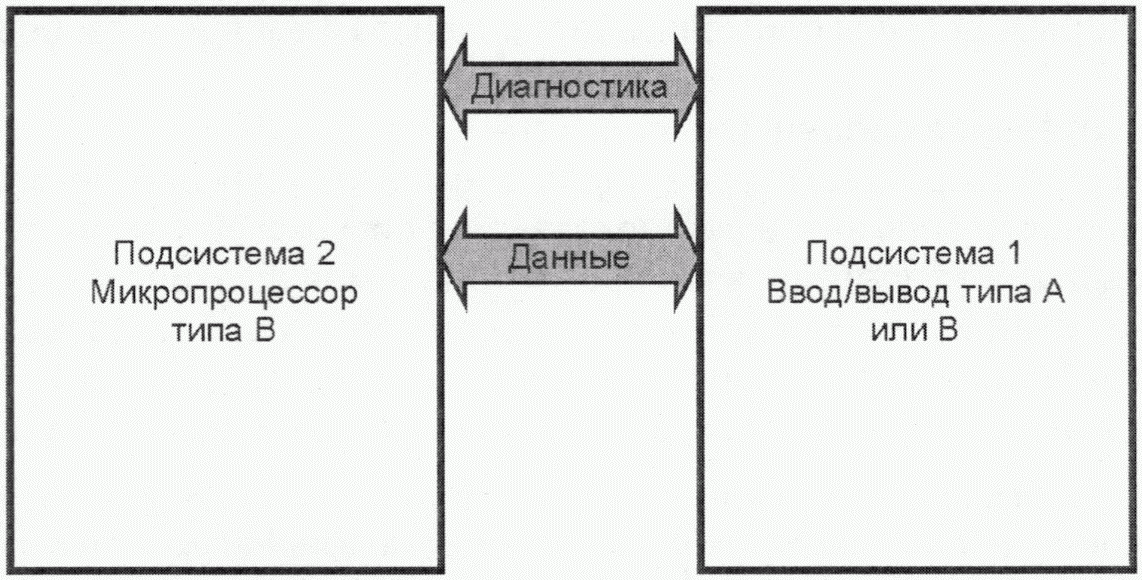
Рассмотрим случай модуля ввода/вывода, который составлен из двух подсистем; одна - типа A или B, обозначенная подсистема 1, и одна - типа B, обозначенная подсистема 2. Предполагается, что этот модуль ввода-вывода достигает значения уровня полноты безопасности, равного УПБ 3.
Предположим, что подсистема 1 сама по себе имеет отказоустойчивость, равную 1, и ДБО равна 55%. Предположим также, что подсистема 2 сама по себе имеет отказоустойчивость, равную 1, и ДБО равна 95%.
Если подсистема 1 использует процессорный элемент подсистемы 2, чтобы выполнить диагностику, то она может достигнуть высокого значения охвата диагностикой (ОД) и ДБО (около 100%).
Однако объединение с диагностикой требует рассмотрения ряда вопросов. Поскольку подсистемы 1 и 2 соединены последовательно, обе должны иметь ДБО > 90%. Это означает, что диагностика подсистемы 1 должна составить >= 90%, если она содержит компоненты типа B, и > 60%, если она содержит только компоненты типа A. Обеспечить требование типа A будет трудно, так как линии управления для диагностики приходят из подсистемы типа B. Поэтому интерфейс у этих двух подсистем должен иметь диагностический охват, равный 90%. Требовать конкретный диагностический охват необходимо в соответствии с приложением B МЭК 61508-2.
В соответствии с таблицей 5, чтобы модуль ввода-вывода достиг УПБ 3, требуется, по крайней мере, чтобы ДБО было равно 90%.
До использования подсистемой 1 процессора подсистемы 2 для диагностики, комбинация подсистем 1 и 2 не могла достигнуть значения ДБО более чем 90%. При использовании подсистемой 1 процессора подсистемы 2 для диагностики, комбинация подсистем 1 и 2 может теперь достигнуть значения ДБО более чем 90%, и следовательно модуль ввода/вывода может достигнуть УПБ 3.
Подсистема может быть отнесена к типу A, если для ее компонентов, необходимых для части функции безопасности, реализуемой ПЛК-ФБ, одновременно выполняются следующие условия:
a) виды отказов всех составляющих компонентов точно определены;
b) поведение элемента в условиях сбоя может быть полностью определено;
c) имеются достаточные надежные данные об отказах из опыта эксплуатации, демонстрирующие, что предъявленные интенсивности отказов для обнаруженных и необнаруженных опасных отказов удовлетворяют требованиям (см. 9.4.8).
Подсистема может быть отнесена к типу B, если для ее компонентов, необходимых для части функции безопасности, реализуемой ПЛК-ФБ, выполняется хотя бы одно из следующих условий:
a) вид отказа по крайней мере одного составляющего компонента не определен;
b) поведение подсистемы в условиях сбоев не может быть полностью определено;
c) имеются недостаточно надежные данные об отказах из опыта эксплуатации, чтобы поддержать требования по интенсивностям отказов для обнаруживаемых и необнаруживаемых опасных отказов (см. 9.4.8).
Примечания
1 Это означает, что если по крайней мере один из компонентов самой подсистемы соответствует условиям для подсистемы типа B, то такая подсистема должна быть отнесена к типу B, а не к типу A.
2 ПЛК-ФБ является сложной (тип B) подсистемой. В то же время ПЛК-ФБ может состоять из подсистем, которые имеют тип A или тип B.
Таблицы 4 и 5 определяют значение ДБО, которое требуется, чтобы выполнить спецификацию требования по УПБ 1, УПБ 2 или УПБ 3, на основе аппаратной отказоустойчивости. Архитектурные ограничения в таблице 4 или таблице 5 должны применять к каждой подсистеме, выполняющей часть функции безопасности, реализуемой ПЛК-ФБ, так, чтобы:
a) требования отказоустойчивости аппаратных средств были достигнуты для всей системы ПЛК-ФБ;
b) таблица 4 применялась для каждой подсистемы типа A, являющейся частью системы ПЛК-ФБ;
c) таблица 5 применялась для каждой подсистемы типа B, являющейся частью системы ПЛК-ФБ;
d) обе таблицы 4 и 5 применялись к системе ПЛК-ФБ, включающей подсистемы типа A и типа B, так как требования таблицы 4 должны применять для подсистем типа A, а требования таблицы 5 - для подсистем типа B.
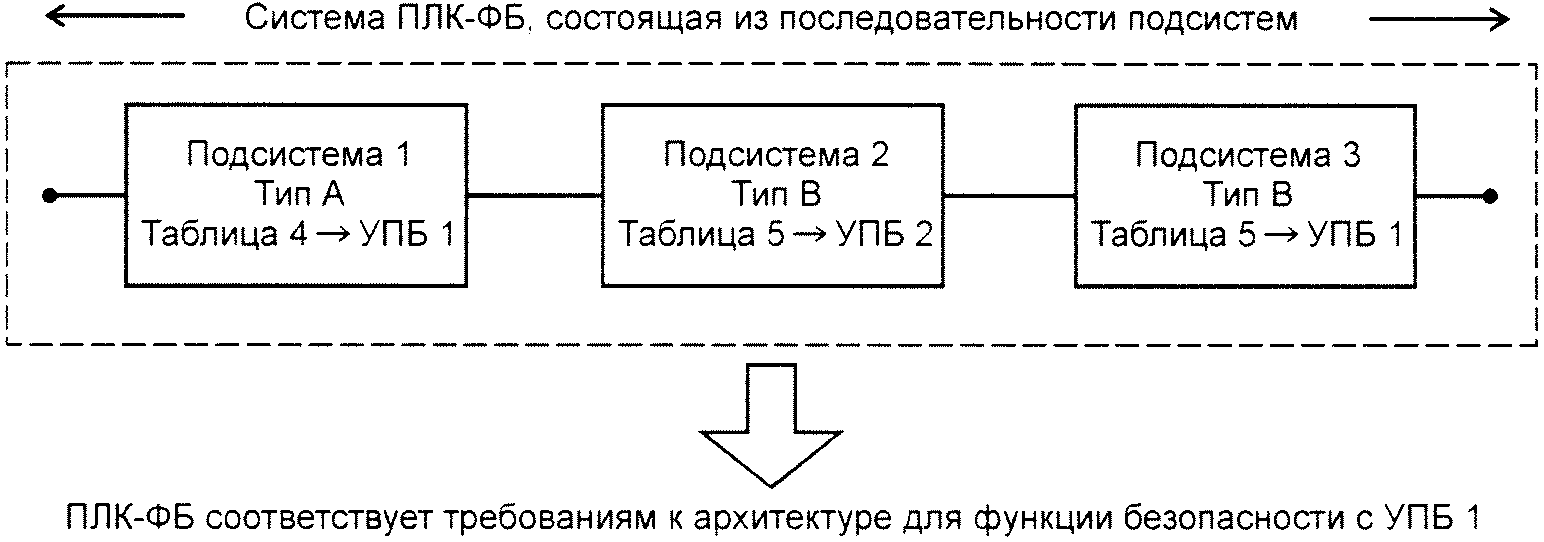
В системе ПЛК-ФБ, в которой некоторое число элементов функций безопасности реализуется с помощью последовательности элементов (как показано на рисунке 7), максимальный уровень полноты безопасности, на который может претендовать рассматриваемая функция безопасности, должен определяться элементом, который имеет самый низкий уровень полноты безопасности для достигнутой им доли безопасных отказов и отказоустойчивости аппаратных средств, равной 0. Чтобы проиллюстрировать этот метод, примем архитектуру, как показано на рисунке 5, и рассмотрим далее пример.
Пример - Пусть архитектура (рисунок 7), где некоторое число элементов функций безопасности реализуется подсистемами 1, 2 и 3, выполненными по одноканальной архитектуре, которые соответствуют требованиям таблиц 4 и 5 следующим образом:
- для подсистемы 1 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 1;
- подсистемы 2 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 2;
- подсистемы 3 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 1.
Обе подсистемы 1 и 3 ограничивают максимальный уровень полноты безопасности, на который можно претендовать для соответствия отказоустойчивости аппаратных средств и доле безопасных отказов, до УПБ 1.
для заданной архитектуры
В системе ПЛК-ФБ, в которой функция безопасности реализована в многоканальной архитектуре (такой, как на рисунке 8), максимальный уровень полноты безопасности аппаратных средств, на который может претендовать рассматриваемая функция безопасности, должен быть определен:
a) группированием последовательно соединенных элементов для каждого канала и затем определением максимального уровня полноты безопасности, на который может претендовать рассматриваемая функция безопасности для каждого канала (см. 9.4.3.2.5);
b) выбором канала с самым высоким уровнем полноты безопасности, на который может претендовать рассматриваемая функция безопасности, и затем добавлением единицы к значению уровня полноты безопасности для определения максимального уровня полноты безопасности для всей комбинации подсистем;
c) по крайней мере, должны быть выполнены следующие требования:
- функция безопасности должна выполняться в каждой подсистеме,
- анализ отказов по общей причине должен выполняться согласно требуемому УПБ,
- средство голосования на выходе подсистем должно быть разработано согласно требуемому УПБ,
- реакция на отказ объединенной системы должна удовлетворять требованиям 7.4.8 МЭК 61508-2,
- значение охвата диагностикой ПЛК-ФБ соответствует требованиям УПБ объединенной системы,
- программное обеспечение/встроенное микропрограммное обеспечение, используемое в ПЛК-ФБ, должно соответствовать требованиям УПБ объединенной системы;
d) предположениями:
- систематический сбой этой подсистемы не вызовет отказ специфицированной функции безопасности, но сделает это только в сочетании со вторым систематическим сбоем другой подсистемы,
- существует достаточная независимость между этими двумя подсистемами (обоснованная анализом отказов по общей причине).
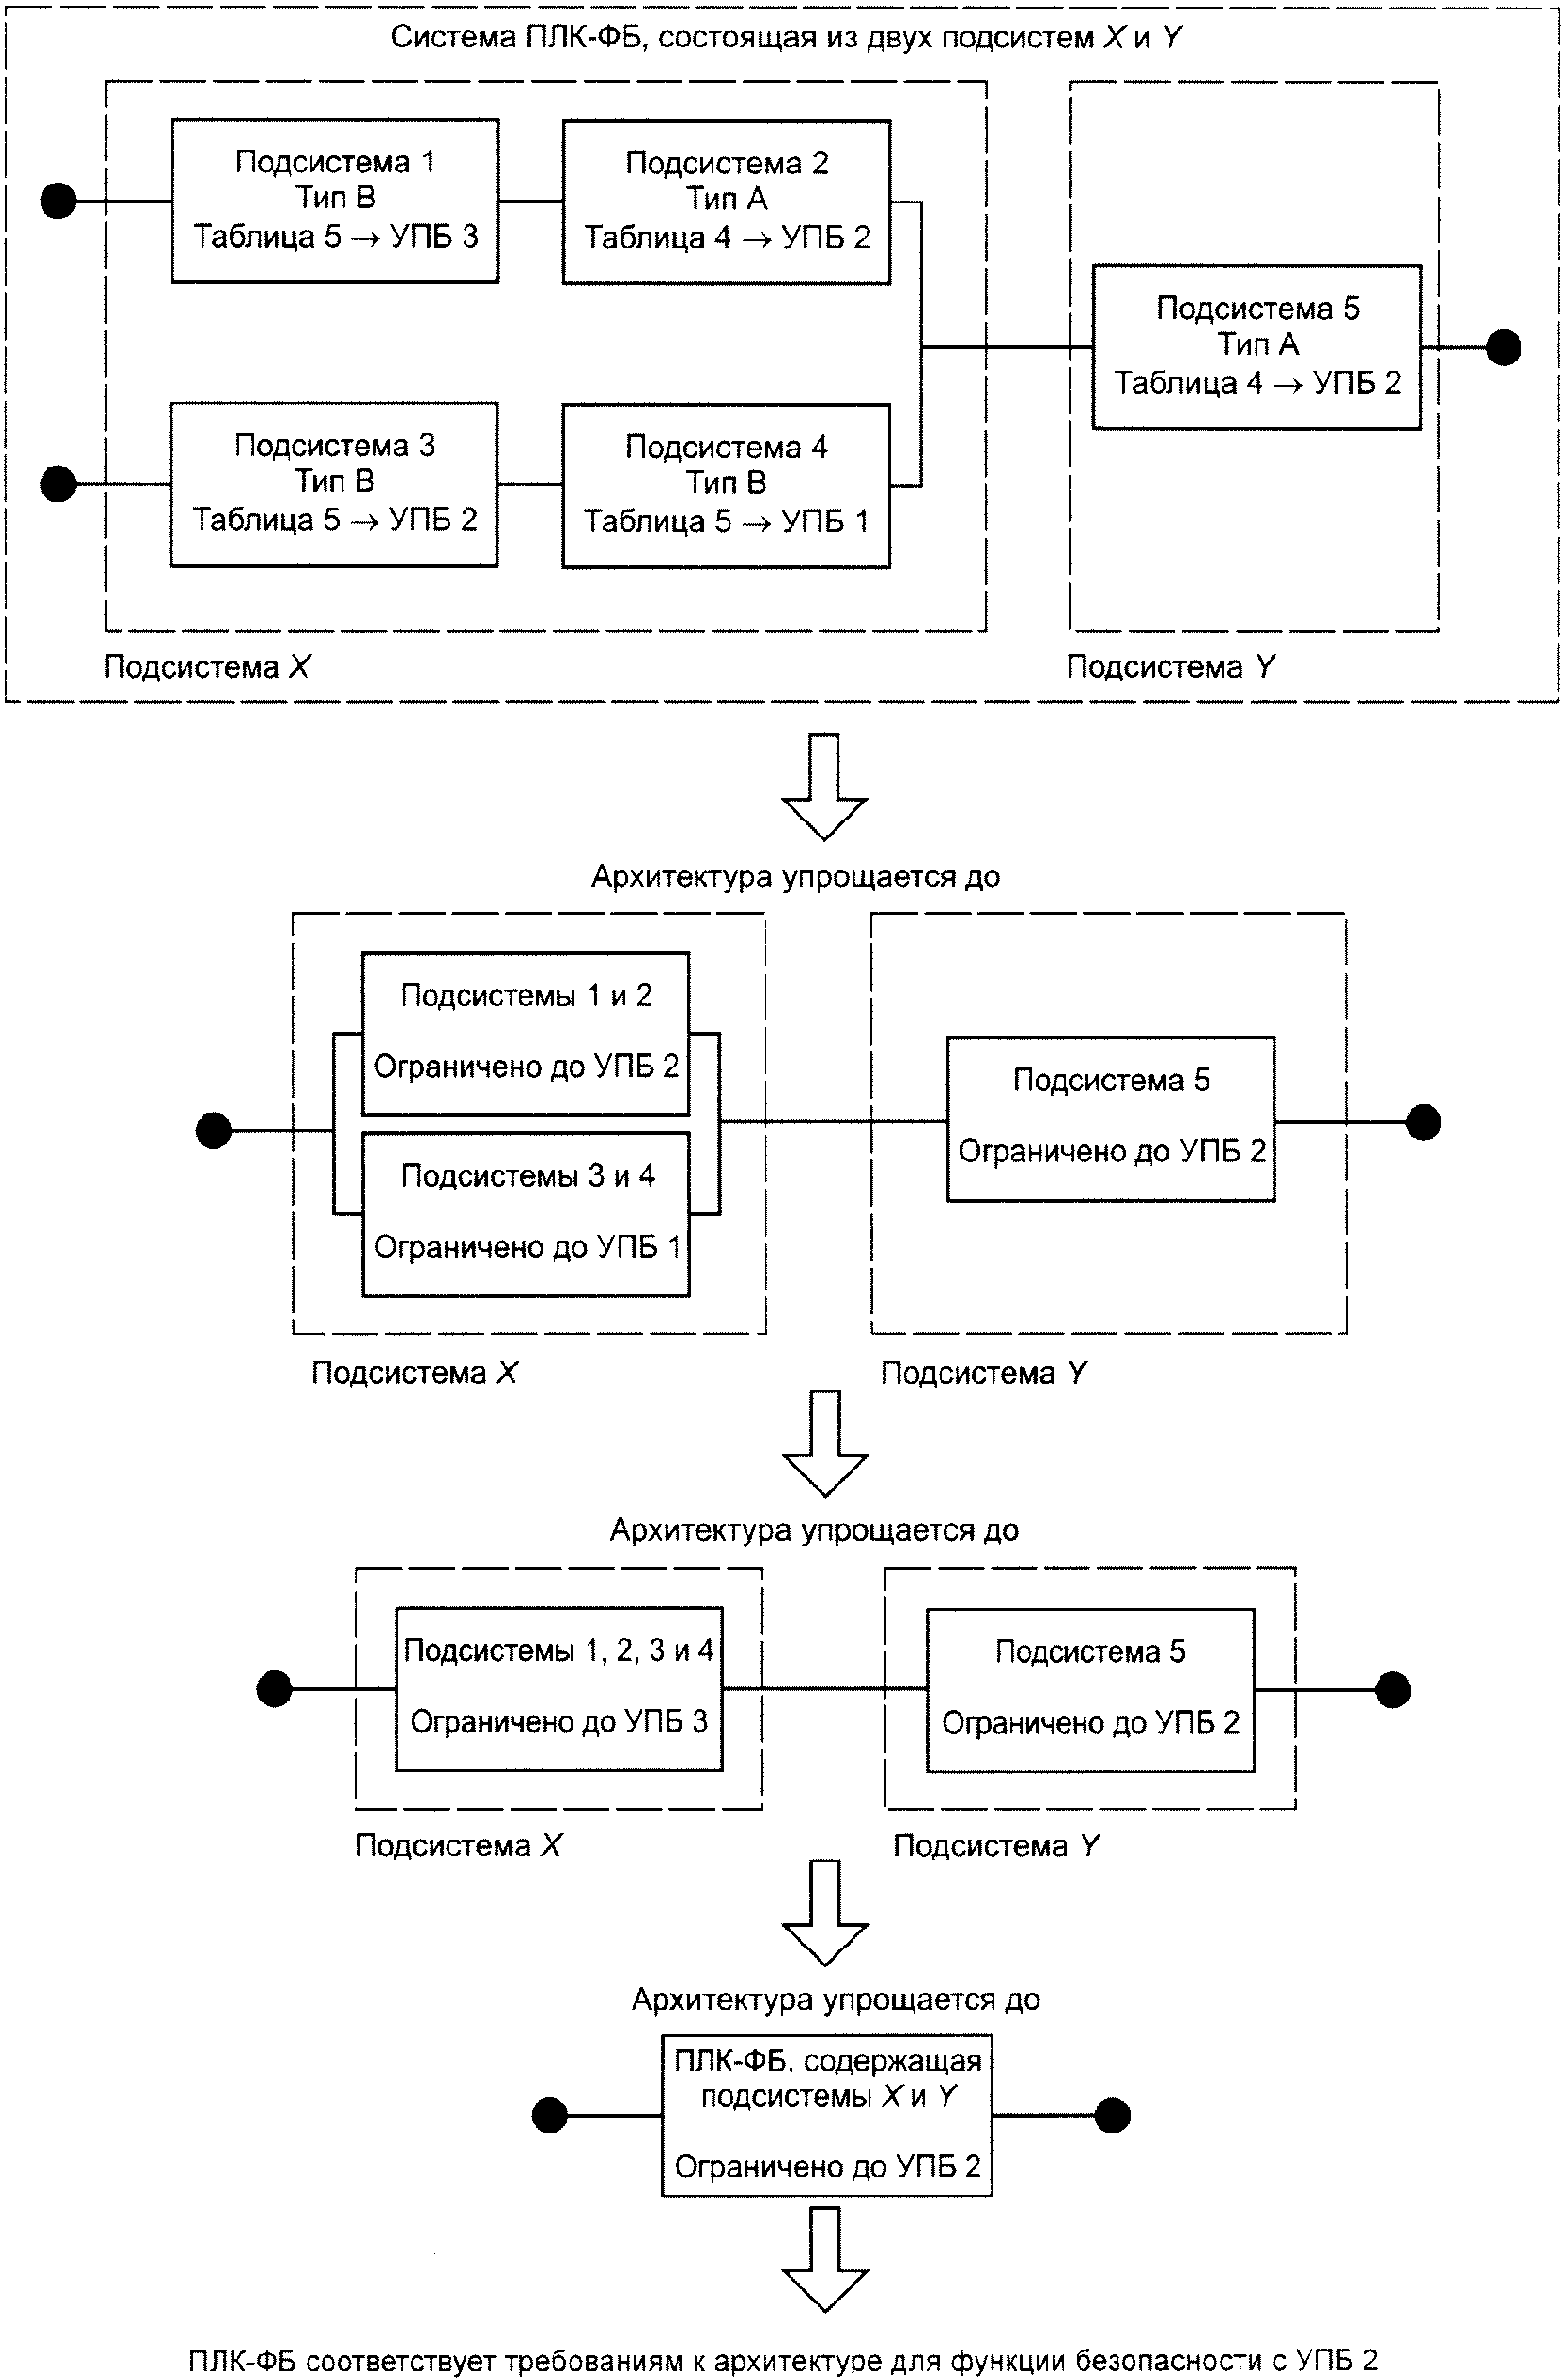
Пример - Группирование и анализ этих комбинаций может быть выполнено разными способами. Для иллюстрации одного из возможных способов принимают архитектуру, в которой конкретная функция безопасности ПЛК-ФБ реализована двумя подсистемами X и Y, где подсистема X состоит из подсистем 1, 2, 3 и 4, а подсистема Y - из одной подсистемы 5, как показано на рисунке 8. Использование параллельных каналов в подсистеме X гарантирует, что подсистемы 1 и 2 реализуют требуемую часть функции безопасности подсистемы X ПЛК-ФБ независимо от подсистем 3 и 4 и наоборот. Функцию безопасности считают выполненной:
- или при событии сбоя в подсистеме 1 или 2 (поскольку комбинация подсистем 3 и 4 позволяет реализовать требуемую часть функции безопасности ПЛК-ФБ);
- или при событии сбоя в подсистеме 3 или 4 (поскольку комбинация подсистем 1 и 2 позволяет реализовать требуемую часть функции безопасности ПЛК-ФБ).
Далее подробно рассматривается процедура определения максимального уровня полноты безопасности, на который может претендовать рассматриваемая функция безопасности.
В подсистеме X при заданной функции безопасности ПЛК-ФБ каждая подсистема соответствует требованиям таблиц 4 и 5 следующим образом:
- для подсистемы 1 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 3;
- подсистемы 2 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 2;
- подсистемы 3 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 2;
- подсистемы 4 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 1.
Для того, чтобы получить максимальный уровень полноты безопасности аппаратных средств для рассматриваемой функции безопасности ПЛК-ФБ элементы подсистемы X объединяют следующим образом:
a) Объединение подсистем 1 и 2. Отказоустойчивость аппаратных средств и доля безопасных отказов, обеспеченная комбинацией подсистем 1 и 2 (каждая в отдельности соответствует требованиям для УПБ 3 и УПБ 2, соответственно), соответствует требованиям УПБ 2 (определенным подсистемой 2, см. 9.4.3.2.5),
b) Объединение подсистем 3 и 4. Отказоустойчивость аппаратных средств и доля безопасных отказов, обеспеченная комбинацией подсистем 3 и 4 (каждая в отдельности соответствует требованиям для УПБ 2 и УПБ 1, соответственно), соответствует требованиям УПБ 1 (определенным подсистемой 5, см. 9.4.3.2.5).
c) Дальнейшее объединение комбинации подсистем 1 и 2 с комбинацией подсистем 3 и 4. Максимальный уровень полноты безопасности аппаратных средств, на который может претендовать рассматриваемая функция безопасности ПЛК-ФБ, определяется выбором канала с самым высоким уровнем полноты безопасности, который был достигнут, и затем увеличением уровня полноты безопасности на единицу для определения максимального уровня полноты безопасности для всей комбинации подсистем. В данном случае подсистема включает в себя два параллельных канала с отказоустойчивостью аппаратных средств, равной 1. Каналом с самым высоким уровнем полноты безопасности для рассматриваемой функции безопасности ПЛК-ФБ является канал, включающий в себя подсистемы 1 и 2 и соответствующий требованиям для УПБ 2. Поэтому максимальный уровень полноты безопасности для подсистемы при отказоустойчивости аппаратных средств, равной 1, будет УПБ 2 + 1 = УПБ 3 (см. 9.4.3.2.6).
В подсистеме Y для подсистемы 5 уровень полноты безопасности, соответствующий требованиям отказоустойчивости аппаратных средств, равной 0, и доле безопасных отказов, равен УПБ 2.
Для полной системы ПЛК-ФБ (включающей в себя две подсистемы X и Y, которые достигли требований для рассматриваемой функции безопасности УПБ 3 и УПБ 2 соответственно), максимальный уровень полноты безопасности, на который может претендовать система ПЛК-ФБ, определен подсистемой с самым низким уровнем полноты безопасности, на который она претендует (9.4.3.1.2). Поэтому для настоящего примера максимальным уровнем полноты безопасности, на который может претендовать Э/Э/ПЭ система, связанная с безопасностью, для рассматриваемой функции безопасности ПЛК-ФБ является УПБ 2.
Примечания
1 Подсистемы 1 и 2 реализуют требуемую часть функции безопасности подсистемы X независимо от подсистем 3 и 4, и наоборот.
2 Подсистемы, выполняющие функцию безопасности ПЛК-ФБ, считают полной системой ПЛК-ФБ, включая все элементы - от входов до логического решателя и выходов.
3 Для получения дополнительной информации при интерпретации данного рисунка, см. пример, описанный выше.
4 Тип A могут иметь только подсистемы ПЛК-ФБ. Тип B могут иметь подсистемы ПЛК-ФБ или сам ПЛК-ФБ.
аппаратных средств для многоканальной реализации
функции безопасности
9.4.4.1 Общие положения
Вероятность опасного отказа из-за случайных отказов аппаратных средств должна быть равна или менее целевой меры отказов, определенной в спецификации требований к функциональной безопасности.
Случайные отказы аппаратных средств для проекта должны быть определены и проанализированы с помощью методов анализа видов и последствий отказов (FMEA), анализа дерева отказа или других приемлемых методов (см. приложение A). Интенсивности отказов для каждого компонента должны быть оценены с помощью общепризнанной базы данных надежности. Используя анализ охвата диагностикой, каждый отказ должен быть классифицирован в одну из следующих категорий:
- безопасный обнаруживаемый;
- безопасный не обнаруживаемый;
- опасный обнаруживаемый;
- опасный не обнаруживаемый;
- не влияющий.
Все вычисления надежности необходимо использовать один-единственный источник для данных надежности компонента. Данные из различных источников могут использоваться, только если можно показать, что данные были получены при близких условиях. Для получения дополнительной информации см. приложение D.
Как только определены интенсивности этих отказов, для ПЛК-ФБ должна быть сформирована модель надежности и должен быть выбран метод ее расчета. Это является предварительным условием для определения значения PFD или PFH подсистем и ПЛК-ФБ. В приложении B МЭК 61508-6 рассматривается вычисление PFD и PFH для различных архитектур ПЛК-ФБ; например 1oo1, 1oo2, 1oo2D (с диагностикой), 2oo2, и 2oo3, и т.д.
Для сложных систем, подобных ПЛК-ФБ, вычисление надежности рекомендуется выполнять на основе блок-схем надежности или модели Маркова.
Примечание - Если доступны подходящие данные, то отказы распределяются между преобладающими видами отказов: короткое замыкание, разрыв цепи, изменение значения и т.д.
9.4.4.2 Отказы по общей причине аппаратных средств
Если архитектура ПЛК-ФБ включает несколько каналов, например архитектуры 1oo2 или 2oo3, то необходимо рассмотреть отказы по общей причине.
Отказ по общей причине является результатом одного или более событий, которые вызывают совпадающий или почти совпадающий отказ двух или больше отдельных каналов в многоканальной системе, которые могут привести к потере функции безопасности. Отказы по общей причине могут происходить в результате систематических сбоев (например, из-за ошибки проектирования или спецификации) или внешних воздействий, приводящих к отказу аппаратных средств (например, аномально высокая температура).
Интенсивность отказов по общей причине должна оцениваться, используя общепризнанный метод. Как правило, такие методы применяют определенную часть интенсивности случайных отказов аппаратных средств для одного канала в качестве интенсивности отказов по общей причине для многоканальной системы. Значение этой части  определяется системой оценки, основанной на степени независимости каналов и возможности обнаружения неисправностей, прежде чем они повлияют на все каналы.
Пригодность метода, выбранного для оценки отказов по общей причине в проекте ПЛК-ФБ, должна быть обоснована.
Примечание - В приложении E представлен один из возможных методов для оценки отказов по общей причине. Для получения дополнительной информации см. приложение D МЭК 61508-6.
ОД системы ПЛК-ФБ можно определить следующим образом:
- создать модель надежности ПЛК-ФБ, используя подходящие подсистемы:
- для каждого компонента каждой подсистемы выполнить анализ видов и последствий отказов FMEA;
- классифицировать каждый вид отказа в соответствии с тем, приводит ли он к безопасному или опасному последствию, согласно определенному безопасному состоянию и предназначенным применениям ПЛК-ФБ, как заявлено производителем.
Примечание - Если для компонентов высокой сложности данные не доступны, можно предположить, что 50% случайных отказов аппаратных средств являются безопасными, и 50% - опасными. Такое предположение также может быть применено к подсистемам, но обычно не используется;
- вычислить интенсивность отказов, для безопасных отказов  и интенсивность отказов для опасных отказов
 для каждой подсистемы;
и интенсивность отказов для опасных отказов для каждой подсистемы;- оценить интенсивность отказов для тех опасных отказов, которые будут обнаружены диагностическими проверками  для каждой подсистемы;
- вычислить интенсивность отказов для тех опасных отказов, которые не будут обнаружены диагностическими проверками  для каждой подсистемы.
Примечание - 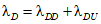 ;
;- вычислить ОД (среднее значение ОД) и долю безопасных отказов (среднее значение ДБО) для каждой подсистемы:
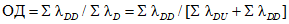 ;
- если одна из этих интенсивностей отказов не будет иметь постоянного значения, то необходимо оценить ее среднее число за конкретный период времени и использовать для вычислений ОД и ДБО.
Для того чтобы претендовать на более высокий ОД, чем обычно позволяет серия МЭК 61508, для его вычисления можно использовать два или более различных методов. Эти различные методы должны быть независимыми и не иметь отказов по общей причине.
В таблице 6 перечислены сбои или отказы, которые, как минимум, должны быть обнаружены, чтобы достигнуть указанного ОД.
Для более полного рассмотрения методов и мер, которые, если они применимы, должны быть включены в ПЛК-ФБ для управления случайными отказами аппаратных средств, систематическими отказами, отказами из-за воздействия окружающей среды и отказами эксплуатации, см. приложение A МЭК 61508-2:2010, в котором также дается объяснение этих методов и мер.
Таблица 6
количественной оценке случайных отказов аппаратных средств
или учитываются при определении доли безопасных отказов
Компонент | См. таблицу МЭК 61508-2, приложение A | Требования к охвату диагностикой или к заданной доле безопасных отказов | ||
Низкий (60%) | Средний (90%) | Высокий (99%) | ||
Электромеханические устройства | A.2 | Невключение или неотключение Приваренные контакты | Невключение или неотключение Отдельные приваренные контакты | Невключение или неотключение Отдельные приваренные контакты Отсутствует принудительное управление контактами (для реле этот отказ не предполагается, если они изготовлены и испытаны в соответствии с ЕН 50205 или эквивалентными нормами) Отсутствует принудительное включение (для положений переключателей этот отказ не рассматривается, если они изготовлены и испытаны в соответствии с МЭК 60947-5-1 или эквивалентными нормами) |
Дискретные аппаратные средства: | A.3, A.7, A.9 | Неисправности при постоянном токе (см. примечание 3) | ||
- цифровой вход/выход | Константный отказ (см. примечание 2) | Неисправности при постоянном токе (см. примечание 3) | Отказы типа отклонений и колебаний при постоянном токе | |
- аналоговый вход/выход | Константный отказ (см. примечание 2) | Неисправности при постоянном токе (см. примечание 3) Отказы типа отклонений и колебаний при постоянном токе | Отказы типа отклонений и колебаний при постоянном токе Отказы типа отклонений и колебаний при постоянном токе | |
- источник питания | Константный отказ (см. примечание 2) | Неисправности при постоянном токе (см. примечание 3) Отказы типа отклонений и колебаний при постоянном токе | Неисправности при постоянном токе (см. примечание 3) Отказы типа отклонений и колебаний при постоянном токе | |
Шина: | A.3, A.7, A.8 | |||
- общая шина | Константный отказ адресов (см. примечание 2) | Временная потеря работоспособности Неверное декодирование адреса | Временная потеря работоспособности Неверное декодирование адреса | |
- диспетчер памяти | Константный отказ данных или адресов (см. примечание 2) | Изменение адресов, вызванное кратковременными ошибками в регистрах диспетчера памяти (см. примечания 4 и 5) | Изменение адресов, вызванное кратковременными ошибками в регистрах диспетчера памяти (см. примечания 4 и 5) | |
- прямой доступ к памяти | Неисправности данных и адресов при постоянном токе (см. примечания 3) | Все отказы, влияющие на данные в памяти | ||
Нет доступа или непрерывный доступ | Изменение информации, вызванное кратковременными ошибками в регистрах памяти прямого доступа. Неверное время доступа. | Неверное время доступа | ||
- управление доступом к шине (см. примечание 1) | Константный отказ сигналов управления доступом к шине (см. примечание 2) | Отсутствует или непрерывный доступ к шине | Отсутствует или непрерывный, или неправильный доступ к шине | |
Процессор: | A.4, A.10 | |||
- регистр, внутреннее ОЗУ | Константный отказ данных или адресов (см. примечание 2) | Неисправности данных и адресов при постоянном токе (см. примечание 3) Изменение информации, вызванное исправимыми ошибками | Неисправности данных и адресов при постоянном токе (см. примечание 3). Перекрестные помехи в ячейках памяти. Изменение информации, вызванное исправимыми ошибками. Отсутствует, неверная или множественная адресация. | |
- устройство кодирования и выполнения, включая регистр признаков | Неверное кодирование или невыполнение | Неверное кодирование или неверное выполнение | Отсутствует определение предполагаемого отказа | |
- устройство вычисления адреса | Константный отказ (см. примечание 2) | Неисправности при постоянном токе (см. примечание 3). Изменение адресов, вызванное исправимыми ошибками | Отсутствует определение предполагаемого отказа | |
- счетчик команд, указатель стека | Константный отказ (см. примечание 2) | Неисправности при постоянном токе (см. примечание 3). Изменение адресов, вызванное исправимыми ошибками | Неисправности при постоянном токе (см. примечание 3). Изменение адресов, вызванное исправимыми ошибками | |
Устройство обработки прерываний: | A.4 | |||
- устройство прерывания | Отсутствуют или непрерывные прерывания (см. примечание 6) | Отсутствуют или непрерывные прерывания. (см. примечание 6). Пересечение прерываний | Отсутствуют или непрерывные прерывания (см. примечание 6). Пересечение прерываний | |
- схема возврата | Константный отказ. Отдельные компоненты не инициализируют состояние возврата | Неисправности при постоянном токе. Отказы типа отклонений и колебаний. Отдельные компоненты не инициализируют состояние возврата | Неисправности при постоянном токе. Отказы типа отклонений и колебаний. Отдельные компоненты не инициализируют состояние возврата | |
Постоянная память | A.5 | Константный отказ данных или адресов (см. примечание 2) | Неисправности данных и адресов при постоянном токе (см. примечание 3) | Все отказы, влияющие на данные в памяти |
Память с произвольным доступом | A.6 | Константный отказ данных или адресов (см. примечание 2) | Неисправности данных и адресов при постоянном токе (см. примечание 3) Изменение информации, вызванное исправимыми ошибками | Неисправности данных и адресов при постоянном токе (см. примечание 3) Перекрестные помехи в ячейках памяти Изменение информации, вызванное исправимыми ошибками Отсутствует, неверная или множественная адресация |
Устройство синхронизации (кварцевое) | A.11 | Нижняя или верхняя гармоника. Неустойчивость периода синхронизации | Неверная частота. Неустойчивость периода синхронизации | Неверная частота. Неустойчивость периода синхронизации |
Устройство связи и запоминающее устройство большой емкости | A.12 | Неверные данные или адреса Отсутствует передача данных | Все отказы, влияющие на данные в памяти. Неверные данные или адреса. Неверное время передачи. Неверная последовательность передачи | Все отказы, влияющие на данные в памяти. Неверные данные или адреса. Неверное время передачи. Неверная последовательность передачи |
Примечания 1 Управление доступом к шине - это механизм, который определяет, какое из устройств может управлять шиной. 2 "Константный" - это вид отказа, который может быть описан постоянными "0" или "1" либо "включено" на выводах компонента. 3 "Неисправности при постоянном токе" включают в себя следующие виды отказов: константные отказы, открытые константные выходы, открытые выходы или выходы с высоким сопротивлением, а также короткие замыкания между линиями связи. Для интегральных схем - это короткое замыкание между любыми двумя соединениями (выводами). 4 Интенсивность исправимых ошибок SER для полупроводниковых приборов с низким напряжением питания, как известно, более чем на порядок (50 - 500 раз), превышает интенсивность устойчивых неисправностей (постоянное повреждение устройства). См. МЭК 61508-7. 5 Причинами исправимых ошибок являются: альфа-частицы, образовавшиеся в результате процесса распада, нейтроны, внешний источник электромагнитного излучения и внутренние перекрестные помехи. Результаты исправимых ошибок могут быть обработаны только функционирующими средствами обеспечения полноты безопасности. Но такие средства обеспечения полноты безопасности эффективны для случайных отказов аппаратных средств и могут оказаться неэффективными для исправимых ошибок. Пример - Для ОЗУ такие тесты, как "блуждающая траектория", GALPAT и т.д., не эффективны, тогда как методы, использующие контроль четности и коды с исправлением ошибок, возвращающие содержимое ячеек памяти, или методы, использующие избыточность (и сравнение или голосование), могут быть эффективны. 6 Отсутствие прерываний означает, что прерывания не выполняются, если они должны происходить. Непрерывные прерывания означают, что выполняются непрерывные прерывания, если они не должны происходить. 7 Для ASIC настоящая таблица и таблицы A.2 - A.18 МЭК 61508-2 применяют в соответствующих случаях. | ||||
9.4.4.4 Доля безопасных отказов (ДБО) аппаратных средств
Для сложных подсистем или элементов деление отказов на 50% безопасных и 50% опасных является общепринятым, например для подсистем или элементов без диагностики.
Компоненты, которые "не влияют", не должны учитывать при вычислениях, например, светодиоды, конденсаторы многоступенчатого фильтра.
В таблице 6 перечислены сбои или отказы, которые будут обнаружены во время эксплуатации или проанализированы, чтобы получить долю безопасных отказов.
9.4.4.5 Вычисления предельного значения УПБ
Для того чтобы заявить конкретное предельное значение УПБ для ПЛК-ФБ, необходимы соответствующие как качественные методы и меры, определенные в приложении B МЭК 61508-2, так и количественные значения, вычисляемые с помощью уравнений приложения B МЭК 61508-6.
Включение этих конкретных методов и мер в течение жизненного цикла ПЛК-ФБ позволяют решать вопросы, связанные с систематическими отказами. Выполнение вычислений в соответствии с приложением B МЭК 61508-6 позволяют решать вопросы, связанные со случайными отказами аппаратных средств.
Ниже рассмотрены количественные вычисления предельного значения УПБ для ПЛК-ФБ. Эта последовательность действий, выполняемая производителем ПЛК-ФБ, упрощает процесс вычисления УПБ:
a) определить значение УПБ, специфицированное для предназначенной(ых) области(ей) применения - "целевой УПБ";
b) определить требуется ли для предназначенной(ых) области(ей) применения функция безопасности, действующая в режиме низкой частоты запросов, или функция безопасности, действующая в режиме высокой частоты запросов или с непрерывными запросами, или они требуются обе, так как для режима низкой частоты запросов необходимо вычислять PFD, а для режима высокой частоты запросов или режима с непрерывными запросами - PFH;
c) специфицировать архитектуру ПЛК-ФБ;
d) установить тот процент PFD или PFH, связанный с УПБ системы, который будет определен для ПЛК-ФБ (см. 6.3);
e) установить значения среднего времени восстановления MTTR и средней продолжительности ремонта MRT для ПЛК-ФБ в случае отказа;
f) рекомендовать один или несколько интервалов контрольных проверок T1 для ПЛК-ФБ;
g) определить интенсивность опасных отказов для ПЛК-ФБ (для обнаруживаемых  и необнаруживаемых
 отказов) на основе интенсивностей отказов компонентов аппаратных средств (см. 9.4.4.3) и соответствующих вычислений (см. приложение B МЭК 61508-6);
и необнаруживаемых отказов) на основе интенсивностей отказов компонентов аппаратных средств (см. 9.4.4.3) и соответствующих вычислений (см. приложение B МЭК 61508-6);h) вычислить проценты отказов по общей причине, которые обнаружены  и не обнаружены
 , (см. приложение E, а также приложение D МЭК 61508-6);
и не обнаружены , (см. приложение E, а также приложение D МЭК 61508-6);i) использовать вышеупомянутые параметры, чтобы вычислить PFD и/или PFH согласно приложению B МЭК 61508-6;
j) проверить, что расчетное(ые) значение(я) не выходит(ят) за пределы соответствующих диапазонов таблиц B.2, B.3, B.4, B.5, B.10, B11, B.12 и B.13 МЭК 61508-6.
Должны использовать методы и меры, чтобы избежать систематических отказов во время разработки аппаратных средств, описанные в приложении B МЭК 61508-2.
9.4.6.1 Общие положения
Систематические сбои - это такие сбои, которые связаны с причиной, которая может быть устранена только модификацией проекта или производственного процесса, эксплуатационных процедур, документации или других соответствующих факторов.
9.4.6.2 Управление систематическими сбоями
Для управления систематическими сбоями проектирование ПЛК-ФБ должно обладать особенностями проектирования, которые делают системы ПЛК-ФБ, связанные с безопасностью, устойчивыми:
- к любым остаточным сбоям проектирования аппаратных средств, если вероятность ошибок проектирования аппаратных средств не может быть исключена (см. таблицу A.15 МЭК 61508-2);
- внешним влияниям, включая электромагнитные воздействия (см. таблицу A.16 МЭК 61508-2);
- ошибкам оператора управляемого оборудования (см. таблицу A.17 МЭК 61508-2);
- любым остаточным сбоям в программном обеспечении;
- любым ошибкам, возникающим в результате выполнения любого процесса передачи данных (см. 8.3).
9.4.6.3 Пригодность для обслуживания и тестируемость
Пригодность для обслуживания и тестируемость необходимо рассмотреть при выполнении действий по проектированию и разработке, чтобы упростить реализацию этих процедур для окончательных, связанных с безопасностью, систем, включающих ПЛК-ФБ.
9.4.6.4 Интерфейсы с человеком
Проект ПЛК-ФБ должен учитывать способности и ограничения человека при формировании действий, которые должны выполнять операторы и обслуживающий персонал. Проект всех интерфейсов должен принимать во внимание современную практику учета человеческого фактора и определить вероятный уровень подготовки или осведомленности операторов, например в областях массового производства, где оператор имеет ограниченный опыт.
Примечание - Цель проекта состоит в том, что предсказуемые критические ошибки, сделанные операторами или обслуживающим персоналом, были предотвращены или устранены по мере возможности в проекте либо должно существовать повторное подтверждение действия перед его завершением.
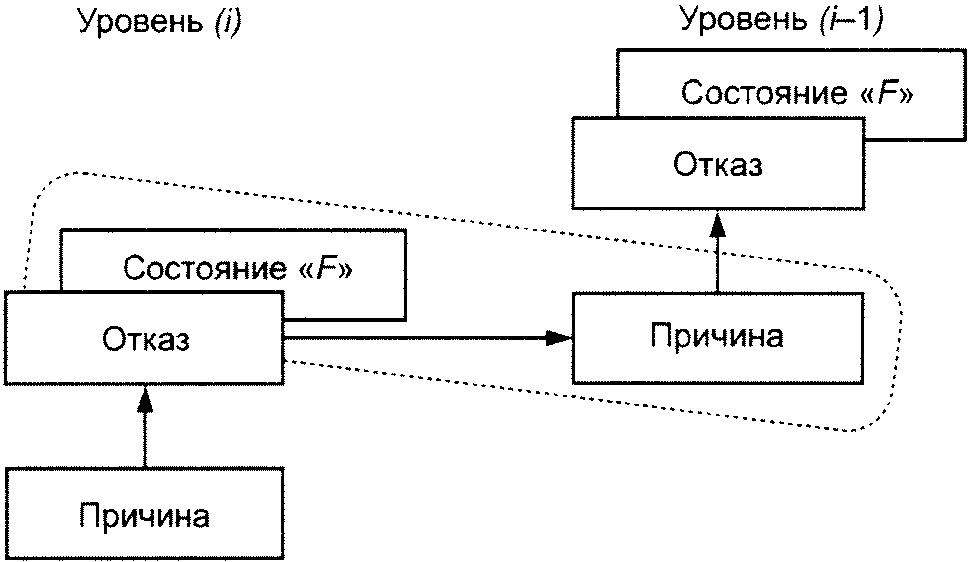
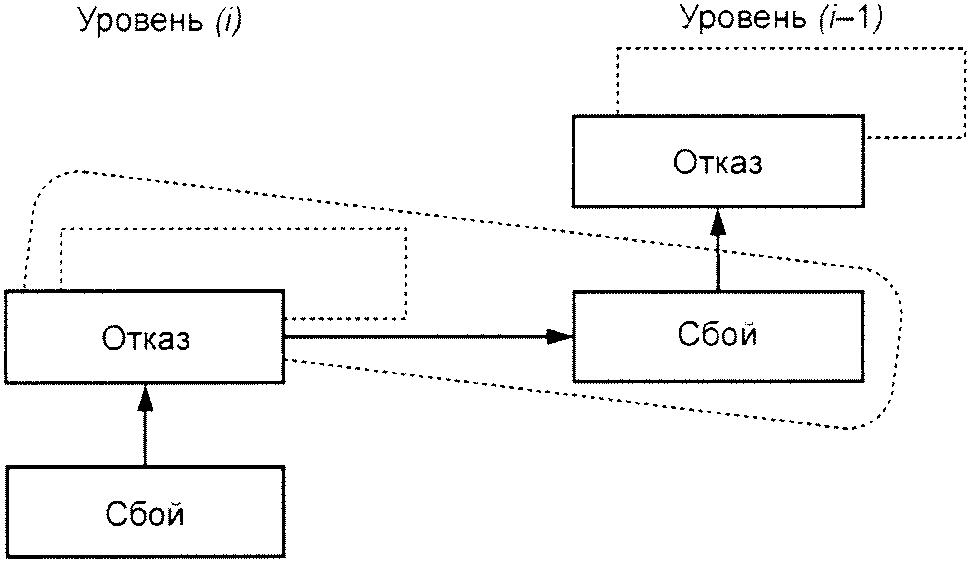
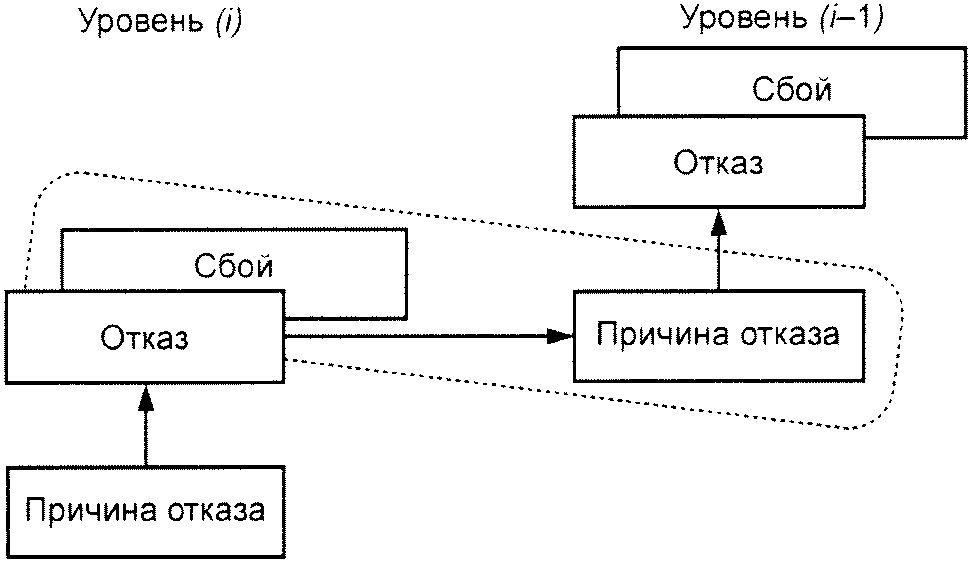
Сбои приводят к отказам. Цель состоит в том, чтобы обнаружить сбои и предупредить о них, прежде чем сбои могли бы привести к отказу с опасным последствием. Ключевая концепция заключается в обнаружении неисправности, прежде чем произойдут многократные сбои, поскольку сценарии многократных сбоев не всегда возможно проанализировать.
Если явно не определено, сценарии многократных сбоев не рассматривают при анализе сбоя, например при анализе дерева отказов FTA, анализе видов и последствий отказов FMEA.
В общем случае существует пять различных типов отказов, которые необходимо рассмотреть при анализе ПЛК-ФБ. Классификация этих пяти отказов зависит от функции безопасности ПЛК-ФБ и его архитектуры.
Первый тип сбоя (не влияющий сбой) никак не влияет на функцию безопасности ПЛК-ФБ (например, световой индикатор). Такие сбои не учитываются при вычислении PFD, PFH и других характеристик и не вносят вклад в ДБО.
Если отказ не влияет на функцию безопасности ПЛК-ФБ, он классифицируется как "не влияющий отказ". "Не влияющий отказ" не учитывается при вычислении ДБО.
Оставшиеся четыре типа отказов учитываются при рассмотрении функции безопасности ПЛК-ФБ. Они должны быть включены в вычисление PFD, PFH и т.д.
Цель рисунка 9 состоит в том, чтобы помочь или указать разработчику ПЛК-ФБ, как необходимо классифицировать сбои при анализе отказов, например, применяя FMEA, FTA.
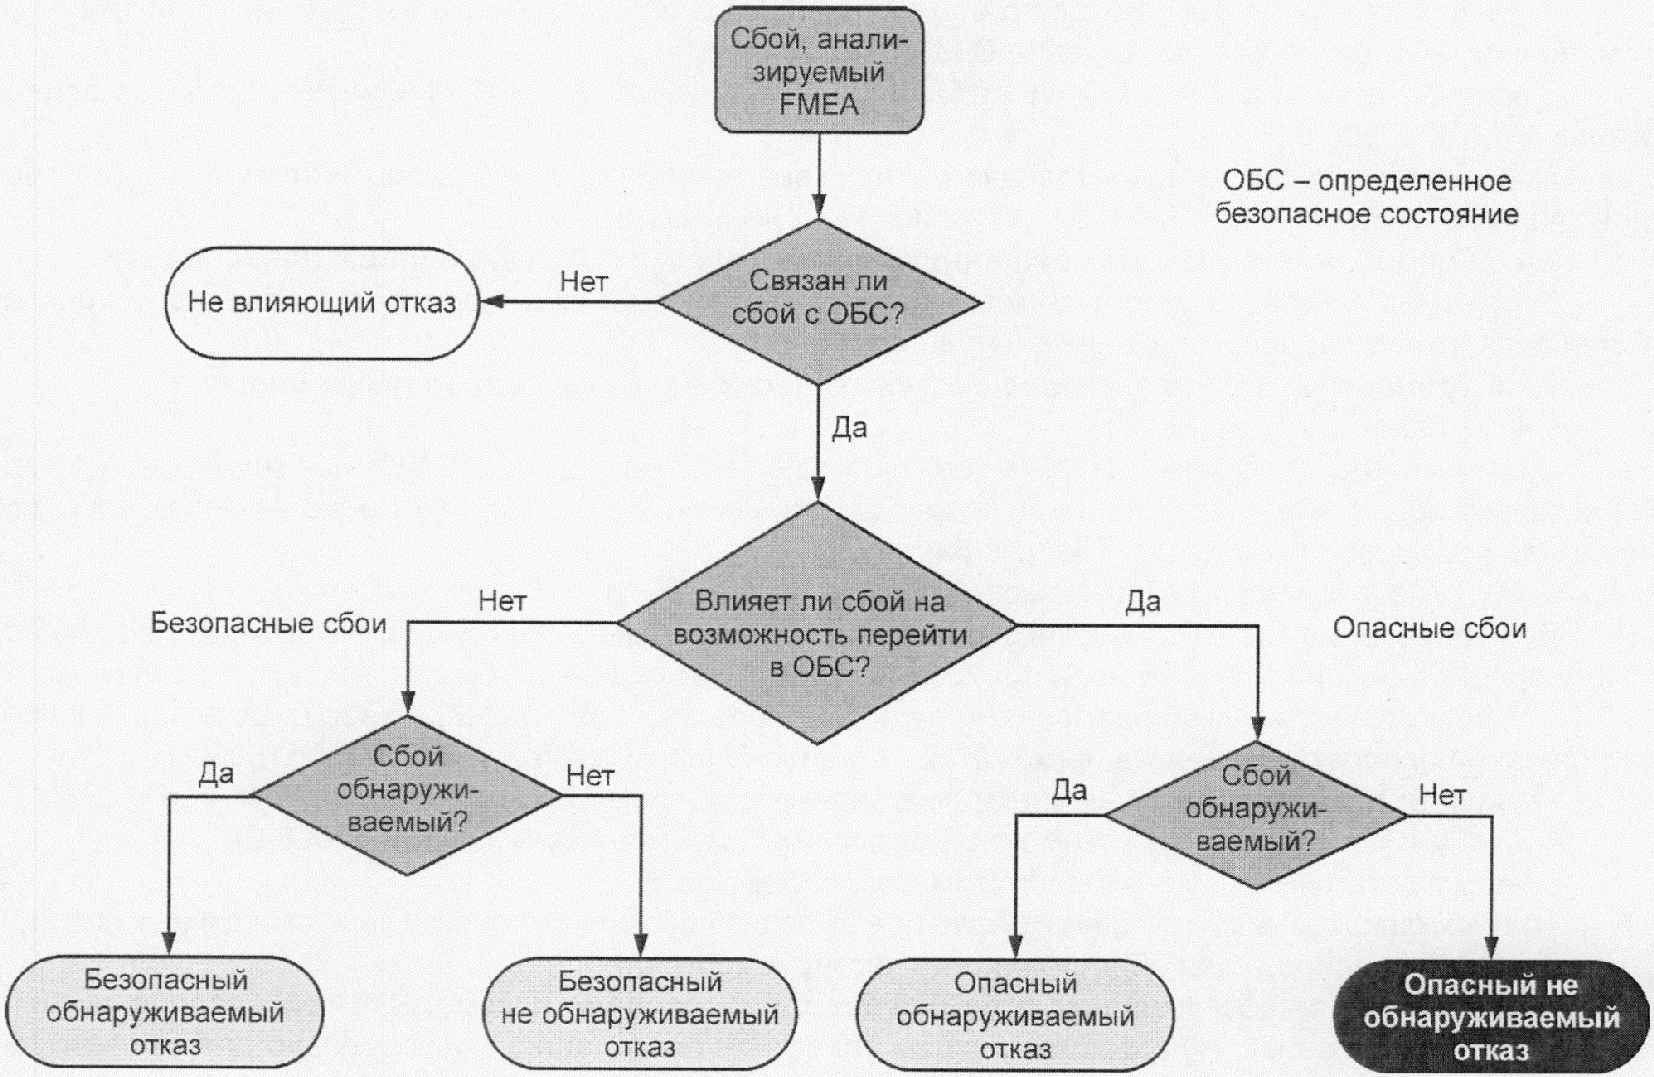
Предполагается, что для обнаружения и формирования реакции на опасный(ые) и/или безопасный(ые) сбой(и) существуют диагностические средства.
Если отказ непреднамеренно выполняет функцию безопасности ПЛК-ФБ, то такой отказ считается безопасным, не обнаруживаемым отказом. С другой стороны, если отказ выполняет функцию безопасности ПЛК-ФБ преднамеренно, но обнаруживается диагностическими мерами, то предполагается, что диагностика приводит к соответствующей реакции системы в соответствии с требованиями 7.4.8 МЭК 61508-2 или что отказ будет восстановлен (безопасный обнаруживаемый отказ). В случае режима с высокой частотой запросов диагностируемый отказ должен автоматически привести к выполнению функции безопасности ПЛК-ФБ или к безопасному состоянию. В случае режима с низкой частотой запросов достаточно уведомление оператору, чтобы запустить восстановление системы.
Если система неумышленно не выполняет функцию безопасности ПЛК-ФБ или не достигает безопасного состояния, отказ классифицируется как опасный не обнаруживаемый отказ. Опасный отказ также может быть диагностирован (опасный обнаруживаемый отказ). В зависимости от режима работы о конкретных действиях в случае отказа см. 9.4.3.1.3.
ПЛК-ФБ должен быть реализован в соответствии с проектом аппаратных средств ПЛК-ФБ.
В процессе проектирования и разработки производителем ПЛК-ФБ должно быть собрано и доступно для оценки следующее:
a) спецификация функций и интерфейсов, которые могут использоваться функциями безопасности, например ограничения применения, коммуникационные ограничения;
b) оценки интенсивностей случайных отказов аппаратных средств, которые могут вызвать опасный отказ системы, но обнаружены диагностическими тестами, см. 9.4.4;
c) оценки интенсивностей случайных отказа аппаратных средств, которые могут вызвать опасный отказ системы, но не обнаружены диагностическими тестами, см. 9.4.4;
d) ограничения внешней среды, чтобы поддержать легитимность интенсивности отказов;
e) механические условия окружающей среды и климатические условия (например, вибрация, ударное воздействие, температура, влажность), предусмотренные для ПЛК-ФБ;
f) объявленный производителем максимальный полезный срок службы ПЛК-ФБ, который должен составить 20 лет или меньше, если производитель ПЛК-ФБ не сможет обосновать более продолжительный срок службы, представляя свидетельства, на основе вычислений, показывающих, что данные по надежности обосновывают более продолжительный срок службы.
Примечание - Некоторые отдельные компоненты в ПЛК-ФБ имеют известный срок службы, который менее чем 20 лет. Например, батареи, электролитические конденсаторы, светодиоды и т.д. По мере необходимости, периодическая замена этих компонентов рассматривается как часть обычных процедур технического обслуживания, определенных производителем ПЛК-ФБ. Максимальный полезный предел срока службы, равный 20 годам, предназначен, чтобы охватить большую часть компонентов ПЛК-ФБ, для которых не известен срок службы;
g) метод периодической контрольной проверки и интервал контрольной проверки (с обоснованием) и/или требования по техническому обслуживанию;
h) охват диагностикой, внутренней для ПЛК-ФБ;
i) интервал диагностических проверок, внутренний для ПЛК-ФБ;
j) среднее время восстановления MTTR и средняя продолжительность ремонта MRT, если применимо;
k) доля безопасных отказов SFF;
l) отказоустойчивость аппаратных средств;
m) рекомендуемые ограничения применения для предотвращения систематических отказов;
n) снижение номинальных характеристик, применяемое к используемым компонентам (см. 9.4.9);
o) значения УПБ, на которые может претендовать связанные с безопасностью системы, для которых подойдет использование ПЛК-ФБ;
p) версия аппаратных средств ПЛК-ФБ;
q) документально оформленное доказательство, что для ПЛК-ФБ было выполнено подтверждение соответствия (см. 9.7).
Предполагается, что производитель демонстрирует хорошую инженерно-техническую практику и принципы снижения номинальных характеристик, включая снижение номинальных характеристик для компонентов.
Номинальные рабочие характеристики компонентов должны быть меньше, чем указанные производителем их максимальные значения при наихудших случаях условий эксплуатации: напряжении, токе, температуре, параметров синхронизации и т.д. В тех случаях, где это невыполнимо, требуется проверка пригодности выбранного (или только доступного) компонента для предполагаемого(ых) применения(й). Компонент считается неподходящим, пока не квалифицирована его пригодность.
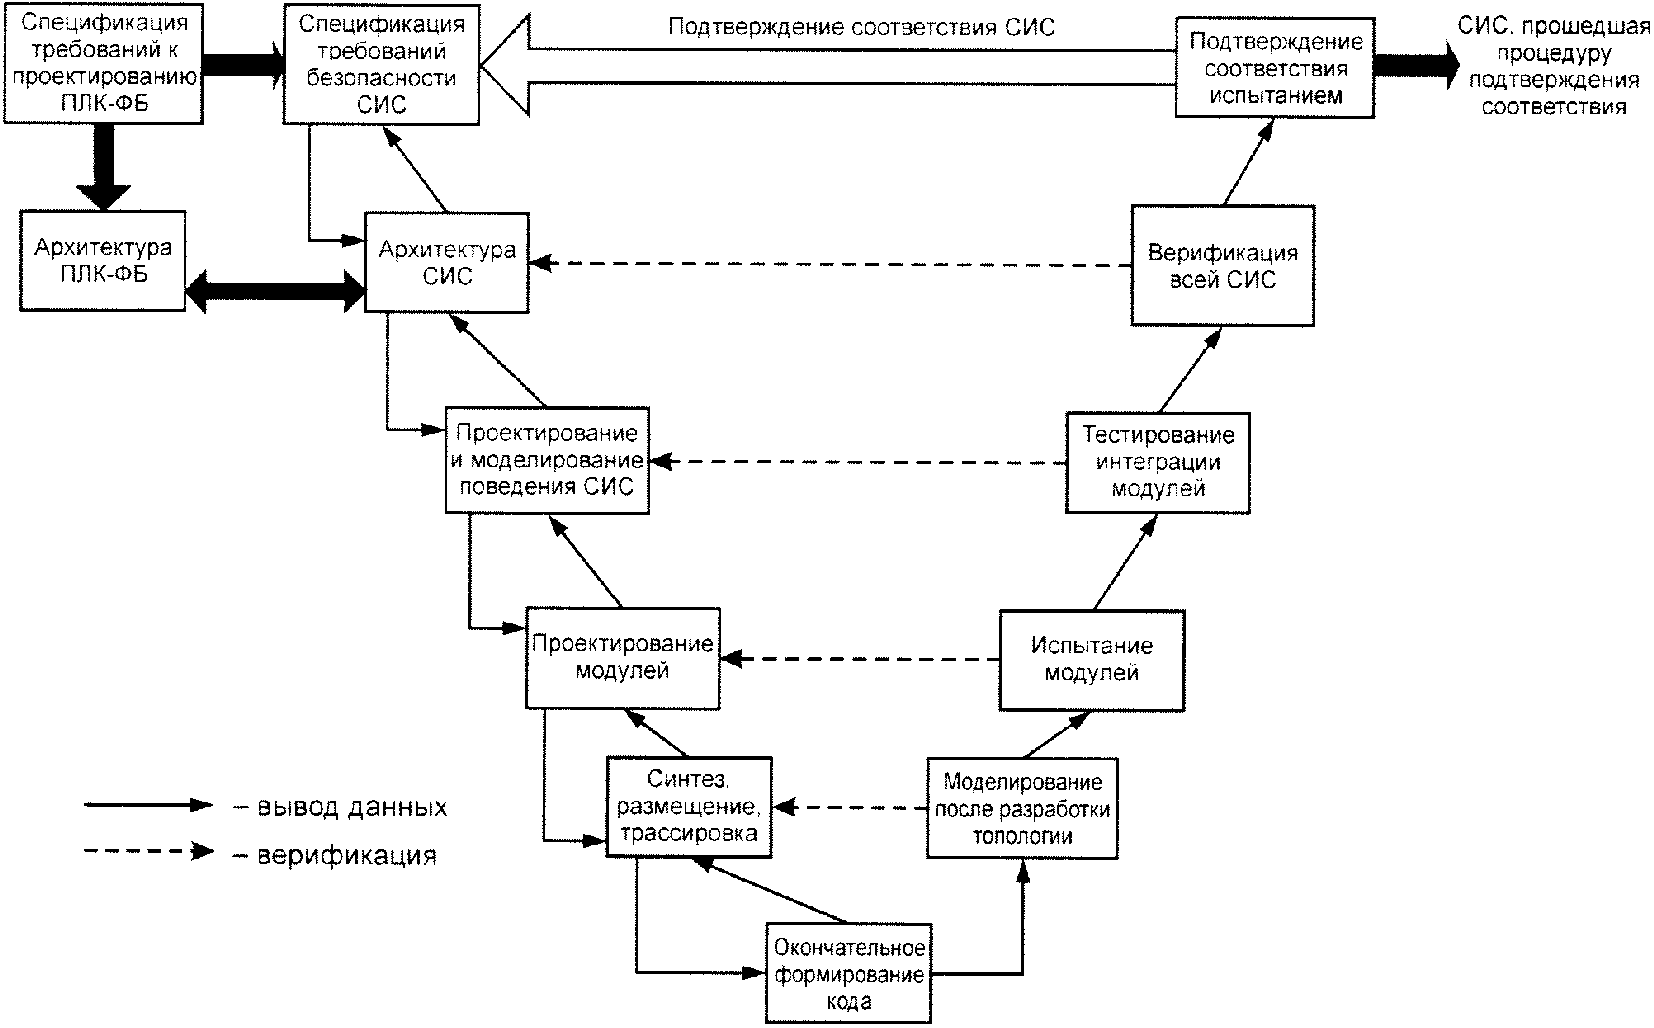
9.4.10 Проектирование и разработка специализированной интегральной схемы (СИС)
На рисунке 10 представлена подробная V-модель жизненного цикла разработки СИС. Если будет использоваться другой жизненный цикл разработки СИС, то он должен быть определен как часть действий по управлению функциональной безопасностью (см. 5.4).
9.4.11 Методы и меры, предотвращающие введение сбоев в СИС
Необходимо использовать соответствующую группу методов и средств, которые важны в процессе проектирования и разработки СИС для предотвращения появления неисправностей. В зависимости от технической реализации необходимо разделение между полностью и не полностью специализированными цифровыми СИС и ИС и программируемыми пользователем (FPGA/PLD/CPLD). Подходящие методы и средства, которые поддерживают обеспечение получения соответствующих свойств, определены в МЭК 61508-2.
Стадия интеграции жизненного цикла ПЛК-ФБ состоит, прежде всего, из функционального испытания, и тестирования методом "черного ящика" или статистическим методом. Эти испытания должны показать, что все модули и их части взаимодействуют правильно и выполняют предназначенные для них функции.
При испытаниях интеграции ПЛК-ФБ должна быть документально оформлена следующая информация:
- используемая версия спецификации испытаний;
- критерии принятия испытаний интеграции;
- версия испытуемого ПЛК-ФБ;
- используемые средства испытаний и оборудование с датой поверки;
- результаты каждого испытания;
- любое несоответствие между ожидаемыми и фактическими результатами;
- проведенный анализ и принятое решение о продолжении испытаний или выпуске запроса на изменение (при наличии несоответствия).
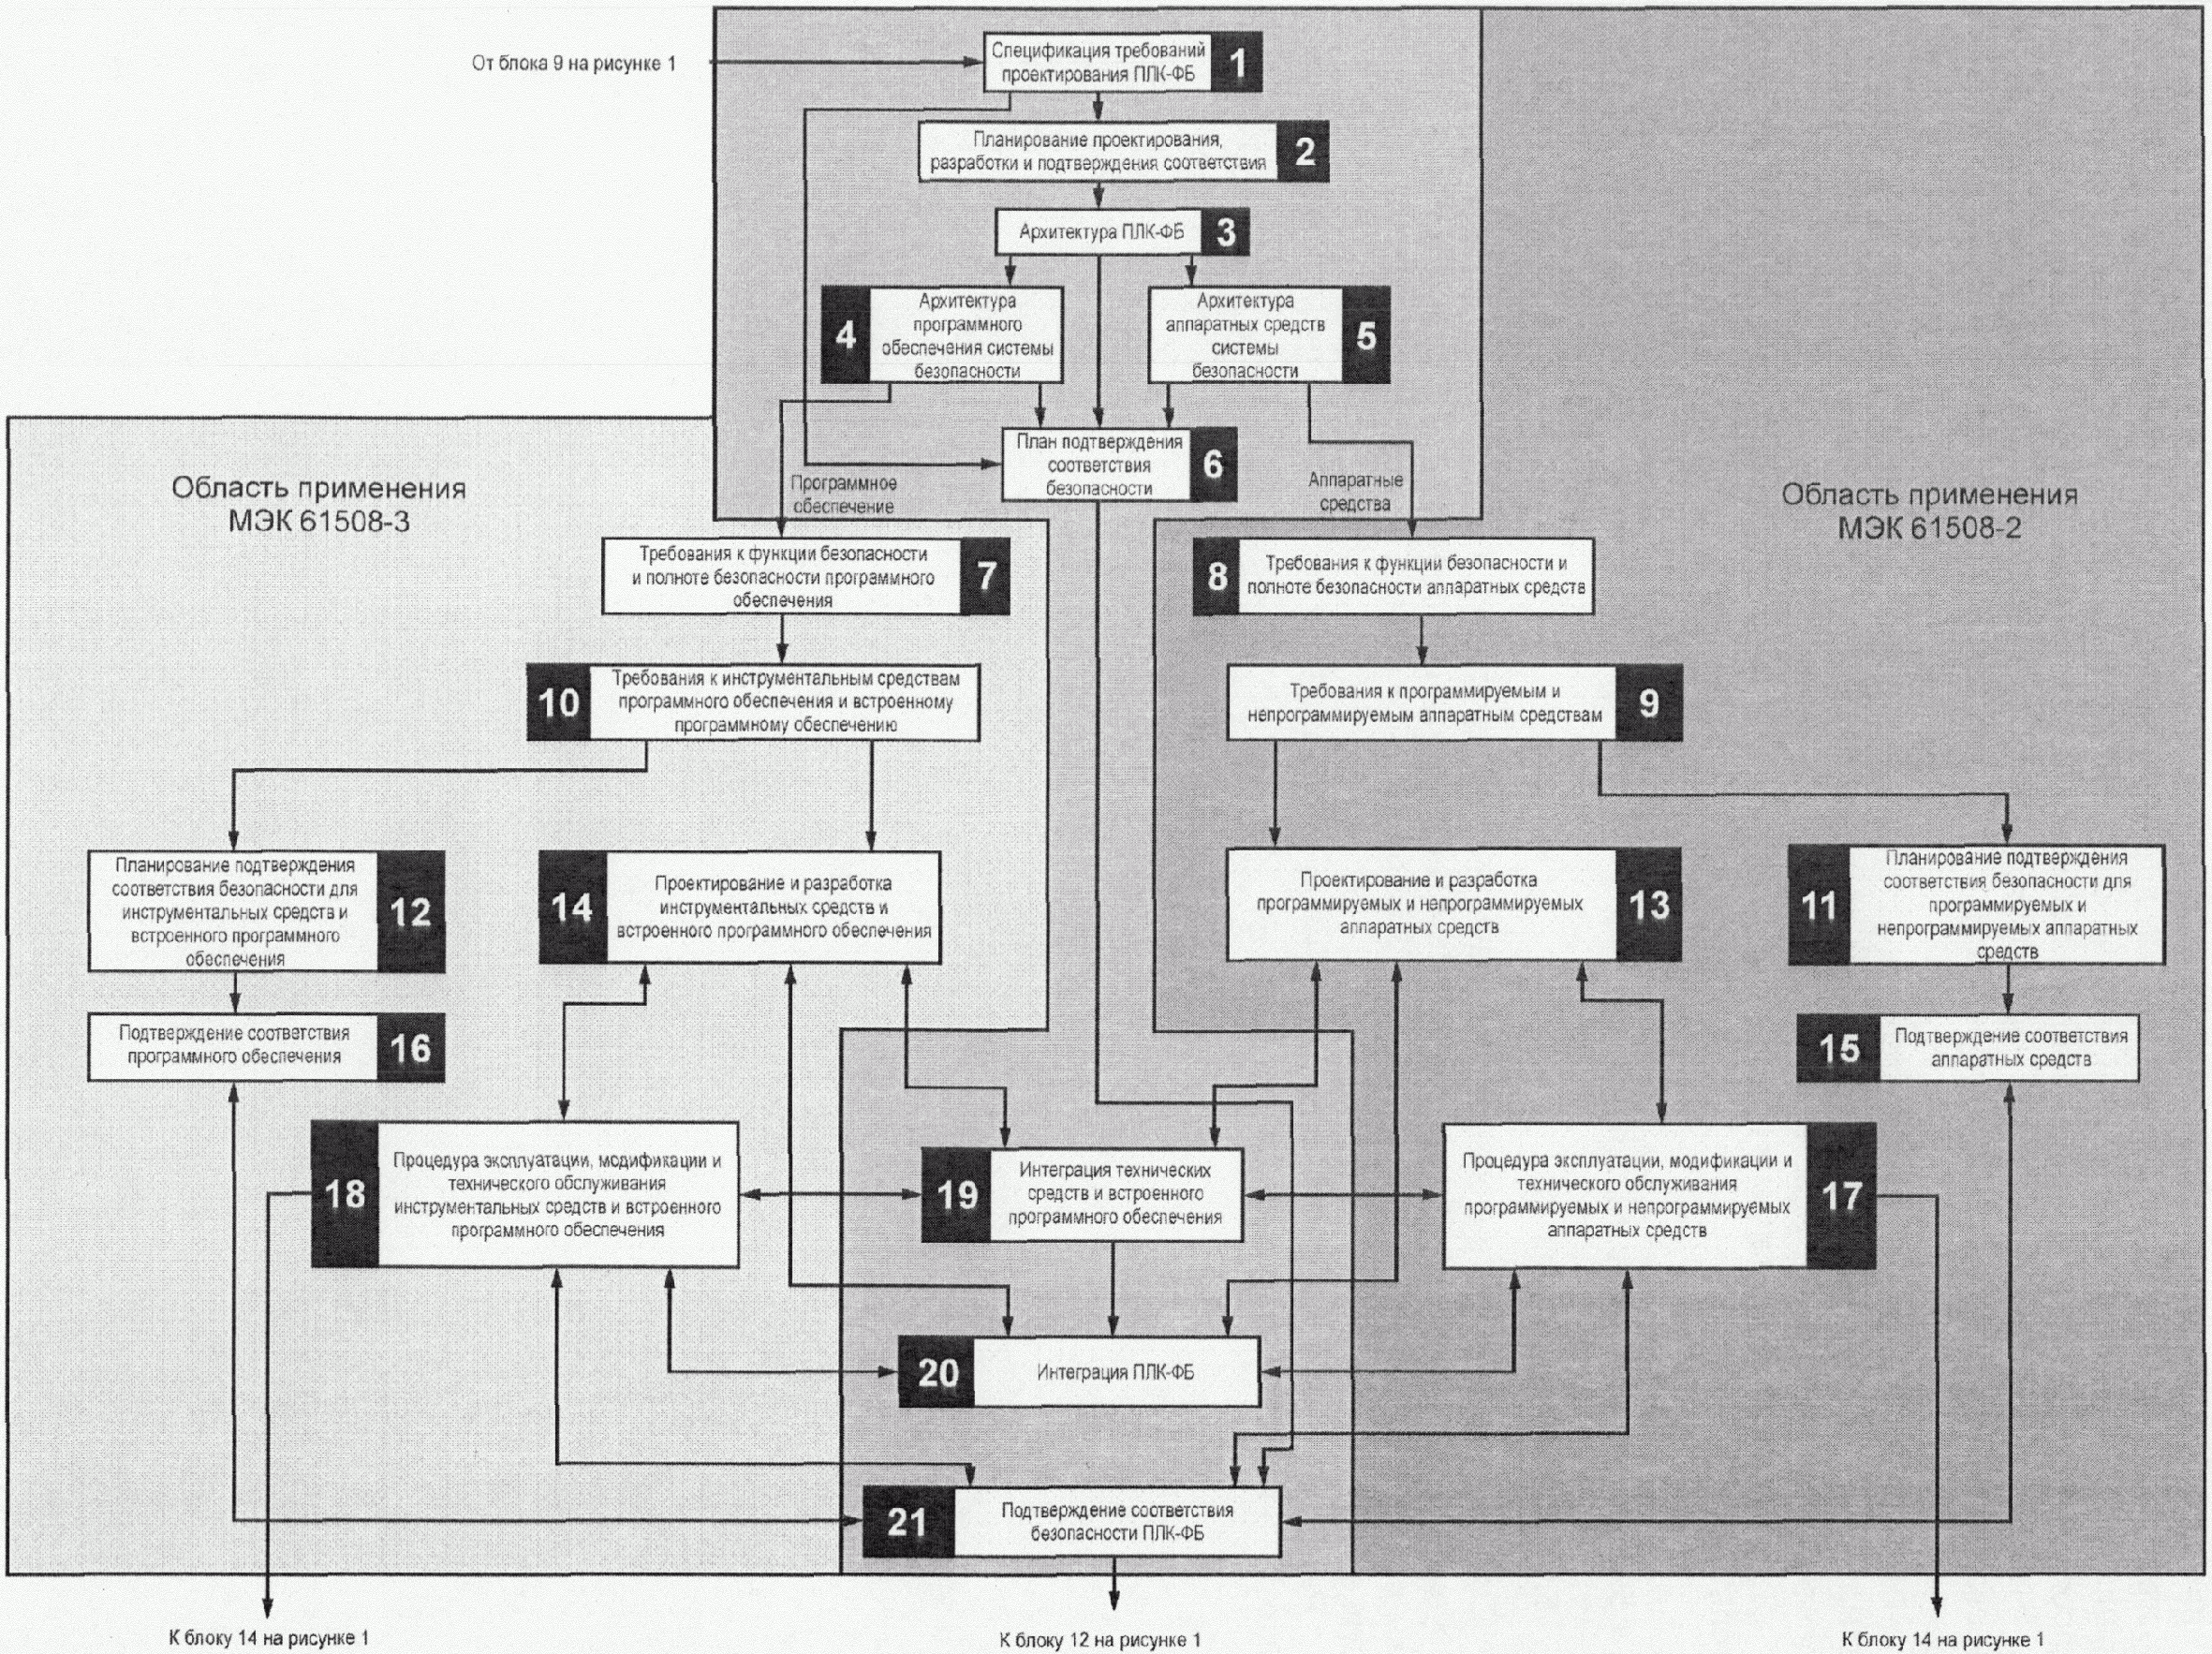
Результаты проектирования и разработки программируемых аппаратных средств интегрируются со встроенным программным обеспечением (см. блок 19 рисунка 3), если выполняются требования к функции безопасности и УПБ их ПЛК-ФБ.
После того как интегрированы программируемые аппаратные средства и программное обеспечение, интегрируются результаты проектирования и разработки инструментальных средств и непрограммируемых аппаратных средств (см. блок 20 рисунка 3). Во время этой интеграции должны быть выполнены требования к функции безопасности и УПБ ПЛК-ФБ
Указанная последовательность интеграции программируемых аппаратных средств перед непрограммируемыми аппаратными средствами не является требованием. Последовательность должна быть определена в спецификации испытания.
9.6.1 Цель
Целью требований настоящего подраздела для производителя ПЛК-ФБ является разработка процедур, гарантирующих требуемую функциональную безопасность ПЛК-ФБ во время эксплуатации и технического обслуживания.
9.6.2 Требования
Для эксплуатации и технического обслуживания ПЛК-ФБ должны быть предусмотрены процедуры, специфицирующие следующее:
a) обычные действия, которые должны быть выполнены для поддержания "спроектированной" функциональной безопасности ПЛК-ФБ, включая обычную замену компонентов с предварительно заданными сроками жизни, например вентиляторов, батарей и т.п.:
- обновление и замена встроенного программного обеспечения,
- полная или частичная замена прикладного программного обеспечения,
- обновления и замена аппаратных средств;
b) действия и ограничения, необходимые (например, во время установки, запуска, обычного режима эксплуатации, типовых испытаний, прогнозируемых нарушений в работе, сбоев или отказов, отключений) для предотвращения опасных событий и/или уменьшения последствий опасных состояний;
c) процедуры и документация, если в ПЛК-ФБ происходят сбои или отказы, включая следующее:
- процедуры для обнаружения и восстановления сбоев,
- режим работы при отказе,
- светодиодная/диагностическая индикация,
- регистры состояния/диагностики,
- процедуры для создания отчетов об отказах,
- процедуры для анализа отказов,
- процедуры для повторного подтверждения соответствия;
d) процедуры и документация для технического обслуживания ПЛК-ФБ должны быть специфицированы в требованиях к предоставлению информации о техническом обслуживании;
e) инструментальные средства, необходимые для анализа отказов, технического обслуживания и повторного подтверждения соответствия, а также процедуры для поддержания инструментальных средств и оборудования.
Примечание - В процедуры эксплуатации и технического обслуживания ПЛК-ФБ должны быть включены процедуры модификации программного обеспечения (см. раздел 15).
Производитель, по мере необходимости, должен совершенствовать процедуры эксплуатации и технического обслуживания ПЛК-ФБ на основе вводов, полученных по результатам (1) аудитов функциональной безопасности, выполняемых пользователями ПЛК-ФБ, (2) испытаний ПЛК-ФБ и (3) отчетов с места работы.
Обычные действия по техническому обслуживанию, необходимые для поддержания требуемой (в соответствии с проектом) функциональной безопасности ПЛК-ФБ, должны быть заданы на основе систематического подхода, например с помощью:
- экспертизы деревьев отказов;
- анализа видов и последствий отказов.
Примечания
1 Рассмотрение человеческого фактора является ключевым моментом в определении требуемых действий и соответствующих интерфейсов с ПЛК-ФБ.
2 Частота проведения контрольных проверок должна быть такой, чтобы была достигнута целевая мера отказов.
3 Частота контрольных проверок, интервал диагностических проверок и время последующего ремонта зависят от нескольких факторов (см. приложение B МЭК 61508-6), включая:
- целевую меру отказов, связанную с уровнем полноты безопасности;
- архитектуру;
- охват диагностикой диагностических испытаний и
- ожидаемую частоту запросов.
4 Частота контрольных проверок и интервал диагностических проверок, вероятно, должны иметь решающее влияние на достижение полноты безопасности аппаратных средств. Одна из основных причин проведения анализа надежности аппаратных средств (см. 9.4.3.2.2) состоит в гарантии соответствия частоты проведения этих двух типов испытаний целевой полноте безопасности аппаратных средств.
Процедуры эксплуатации и технической поддержки ПЛК-ФБ должны быть оценены на возможность воздействия, которое они могут оказать на управляемое оборудование.
Для предотвращения сбоев и отказов во время процедур эксплуатации и технического обслуживания ПЛК-ФБ необходимо использовать группу средств и методов в соответствии с таблицей B.4 МЭК 61508-2.
9.7.1 Общие положения
Результат стадии подтверждения соответствия должен включать: конкретные ссылки на план подтверждения соответствия (9.3); конкретные требования к ПЛК-ФБ, испытательному оборудованию, используемому во время подтверждения соответствия; даты проверки испытательного оборудования и результаты каждого теста.
Данная стадия жизненного цикла фактически выполняется в течение нескольких других стадий жизненного цикла. Например, во время проектирования и разработки должны быть протестированы выходы, чтобы гарантировать их правильность и непротиворечивость со входами, и должно быть продемонстрировано, что конкретные сбои и отказы, рассмотренные в 9.4.4.3, обнаруживаются.
Цель требований настоящей стадии состоит в подтверждении соответствия, что ПЛК-ФБ удовлетворяет, во всех отношениях, требованиям функциональной безопасности с точки зрения требуемых функций безопасности и полноты безопасности (см. 9.1).
9.7.2 Требования
Подтверждение соответствия ПЛК-ФБ должно проводиться в соответствии с подготовленным планом подтверждения соответствия безопасности (см. 9.3).
Примечание - Подтверждение соответствия программируемой электроники ПЛК-ФБ системы, связанной с безопасностью, включает в себя подтверждение соответствия аппаратных средств и программного обеспечения. Требования к подтверждению соответствия программного обеспечения содержатся в разделе 10.
Испытательное оборудование, используемое для подтверждения соответствия, должно быть откалибровано в соответствии с нормативным документом, по возможности с национальным стандартом, или с общепризнанной процедурой. Все испытательное оборудование должно быть проверено на корректность функционирования.
Для адекватной реализации каждой функции безопасности, определенной в требованиях к ПЛК-ФБ (см. раздел 6), и всех процедур эксплуатации и технического обслуживания ПЛК-ФБ должно быть выполнено подтверждение соответствия испытанием и/или анализом.
Должна быть подготовлена необходимая документация по проведению испытаний на подтверждение соответствия безопасности ПЛК-ФБ, в которой для каждой функции безопасности должны быть указаны:
b) функция безопасности, подвергаемая испытаниям (или анализу), вместе с конкретной ссылкой на указанные в документации требования к планированию проведения подтверждения соответствия безопасности ПЛК-ФБ;
c) испытательные средства и оборудование с датой поверки;
d) результаты каждого испытания;
Примечание - Для каждой функции безопасности отдельная документация не требуется, но каждая функция безопасности и каждое отклонение от функции безопасности должны быть отражены в информации, соответствующей перечислениям a) - e). Если для различных функций безопасности информация отличается, то эти различия устанавливаются.
Если фактические результаты отличаются от ожидаемых результатов более, чем это установлено допусками, результаты испытаний на подтверждение соответствия безопасности ПЛК-ФБ должны быть документально оформлены, включая:
1) описание проведенного анализа и
2) принятое решение о продолжении испытаний либо о выпуске извещения об изменении и возвращении к более раннему этапу испытаний на подтверждение соответствия.
Производитель ПЛК-ФБ должен предоставить результаты испытаний подтверждения соответствия безопасности ПЛК-ФБ только, в случае необходимости, разработчику управляемого оборудования или Э/Э/ПЭ системы, связанной с безопасностью, с тем, чтобы позволить им обеспечить выполнение требований подтверждения соответствия всей системы безопасности в соответствии с МЭК 61508-1.
Для предотвращения сбоев при проведении подтверждения соответствия безопасности ПЛК-ФБ необходимо использовать группу методов и средств в соответствии с МЭК 61508-2.
9.8.1 Цель
Целью требований настоящего подраздела является подтверждение того, что требуемые действия каждой стадии выполняют и результаты регистрируют.
Примечание - Для удобства все действия по верификации аппаратных средств были объединены в подразделе 9.8, но фактически они выполняются на нескольких стадиях.
9.8.2 Требования
Должна быть запланирована, выполнена и документально оформлена верификация конечного результата каждой стадии жизненного цикла, связанной с аппаратными средствами ПЛК-ФБ. Эти проверки должны основываться на заданных входных значениях для стадии жизненного цикла. Методы/инструменты, используемые для верификации, включают, например:
- документально оформленный анализ стадии,
- экспертизы проекта,
- функциональные испытания и
- испытания на воздействие окружающей среды.
Примечание - Верификацию не следует путать с калибровкой или подтверждением соответствия.
Требования настоящего раздела получены из конкретных требований к программному обеспечению, содержащихся в спецификации требований функциональной безопасности ПЛК-ФБ.
Требования настоящего раздела применяют к встроенным в ПЛК-ФБ программному обеспечению и инструментальным средствам, а также к инструментальным программным средствам разработки приложений, но не применяют к прикладному программному обеспечению пользователя.
На рисунке 11 представлена базовая эталонная модель программного обеспечения, используемая в настоящем стандарте. Данная эталонная модель является одним из примеров реализации программного обеспечения, удовлетворяющего требованиям функциональной безопасности, но другие архитектуры также возможны.
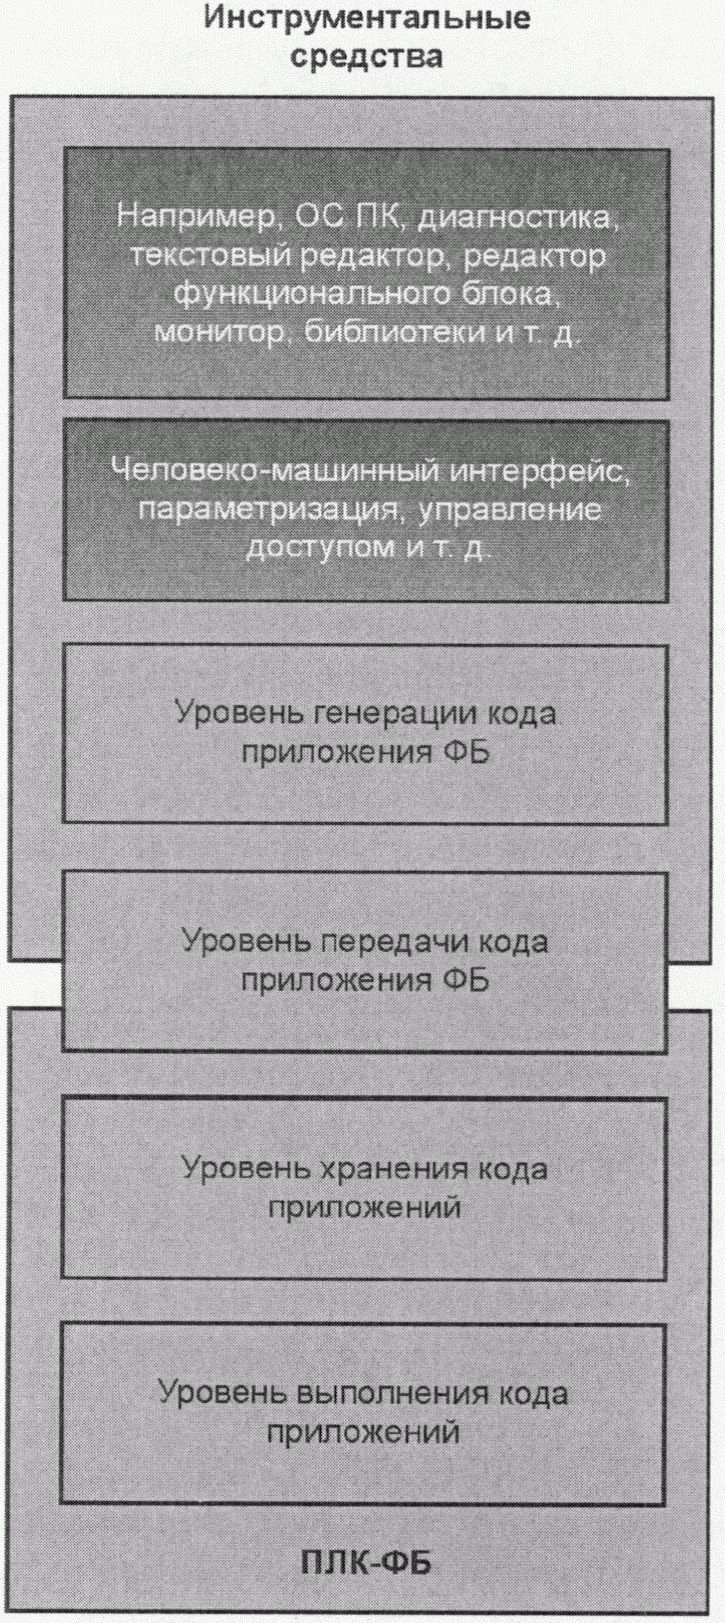
Инструментальные средства обычно включают генератор кода приложений функциональной безопасности и человеко-машинный интерфейс для редактирования исходного кода приложений функциональной безопасности и контроля состояния ПЛК-ФБ. Должен быть выполнен анализ соответствующего влияния инструментальных средств на безопасность.
Встроенное в ПЛК-ФБ программное обеспечение получает код приложения функциональной безопасности на уровне передачи кода приложения функциональной безопасности и запоминает его на уровне хранилища приложений функциональной безопасности.
Уровень выполнения кода приложения функциональной безопасности загружает код приложения функциональной безопасности из хранилища приложений функциональной безопасности и выполняет его.
Требования к программному обеспечению ПЛК-ФБ, полученные из конкретных требований к программному обеспечению, содержащихся в спецификации требований функциональной безопасности ПЛК-ФБ, в большинстве случаев будут достигаться совместной работой встроенного программного обеспечения и инструментальных средств. Именно от комбинации этих компонентов зависит обеспечение характеристик, удовлетворяющих требованиям следующих подразделов. Строгое разделение между встроенным программным обеспечением и инструментальными средствами зависит от выбранной архитектуры системы.
Все требования МЭК 61508-3 применяют к программному обеспечению ПЛК-ФБ и неавтономным средствам поддержки. Именно эти инструментальные программные средства могут непосредственно влиять на связанную с безопасностью систему в течение времени их работы.
Инструментальные средства ПЛК-ФБ необходимо разделить на следующие классы:
- Класс T1. Не генерируют те программы, которые явно или неявно включаются в рабочую программу (включая данные) системы, связанной с безопасностью.
- Класс T2. Включают в себя средства испытания или верификации проекта либо рабочей программы, причем такие, ошибки в которых могут привести к сбою при обнаружении ошибок в рабочей программе, но эти средства не могут создавать ошибки в самой рабочей программе.
- Класс T3. Генерируют программы, которые явно или неявно включены в рабочую программу системы, связанной с безопасностью.
Примечания
1 Примерами класса T1 являются: текстовый редактор, или требования, или средства поддержки разработки без автоматической генерации кода; средства управления конфигурацией.
2 Примерами класса T2 являются: генератор тестовых программ, средства измерения тестового охвата, средства статического анализа.
3 Примерами класса T3 являются: оптимизирующий компилятор, в котором связь между исходным кодом программы и сгенерированным объектным кодом не очевидна; компилятор, который включает исполнимый пакет программ в рабочую программу.
4 Данная классификация основана на МЭК 61508-4, п. 3.2.11.
В таблице 7 даны примеры разделения инструментальных средств ПЛК-ФБ на классы. Строгое разделение между встроенным программным обеспечением и инструментальными средствами зависит от выбранной архитектуры системы.
Таблица 7
Класс инструментальных средств <a> | Класс | Объяснение |
Инструментальные средства - ОС ПК, диагностика, текстовый редактор, редактор функционального блока, монитор, библиотеки и т.д. | Результаты работы инструментальных средств верифицируются, и выполняется подтверждение соответствия пользователем до использования в ПЛК-ФБ | |
Инструментальные средства - человеко-машинный интерфейс, параметризация, управление доступом и т.д. | Не генерирует те программы, которые могут явно или неявно включаться в рабочую программу (включая данные) системы, связанной с безопасностью | |
Инструментальные средства - уровень генерации кода приложения ФБ, человеко-машинный интерфейс, параметризация | Генерирует программы, которые могут явно или неявно включаться в рабочую программу ПЛК-ФБ | |
Инструментальные средства - уровень передачи кода приложения ФБ | Могут явно или неявно включаться в рабочую программу системы, связанной с безопасностью | |
ПЛК-ФБ - уровень хранения кода приложений | Не применяется | Встроенное микропрограммное обеспечение |
ПЛК-ФБ - уровень выполнения кода приложений | Не применяется | Встроенное микропрограммное обеспечение |
Как только такая классификация сформировалась, необходимо использовать применимые требования МЭК 61508-3.
Примечания
1 Данную стадию жизненного цикла ПЛК-ФБ обычно выполняют параллельно с проектированием и разработкой требований программного обеспечения (см. 10.2).
2 См. 7.3.2.2 из МЭК 61508-3.
Планирование подтверждения соответствия программного обеспечения заключается в определении шагов, которые должны быть выполнены для демонстрации соответствия программного обеспечения ПЛК-ФБ спецификации требований функциональной безопасности (см. раздел 6).
План подтверждения соответствия функциональной безопасности должен включать процедуры, которые необходимо выполнить, описание среды испытаний и критерии "прошел"/"не прошел" компонент.
Целью требований настоящего раздела является обеспечение соответствия системы ПЛК-ФБ во всех отношениях требованиям функциональной безопасности в терминах требуемых функций безопасности и полноты безопасности, определенных в разделе 6.
Производитель должен разработать и выполнить план подтверждения соответствия, используя информацию, определенную в разделах 6 и 12.
Отчет о подтверждении соответствия должен быть разработан и сохранен производителем ПЛК-ФБ. Данный отчет должен включать в себя отчеты по типовым испытаниям, которые должны охватить минимальное количество испытаний на уровне системы ПЛК-ФБ, определенных в разделе 12 и подразделах 13.1. и 13.2.
Производитель ПЛК-ФБ будет иметь ПЛК-ФБ, прошедший оценку безопасности, выполненную независимой организацией/подразделением для проекта с УПБ 3, как определено в разделе 14 (см. таблицу 5 МЭК 61508-1).
Типовые испытания системы ПЛК-ФБ должны быть выполнены, чтобы гарантировать, что система ПЛК-ФБ работает в соответствии со спецификацией и во внешних условиях, которые для нее предназначены.
Типовые испытания должны охватить минимальное количество испытаний на уровне системы ПЛК-ФБ, определенных в подразделах 12.2 - 12.5, и следовать плану подтверждения соответствия ПЛК-ФБ, рассмотренному в 9.3.
Отчет о типовом испытании должен быть написан и сохранен производителем ПЛК-ФБ.
Важной частью работ по испытанию каждой системы ПЛК-ФБ является создание процедуры верификации надлежащего функционирования (PFVP - Proper Functioning Verification Procedure) и программы испытаний на основе PFVP. PFVP до максимально возможного уровня должна быть автоматизирована и интегрирована в программу испытаний, а использование в PFVP внешних инструментальных средств и ручных этапов испытаний должно быть сведено к минимуму. Если не указано иное, то данные требования должны быть проверены во время типовых испытаний: климатических, механических, на электромагнитную совместимость, отказоустойчивость и т.д.
PFVP и программу испытаний на ее основе должны использовать, чтобы проверить:
a) надлежащую установку испытуемого технического средства (EUT - equipment under test) ПЛК-ФБ;
b) надлежащее функционирование EUT ПЛК-ФБ до, во время и после типового испытания, как определено в таблице 8;
c) во время испытания, если не указано иное (см. в таблице 8 критерии выполнения функциональной безопасности), не должно быть:
i) разрушения аппаратных средств,
ii) непреднамеренной модификации операционной системы и программ испытаний и/или изменения их выполнения,
iii) непреднамеренной модификации системных и прикладных данных, которые хранят или которыми обменивают,
iv) ошибочного или непреднамеренного поведения EUT ПЛК-ФБ. Например:
1) отклонение точности аналоговых входов/выходов от заданных пределов,
2) отклонение времени отклика при передаче данных и минимальных интенсивностей ошибок от заданных пределов,
3) отклонение времени сканирования системы и времени отклика системы от их вычисленных пределов для наихудшего случая,
4) отклонение таймеров управляющей программы от заданных пределов,
5) отказ в завершении сканирования,
6) потеря корректности времени суток;
d) все различные режимы работы системы, важные для типичной реализации ПЛК-ФБ, такие как запуск и завершение работы, "холодный"/"теплый"/"горячий" перезапуск, "нормальное выполнение", "нормальная остановка", "запуск программы/контроль через внешний человеко-машинный интерфейс" и т.д.
e) условия инициализации и повторной установки всех компонентов системы во время управляемого запуска и завершения работы.
Следует иметь в виду ограничения инструментальных средств, которые не позволяют выполнить верификацию в реальном времени некоторых или всех этих элементов во время типового испытания. Например, при попытке проверить общеизвестные ограничения точности, когда аналоговые выходы замыкаются на аналоговые входы. В таких случаях установить ограничения на испытание при верификации системы максимально трудно. Другими примерами являются: рабочие режимы, условия инициализации и повторной установки и т.д.
PFVP, когда это применимо, должна выполнять испытание EUT ПЛК-ФБ таким способом, чтобы:
a) все соответствующие функции и части EUT ПЛК-ФБ срабатывали так, чтобы информационные связи к каждому или от каждого типа модуля/функции были реализованы и выполнялся контроль их корректного поведения;
b) было осуществлено функционирование необходимого и достаточного подмножества каналов ввода/вывода и коммуникационных каналов и их функций, определенных производителем, и был выполнен контроль их корректного поведения (см. 2.2 МЭК 61131-2);
c) было осуществлено функционирование всех соответствующих внешних и внутренних средств, информирующих о состоянии системы, таких как светодиодные индикаторы, аварийные сигналы, аварийные системы, и был выполнен контроль их корректного поведения.
Примечание - Ограничения инструментальных средств иногда не позволяют выполнять верификацию в реальном времени некоторых функций системы, например индикаторов передней панели при повышенном уровне тестирования;
d) программа испытаний, реализуемая PFVP, или просто PFVP, выполняла испытание EUT ПЛК-ФБ таким образом, чтобы отразить, насколько это возможно, условия наихудшего случая для времени отклика: быстро изменяющиеся входы и выходы, непрерывные внешние передачи данных, непрерывные одноуровневые коммуникации и т.д. Измерение времени отклика, когда это применимо, должно учитывать следующие действия системы, на выполнение которых может быть затрачено больше времени:
i) условные операторы печати,
ii) условные вычисления с плавающей точкой или работа с массивом,
iii) выполнение пакета событий, многократно одновременно изменяющиеся точки входа/выхода,
iv) выполнение пакета коммуникационных сообщений от внешних источников,
v) выполнение удаленного мониторинга точек входа/выхода во время пакета событий, приводящее к соответствующему внутри сгенерированному пакету сообщений,
vi) потеря связи в коммуникационном канале из-за разрыва, короткого замыкания или электромагнитных помех, приводящая к внутренним остановкам или неверным результатам,
vii) поведение во время выполнения приложения или в присутствии одиночного случайного сбоя аппаратного средства, приводящее к внутренним блокировкам по времени или неверным результатам;
e) во время выполнения типового испытания EUT ПЛК-ФБ должно функционировать с источниками питания, значения характеристик которых определены в МЭК 61131-2 (напряжение, частота и т.д.).
Во время выполнения типового испытания PFVP должна быть в состоянии проверить надлежащее выполнение в соответствии с перечисленными ниже критериями и при реализации требуемых в настоящем стандарте различных условий/ограничений.
Таблица 8
Критерий | Функционирование во время испытания | Функционирование после испытания |
A | Система ПЛК-ФБ должна продолжать функционировать в соответствии с установленными требованиями, не допуская никаких функциональных неисправностей или отказов работоспособности | Система ПЛК-ФБ должна продолжать функционировать в соответствии с установленными требованиями |
B | Допускаются следующие случаи ухудшения рабочих характеристик ПЛК-ФБ: 1) аналоговые значения не могут меняться более чем на +/- значение в % от полной шкалы, заданной производителем; 2) возможны ложные аварийные сигналы системы ПЛК-ФБ без изменения его состояния: например, без перехода от состояния с резервированием к состоянию без резервирования; 3) преднамеренное изменение состояния, при котором не допускается следующее: - неумышленная потеря управления или изменение рабочего режима: например, потеря данных, потеря коммуникации, изменения состояния цифрового входа/выхода, переход от состояния с резервированием к состоянию без резервирования; - необратимая потеря хранившихся данных; - изменение наихудшего значения времени отклика системы ПЛК-ФБ (см. примечание 1) | Система ПЛК-ФБ должна продолжать функционировать в соответствии с установленными требованиями. Временное ухудшение рабочих характеристик должно устраняться автоматически |
C | Допускаются функциональные сбои ПЛК-ФБ, но не допускается разрушение аппаратных средств или программного обеспечения (программ или данных) | Система ПЛК-ФБ должна продолжать функционировать в соответствии с установленными требованиями автоматически после ручной перезагрузки или после включения/выключения питания |
Функциональная безопасность | Функции EUT ПЛК-ФБ, предназначенные для применения, связанного с безопасностью: 1) подчиняются требованиям критерия выполнения испытания A или 2) могут быть нарушены временно или постоянно, если EUT реагирует на нарушение так, что оно обнаруживается, а затем EUT поддерживает или достигает (за установленное время) заданного состояния или состояний ПЛК-ФБ. Функции применений, не связанные с безопасностью, могут быть нарушены временно или постоянно | Допустимо разрушение связанных с безопасностью компонент, если заданное состояние EUT ПЛК-ФБ поддерживается или достигается в течение установленного времени. Разрушение не связанных с безопасностью компонент допустимо |
Примечания 1 Время отклика системы ПЛК-ФБ включает максимальную продолжительность от ступенчатого сигнала на любом входе системы ПЛК-ФБ до ступенчатого сигнала на любом выходе системы ПЛК-ФБ и от ступенчатого сигнала на любом входе системы ПЛК-ФБ до ступенчатого сигнала на любом выходе другой системы ПЛК-ФБ через канал связи, которым они непосредственно соединены. 2 См. 6.2 МЭК 61326-3-1 и 8.3.2 МЭК 61131-2. | ||
О требованиях к климатическим испытаниям см. МЭК 61131-2.
До и после каждого климатического испытания EUT ПЛК-ФБ должно быть проверено на надлежащее функционирование с помощью PFVP. Кроме того, во время каждого такого типового испытания EUT ПЛК-ФБ должно быть проверено на надлежащее функционирование с помощью PFVP.
Специальные тесты для более серьезных климатических условий, чем приведенные в МЭК 61131-2, должны быть согласованы производителем и пользователем.
О требованиях к механическим испытаниям см. МЭК 61131-2.
До и после каждого механического испытания EUT ПЛК-ФБ должно быть проверено на надлежащее функционирование с помощью PFVP. Кроме того, во время каждого такого типового испытания EUT ПЛК-ФБ должно быть проверено на надлежащее функционирование с помощью PFVP.
Специальные тесты для более серьезных механических условий, чем приведенные в МЭК 61131-2, должны быть согласованы производителем и пользователем.
12.5.1 Общие положения
О методологии достижения функциональной безопасности в случае электромагнитных явлений см. МЭК/ТС 61000-1-2. Однако фактические уровни электромагнитных испытаний там не указаны, поэтому должны использовать требования к испытаниям в 12.5.2 или 12.5.3.
Данные требования не применяют к не связанным с безопасностью функциям оборудования или систем.
До, во время и после каждого испытания на электромагнитную устойчивость тестируемая система ПЛК-ФБ должна быть проверена на надлежащее функционирование с помощью PFVP, в соответствии с критериями выполнения и таблицей 8. Требования по проведению испытаний воздействия излучений на ПЛК-ФБ идентичны тем, которые определены в МЭК 61131-2. Во время каждого испытания воздействия излучения тестируемая система ПЛК-ФБ должна выполняться, чтобы промоделировать типичную окружающую среду системы. Выполнение системы может быть реализовано при помощи автоматизированных средств PFVP.
Настоящий пункт определяет требования к электромагнитной устойчивости для ПЛК-ФБ, предназначенного для использования в обычной электромагнитной среде, т.е. в среде, где отсутствуют ограничения или средства контроля, связанные с явлениями ЭМС.
Увеличенные уровни испытания на невосприимчивость в таблицах 9 и 10 связаны только с аспектами ФБ. Они не применимы для оценки надежности и готовности. Увеличенные уровни испытания на невосприимчивость применяют только к связанным с безопасностью функциям, имеющим конкретный критерий оценки результатов испытания (критерий оценки результатов испытания для ФБ). Увеличенные уровни испытания на невосприимчивость являются максимальными тестовыми значениями. Дальнейшее испытание с более высокими значениями для соответствия настоящему стандарту не требуется.
Таблица 9
портов корпуса в обычной электромагнитной среде
Физическое явление | Ссылочный стандарт | Испытание | Уровень испытания | Критерий оценки |
Электростатический разряд | МЭК 61000-4-2 | Контактный разряд | +/- 6 кВ <a> | ФБ |
Воздушный разряд | +/- 8 кВ <a> | |||
Радиочастота Электромагнитное поле Амплитудная модуляция | МЭК 61000-4-3 | 2,0 - 2,7 Гц | 3 В/м <b> | ФБ |
1,4 - 2,0 Гц | 10 В/м | |||
80 - 1,0 Гц | 20 В/м <b> | |||
Магнитные поля промышленной частоты | МЭК 61000-4-8 | 50/60 Гц | 30 А/м <c> Увеличенный уровень испытаний не применяют | ФБ |
<a> Применяемые уровни должны соответствовать условиям окружающей среды, описанным в МЭК 61000-4-2, на компоненты, которые могут быть доступны лицам, не работающим в соответствии с определенными процедурами по управлению электростатическим разрядом и не работающим с оборудованием, доступ к которому ограничен только соответственно обученным персоналом. <b> Эти значения (более высокие, чем в МЭК 61131-2), как правило, должны применяться в частотных диапазонах, используемых для мобильных передатчиков, кроме тех случаев, когда поблизости реализованы надежные меры, предотвращающие влияние такого оборудования. Частоты промышленного, научного и медицинского диапазона ISM должны быть учтены отдельно. | ||||
Таблица 10
в обычной электромагнитной среде
Физическое явление | Наносекундная импульсная помеха | Микросекундная импульсная помеха большой энергии (см. примечание) | Радиочастотные помехи | ||
Ссылочный стандарт | МЭК 61000-4-4 | МЭК 61000-4-5 | МЭК 61000-4-6 | ||
Критерии оценки | ФБ | ФБ | ФБ | ||
Интерфейс/порт (обозначение) | Специальный интерфейс/порт | Уровень испытаний | Уровень испытаний <f> | Уровень испытаний | Значения, взятые из: |
Питание оборудования F и питание входов-выходов J и выход вспомогательного источника питания K | Питание от источника переменного тока | 3 кВ <a> (5/50 нс, 5 кГц) | 4 кВ CM 2 кВ DM | 10 В <b> 15 кГц до 80 МГц | МЭК 61236-3-1, таблица 1b <b> |
Питание от источника постоянного тока <e> | 3 кВ <a> (5/50 нс, 5 кГц) | 2 кВ CM <c> 1 кВ DM | 10 В <b> 15 кГц до 80 МГц | МЭК 61236-3-1, таблица 1c <c> | |
Входы/выходы C и D | Обычный вход/выход | (5/50 ns, 5 кГц) | 2 кВ CM | 10 В <b> 15 кГц до 80 МГц | МЭК 61236-3-1, таблица 1d <d> |
Вход/выход, непосредственно соединенный к сетям источника питания | 3 кВ <a> (5/50 нс, 5 кГц) | 4 кВ CM 2 кВ DM | 10 В <b> 15 кГц до 80 МГц | МЭК 61236-3-1, таблица 1e <e> | |
Функциональное заземление H | - | 2 кВ <a> (5/50 нс, 5 кГц) | Нет теста | 3 В | МЭК 61236-3-1, таблица 1f <f> |
Примечание - Требуемый уровень невосприимчивости может быть достигнут с помощью внешних устройств защиты. <a> Для оборудования, предназначенного для использования в применениях с УПБ 3, продолжительность испытания на максимальном уровне должна быть увеличена в 5 раз по сравнению с продолжительностью, заданной в базовом стандарте. <b> Эти значения (более высокие, чем в МЭК 61131-2), как правило, должны применять в частотных диапазонах, используемых для мобильных передатчиков, кроме тех случаев, когда поблизости реализованы надежные меры, предотвращающие влияние такого оборудования. Частоты промышленного, научного и медицинского диапазона ISM должны быть учтены отдельно. <c> Только для портов с длиной кабеля более 30 м внутри здания или за его пределами (включая кабели наружных установок). | |||||
В настоящем подразделе определены требования к электромагнитной устойчивости для ПЛК-ФБ, предназначенные для использования в электромагнитной среде, определенной производителем ПЛК-ФБ.
Требования к электромагнитной устойчивости, определенные в таблицах 11 и 12, включают требования МЭК 61131-2.
Описание среды промышленного применения в заданной электромагнитной обстановке обычно включает следующие характеристики:
- промышленная зона с ограниченным доступом;
- ограниченное использование мобильного передатчика;
- специально выделенные кабели для источника питания и управления, сигнальных линий или линий связи;
- разделение между кабелями источника питания и кабелями управления, сигнальными или коммуникационными;
- производственное здание, главным образом должно состоять из металлических конструкций;
- наличие защиты от повышения напряжения/молнии надлежащими мерами (например, использование металлических конструкций здания или устройств защиты);
- могут присутствовать системы водяного обогрева, управляемые основным источником питания переменного напряжения;
- рядом с чувствительными зонами не может быть расположена какая-либо высоковольтная подстанция;
- возможно присутствие ISM оборудования группы 2 CISPR 11, использующего частоты ISM, только низкой мощности;
- наличие компетентного штата;
- периодическое техническое обслуживание оборудования и систем;
- наличие инструкций по монтажу и установке для оборудования и систем.
Более подробное описание вышеупомянутых типичных характеристик дано в приложении B МЭК 61326-3-2.
Таблица 11
портов корпуса в задаваемой электромагнитной среде
Физическое явление | Ссылочный стандарт | Испытание | Уровень испытания | Критерий оценки |
Электростатический разряд | МЭК 61000-4-2 | Контактный разряд | +/- 6 кВ <a> | A |
Воздушный разряд | +/- 8 кВ <a> | |||
Радиочастота Электромагнитное поле Амплитудная модуляция | МЭК 61000-4-3 | 2,0 - 2,7 Гц | 3 В/м <b> | A |
1,4 - 2,0 Гц | 10 В/м | |||
80 - 1,0 Гц | 10 В/м <b> | |||
Магнитные поля промышленной частоты | МЭК 61000-4-8 | 50/60 Гц | 100 А/м <c> | A |
<a> Применяемые уровни должны соответствовать условиям окружающей среды, описанным в МЭК 61000-4-2, на компоненты, которые могут быть доступны лицам, не работающим в соответствии с определенными процедурами по управлению электростатическим разрядом и не работающим с оборудованием, доступ к которому ограничен только соответственно обученным персоналом. | ||||
Таблица 12
в задаваемой электромагнитной среде
Физическое явление | Наносекундная импульсная помеха | Микросекундная импульсная помеха большой энергии (см. примечание) | Радиочастотные помехи | ||
Ссылочный стандарт | МЭК 61000-4-4 | МЭК 61000-4-5 | МЭК 61000-4-6 | ||
Критерии оценки | A | A | A | ||
Интерфейс/порт (обозначение) | Специальный интерфейс/порт | Уровень испытания | Уровень испытания <f> | Уровень испытания | Значения, взятые из: |
Питание оборудования F и питание входов-выходов J и выход вспомогательного источника питания K | Питание от источника переменного тока | 2 кВ (5/50 нс, 5 кГц) | 2 кВ CM 1 кВ DM | 10 В <a> 15 до 80 кГц | МЭК 61236-3-1, таблица 1b <b> |
Питание от источника постоянного тока | 2 кВ (5/50 нс, 5 кГц) | 1 кВ CM 0,5 кВ DM | 10 В <a> 15 до 80 кГц | МЭК 61236-3-1, таблица 1c <c> | |
Входы/выходы C и D | Обычный вход/выход | 1 кВ <b> (5/50 нс, 5 кГц) | 1 кВ CM <c> (см. примечание) | 15 до 80 МГц | МЭК 61236-3-1, таблица 1d <d> |
Вход/выход, непосредственно соединенный к сетям источника питания | 2 кВ <a> (5/50 нс, 5 кГц) | 2 кВ CM 1 кВ DM | 10 В <d> 10 до 80 МГц | МЭК 61236-3-1, таблица 1e <e> | |
Функциональное заземление H | - | 2 kV <b> (5/50 нс, 5 кГц) | 1 kV CM <c> (см. примечание) | 10 В <d> 10 до 80 МГц | МЭК 61236-3-1, таблица 1f <f> |
<a> В частотном диапазоне от 10 до 150 кГц импеданс корпоративной сети обмена данными должен соответствовать требованиям асимметричного импеданса из МЭК 61000-4-6 при 150 кГц. Калибровка будет выполняться в соответствии с МЭК 61000-4-6. Может быть продемонстрирована достаточная развязка, если критерию импеданса соответствуют оба с короткозамкнутым и разомкнутым портом AE. <c> Только для портов с длиной кабеля более 30 м внутри здания, или за его пределами (включая кабели наружных установок). <d> В частотном диапазоне от 10 до 150 кГц импеданс корпоративной сети обмена данными должен соответствовать требованиям асимметричного импеданса МЭК 61000-4-6 при 150 кГц. Калибровка должна быть выполнена в соответствии с МЭК 61000-4-6. Может быть продемонстрирована достаточная развязка, если критерию импеданса соответствуют оба с короткозамкнутым и разомкнутым портом AE. | |||||
План верификации ПЛК-ФБ должен быть выполнен и содержать, по крайней мере, следующие элементы:
- анализ спецификации требований;
- анализ процессов проектирования;
- анализ проекта аппаратных средств (пример: принципиальная схема, структура изделия);
- анализ проекта встроенного программного обеспечения;
- анализ пригодности инструментальных средств только для частей, связанных с функциональной безопасностью (см. рисунок 5);
- анализ спецификации испытания (испытания модуля, испытания интеграции);
- анализ спецификации испытания для системы и типового испытания;
- анализ видов и последствий отказов FMEA;
- анализ результатов испытаний (например, испытания модуля, испытания интеграции, испытания системы и типового испытания);
- испытание на отказ аппаратных средств, например, используя моделирование или выполняя на физическом устройстве;
- анализ критичности;
- испытание на отказ встроенного программного обеспечения, например, используя моделирование;
- анализ метода вычисления данных о надежности (например, анализ общей причины, моделирование Маркова, вычисление Маркова).
Выполнение перечисленных видов анализа должно быть независимым и документально оформлено.
Испытание с введением неисправности заключается в преднамеренном включении неисправности для определения ее влияния на работу ПЛК-ФБ.
Испытания с введением неисправности должны быть выполнены как часть проверочного испытания со следующими целями:
- проверить, что последствия отказа, предсказанные в аппаратных средствах с помощью FMEA, корректны, и, следовательно, интенсивность этих отказов правильно включена в классификацию отказов (см. 9.4.7);
- проверить, что реакция на диагностические проверки во время их выполнения соответствует предполагаемой в проекте реакции;
- проверить, что реакция на сбой ПЛК-ФБ соответствует предполагаемой в проекте реакции;
- проверить, что разрешенные процессы обслуживания в неавтономном режиме, например смена модуля, выполняют в соответствии с проектом.
Испытания с введением неисправности могут быть выполнены на уровне компонентов или на более высоком уровне: на уровне элемента или подсистемы.
Примеры испытания с введением неисправности на уровне компонентов:
- размыкание (обрыв) компонента;
- короткое замыкание компонента;
- действие, вызывающее выход цифровой ИС в некорректном состоянии.
Примеры испытания с введением неисправности в элементе или на уровне подсистемы:
a) удаление или включение модуля во время работы;
b) моделирование повышенного или пониженного напряжения на шине электропитания;
c) повреждение данных, передаваемых между элементами или подсистемами.
Таблица 13 представляет требуемую эффективность испытаний с введением неисправности в зависимости от целевого УПБ и требуемого ОД.
Таблица 13
Требуемая эффективность испытания с введением неисправности | |||
Требуемый охват диагностикой | УПБ 1 | УПБ 2 | УПБ 3 |
< 90% | Низкая | Низкая | Средняя |
>= 90% | Высокая | Высокая | Высокая |
Для обеспечения низкой эффективности испытания должны быть выполнены, по крайней мере, на уровне элемента или подсистемы, включая передачу данных между модулями.
Для обеспечения средней и высокой эффективности испытания должны также быть выполнены на уровне компонентов с достаточной строгостью, чтобы проверить требуемый ОД. Испытания должны быть применены там, где:
- последствие отказа, предсказанное FMEA, не находится под четким контролем;
- велика интенсивность отказа при анализе его последствия;
- диагностические испытания во время выполнения предназначены для обнаружения неисправности.
Примечание - Необходимая строгость испытания с введением неисправности зависит от заявленного ОД, эффективности FMEA, архитектуры ПЛК-ФБ и т.д.
Для того чтобы проверить корректную работу ПЛК-ФБ, должны использовать процедуру PFVP:
- до выполнения испытания с введением неисправности;
- во время испытания с введением неисправности, если предназначенная реакция состоит в том, чтобы продолжить нормальное функционирование;
- после восстановления, которое следует за испытанием с введением неисправности.
До, во время и после каждого испытания с введением неисправности EUT ПЛК-ФБ должно быть проверено на надлежащее функционирование с помощью PFVP.
Метод применения испытаний с введением неисправности, конкретные применяемые испытания и требуемый результат каждого испытания должны быть установлены в плане проверочного испытания. Количество и строгость испытаний с введением неисправности должны быть согласованы производителем ПЛК-ФБ и экспертом, учитывая сложность ПЛК-ФБ, его предназначенное применение и его уровень полноты безопасности.
После выпуска изделия может возникнуть необходимость повторить некоторые испытания с введением неисправности, чтобы проверить модификацию изделия или его усовершенствование. Объем требуемого повторного испытания должен быть определен в результате анализа влияния изменения.
Производитель должен принять меры, гарантирующие, что все изделия, поставляемые клиенту, должны действовать так же или лучше, чем модули, используемые во время типового испытания.
Примечание - Ниже перечислены примеры методов, которые могут использовать:
a) использование консервативных пределов рабочего режима во время типового испытания, например:
1) рабочая температура: на 10 °C больше верхнего и меньше нижнего значений, представленных в спецификации,
2) рабочая влажность: на 30% больше максимального рабочего значения, но не более 95% RH,
3) рабочая вибрация: на 30% больше предельного значения g, представленного в спецификации,
4) электромагнитная устойчивость: на 50% выше значения, представленного в спецификации,
b) использование дополнительных тестов во время типового испытания: резко ускоренное испытание жизненного цикла (HALT) и т.д.;
c) тестирование с дополнительными модулями во время типового испытания;
d) тестирование 100% всех поставленных модулей или определение с помощью анализа критических характеристик системы и их 100%-ное тестирование;
e) использование дополнительных тестов во время производства: ускоренное испытание в экстремальных условиях HAST и т.д.;
f) дополнительные проверки гарантии качества, оценки, анализ и т.д.;
g) запрет на любые изменения проекта, компонентов или материалов в изделии, для которого выполнены типовые испытания;
h) выполнение формального анализа влияния изменения.
Цель требований настоящего раздела состоит в том, чтобы определить действия, необходимые для рассмотрения и достижения решения о соответствии ПЛК-ФБ требованиям функциональной безопасности, о соблюдении ПЛК-ФБ требований соответствующих подразделов настоящего стандарта, а также определить, было ли достигнуто соблюдение требований соответствующих подразделов настоящего стандарта.
Оценка функциональной безопасности ПЛК-ФБ должна быть выполнена для обеспечения гарантии достижения необходимого уровня безопасности. Ее результаты должны быть представлены в отчете оценки безопасности. Отчет должен содержать объяснения действий, выполненных экспертом по безопасности, чтобы определить, как система/подсистема/оборудование ПЛК-ФБ (аппаратные средства и программное обеспечение) были разработаны, чтобы удовлетворить заданным для них требованиям и определить некоторые дополнительные условия для работы системы/подсистемы/оборудования.
Эксперт или команда, выполняющие оценку, должны быть, по крайней мере, независимы от команды разработчиков ПЛК-ФБ.
14.2.1 Обоснование и документальное оформление оценки
Оценка должна представить доказательства, что все необходимые шаги по верификации и подтверждению соответствия выполнены, чтобы представить свидетельства о том, что:
a) меры по предотвращению отказов (действия по управлению функциональной безопасностью) подходят для требуемого УПБ;
b) меры по управлению отказами в аппаратных средствах и программном обеспечении подходят для требуемого УПБ.
Оценка функциональной безопасности должна основываться на оценке следующей документации:
- спецификация требований системы ПЛК-ФБ (или подсистемы/оборудования);
- определение системы/подсистемы/оборудования;
- план верификации и подтверждения соответствия (V&V);
- план обеспечения безопасности;
- отчет об управлении функциональной безопасностью в соответствии с МЭК 61508-1 и настоящим стандартом (доказательство управления безопасностью);
- отчет об аппаратных мерах в соответствии с МЭК 61508-2 и МЭК 61508-3 и этим стандартом; план(ы) и отчет(ы) тестирования;
- соответствие требованиям внешней среды и ЭМС;
- соответствие требованиям МЭК 61131-2.
14.2.2 Метод оценки
1) Для выполнения одной или более оценок функциональной безопасности необходимо назначить одно или более лиц, чтобы принять решение о соответствии:
a) функциональной безопасности, достигаемой ПЛК-ФБ в конкретной окружающей ее среде; положениям соответствующих подразделов настоящего стандарта;
b) выполнения в этом случае соответствующих положений настоящего стандарта элементами или подсистемами.
2) Лица, осуществляющие оценку функциональной безопасности, должны иметь доступ ко всем лицам, выполняющим любые действия на всех стадиях жизненного цикла системы безопасности на ПЛК-ФБ, а также ко всей информации и оборудованию (включая аппаратные средства и программное обеспечение).
3) Оценку функциональной безопасности следует применять ко всем стадиям на протяжении всего жизненного цикла, включая документацию, верификацию и управление функциональной безопасностью.
4) Лица, осуществляющие оценку функциональной безопасности, должны рассмотреть все выполняемые действия, а также все результаты, полученные в течение каждой стадии жизненного цикла всей системы безопасности, и дать заключение о том, была ли достигнута соответствующая функциональная безопасность на основе целей и требований настоящего стандарта.
5) Компетентность эксперта или команды, выполняющей оценку, должна соответствовать уровню разработки аппаратных средств и программного обеспечения ПЛК-ФБ, а также должна быть документально оформлена.
6) Все соответствующие заявления о соответствии, предоставленные поставщиками и другими сторонами, ответственными за достижение функциональной безопасности, должны быть включены в оценку функциональной безопасности.
7) Оценка функциональной безопасности может выполняться после каждой стадии жизненного цикла всей системы безопасности, включающей ПЛК-ФБ, или после нескольких стадий ее жизненного цикла.
8) Оценка функциональной безопасности должна включать в себя доказательство того, что аудит(ы) функциональной безопасности был(и) проведен(ы) (полностью или частично) в соответствии с его (их) областью применения.
9) При каждой оценке функциональной безопасности, если она выполняется шаг за шагом, необходимо учитывать, как минимум, следующее:
a) работы, выполненные со времени предыдущей оценки функциональной безопасности;
b) планы или стратегию реализации последующих оценок функциональной безопасности;
c) рекомендации предыдущих оценок функциональной безопасности и объем внесенных изменений, удовлетворяющих эти рекомендации.
10) Каждая оценка функциональной безопасности должна быть спланирована. План должен определять всю информацию, необходимую для проведения эффективной оценки, включая:
a) область применения оценки функциональной безопасности;
b) вовлеченные организации;
c) требуемые ресурсы;
d) о лицах, осуществляющих оценку функциональной безопасности, и об их компетентности;
e) об уровне независимости лиц, выполняющих оценку функциональной безопасности;
f) выходные материалы при каждой оценке функциональной безопасности;
g) как оценка функциональной безопасности соотносится и должна быть интегрирована с другими оценками функциональной безопасности;
h) в какой момент в течение жизненного цикла системы безопасности, включающей ПЛК-ФБ, будет(ут) выполняться оценка(ки).
11) Перед выполнением оценки функциональной безопасности ее план должен быть утвержден теми, кто будет выполнять эту оценку, и теми, кто несет ответственность за управление функциональной безопасностью.
12) В заключении об оценке функциональной безопасности лица, выполняющие оценку, должны документально оформить в соответствии с планами оценки и кругом полномочий:
- выполненные действия;
- полученные результаты;
- выводы;
- суждение о соответствии функциональной безопасности требованиям настоящего стандарта;
- рекомендации, вытекающие из оценки, в т.ч. рекомендации по принятию, условному принятию или отклонению.
13) Ответственным за любые действия на жизненном цикле всей системы безопасности на основе ПЛК-ФБ, включая конструкторов и экспертов ПЛК-ФБ, должны быть доступны соответствующие результаты оценки функциональной безопасности применяемого изделия.
14) Результат оценки функциональной безопасности применяемого изделия должен включать следующую информацию для облегчения повторного использования результатов оценки для более крупной системы:
a) точное определение применяемого изделия, включая версии аппаратного средства и программного обеспечения;
b) условия, предполагаемые в ходе оценки;
c) ссылку на документально оформленное доказательство, на котором основано заключение оценки;
d) процедуры, методы и инструменты, используемые для оценки стойкости к систематическим отказам, вместе с обоснованием их эффективности;
e) процедуры, методы и инструменты, используемые для оценки полноты безопасности аппаратного обеспечения, вместе с обоснованием используемого подхода и качества данных;
f) оценку результатов, полученных в соответствии с требованиями настоящего стандарта и спецификацией характеристик системы безопасности для применяемого изделия в соответствующем руководстве по безопасности.
15) Лица, осуществляющие оценку функциональной безопасности, должны быть компетентными в выполняемых действиях в соответствии с требованиями с 5.4.2.2.2 и 5.4.2.2.3.
Информацию, представленную в таблице 14, должен поддерживать производитель ПЛК-ФБ.
Таблица 14
Стадия жизненного цикла ПЛК-ФБ | Информация |
Концепция | Описание (концепция ПЛК-ФБ) |
Определение области распространения ПЛК-ФБ | Описание (определение области распространения ПЛК-ФБ) |
Требования функциональной безопасности к ПЛК-ФБ | Спецификация (требований функциональной безопасности к ПЛК-ФБ, включая требования к функциям безопасности и требования к полноте безопасности) |
Распределение требований функциональной безопасности | Описание (распределение требований функциональной безопасности) |
Планирование эксплуатации и технического обслуживания ПЛК-ФБ | План (эксплуатации и технического обслуживания ПЛК-ФБ) |
Планирование верификации и подтверждения соответствия безопасности ПЛК-ФБ | План (верификации и подтверждения соответствия безопасности ПЛК-ФБ) |
Реализация | Документация по проектированию и разработке (см. МЭК 61508-2 и МЭК 61508-3) |
Верификация и подтверждение соответствия безопасности ПЛК-ФБ | Отчет (о верификации и подтверждении соответствия безопасности ПЛК-ФБ) |
Эксплуатация и техническое обслуживание ПЛК-ФБ | Процедуры эксплуатации и технического обслуживания ПЛК-ФБ |
Модификация ПЛК-ФБ | Запрос (на модификацию ПЛК-ФБ); отчет (о модификации ПЛК-ФБ) и ведение анализа влияния записи (о модификации ПЛК-ФБ) в журнале модификаций |
Для всех стадий | План (обеспечения безопасности); план (верификации); отчет (по верификации); план (оценки функциональной безопасности); отчет (об оценке функциональной безопасности) |
Минимальный уровень независимости, выполняющий оценку функциональной безопасности, должен соответствовать тому уровню, который указан в таблице 15. Таблицу 15 следует интерпретировать следующим образом:
X - уровень независимости, определенный в качестве минимального для заданного уровня полноты безопасности/стойкости к систематическим отказам. Если принят более низкий уровень независимости, то должно быть приведено подробное обоснование;
X1 и X2;
Y - уровень независимости, определенный как недостаточный для уровня полноты безопасности/стойкости к систематическим отказам.
В контексте таблицы 15 в качестве основы для определения уровня независимости должны использовать только X, X1, X2 или Y. Если выбраны X1 или X2, то применяют либо X1, либо X2 (но не оба вместе), в зависимости от ряда факторов, характерных для проекта ПЛК-ФБ. Обоснование выбора X1 или X2 должно быть подробным. Факторы, которые делают X2 более предпочтительным, чем X1, следующие:
- недостаток опыта в работе со схожими проектами;
- более высокая степень сложности;
- более высокая степень новизны разработки;
- более высокая степень новизны технологии.
Примечания
1 В зависимости от организационной структуры компании и опыта внутри компании требования к независимости лиц и подразделений в некоторых случаях могут быть выполнены путем использования услуг сторонней организации. В свою очередь, компании, которые имеют внутренние структуры с опытом оценки рисков и применения систем, связанных с безопасностью, и которые независимы и отделены (по управлению и используемым ресурсам) от тех, которые несут ответственность за основную разработку, в некоторых случаях могут оказаться способными использовать собственные ресурсы, чтобы удовлетворить требования по независимости организации.
2 См. 3.8.11, 3.8.12 и 3.8.13 МЭК 61508-4:2010 для определения терминов "независимое лицо", "независимое подразделение" и "независимая организация" соответственно.
3 Лица, осуществляющие оценку функциональной безопасности, должны быть осторожны в предоставлении консультаций по какому-либо вопросу, связанному с оценкой, поскольку это может ставить под угрозу их независимость. Зачастую принято давать советы по различным аспектам, что может повлечь за собой решение о недостаточности безопасности, такое как недостаточность доказательств, и обычно не принято давать советы или рекомендации для конкретных средств защиты от тех или иных проблем.
В контексте таблицы 15 минимальный уровень независимости должен основываться на наивысшей стойкости к систематическим отказам, на которую претендует ПЛК-ФБ и которая определена значением уровня полноты безопасности.
Таблица 15
оценку функциональной безопасности
Минимальный уровень независимости | Уровень полноты безопасности/стойкость к систематическим отказам | |||
1 | 2 | 3 | 4 | |
Независимое лицо | X | X1 | Y | Y |
Независимое подразделение | - | X2 | X1 | Y |
Независимая организация | - | - | X2 | X |
Цель настоящего раздела состоит в том, чтобы гарантировать, что производитель ПЛК-ФБ обеспечивает процедуры эксплуатации, технического обслуживания и модификации системы ПЛК-ФБ, которые удовлетворяют во всех отношениях требованиям безопасности в терминах требуемых функций безопасности и полноты безопасности, определенных в разделе 6.
Информация для этих процедур эксплуатации, технического обслуживания и модификации определена в разделе 16.
Производители, которые заявляют соответствие с настоящим стандартом, должны поддерживать систему управления изменениями, которая, например, в результате обнаружения дефектов, должна усовершенствовать процесс проектирования или производственный процесс либо улучшить функциональность. Эта система должна включать документацию: по деталям модификации, исследованию влияния модификации (включая необходимость в повторной верификации и повторном подтверждении соответствия), одобрению модификации, результатам повторного подтверждения соответствия/повторной верификации и любым связанным изменениям в эксплуатации или документации изделия. Более подробную информацию см. в 7.16 МЭК 61508-1 и 7.8 МЭК 61508-3.
Все модификации ПЛК-ФБ должны быть проанализированы, чтобы определить влияние, которое будет иметь изменение или улучшение модуля системы ПЛК-ФБ на другие модули той же системы, а также на другие части связанной с безопасностью системы.
Данный анализ должны выполнять до модификации или выполняемого улучшения.
После завершения анализа должно быть принято решение о необходимости повторной модификации системы ПЛК-ФБ. Это зависит от числа затронутых модулей, критичности затронутых модулей и природы изменения. Возможны следующие решения:
- только измененный модуль должен быть повторно проверен;
- все затронутые модули должны быть повторно проверены; или
- вся система ПЛК-ФБ должна быть повторно проверена.
Производитель ПЛК-ФБ должен сохранить историю этого анализа и принятые решения по всем изменениям, которые влияют на безопасность соответствующих частей ПЛК-ФБ.
Производитель должен предоставить пользователям информацию, необходимую для применения, установки, ввода в действие, эксплуатации и обслуживания ПЛК-ФБ. Кроме того, производитель может обеспечить обучение пользователей. Информация может быть предоставлена не только на бумажном, но и на других носителях.
Производитель должен по запросу предоставлять информацию о проверке соответствия.
Определены четыре типа документов:
- каталоги и спецификации;
- руководства пользователя;
- руководство по безопасности;
- техническая документация.
Примечание - О подготовке инструкций см. МЭК 62079 и МЭК 61506.
Документы данного типа должны содержать описание и спецификации ПЛК-ФБ и связанных с ним периферийных устройств. Кроме того, они должны содержать другую информацию, поясняющую сущность применения и использования данных изделий, включая функциональные характеристики, правила конфигурирования оборудования, нормальные условия эксплуатации, а также перечень соответствий стандартам и сертификатам.
16.5.1 Общие положения
Цель руководства по безопасности состоит в документальном оформлении информации, связанной с ПЛК-ФБ, которая необходима для обеспечения интеграции ПЛК-ФБ в связанную с безопасностью систему, чтобы она соответствовала требованиям серии МЭК 61508.
Примечание - Данный текст адаптирован из D.2.2 МЭК 61508-2:2010 и D.2.2 МЭК 61508-3:2010.
16.5.2 Содержание руководства по безопасности
16.5.2.1 Общие положения
Каждый ПЛК-ФБ должен иметь руководство по безопасности. В общем случае руководство по безопасности должно содержать:
a) функциональную спецификацию выполняемых функций;
b) идентификацию конфигурации аппаратных средств и/или программного обеспечения ПЛК-ФБ, чтобы обеспечить управление конфигурацией Э/Э/ПЭ системы, связанной с безопасностью, в соответствии с требованиями 6.2.1 МЭК 61508-1;
c) ограничения на использование ПЛК-ФБ и/или предположения, на которых основан анализ поведения или интенсивности отказов ПЛК-ФБ.
16.5.2.2 Содержание руководства по безопасности
Руководство по безопасности должно определить функции применяемого элемента. Они могут использоваться, чтобы поддерживать функцию безопасности связанной с безопасностью системы или функции в подсистеме или элементе. Спецификация должна ясно описать и функции, и интерфейсы ввода и вывода.
Для каждой функции руководство по безопасности должно содержать:
a) виды отказов применяемого элемента (в терминах поведения его выходов) из-за случайных отказов аппаратных средств, приводящих к отказу функции и не обнаруживаемых внутренней диагностикой ПЛК-ФБ;
b) оцененную интенсивность отказов для каждого вида отказов по перечислению a);
c) виды отказов применяемого изделия (в терминах поведения его выходов) из-за случайных отказов аппаратных средств, приводящих к отказу функции и обнаруживаемых внутренней диагностикой ПЛК-ФБ;
d) виды отказов внутренней диагностики ПЛК-ФБ (в терминах поведения его выходов) из-за случайных отказов аппаратных средств, приводящих к отказу диагностик для обнаружения отказов функции;
e) оцененную интенсивность отказов для каждого вида отказов по перечислениям c) и d);
f) диагностический испытательный интервал для каждого вида отказов по перечислению c), которые обнаруживаются внутренней диагностикой ПЛК-ФБ;
g) выходы применяемого изделия, инициируемые внутренними диагностиками для каждого вида отказов по перечислению c).
Примечание - Результаты внутренних диагностик инициируют применение дополнительных мер (аппаратных/процедурных) к Э/Э/ПЭ системе, связанной с безопасностью, подсистеме или элементу, чтобы обеспечить или поддержать безопасное состояние УО;
h) требования к любому периодическому испытанию и/или техническому обслуживанию;
i) для тех видов отказов указанной функции, которые обнаруживаются внешними диагностиками, должно быть предоставлено достаточное количество информации, чтобы облегчить разработку возможностей внешней диагностики. Такая информация должна включать в себя подробное описание видов отказа и их интенсивности;
j) отказоустойчивость аппаратных средств;
k) классификацию на тип A или тип B той части ПЛК-ФБ, которая обеспечивает выполнение функции.
Примечание - Виды отказов могут быть классифицированы как безопасные или опасные, только если известно, как ПЛК-ФБ применяется в опасных ситуациях УО. Например, если датчик будет применен так, что высокий уровень его выходного сигнала используется, чтобы сигнализировать об опасности УО (например, из-за высокого давления), то вид отказа, который предотвращает корректную индикацию опасности (например, выходной сигнал имеет постоянный низкий уровень), будет классифицирован как опасный, тогда как вид отказа, в результате которого выходной сигнал датчика имеет высокий уровень, будет классифицирован как безопасный. Это зависит от того, как сигнал датчика интерпретируется ПЛК-ФБ, и поэтому датчик не может быть специфицирован без ограничения способа его применения.
Кроме того, уровень ОД, требуемый для ПЛК-ФБ, может меняться от одного применения к другому в зависимости от объема любых диагностик для ПЛК-ФБ или обработки внешнего сигнала, к которым может добавляться любая внутренняя диагностика ПЛК-ФБ.
Из этого следует, что любая оценка отказоустойчивости аппаратных средств или доли безопасных отказов может быть выполнена, если только на применение ПЛК-ФБ накладывают ограничения. Эти ограничения не определены поставщиком ПЛК-ФБ. Поэтому в руководство по безопасности не должны включать требования к отказоустойчивости аппаратных средств, или к доле безопасных отказов, или к любым другим характеристикам функциональной безопасности, которые зависят от знания о безопасных и опасных видах отказов, если явно не определены основные предположения о соотношении безопасных и опасных видов отказов;
l) руководящие указания о том, как учитывать вклад ПЛК-ФБ во времени отклика функции безопасности или во времени безопасности процесса.
Для каждой функции ПЛК-ФБ, для которой возможны систематические отказы, руководство должно содержать:
1) стойкость к систематическим отказам ПЛК-ФБ или той части элемента, которая реализует функцию;
2) любые указания или ограничения, связанные с применением ПЛК-ФБ, реализующего рассматриваемую функцию, которые должны предотвратить систематические отказы ПЛК-ФБ.
Примечание - Систематическая полнота безопасности, определяемая стойкостью к систематическим отказам, может быть достигнута, только если указания и ограничения соблюдают. Там, где происходит их нарушение, требование к стойкости к систематическим отказам частично или полностью несостоятельно.
16.5.2.3 Содержание руководства по безопасности для инструментальных средств
Инструментальные средства должны быть определены, и все необходимые инструкции для их использования должны быть доступны интегратору и пользователю.
Примечание - Для инструментальных средств это демонстрируется явной идентификацией этого элемента и демонстрацией того, что его содержание неизменно.
(справочное)
A.1 Общие положения
В настоящем приложении рассмотрено несколько примеров методов вычисления вероятностей отказа для приборной системы безопасности, разработанной и введенной в действие в соответствии с МЭК 61511-1. Данная информация, по существу, имеет справочный характер, поэтому для вычисления вероятностей отказа вполне могут использовать и другие методы оценки.
Представленные методологии подробно рассмотрены в приложении B МЭК 61508-6:2010 и сериях МЭК 61078, МЭК 61025, МЭК 61165, ISA TR 84.00.02.
A.2 Метод блок-схем надежности
МЭК 61078 и приложение B МЭК 61508-6:2010 иллюстрируют метод блок-схем надежности для вычисления вероятностей отказа приборных функций безопасности, разработанных в соответствии с настоящим стандартом.
A.3 Метод анализа дерева отказов
МЭК 61025 и ISA TR 84.00.02-3 иллюстрируют метод анализа дерева отказов для вычисления вероятностей отказа приборных функций безопасности, разработанных в соответствии с настоящим стандартом.
A.4 Метод моделирования Маркова
МЭК 61165 и TR ISA 84.00.02-4 иллюстрируют метод моделирования Маркова для вычисления вероятностей отказа приборных функций безопасности, разработанных в соответствии с настоящим стандартом.
(справочное)
B.1 Примеры архитектур подсистем ПЛК-ФБ
Подсистемы ПЛК-ФБ могут иметь различные архитектуры. Дополнительная информация о примерах архитектур представлена в B.3.2.2 и B.3.3.2 МЭК 61508-6.
Архитектура M из N состоит из каналов N, каждый из которых может выполнять функцию безопасности ПЛК-ФБ. Требуется, чтобы, по крайней мере, M каналов выполняли функцию безопасности ПЛК-ФБ. Система выполняет функцию безопасности ПЛК-ФБ, если M каналов функционируют должным образом. Значение N - M определяет отказоустойчивость системы, где (N - M + 1) - число неисправных каналов, приводящих к отказу функции безопасности ПЛК-ФБ.
Примеры:
Архитектура 1oo1. Отказоустойчивость равна 0, и число каналов равно 1. Данная архитектура состоит из одного канала, и любой опасный отказ приводит к отказу функции безопасности при возникновении запроса на ее выполнение.
Архитектура 1oo2. Отказоустойчивость равна 1, и число каналов равно 2. Данная архитектура представляет собой два канала, соединенных параллельно, так что любой из каналов может выполнить функцию безопасности. Следовательно, для нарушения функции безопасности (при возникновении запроса на ее выполнение) опасные отказы должны возникнуть в обоих каналах. Предполагается, что любое диагностическое тестирование только сообщает о найденных сбоях и не может изменить ни выходные состояния каналов, ни результат голосования.
Архитектура 2oo2. Отказоустойчивость равна 0, и число каналов равно 2. Данная архитектура представляет собой два канала, соединенных параллельно, и для выполнения функции безопасности по запросу необходима работа обоих каналов. Предполагается, что любое диагностическое тестирование только сообщает о найденных неисправностях и не может изменить ни выходные состояния каналов, ни результат голосования
Архитектура 2oo3. Отказоустойчивость равна 1, и число каналов равно 3. Данная архитектура состоит из трех каналов, соединенных параллельно с мажорированием выходных сигналов так, что выходное состояние не меняется, если результат, выдаваемый одним из каналов, отличается от результата, выдаваемого двумя другими каналами. Предполагается, что любое диагностическое тестирование только фиксирует найденные сбои и не может изменить ни выходные состояния каналов, ни результат голосования.
Следующие реализации архитектуры типичны для ПЛК-ФБ.
B.2 Один ПЛК-ФБ с одним входом/выходом и внешним сторожевым таймером (1oo1D)
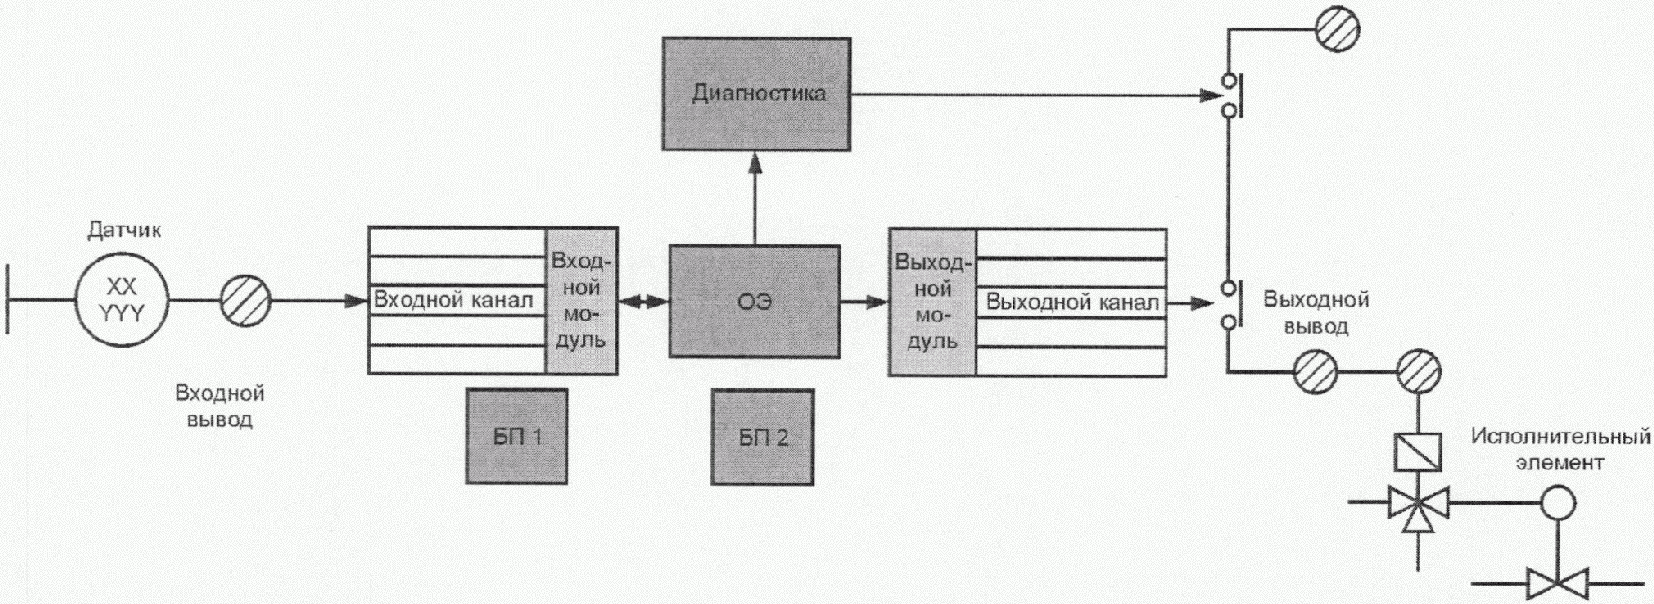
Рисунок B.1 - Один ПЛК-ФБ с одним входом/выходом
и внешним сторожевым таймером (1oo1D)
Данная конфигурация не имеет избыточности. Она состоит из одного канала: один обрабатывающий элемент (ОЭ), входной канал (вх. канал) во входном модуле (вх. модуль), выходной канал (вых. канал) в выходном модуле (вых. модуль). Данная конфигурация может включать избыточные блоки питания (БП). Функция внешнего сторожевого таймера (диагностическая) обеспечивает дополнительное средство отключения выходов и переводит управляемый процесс в безопасное состояние. Эта внешняя сторожевая функция отключает дополнительный выходной контакт, если обнаружен опасный сбой в обрабатывающем элементе (логическом решателе) или в связанном с ним выходном модуле. Выходы показаны как контакты, но могут быть реализованы как полупроводниковые переключатели или другие средства.
Все безопасные сбои приводят к ложному переводу управляемого процесса в безопасное состояние. Все опасные обнаруженные сбои также приводят к ложному переводу управляемого процесса в безопасное состояние, так как система должна быть отключена, чтобы заменить любой из неисправных модулей.
B.3 Два обрабатывающих элемента (OE) с одним входом/выходом и внешними сторожевыми таймерами (1oo1D)
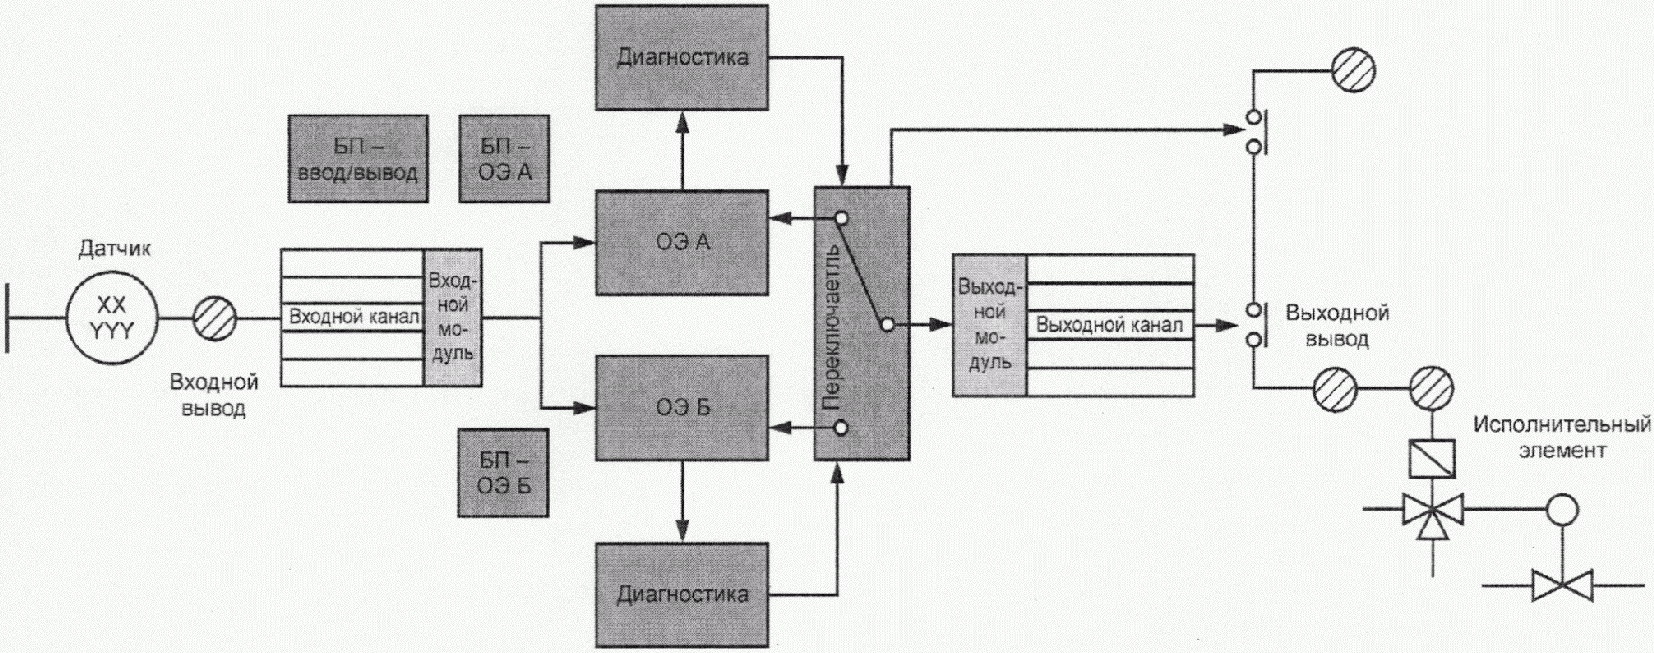
Рисунок B.2 - Два обрабатывающих элемента (ОЭ)
с одним входом/выходом и двумя внешними
сторожевыми таймерами (1oo1D)
Данная конфигурация имеет избыточные элементы обработки и внешние сторожевые таймеры. Представленным на рисунке переключателем управляют функции сторожевых таймеров, которые контролируют результаты диагностики обрабатывающих элементов. Дополнительные средства отключат питание выходных устройств, если на оба входа переключателя от диагностических устройств поступит сигнал об отключении. Переключатель периодически меняет свою позицию так, чтобы его функциональность и функциональность и диагностики каждого обрабатывающего элемента могли быть проверены в другой позиции. Результаты двух обрабатывающих элементов сравнивают, и если обнаружено несоответствие, то оба сторожевых таймера формируют команду отключить выходы. Следовательно, любое несоответствие между обрабатывающими элементами приведет к отключению выходов, чтобы перевести управляемый процесс в безопасное состояние. Обнаруженные сбои в любом из отдельных модулей входа/выхода также приведут к отключению выходов. Безопасные не обнаруживаемые сбои обрабатывающего элемента, а также ошибки упомянутого выше процесса сравнения приведут к ложному переводу управляемого процесса в безопасное состояние, другие обнаруживаемые безопасные и опасные сбои любого обрабатывающего элемента могут быть исправлены в неавтономном режиме.
Если опасный сбой процессора, управляющего выходами, будет не обнаружен, то система безопасности будет в состоянии отказа.
B.4 Два обрабатывающих элемента (ОЭ) с двумя входами/выходами, без межпроцессорной связи и с логикой срабатывания 1oo2
Представленная на рисунке B.3 конфигурация имеет два независимых канала. Между обрабатывающими элементами нет никакой связи. Охват диагностикой определен охватом диагностикой, достигаемым в одноканальной системе. Выходы одного канала с его исполнительным элементом соединены последовательно с выходами другого канала, и, следовательно, каждый канал может разомкнуть выходную схему и перевести управляемый процесс в безопасное состояние. Каждый обрабатывающий элемент будет давать команду своему выходу о переходе к безопасному состоянию, если на какой-либо вход приходит сигнал, соответствующий опасному событию, или если обнаружен опасный сбой в любом из модулей в канале. У представленной конфигурации нет внешних сторожевых таймеров, так как выходы от каждого канала соединены последовательно.
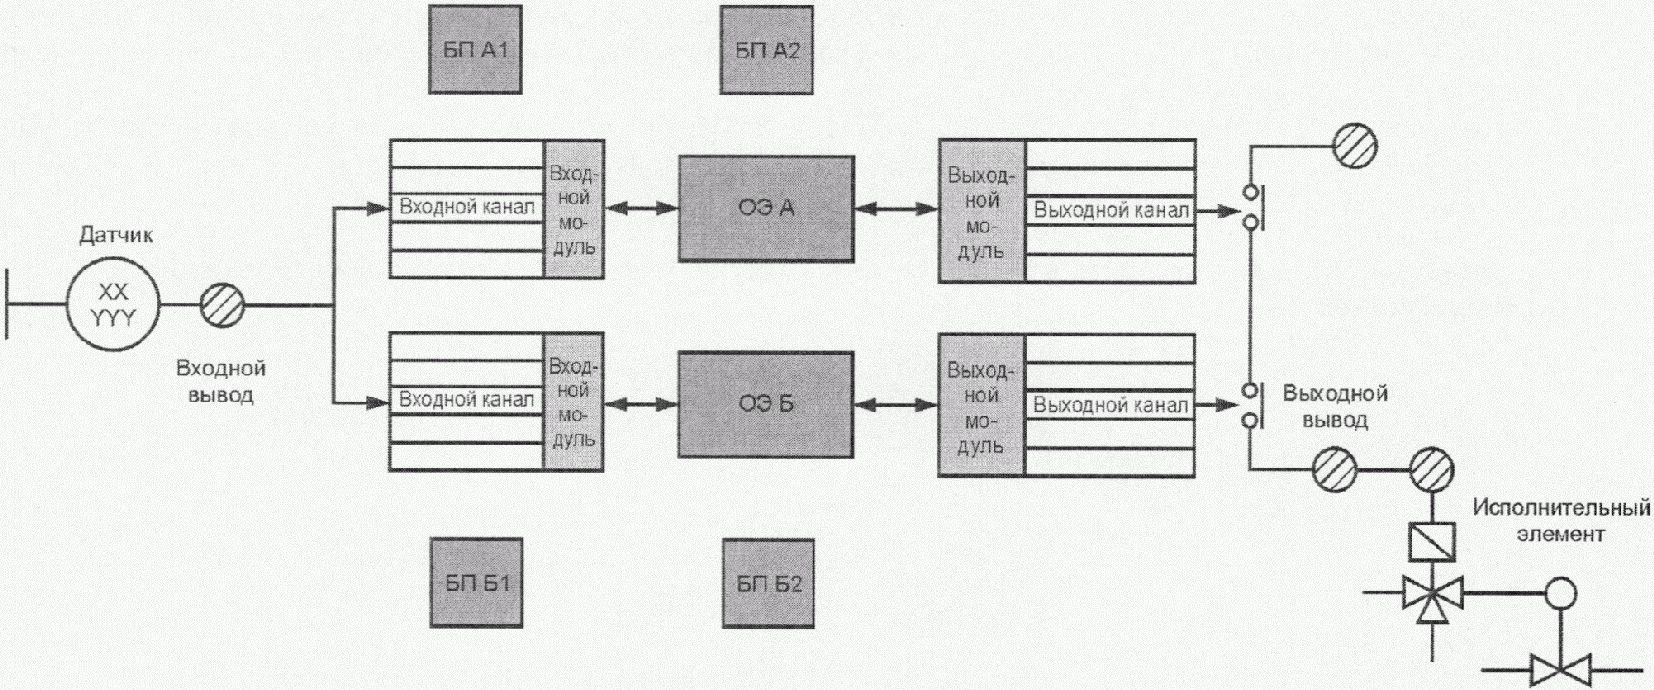
с двумя входами/выходами, без межпроцессорной связи
и с логикой срабатывания 1oo2
Все безопасные сбои и опасные обнаруживаемые сбои в системе приводят к ложному переводу управляемого процесса в безопасное состояние.
B.5 Два обрабатывающих элемента (ОЭ) с двумя входами/выходами, с межпроцессорной связью и логикой срабатывания 1oo2D
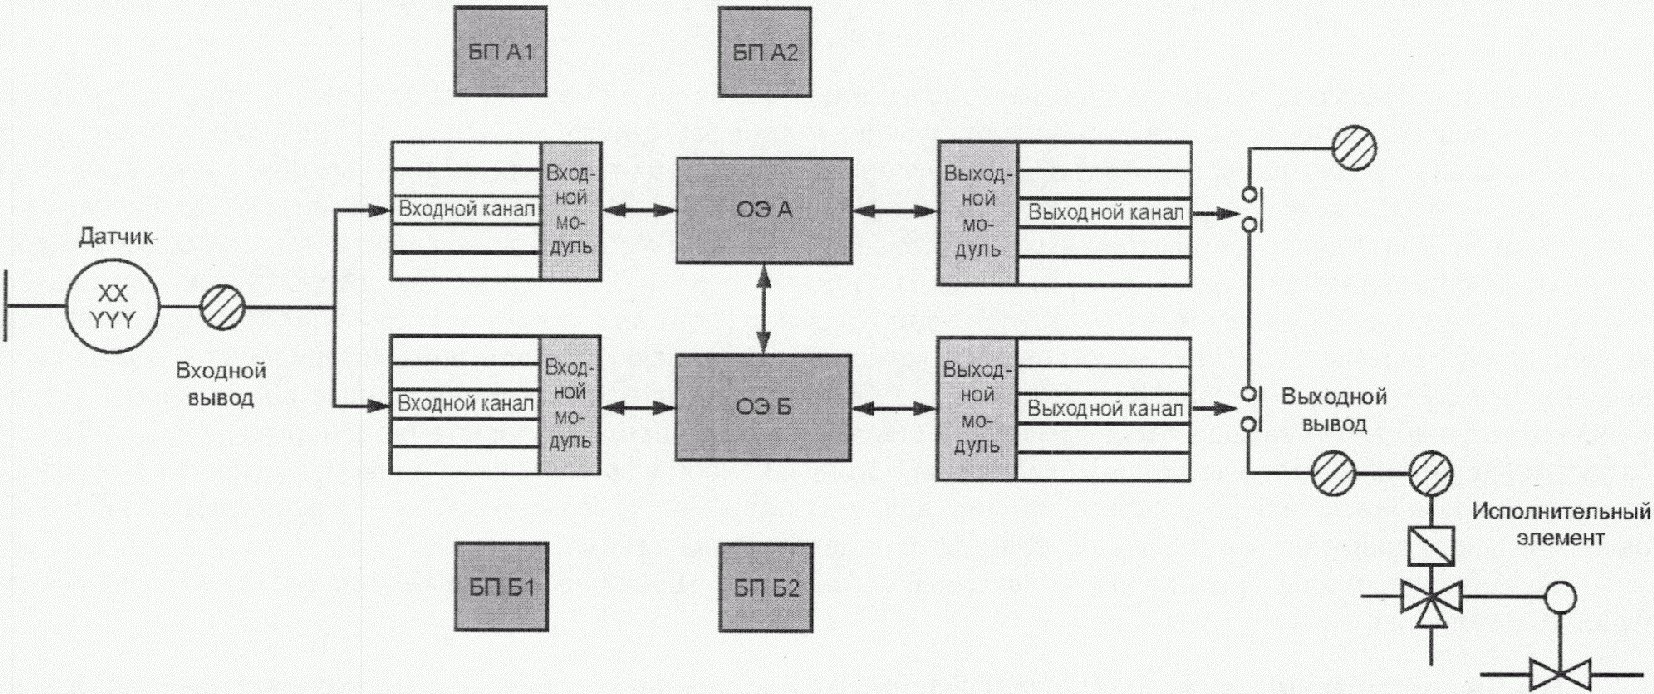
с двумя входами/выходами, с межпроцессорной связью
и логикой срабатывания 1oo2D
Представленная на рисунке B.4 конфигурация также имеет два независимых канала. У нее есть связь между обрабатывающими элементами. Такая связь повышает общий охват диагностикой обрабатывающих элементов в результате сравнительного тестирования, которое может быть выполнено. Связь между процессорами также позволяет им сравнивать входные значения и продолжать работу с работоспособным входом, если обнаружен сбой на другом входе. Все другие безопасные сбои и все опасные обнаруживаемые сбои в системе приводят к ложному отключению управляемого процесса.
B.6 Два обрабатывающих элемента (ОЭ) с двумя входами/выходами, без межпроцессорной связи, с внешними сторожевыми таймерами и логикой срабатывания 2oo2D
Данная конфигурации имеет два независимых 1oo1D канала. Между обрабатывающими элементами нет никакой связи. Выходы исполнительных элементов каждого канала соединены параллельно, чтобы сократить число ложных или случайных отключений. Следовательно, оба канала должны сформировать команду на отключение, чтобы обесточить цепь исполнительного элемента. Такое соединение обеспечивает голосование выходов каждого канала по схеме 2oo2D. Для повышения уровня безопасности система в каждом канале имеет внешний сторожевой таймер. Эти сторожевые таймеры являются дополнительными средствами обесточивания выходной схемы канала, если обнаруживается опасный сбой в логическом решателе или выходном модуле.
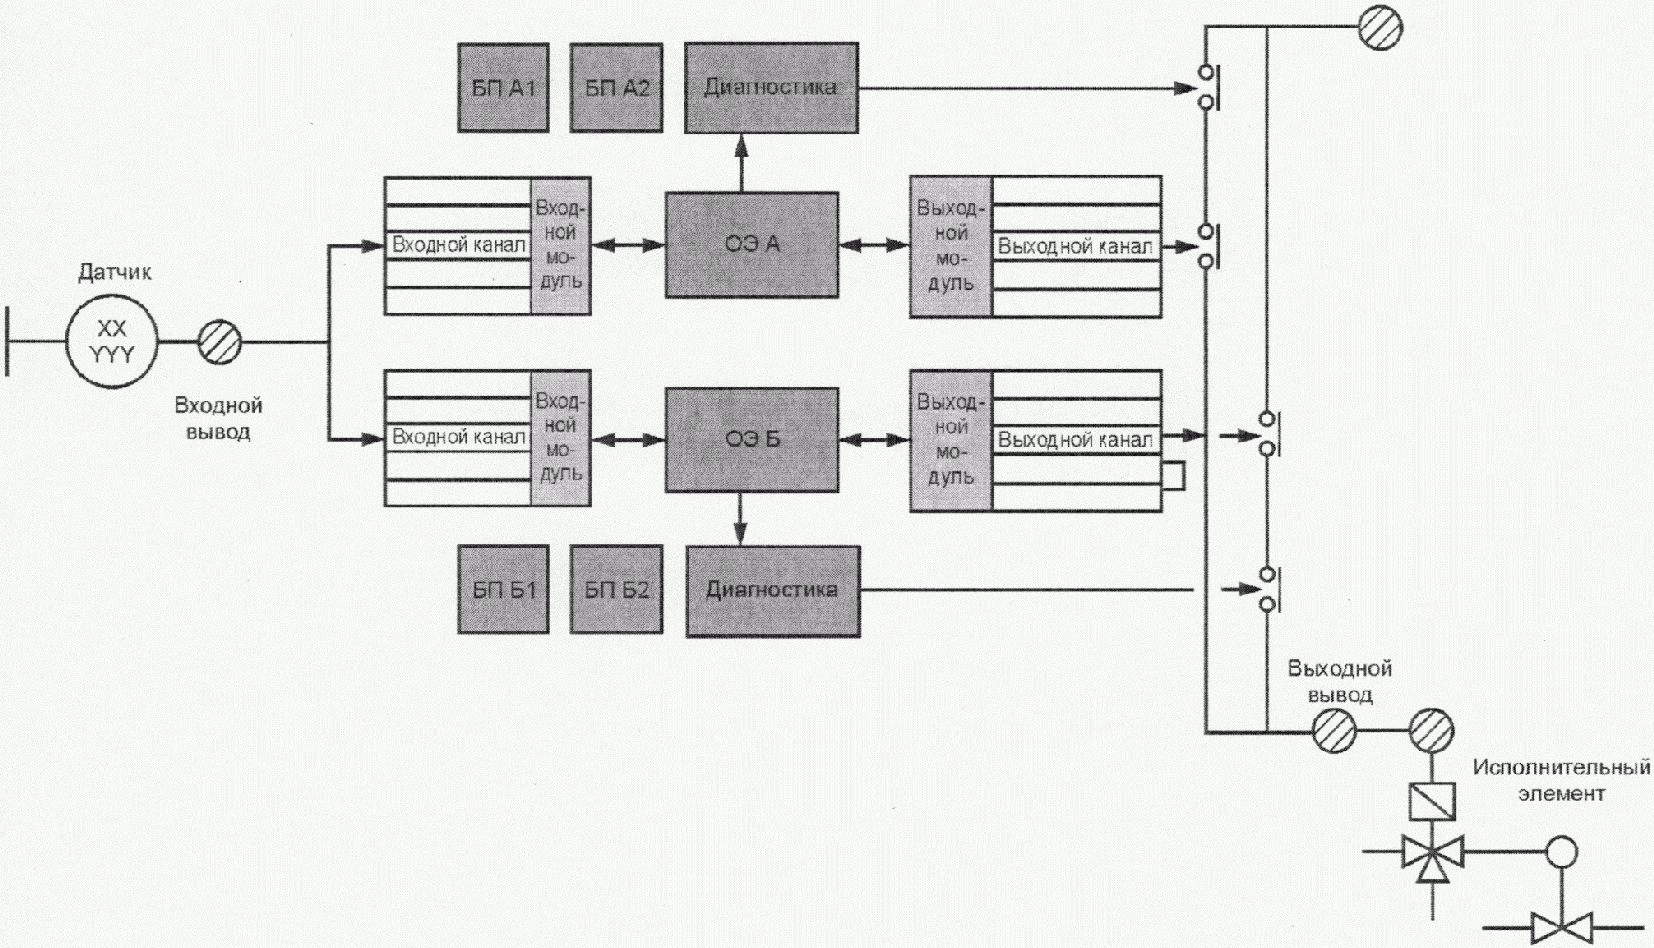
Рисунок B.5 - Два обрабатывающих элемента (ОЭ) с двумя
входами/выходами, без межпроцессорной связи, с внешними
сторожевыми таймерами и логикой срабатывания 2oo2D.
Все опасные необнаруживаемые сбои в любом модуле любого канала системы переводят систему в состояние отказа.
B.7 Два обрабатывающих элемента (ОЭ) с двумя входами/выходами, с межпроцессорной связью, с внешними сторожевыми таймерами и логикой срабатывания 2oo2D
Данная конфигурация с резервированием имеет два независимых канала. У системы есть связь между обрабатывающими элементами. Выходы исполнительных элементов каждого канала соединены параллельно, чтобы сократить число ложных или случайных отключений. Следовательно, оба канала должны сформировать команду на отключение, чтобы обесточить цепь исполнительного элемента. Для повышения уровня безопасности система в каждом канале или участке цепи имеет внешние сторожевые таймеры. Эти сторожевые таймеры являются дополнительными средствами обесточивания выходной схемы канала, если обнаруживается опасный сбой в логическом решателе. Межпроцессорная связь улучшает диагностическую способность, так как могут быть выполнены сравнения между состояниями выходов двух каналов.
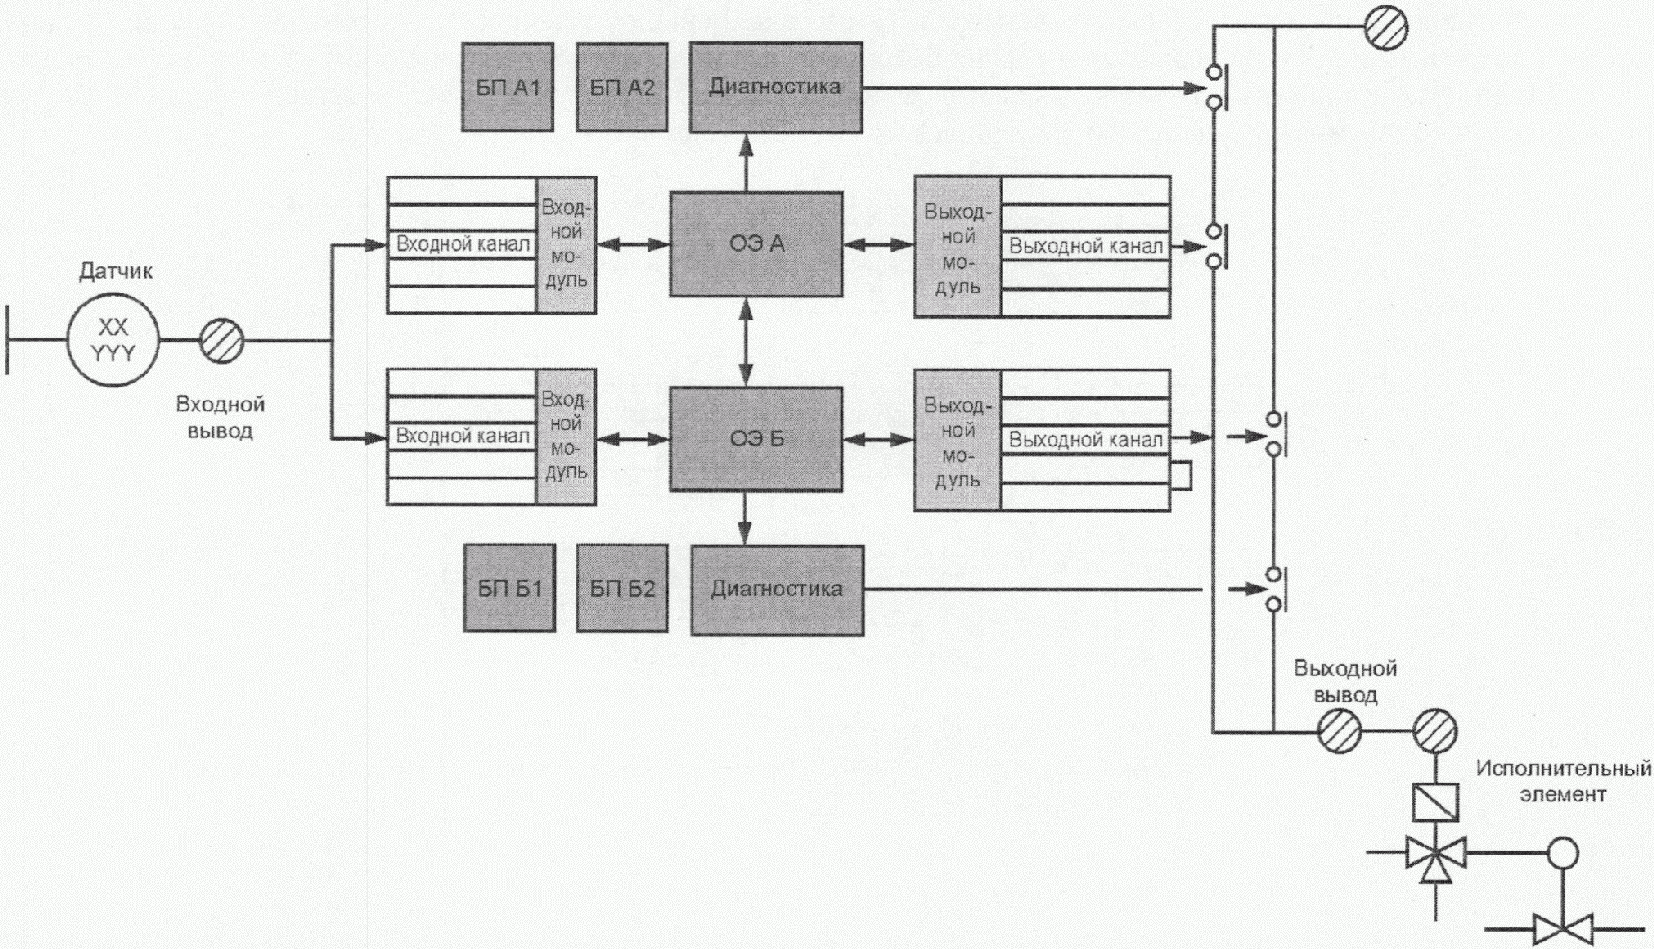
Рисунок B.6 - Два обрабатывающих элемента (ОЭ) с двумя
входами/выходами, с межпроцессорной связью, с внешними
сторожевыми таймерами и логикой срабатывания 2oo2D
Все обнаруживаемые сбои в этой системе, которые могут быть локализованы в канале, могут быть устранены в неавтономном режиме.
B.8 Три обрабатывающих элемента (ОЭ) с тремя входами/выходами, с межпроцессорной связью и логикой срабатывания 2oo3D
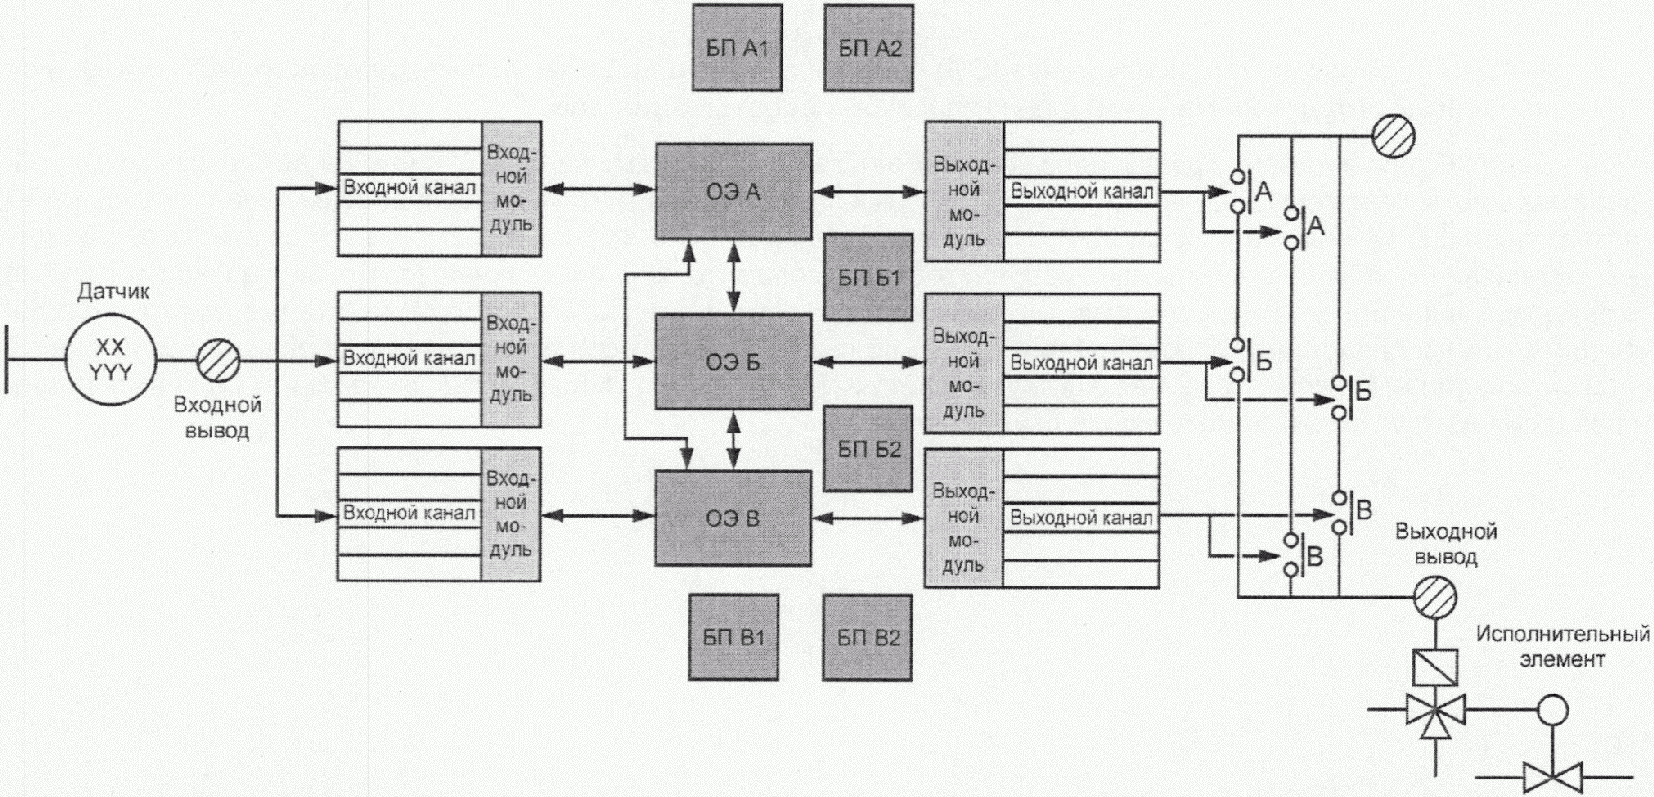
Рисунок B.7 - Три обрабатывающих элемента (ОЭ)
с тремя входами/выходами, с межпроцессорной связью
и логикой срабатывания 2oo3D
Данная конфигурация с резервированием имеет три канала с межпроцессорной связью. Каждый выход к исполнительному элементу использует отказоустойчивую схему голосования для шести выходов, которая выполняет голосование по схеме 2oo3 D для трех входов. Используя межпроцессорную связь, процессоры могут выполнить голосование по схеме 2oo3 D значений датчика, считанных системой. На результаты голосования по схеме 2oo3 D не повлияет наличие одного сбоя в любом из этих трех голосующих участков или каналов. Любой обнаруженный безопасный или опасный сбой в системе стройным резервированием может быть устранен в неавтономном режиме, не останавливая управляемый процесс.
(справочное)
ПЛК-ФБ В СИСТЕМАХ, РЕАЛИЗУЮЩИХ СРАБАТЫВАНИЕ ЗАЩИТЫ
ПРИ ПОДАЧЕ ПИТАНИЯ
C.1 Общие положения
Результатом действия большинства функций безопасности по запросу является отключение подачи питания для срабатывания защиты. Другими словами, исполнительные устройства обесточиваются по запросу к функции безопасности.
Напротив, результатом действия ряда функций безопасности является подача питания для срабатывания защиты. То есть, при запросе к функции безопасности на исполнительные устройства подается питание.
Срабатывание защиты при подаче питания часто применяется при смягчении последствий опасного события, а не для его предотвращения. Типичными применениями являются противопожарная и газовая защита, например звуковой аварийный сигнал об эвакуации или включение противопожарного предохранительного клапана.
Запросы к ПЛК-ФБ, используемые в применениях, реализуемых срабатывание защиты при подаче питания, очень разнообразны и более серьезны. Если ПЛК-ФБ должен потенциально использоваться в применениях, реализуемых срабатывание защиты при подаче питания, то производитель должен рассмотреть это и обеспечить конкретные данные об отказах и инструкции использования таких применений.
C.2 Безопасное состояние и состояние запроса
Для применений, реализуемых срабатывание защиты при отключении питания, состояние при запросе функции безопасности является обычно таким же, как и заданное безопасное состояние - исполнительные устройства обесточены. Для применений, реализуемых срабатывание защиты при подаче питания, при запросе на выход(ы) подается питание, но в заданном безопасном состоянии обычно исполнительные устройства обесточены. Следовательно, действие, выполняемое при обнаружении сбоя, отличается от действия, выполняемого в случае запроса функции безопасности.
В конкретных применениях это необходимо, например неуправляемый выпуск огнегасящего средства из-за внутреннего сбоя, который сам может быть серьезной опасностью.
C.3 Дополнительная информация, необходимая для использования в применениях, реализуемых срабатывание защиты при подаче питания
Пользователю должна быть дополнительно предоставлена следующая информация:
- интенсивность случайных отказов аппаратных средств, реализующих срабатывание защиты при подаче питания. Модель надежности ПЛК-ФБ (см. 9.4.3), реализующего срабатывание защиты при подаче питания, вероятно, будет иной и, чтобы определить интенсивность отказов, возможно, должен быть выполнен отдельный FMEA. Необходимо отметить, что интенсивность отказов срабатывания защиты, вероятно, будет намного выше для срабатывания защиты при подаче питания;
- любое отличие для систематической полноты безопасности ПЛК-ФБ при работе в режиме срабатывания защиты при подаче питания;
- любые конкретные условия эксплуатации или рекомендуемые меры по смягчению сбоя, которые должны соблюдать при выполнении срабатывания защиты при подаче питания;
- различие между действием ПЛК-ФБ по запросу и действием по обнаружению неисправности должно быть выявлено.
C.4 Дополнительные соображения
Производитель и пользователь ПЛК-ФБ должны обратить особое внимание на следующее:
- ПЛК-ФБ особенно зависит от технического состояния источника питания в применениях, реализуемых срабатывание защиты при подаче питания. Отказ источника питания приведет к неспособности ПЛК-ФБ ответить на запрос. Кроме того, ПЛК-ФБ может быть не в состоянии указать на то, что он находится в состоянии отказа;
- рекомендуется использование независимых, избыточных источников питания. Отказы по общей причине в источниках питания или в системе электропитания должны быть тщательно рассмотрены;
- для противопожарной и газовой защиты необходимо рассмотреть соответствие с другими специфичными для области применения правилами и стандартами, например EN54 и NFPA72;
- сбои в схеме питания исполнительного устройства и устройств на объекте, вероятно, помешают исполнительному устройству выполнить защиту при подаче питания в случае работы по запросу. Для обнаружения таких отказов рекомендуется мониторинг (контроль) такой схемы, что обеспечит срабатывание защиты при подаче питания.
(справочное)
D.1 Базы данных
Представленный ниже список не является исчерпывающим, он не упорядочен и включает источники данных интенсивностей отказов для электронных и неэлектронных компонентов. Необходимо отметить, что перечисленные источники не всегда согласуются друг с другом, и поэтому необходимо быть внимательным при применении представленных в них данных.
IEC/TR 62380, Reliability data handbook - Universal model for reliability prediction of electronics components, PCBs and equipment, Union Technique de  et de la Communication (www.ute-fr.com). Identical to RDF 2000/Reliability Data Handbook, UTEC 80-810.
Siemens Standard SN 29500, Failure rates of components, (parts 1 to 14); Siemens AG, CT SR SI, Otto-Hahn-Ring 6, D-81739, Munich.
Telcordia SR-332, Issue 01: May 2001, Reliability Prediction Procedure for Electronic Equipment, (telecom-info.telcordia.com), (Bellcore TR-332, Issue 06).
EPRD (RAC-STD-6100) - Electronic Parts Reliability Data, Reliability Analysis Center, 201 Mill Street, Rome, NY 13440 (rac.alionscience.com).
NNPRD-95 (RAC-STD-6200) - Non-electronic Parts Reliability Data, Reliability Analysis Center, 201 Mill Street, Rome, NY 13440.
HRD5, British Handbook for Reliability Data for Components used in Telecommunication Systems, British Telecom
Chinese Military/Commercial Standard GJB/z 299B, Electronic Reliability Prediction, (/template/go.php?url=https://www.itemuk.com/china299b.html)
ISBN:0442318480, AT&T reliability manual - Klinger, David J., Yoshinao Nakada, and Maria A. Menendez, Editors, AT&T Reliability Manual, Van Nostrand Reinhold, 1990.
FIDES: January, 2004, Reliability data handbook developed by a consortium of French industry under the supervision of the French DoD DGA. FIDES is available on request at fides@innovation.net.
IEEE Gold book - The IEEE Gold book IEEE recommended practice for the design of reliable, industrial and commercial power systems provides data concerning equipment reliability used in industrial and commercial power distribution systems. IEEE Customer Service, 445 Hoes Lane, PO Box 1331, Piscataway, NJ, 08855-1331, U.S.A., Phone: +1 800 678 IEEE (in the US and Canada) +1 732 981 0060 (outside of the US and Canada), FAX: +1 732 981 9667 e-mail: customer.service@ieee.org.
IRPH ITALTEL, Reliability Prediction Handbook - The Italtel IRPH handbook is available on request from: Dr. G Turconi, Direzione Qualita, Italtel Sit, CC 1/2 Cascina Castelletto, 20019 Settimo Milanese Mi., Italy. This is the Italian telecommunication companies version of CNET RDF. The standards are based on the same data sets with only some of the procedures and factors changed.
PRISM (RAC/EPRD) - The PRISM software is available from the address below, or is incorporated within several commercially available reliability software packages: The Reliability Analysis Center, 201 Mill Street, Rome, NY 13440-6916, U.S.A.
D.2 Полезные стандарты, связанные с отказами компонентов
Следующие стандарты содержат информацию, связанную с отказами компонентов.
IEC 60300-3-2, Dependability management - Part 3-2: Application guide - Collection of dependability data from the field.
IEC 60300-3-5, Dependability management - Part 3-5: Application guide - Reliability test conditions and statistical test principles.
IEC 60319, Presentation and specification of reliability data for electronic components.
IEC 60706-3, Maintainability of equipment - Part 3: Verification and collection, analysis and presentation of data.
IEC 60721-1, Classification of environmental conditions - Part 1: Environmental parameters and their severities.
IEC 61709, Electronic components - Reliability - Reference conditions for failure rates and stress models for conversion.
IEC 62061:2005, Safety of machinery - Functional safety of safety-related electrical, electronic and programmable electronic control systems.
Примечание - Дополнительная информация о видах отказов электрических/электронных компонентов представлена в приложении D.
(справочное)
В МНОГОКАНАЛЬНОМ ПЛК-ФБ
E.1 Общие положения
Данное приложение представляет простой качественный подход для оценки интенсивности отказов по общей причине, который может быть применен при проектировании ПЛК-ФБ.
Оценка отказов по общей причине (ООП) также приведена в приложении D МЭК 61508-6.
E.2 Методология
Должна быть выполнена оценка проекта многоканальной части канала или частей ПЛК-ФБ, чтобы установить эффективность мер, используемых для защиты от отказов по общей причине. Должны быть идентифицированы применимые мероприятия из таблицы E.1 и определена общая оценка, которую используют, чтобы определить фактор отказов по общей причине из таблицы E.2 как процентное значение.
Таблица E.1
Мероприятия | Оценка |
Разделение/выделение | |
Действительно ли все элементы канала физически отделены, например расположены на физически отдельных печатных платах? | 5 |
Все элементы канала заключены в отдельные экранированные корпуса? | 5 |
Действительно ли входы к каналам абсолютно отделены, например нет никакого общеиспользуемого резистора? | 5 |
Являются ли используемые для каждого канала шины данных входа/выхода отдельными и независимыми? | 5 |
Устранена ли, кроме передачи диагностической информации, перекрестная связь или передача данных между каналами? | 5 |
Диверсификация/избыточность | |
Независимы ли диагностические тесты одного канала от работы другого канала? | 5 |
Используют ли каналы преднамеренные различия по времени при выполнении функций (временное разнообразие) для снижения риска совпадающих отказов? | 10 |
Используется ли различное отдельно разработанное встроенное программное обеспечение в различных каналах? | 10 |
Является ли интервал диагностических проверок каждого канала меньше 1 мин? | 10 |
По крайней мере один канал использует существенно отличную технологию от другого(их) канала(ов), например, в одном канале реле электромагнитное, а в другом(их) оно электронное? | 10 |
Проектирование | |
Имеют ли шины данных входа-выхода эффективные средства обнаружения ошибок? | 5 |
Имеется ли у разработчиков ПЛК-ФБ предыдущий опыт устранения отказов по общей причине? | 5 |
Оценка/анализ | |
Использовался ли анализ видов и последствий отказов аппаратных средств во время процесса проектирования для идентификации и устранения источников отказов по общей причине? | 10 |
Был ли многоканальный проект детально рассмотрен компетентным персоналом, независимым от команды разработчиков? | 10 |
Проверка влияния окружающей среды | |
Существуют ли меры для обнаружения и реакции на повышенную температуру? | 5 |
Выполнены ли тесты на ЭМС для более высоких, а не стандартных промышленных уровней? | 10 |
Существует ли какая-либо существенная дополнительная защита от неблагоприятного воздействия окружающей среды? | 5 |
Используя таблицу E.1, выбирают те мероприятия, которые будут наиболее эффективно влиять на многоканальный проект. Затем значения оценок выбранных мероприятий складывают, чтобы получить общую оценку для проекта ПЛК-ФБ. Если для предотвращения отказов по общей причине в проекте ПЛК-ФБ использовались эквивалентные мероприятия, тогда соответствующая оценка может требоваться при условии, что эквивалентность мероприятий обоснована.
Полученную общую оценку с помощью таблицы E.2 можно использовать для определения фактора отказов по общей причине 
 .
.Таблица E.2
Общая оценка | Фактор отказов по общей причине  |
Менее 45 | 5% (0,05) |
От 45 до 70 | 2% (0,02) |
Более 70 | 1% (0,01) |
Интенсивность отказов по общей причине для опасных необнаруживаемых отказов определяют умножением интенсивности опасных необнаруживаемых случайных отказов аппаратных средств для одного канала на фактор отказа по общей причине  .
.(справочное)
ССЫЛОЧНЫМ НАЦИОНАЛЬНЫМ СТАНДАРТАМ
Таблица ДА.1
Обозначение ссылочного международного стандарта, документа | Степень соответствия | Обозначение и наименование соответствующего национального стандарта |
МЭК 60947-5-1:2003 | MOD | ГОСТ 30011.5.1-2012 "Аппаратура распределения и управления низковольтная. Часть 5. Аппараты и коммутационные элементы цепей управления. Глава 1. Электромеханические аппараты для цепей управления" |
МЭК/ТС 61000-1-2:2008 | - | |
IEC 61000-4-2:2008 | MOD | ГОСТ Р 51317.4.2-2010 "Совместимость технических средств электромагнитная. Устойчивость к электростатическим разрядам. Требования и методы испытаний" |
МЭК 61000-4-3:2006 | - | |
МЭК 61000-4-4:2012 | - | |
МЭК 61000-4-5:2005 | - | |
МЭК 61000-4-6:2008 | - | |
МЭК 61000-4-8:2009 | - | |
МЭК 61131-1:2003 | - | |
МЭК 61131-2:2007 | - | |
МЭК 61131-4:2004 | - | |
МЭК 61326-3-1:2008 | - | |
МЭК 61326-3-2:2008 | - | |
МЭК 61508-1:2010 | IDT | ГОСТ Р МЭК 61508-1-2012 "Функциональная безопасность систем электрических, электронных, программируемых электронных, связанных с безопасностью. Часть 1. Общие требования" |
МЭК 61508-2:2010 | IDT | ГОСТ Р МЭК 61508-2-2012 "Функциональная безопасность систем электрических, электронных, программируемых электронных, связанных с безопасностью. Часть 2. Требования к системам электрическим/электронным/программируемым электронным, связанным с безопасностью" |
МЭК 61508-3:2010 | IDT | ГОСТ Р МЭК 61508-3-2012 "Функциональная безопасность систем электрических, электронных, программируемых электронных, связанных с безопасностью. Часть 3. Требования к программному обеспечению" |
МЭК 61508-6:2010 | IDT | ГОСТ Р МЭК 61508-6-2012 "Функциональная безопасность систем электрических, электронных, программируемых электронных, связанных с безопасностью. Часть 6. Руководство по применению МЭК 61508-2 и МЭК 61508-3" |
МЭК 61784-3 | - | |
МЭК 62443 (все части) | - | |
МЭК Руководство 104:1997 | - | |
ИСО/МЭК Руководство 51:1990 | IDT | ГОСТ Р 51898-2002 "Аспекты безопасности. Правила включения в стандарты" |
ЕН 50205:2002 | - | |
<*> Соответствующий национальный стандарт отсутствует. До его утверждения рекомендуется использовать перевод на русский язык данного международного стандарта. Перевод данного международного стандарта находится в Федеральном информационном фонде технических регламентов и стандартов. Примечание - В настоящей таблице использованы следующие условные обозначения степени соответствия: - IDT - идентичные стандарты; - MOD - модифицированные стандарты. | ||
[1] | IEC 60050-191:1990, International Electrotechnical Vocabulary - Chapter 191: Dependability and quality of service |
[2] | IEC 60300-3-2:2004, Dependability management - Part 3-2: Application guide - Collection of dependability data from the field |
[3] | IEC 61000 (all parts), Electromagnetic compatibility (EMC) |
[4] | IEC 61025:2006, Fault tree analysis (FTA) |
[5] | IEC 61069-7:1999, Industrial-process measurement and control - Evaluation of system properties for the purpose of system assessment - Part 7: Assessment of system safety |
[6] | IEC 61078:2006, Analysis techniques for dependability - Reliability block diagram and boolean methods |
[7] | IEC 61131-3:2003, Programmable controllers - Part 3: Programming languages |
[8] | IEC 61165:2006, Application of Markov techniques |
[9] | IEC 61496-1:2008, Safety of machinery - Electro-sensitive protective equipment - Part 1: General requirements and tests |
[10] | IEC 61496-3:2008, Safety of machinery - Electro-sensitive protective equipment - Part 3: Particular requirements for Active Opto-electronic Protective Devices responsive to Diffuse Reflection (AOPDDR) |
[11] | IEC 61506:1997, Industrial-process measurement and control - Documentation of application software |
[12] | IEC 61508 (all parts), Functional safety of electrical/electronic/programmable electronic safety-related systems |
[13] | IEC 61508-4:2010, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 4: Definitions and abbreviations |
[14] | IEC 61508-5:2010, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 5: Examples of methods for the determination of safety integrity levels |
[15] | IEC 61508-7:2010, Functional safety of electrical/electronic/programmable electronic safety-related systems - Part 7: Overview of techniques and measures |
[16] | IEC 61511 (all parts), Functional safety - Safety instrumented systems for the process industry sector |
[17] | IEC 61511-1:2003, Functional safety - Safety instrumented systems for the process industry sector - Part 1: Framework, definitions, system, hardware and software requirements |
[18] | IEC 61511-2:2003, Functional safety - Safety instrumented systems for the process industry sector - Part 2: Guidelines for the application of IEC 61511-1 |
[19] | IEC 61511-3:2003, Functional safety - Safety instrumented systems for the process industry sector - Part 3: Guidance for the determination of the required safety integrity levels electronic and programmable electronic control systems |
[20] | IEC 62079:2001, Preparation of instructions - Structuring, content and presentation |
[21] | IEC/TR 62380:2004, Reliability data handbook - Universal model for reliability prediction of electronics components, PCBs and equipment |
[22] | IEC Guide 104:2010, The preparation of safety publications and the use of basic safety publications and group safety publications |
[23] | CISPR 11:2009, Industrial, scientific and medical equipment - Radio-frequency disturbance characteristics - Limits and methods of measurement |
[24] | ISO/IEC 2382 (all parts), Information technology - Vocabulary |
[25] | ISO/IEC 2382-1, Information technology - Vocabulary - Part 1: Fundamental terms |
[26] | ISO/IEC 2382-14, Information technology - Vocabulary - Part 14: Reliability, maintainability and availability |
[27] | ISO/IEC 12207:2008, Systems and software engineering - Software life cycle processes |
[28] | ISO 8402:1994, Quality management and quality assurance - Vocabulary |
[29] | ISO 9000-3:1997, Quality management and quality assurance standards - Part 3: Guidelines for the application of ISO 9001:1994 to the development, supply, installation and maintenance of computer software |
[30] | ISO 9001:2008, Quality management systems - Requirements |
[31] | ISO 13849-1:2006, Safety of Machinery - Safety-related parts of control systems - Part 1: General principles for design |
[32] | ISO 13849-2:2003, Safety of machinery - Safety-related parts of control systems - Part 2: Validation |
[33] | ISO 14224:2006, Petroleum, petrochemical and natural gas industries - Collection and exchange of reliability and maintenance data for equipment |
[34] | IEEE 352-1987, IEEE Guide for General Principles of Reliability Analysis of Nuclear Power Generating Station Safety Systems |
[35] | IEEE 828-2005, IEEE Standard for Software Configuration Management Plans |
[36] | IEEE 1042-1987, IEEE Guide to Software Configuration Management |
[37] | ISA TR 84.00.02:2002, Part-1, Safety Instrumented Function (SIF) - Safety Integrity Level |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/35/gost_21874.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|