

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2012 Примечание к документу Документ введен в действие с 1 января 2012 года. Взамен ГОСТ Р ИСО/МЭК 18028-1-2008. Название документа "ГОСТ Р ИСО/МЭК 27033-1-2011. Национальный стандарт Российской Федерации. Информационная технология. Методы и средства обеспечения безопасности. Безопасность сетей. Часть 1. Обзор и концепции" (утв. и введен в действие Приказом Росстандарта от 01.12.2011 N 683-ст) "ГОСТ Р ИСО/МЭК 27033-1-2011. Национальный стандарт Российской Федерации. Информационная технология. Методы и средства обеспечения безопасности. Безопасность сетей. Часть 1. Обзор и концепции"
|

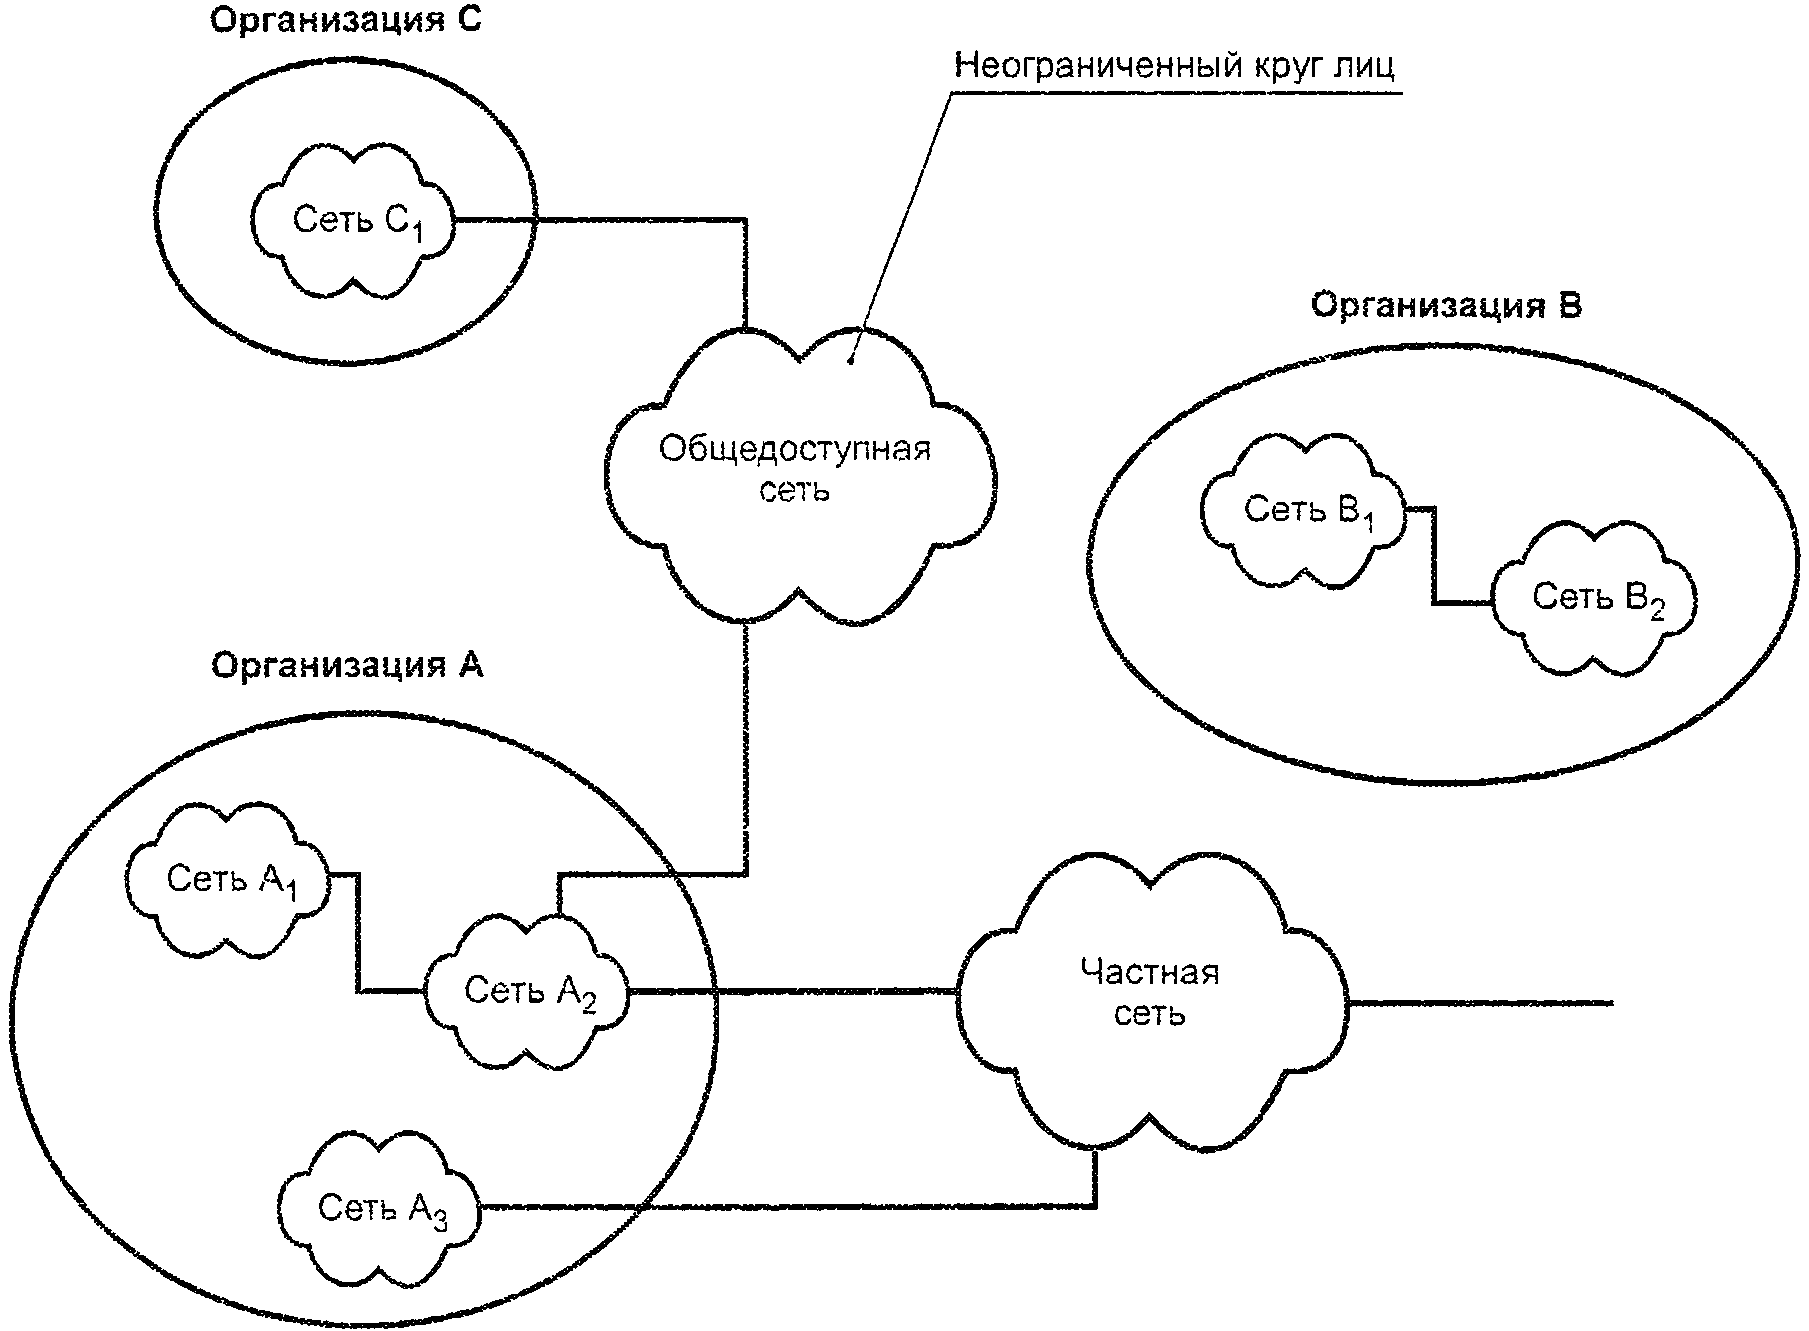
 ;
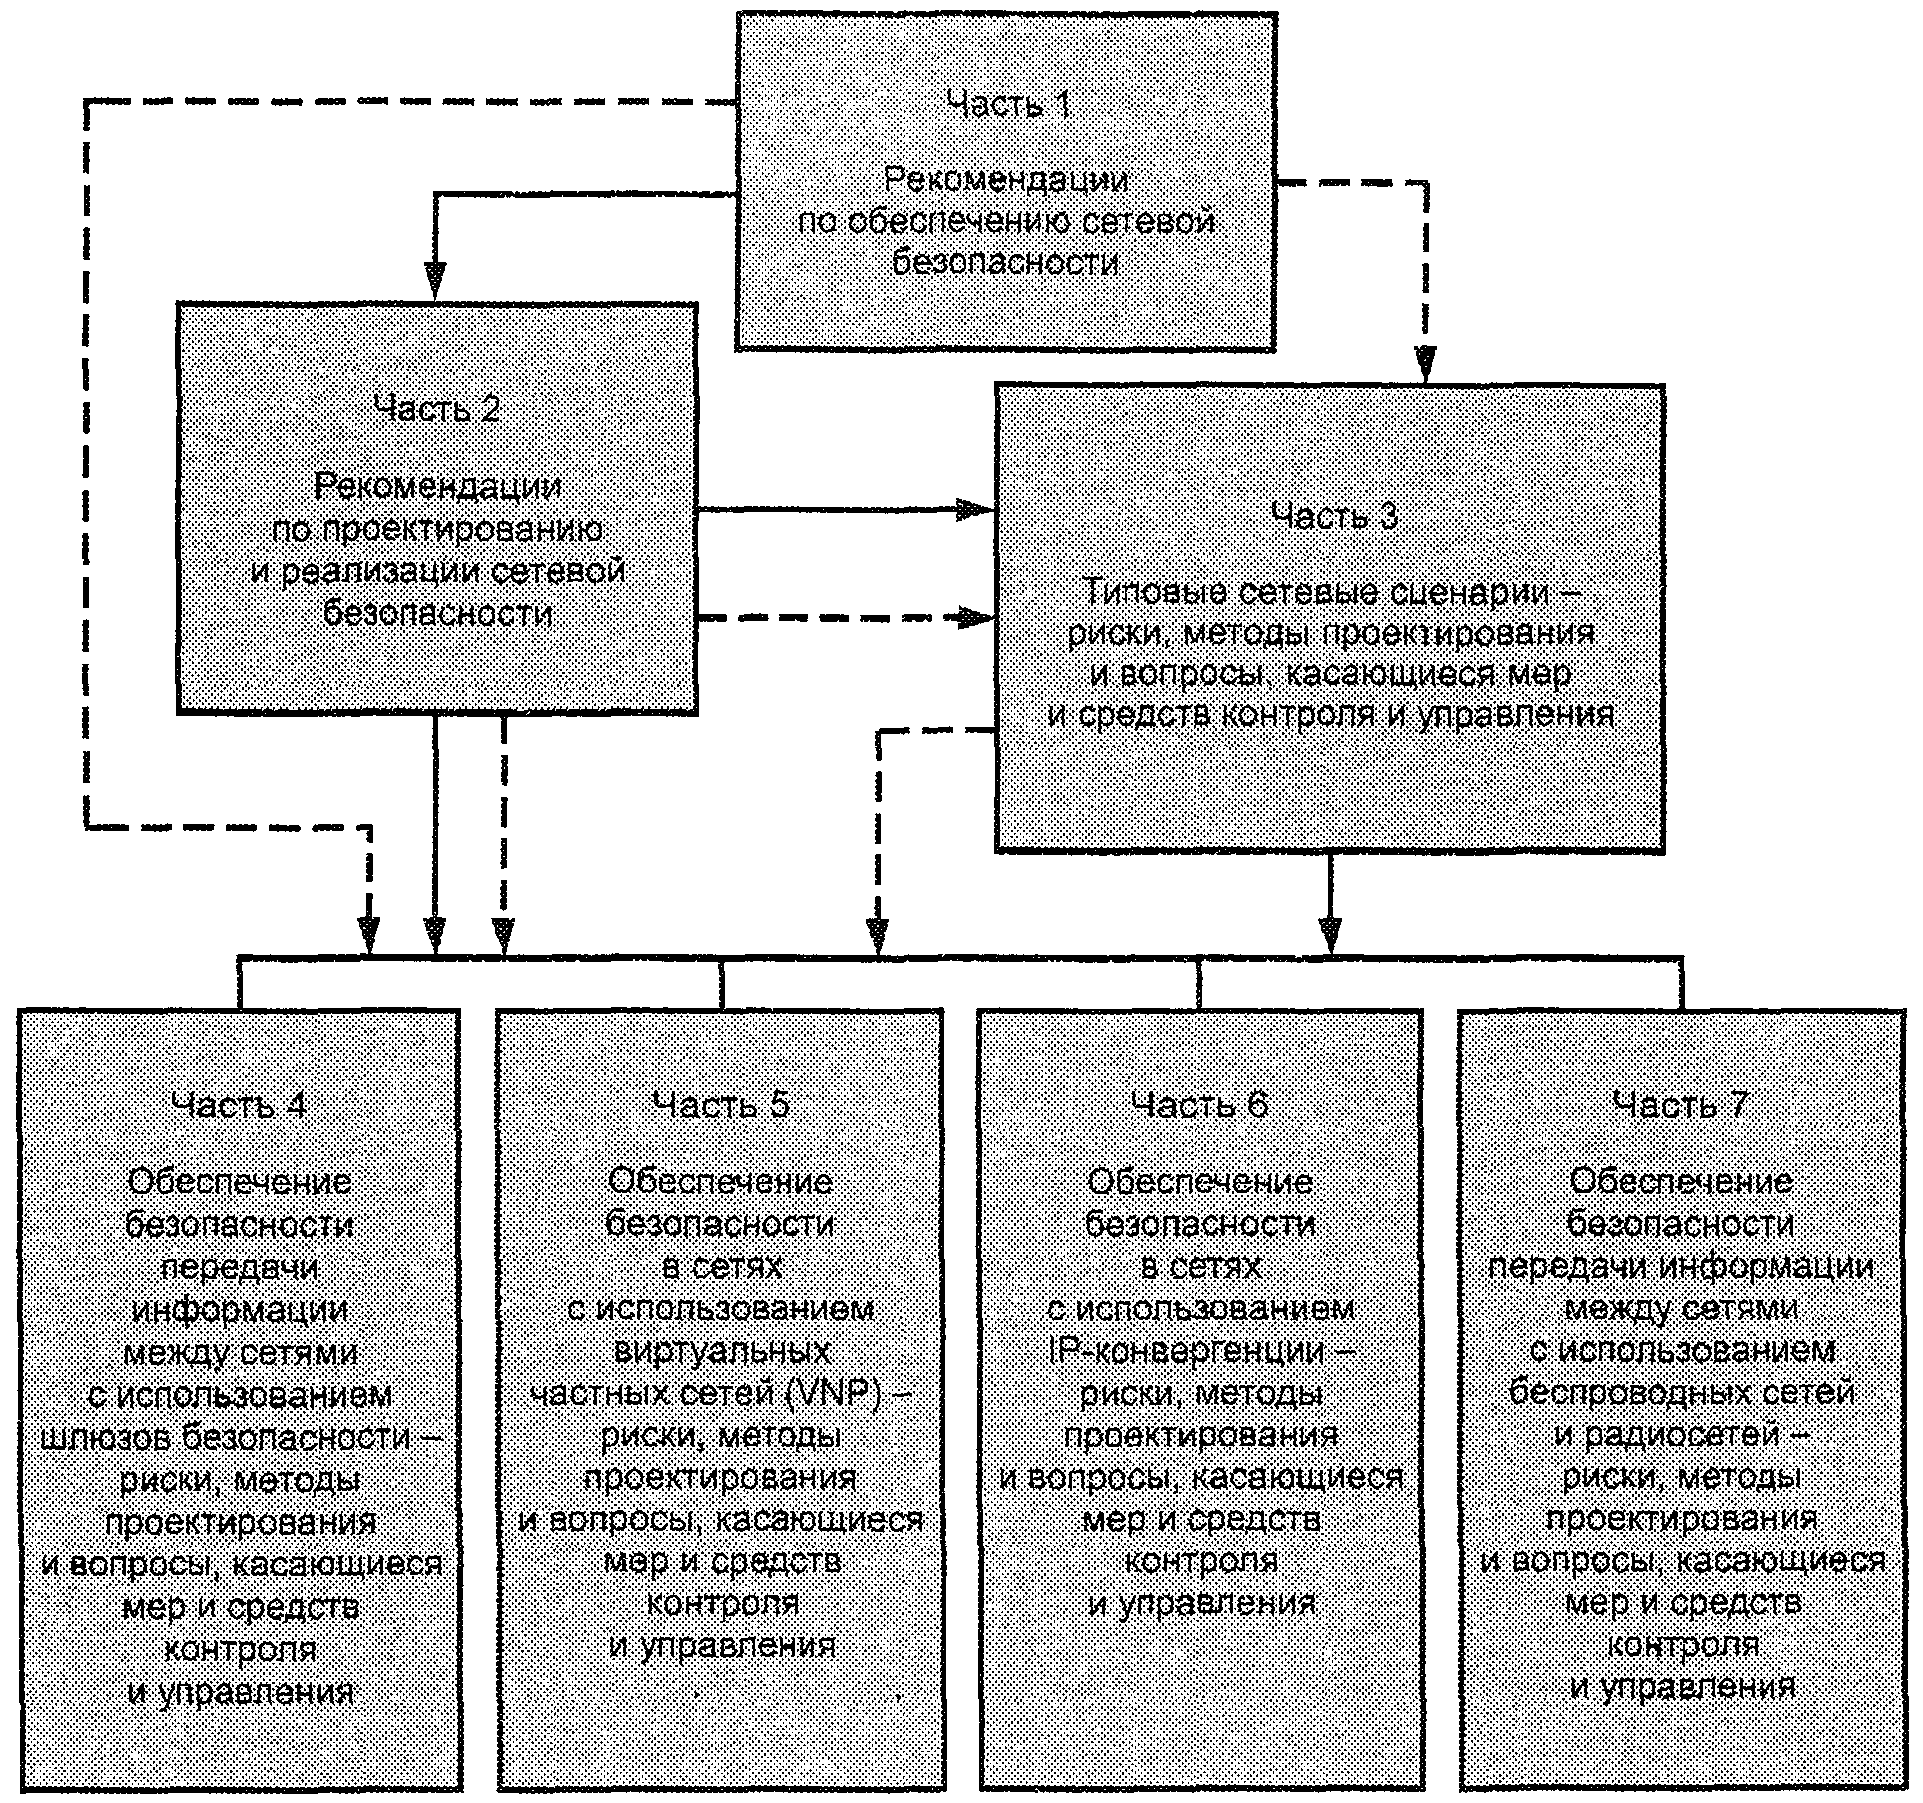
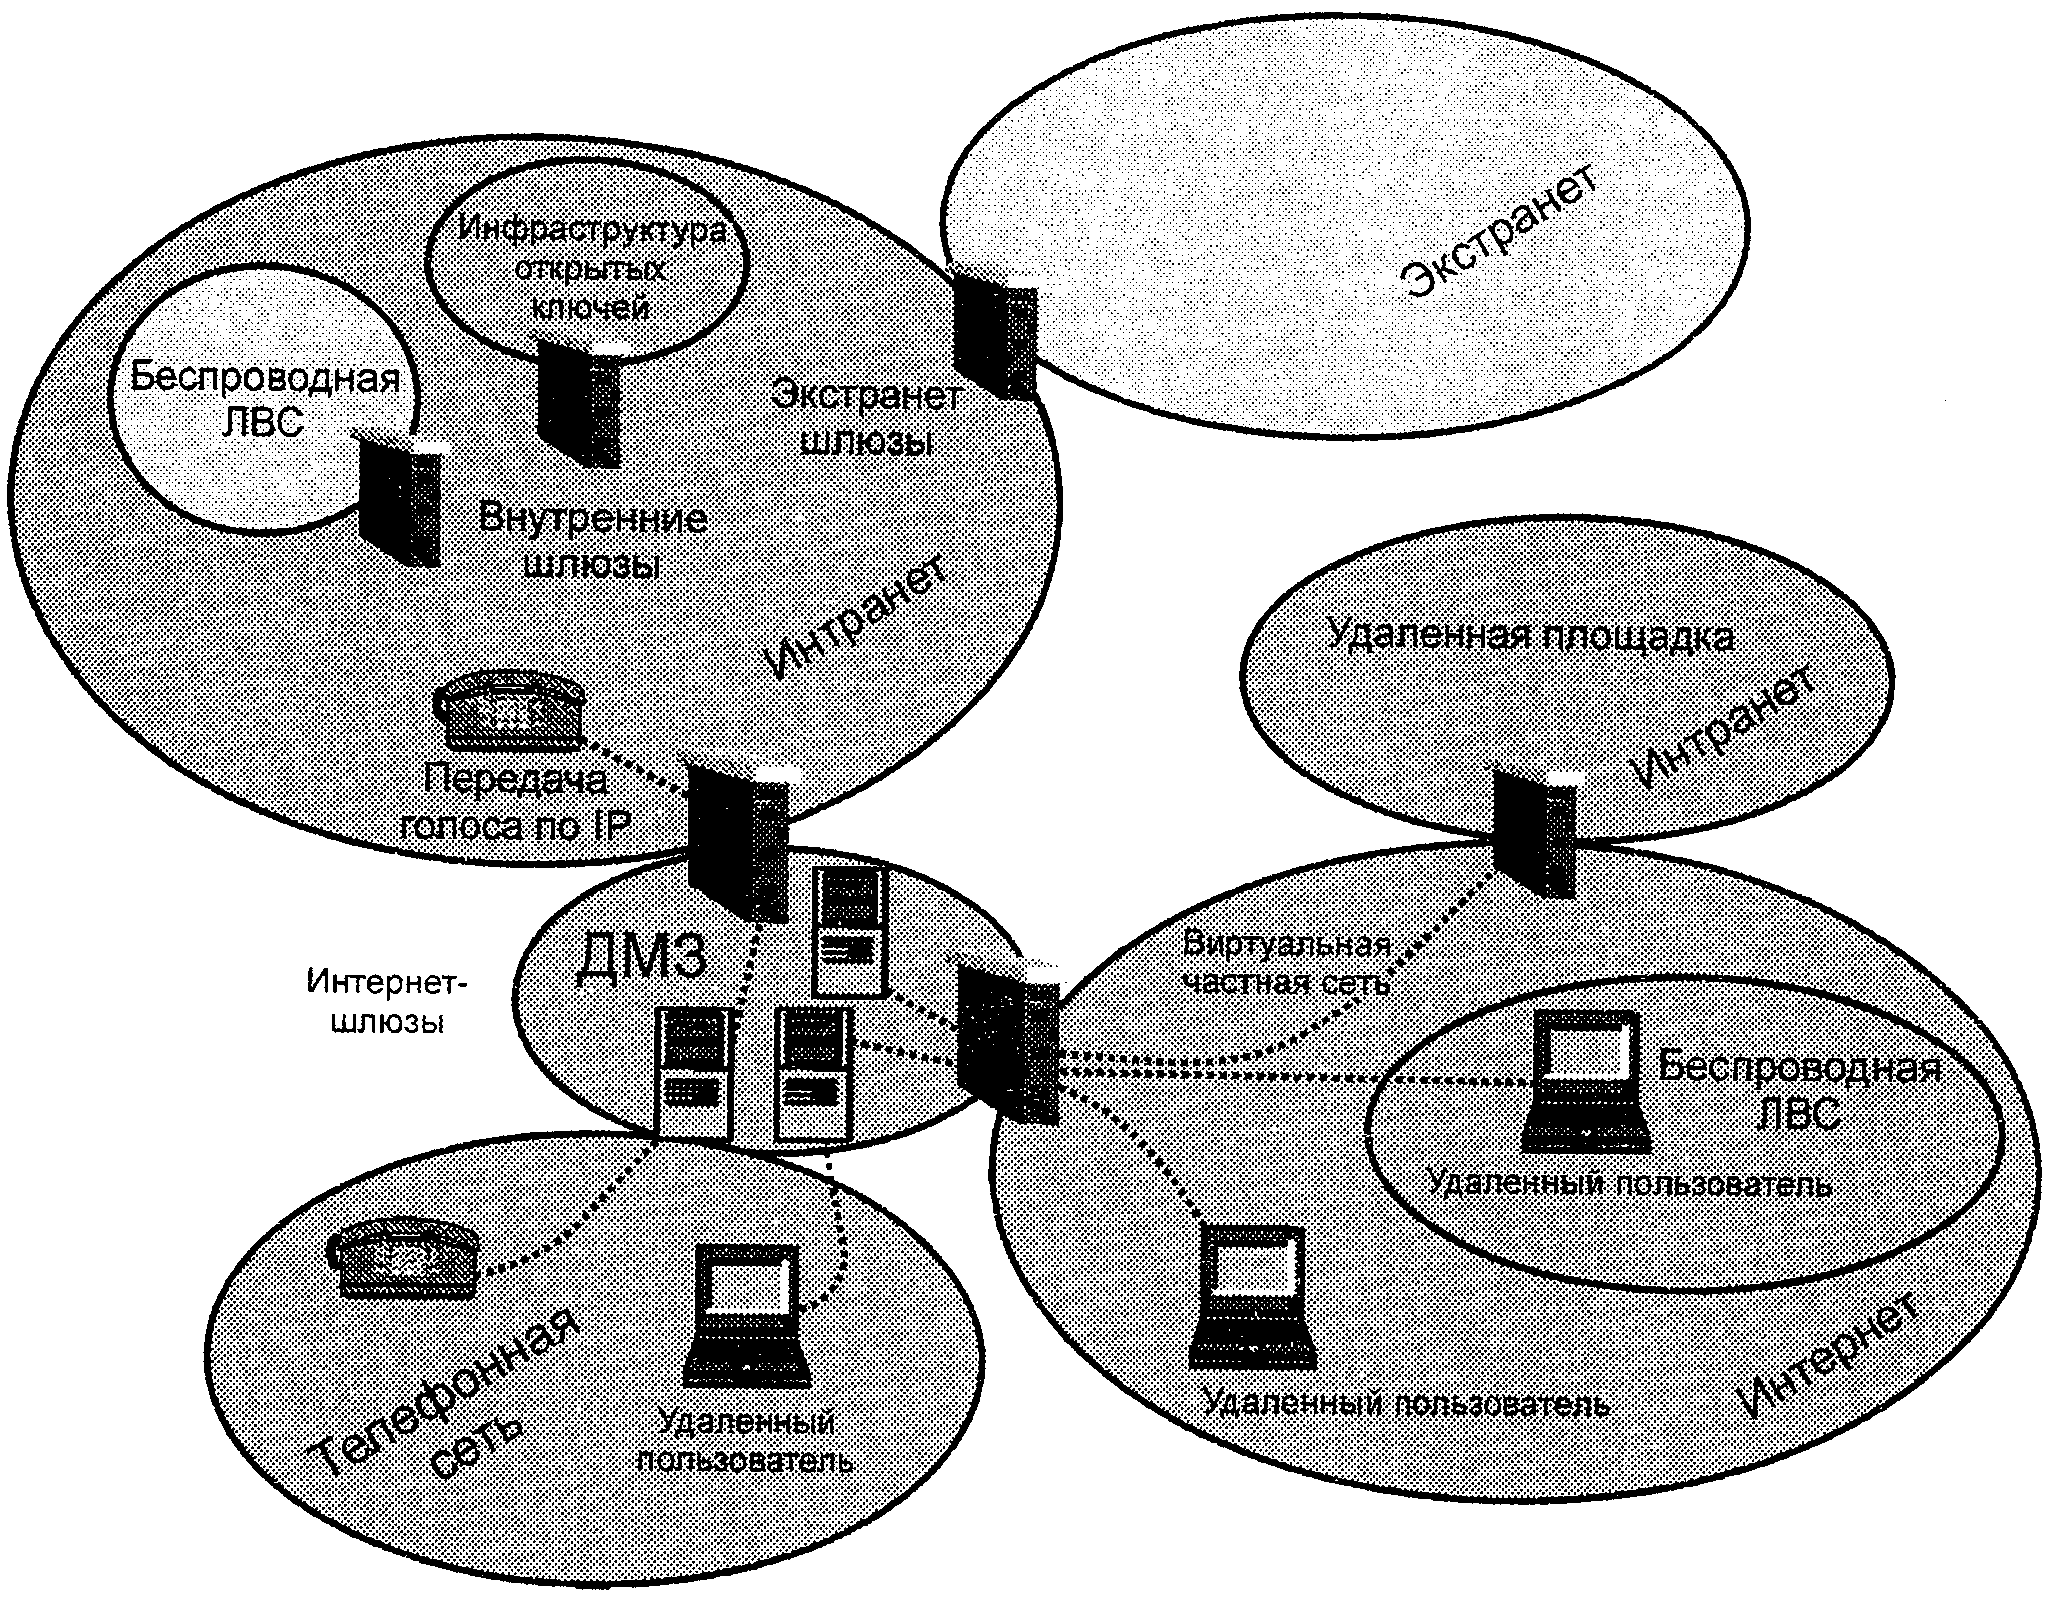
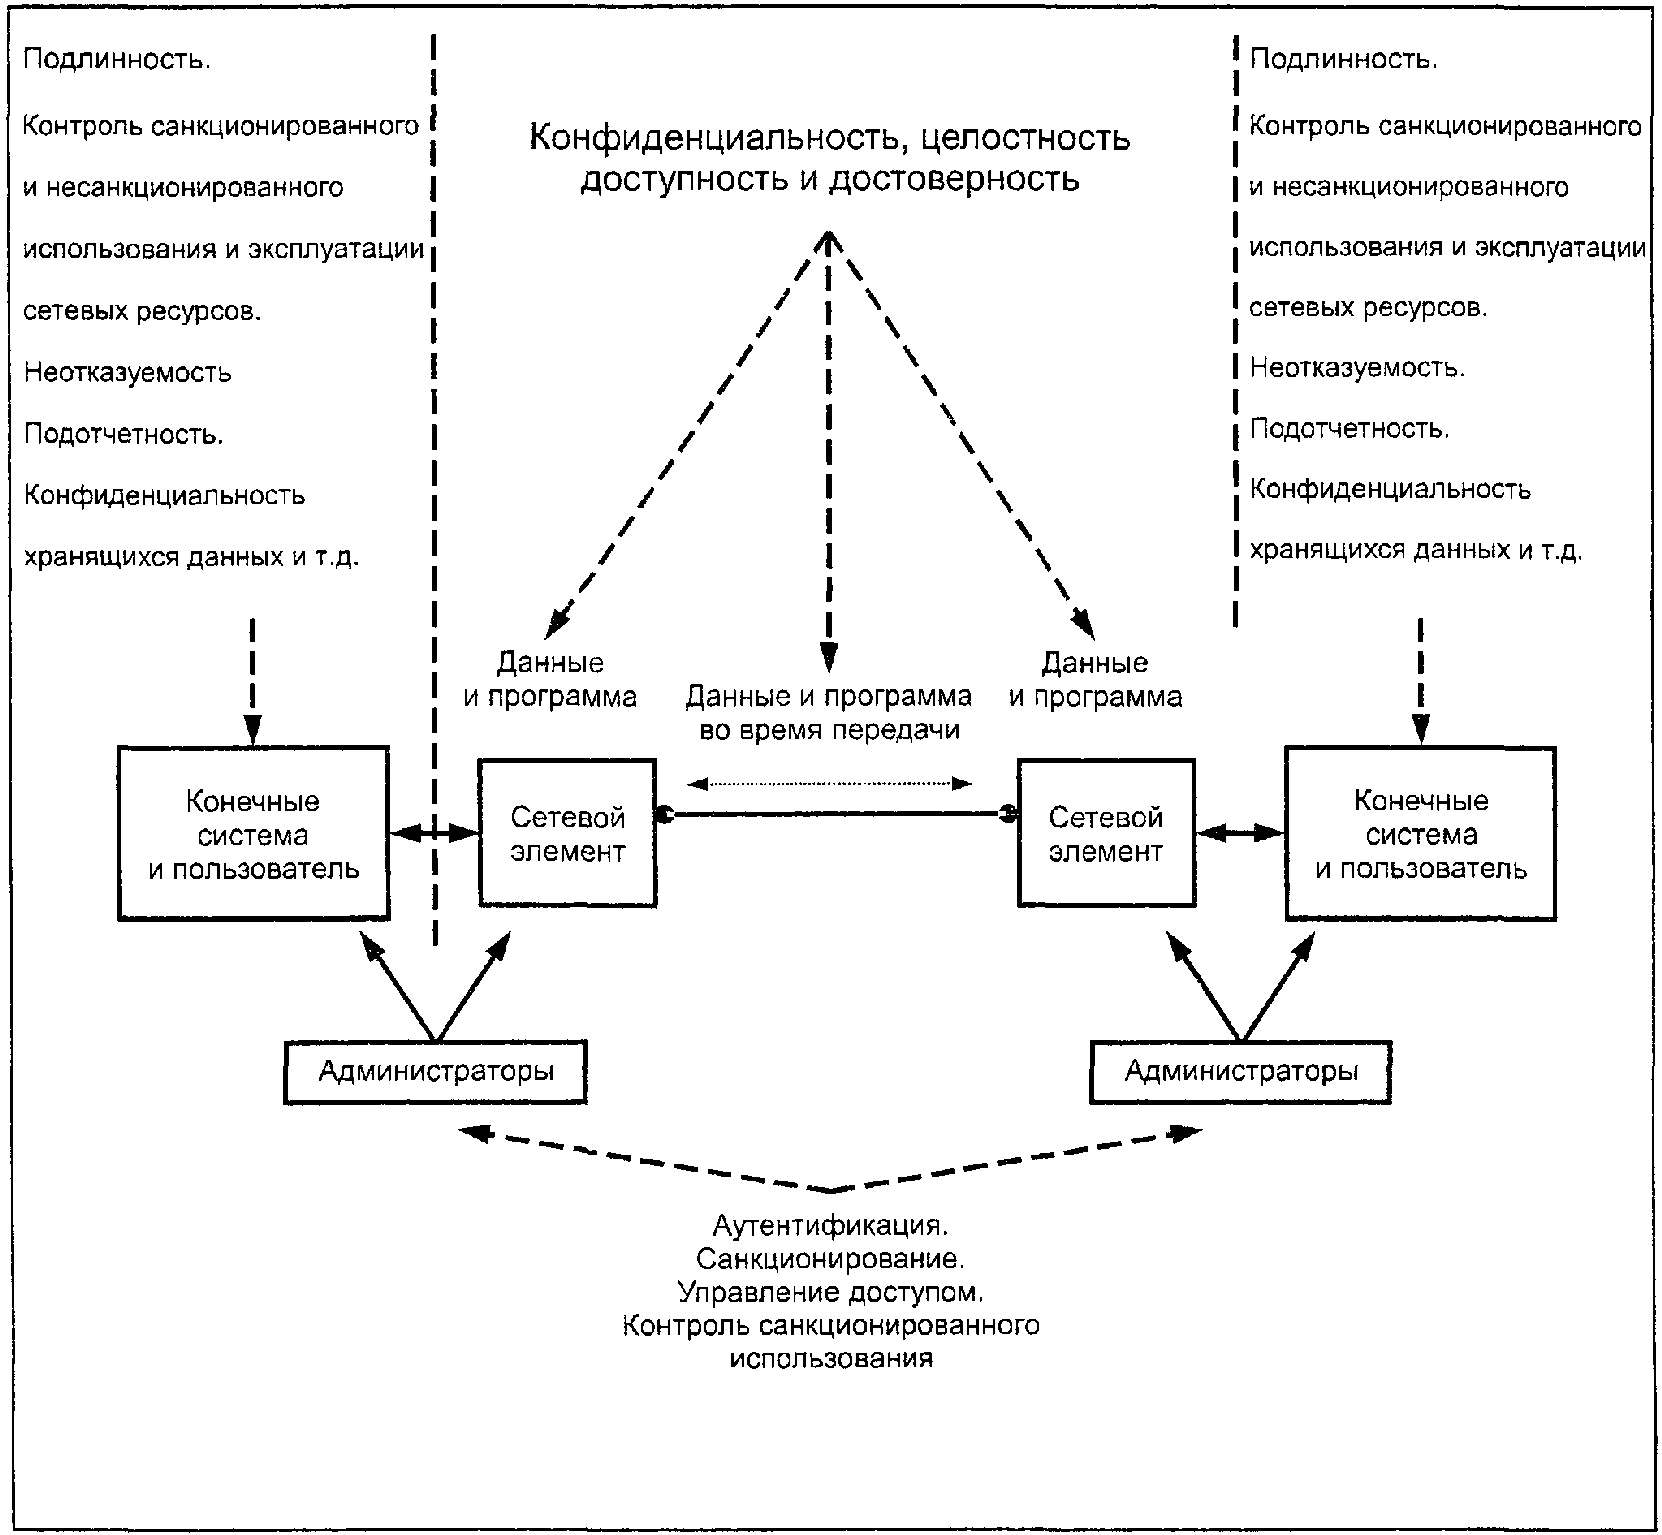
ИС NORMPROD: примечание. Текст дан в соответствии с официальным текстом документа. |
Следовательно, организация, имеющая сетевые соединения, должна обладать хорошо документально оформленной и реализованной схемой менеджмента инцидентов информационной безопасности и связанной с ней инфраструктурой, чтобы иметь возможность быстро реагировать на идентифицированные инциденты, сводить к минимуму их воздействие и извлекать из них уроки, для предотвращения их повторного появления. Следуя этой схеме, должна быть обеспечена возможность реагирования как на события информационной безопасности (идентифицированные возникновения состояния системы, услуги или сети, указывающие на возможное нарушение политики информационной безопасности, или отказ средств защиты, или прежде неизвестную ситуацию, которая может иметь значение для безопасности), так и на инциденты информационной безопасности (на единичное событие или серии нежелательных или неожиданных событий информационной безопасности, которые со значительной вероятностью могут подвергнуть операции основной деятельности организации и угрожать информационной безопасности). Более подробная информация о менеджменте инцидентов информационной безопасности представлена в ИСО/МЭК 18044 <1>.
--------------------------------
<1> В тексте ИСО/МЭК 27033-1:2009 даны ссылки на ИСО/МЭК 27035 - это опечатка.
В связи с менеджментом сетевой безопасности должны выполняться следующие роли и обязанности. (Следует отметить, что в зависимости от численности организации эти роли могут комбинироваться).
Высшее руководство должно:
- определять цели безопасности организации;
- инициировать, утверждать, доводить до сведения персонала и устанавливать политику, процедуры и правила безопасности организации;
- инициировать, утверждать, доводить до сведения персонала и устанавливать политику допустимого использования сетевых ресурсов организации;
- обеспечивать и приводить в исполнение политику обеспечения безопасности и допустимого использования сетевых ресурсов.
Примечание. Высшее руководство включает в себя владельцев основной деятельности.
Руководители, осуществляющие сетевой менеджмент, должны:
- разрабатывать детальную политику сетевой безопасности;
- реализовывать политику сетевой безопасности;
- реализовывать политику допустимого использования сетевых ресурсов;
- управлять взаимодействием с внешними заинтересованными сторонами/внешними провайдерами услуг для обеспечения соответствия внутренней и внешней политикам сетевой безопасности;
- обеспечивать разделение операционных обязанностей, связанных с сетями, и компьютерных операций при необходимости.
Группа обеспечения сетевой безопасности должна:
- приобретать, разрабатывать, тестировать, проверять и поддерживать компоненты и инструментальные средства сетевой безопасности;
- поддерживать инструментальные средства и компоненты сетевой безопасности для тщательного слежения за эволюцией угроз [например, путем обновления файлов сигнатур вредоносной программы (в том числе вирусов)];
- устанавливать, обновлять, использовать и обеспечивать защиту сервисов и компонентов сетевой безопасности;
- выполнять необходимые ежедневные задачи по применению спецификаций, правил и параметров сетевой безопасности, требуемых действующими политиками сетевой безопасности;
- принимать соответствующие меры по обеспечению защиты компонентов сетевой безопасности (например, резервное копирование, мониторинг сетевой деятельности, реагирование на инциденты безопасности или сигналы тревоги и т.д.).
Пользователи сети должны:
- сообщать о своих требованиях к безопасности;
- соблюдать корпоративную политику безопасности;
- соблюдать корпоративные политики допустимого использования сетевых ресурсов;
- сообщать о событиях и инцидентах сетевой безопасности;
- обеспечивать обратную связь по вопросам эффективности сетевой безопасности.
Аудиторы [внутренние и (или) внешние] должны:
- проводить проверки и аудит (например, периодически проверять эффективность сетевой безопасности);
- проверять соблюдение политики сетевой безопасности;
- проверять и тестировать совместимость действующих правил сетевой безопасности с текущими требованиями основной деятельности организации и правовыми ограничениями (например, списки пользователей на получение доступа к сети).
Сетевой мониторинг является очень важной частью менеджмента сетевой безопасности. Сетевой мониторинг обсуждается в 8.5.
Сетевая безопасность является динамичным понятием. Персонал, отвечающий за обеспечение безопасности, должен быть осведомлен о самых современных разработках в этой области и должен обеспечивать уверенность в непрерывности работы сетей с установленными актуальными версиями предоставленных поставщиками исправлений программ, обеспечивающих безопасность. Необходимо периодически предпринимать шаги по проведению аудита имеющихся мер и средств контроля и управления безопасностью в отношении установленных контрольных точек, включая тестирование безопасности - поиск уязвимостей и т.д. Безопасность должна быть основным фактором при оценке новой сетевой технологии и сетевой среды.
Сетевые среды, как и другие сложные системы, не свободны от погрешностей. Технические уязвимости присутствуют в компонентах и публикуются для компонентов, часто используемых в сетях. Использование этих технических уязвимостей может оказывать серьезное влияние на безопасность сетей, что чаще всего наблюдается при обеспечении доступности и конфиденциальности. Таким образом, менеджмент технических уязвимостей должен существовать, охватывая все компоненты сети, включая:
- своевременное получение информации о технических уязвимостях;
- оценку подверженности сетей подобным уязвимостям;
- определение соответствующих мер и средств контроля и управления безопасностью для решения вопросов, связанных с этими уязвимостями рисков;
- реализацию и проверку определенных мер и средств контроля и управления безопасностью. Необходимым условием для управления техническими уязвимостями должна быть доступность актуального и полного списка всех компонентов сети, обеспечивающего необходимую техническую информацию, например, о виде устройства, поставщике, номере версии аппаратных, программно-аппаратных или программных средств, а также организационную информацию, например, об ответственных административных лицах.
Если организация уже разработала общую программу управления техническими уязвимостями, предпочтительным решением вопроса должна стать интеграция управления сетевыми техническими уязвимостями в общую задачу. (Более подробную информацию об управлении техническими уязвимостями, включая рекомендацию по реализации, см. в ИСО/МЭК 27002).
Важно иметь возможность ограничения доступа через соединения, разрешая доступ только уполномоченному персоналу (являющемуся внутренним или внешним для организации). Например, распространенным требованием политики является то, чтобы доступ к определенным сетевым сервисам и связанной с ними информации был разрешен только для уполномоченного персонала. Подобные требования не являются единственными для использования сетевых соединений, и поэтому более подробная информация, относящаяся к использованию сетей, может быть получена из ИСО/МЭК 27002 и ИСО/МЭК 27005.
Областями применения мер и средств контроля и управления безопасностью, которые могут иметь отношение к использованию сетей и связанных с ними информационных систем, являются:
- удаленный вход в систему - вход в систему уполномоченного персонала, работающего вне организации, удаленного обслуживающего персонала или персонала других организаций, осуществляемый через коммутируемое соединение с организацией, Интернет-соединения, выделенные каналы связи из других организаций либо посредством коллективного доступа через Интернет. Эти соединения устанавливают при необходимости внутренними системами либо партнерами по договору с помощью общедоступных сетей. Каждый вид удаленного входа в систему должен иметь дополнительные меры и средства контроля и управления безопасностью, соответствующие характеру рассматриваемой сети. Например, непредоставление прямого доступа к системному и сетевому программным обеспечениям при учетных записях, использующихся для удаленного доступа, за исключением случаев обеспечения дополнительной аутентификации (см. усиленная аутентификация) и, возможно, сквозного шифрования, а также обеспечение защиты от несанкционированного доступа к информации, связанной с программным средством электронной почты и данными каталога, хранящимися в персональных и дорожных компьютерах, используемых персоналом организации за пределами ее офисов;
- усиленная аутентификация - в то время как использование пар "идентификатор пользователя/пароль пользователя" является простым способом аутентификации пользователей, эти пары можно скомпрометировать или разгадать. Следовательно, должны быть рассмотрены другие (более безопасные) способы аутентификации пользователей - особенно удаленных, и (или) при наличии высокой вероятности получения доступа неуполномоченным лицом к защищенным и важным системам - вследствие того, что доступ, инициированный через общедоступные сети, или доступ к системе (например, через лэптоп), может оказаться вне непосредственного контроля организации. Простыми примерами являются использование CLID (но поскольку CLID открыт для спуфинга, его не следует использовать в качестве подтвержденного идентификатора без дополнительной аутентификации) и связей через модемы, которые отключаются, если не используются, и инициируются только после подтверждения идентификатора вызывающей стороны. Примерами более сложного, но намного более безопасного использования - особенно в контексте удаленного доступа - является использование других средств идентификации поддержки аутентификации пользователей, таких как дистанционно проверенные маркеры и смарт-карты, и обеспечение функционирования маркера или смарт-карты только вместе с аутентифицированной учетной записью уполномоченного пользователя (и предпочтительно, ПК этого пользователя, а также местоположения/точки доступа этого пользователя) и, например, любой соответствующий PIN-код или биометрический профиль. Обычно это называется "строгой, двухфакторной, аутентификацией";
- безопасное одноразовое предъявление пароля - там, где дело касается сетей, пользователи, вероятно, будут сталкиваться с многочисленными проверками идентификации и аутентификации. При таких обстоятельствах у пользователей может возникнуть соблазн использовать небезопасные методы, такие, например, как запись паролей или повторное использование одних и тех же данных аутентификации. Безопасное одноразовое предъявление пароля может снизить риски, связанные с таким поведением, путем сокращения числа паролей, которые пользователь должен запомнить. Наряду со снижением рисков это может улучшить продуктивность работы пользователя и уменьшить рабочие нагрузки "справочного стола", связанные с повторной установкой паролей. Однако следует отметить, что последствия сбоя системы безопасного одноразового предъявления пароля могут быть серьезными, так как не одна, а много систем и приложений подвергнутся риску и будут открыты для компрометации (это иногда называют "риском "ключей от царства"). Следовательно, могут потребоваться более мощные, по сравнению с обычными, механизмы идентификации и аутентификации, что желательно для исключения идентификации и аутентификации в смысле функций с высокой степенью привилегированности (системный уровень) из режима безопасного одноразового предъявления пароля.
Очень важно обеспечивать эффективность сетевой безопасности посредством ведения контрольных журналов и постоянного мониторинга с быстрым обнаружением, исследованием событий безопасности и оповещением и реагированием на них, а затем - на инциденты. Без ведения контрольных журналов и постоянного мониторинга нельзя быть уверенным в постоянной эффективности мер и средств контроля и управления сетевой безопасностью, а также в том, что не будут происходить инциденты безопасности с результирующими неблагоприятными воздействиями на операции основной деятельности организации.
В контрольных журналах должно фиксироваться достаточное количество информации об аварийных состояниях и действительных событиях, с тем чтобы можно было осуществлять тщательный анализ предполагаемых и фактических инцидентов. Однако, признавая, что фиксирование огромного объема информации, связанной с сетевыми событиями, может затруднить управление анализом и повлиять на его продуктивность, со временем следует обращать внимание на то, что фиксируется на самом деле. Для сетей необходимо поддерживать контрольные журналы, фиксирующие следующие виды событий:
- неудавшиеся попытки входа в систему с указанием даты и времени;
- неудачные повторные аутентификации (или использования маркера);
- нарушения трафика через шлюзы безопасности;
- дистанционные попытки получения доступа к контрольным журналам сетевых событий;
- предупреждения об опасности или аварийные сообщения системы управления с последствиями для безопасности (например, дублирование IP-адреса, нарушения физической цепи).
В контексте сетей информация для контрольных журналов должна быть получена из различных источников, таких, например, как маршрутизаторы, межсетевые экраны, системы обнаружения вторжений, и передана на центральный сервер регистрации для объединения и тщательного анализа. Все контрольные журналы должны изучаться как в режиме реального времени, так и в автономном режиме. В режиме реального времени регистрационные записи могут быть отображены на экране в режиме прокрутки и использованы для предупреждения о потенциальных атаках. Автономный анализ является важным, поскольку он позволяет определять общую картину с помощью анализа тенденции. Первыми признаками атаки на сеть могут быть значительные "следы" в журналах межсетевых экранов, указывающие на действие по зондированию потенциальной цели. Система обнаружения вторжений может также обнаруживать это в реальном времени по сигнатуре атаки.
Следует подчеркнуть, что в аналитических и исследовательских целях должны использоваться соответствующие утвержденные программные средства анализа и менеджмента контрольных журналов для хранения и восстановления журналов, прослеживаемости и отчетности по контрольным журналам (в отношении конкретных пользователей, приложений и видов информации, а также временного периода, особенно если это необходимо в исследовательских целях) с быстрыми, сфокусированными и легко понятными результатами. Отчеты об анализе контрольных журналов должны архивироваться и храниться в безопасном месте в течение установленного периода времени. Кроме того, для самих контрольных журналов должна обеспечиваться защита в виде идентификации, аутентификации и управления доступом.
Постоянный мониторинг должен охватывать:
- контрольные журналы межсетевых экранов, маршрутизаторов, серверов и т.д.;
- предупреждения об опасности или аварийные сообщения из контрольных журналов, заранее сконфигурированные для уведомления об определенных видах событий, например, от межсетевых экранов, маршрутизаторов, серверов и т.д.;
- выходные данные систем обнаружения вторжений;
- результаты деятельностей по сканированию сетевой безопасности;
- информацию о событиях и инцидентах, о которых сообщили пользователи и вспомогательный персонал;
- результаты проверок соответствия безопасности.
Контрольные журналы должны быть доступны в режиме on-line в течение периода времени, соответствующего потребностям организации, и все контрольные журналы должны дублироваться и архивироваться способом, обеспечивающим их целостность и доступность, например, с помощью носителей с однократной записью и многократным считыванием, таких, например, как компакт-диски. Кроме того, контрольные журналы должны содержать конфиденциальную информацию или информацию, пригодную для тех, кто может захотеть атаковать систему через сетевые соединения, а обладание контрольными журналами может предоставлять доказательство передачи данных по сети в случае возникновения спора. Поэтому контрольные журналы особенно необходимы в контексте обеспечения целостности информации и неотказуемости доступа к ней. Следовательно, все контрольные журналы должны быть надлежащим образом защищены, включая утилизацию архивных компакт-дисков в установленные сроки. Контрольные журналы должны храниться безопасным образом в течение периода времени, соответствующего требованиям конкретной организации и действующему законодательству. Также важно, чтобы во всех контрольных журналах и связанных с ними серверах надлежащим образом учитывалась  синхронизация, например, путем использования NTP-протоколов, особенно в целях расследования и в случае возможного судебного преследования.
Следует подчеркнуть, что мониторинг сети должен проводиться способом, полностью согласующимся с соответствующим национальным и международным законодательством и предписаниями, в том числе и с законодательством по защите данных и регулированию следственных полномочий (согласно которому все пользователи должны быть проинформированы о мониторинге до его проведения). В общих чертах мониторинг должен проводиться ответственно и не использоваться, например, для анализа поведения сотрудников в странах с жесткими нормами права, охраняющими неприкосновенность частной жизни. Очевидно, что проводимые действия должны согласовываться с политиками безопасности и секретности организации/сообщества, и быть установлены соответствующие режиму процедуры и связанные с ними обязанности. Ведение сетевых контрольных журналов и мониторинг сети также должны проводиться безопасным с точки зрения права образом, с учетом того, что данные контрольных журналов могут использоваться при уголовном или гражданском преследовании.
 часть мер и средств контроля и управления безопасностью по ведению контрольных журналов и мониторингу, требующихся в отношении использования сетей и связанных с ними информационных систем, можно определить с помощью ИСО/МЭК 27002 и ИСО/МЭК 27005.
С увеличением использования сетей злоумышленникам стало проще находить многочисленные способы проникновения в информационные системы и сети организации или сообщества, маскировать свои исходные точки доступа и получать доступ через сети и целевые внутренние информационные системы. Кроме того, злоумышленники становятся все более изощренными, а в Интернете или в открытой литературе легко доступны усовершенствованные методы и средства атак на информационные системы. Действительно, многие из средств атаки на информационные системы являются автоматизированными, могут быть очень эффективны и просты в использовании, включая применение их лицами с ограниченным опытом проникновения в информационные системы.
Для большинства организаций экономически невозможно предотвратить все потенциальные проникновения. Следовательно, существует вероятность осуществления некоторых проникновений в информационные системы организации. Риски, связанные с большинством проникновений в информационные системы организации, должны рассматриваться через реализацию обоснованной идентификации и аутентификации, логического контроля доступа, мер и средств контроля и управления учетом и аудитом и, если это оправдано, вместе с возможностями обнаружения и предотвращения вторжений. Такие возможности обеспечивают способы прогнозирования вторжений, идентификации вторжений в режиме реального времени, соответствующего предупреждения об опасности и предотвращения вторжений, а также дают возможность локального сбора информации, касающейся вторжений, последующего ее обобщения и анализа, а также анализа обычных моделей поведения/использования информационных систем организации.
Система обнаружения вторжений "прослушивает" весь трафик во внутренних сетях с целью определения того, что предпринимается: попытка вторжения, вторжение происходит, вторжение уже произошло и, возможно, осуществляется реагирование на вторжение и предупреждается об опасности соответствующий персонал. Существуют два вида систем обнаружения вторжений:
- NIDS - система, осуществляющая контроль пакетов в сети и пытающаяся обнаружить злоумышленника посредством сопоставления модели атаки с базой данных известных моделей атак;
- HIDS - система, осуществляющая контроль деятельности на серверах путем мониторинга журналов регистрации событий безопасности или проверки на предмет изменений в системе, таких, например, как изменения в критических файлах системы или реестре систем.
Система предотвращения вторжений проверяет весь трафик перед его переходом во внутренние сети и автоматически блокирует все распознанные атаки; другими словами, система предупреждения вторжений специально предназначена для обеспечения возможности активного реагирования.
Подробная информация об обнаружении и предупреждении вторжений представлена в ИСО/МЭК 18043.
Вредоносные программы (вирусы, черви, троянские кони, шпионские программные средства и т.д., которые часто обозначают общим термином "вредоносные программные средства") могут быть введены через сетевые соединения. Конкретная вредоносная программа может заставить компьютер выполнять несанкционированные функции (например, "бомбардировать" указанную цель сообщениями в указанное число и время) или фактически уничтожить важные ресурсы (например, удалить файлы). Будучи продублированной, вредоносная программа пытается обнаружить другие уязвимые серверы. Вредоносная программа не может быть обнаружена до нанесения ею ущерба, если только не применяются специальные меры и средства контроля и управления. Вредоносная программа может привести к компрометации мер и средств контроля и управления безопасностью (например, к захвату и раскрытию паролей), непреднамеренному раскрытию информации, непреднамеренным ее изменениям, уничтожению информации и (или) несанкционированному использованию ресурсов системы.
Некоторые формы вредоносной программы могут обнаруживаться и удаляться специальным сканирующим программным средством. Для некоторых видов вредоносной программы существуют сканеры для межсетевых экранов, файловых серверов, почтовых серверов, ПК/рабочих станций. Кроме того, для создания возможности обнаружения новой вредоносной программы очень важно обеспечить постоянное соответствие сканирующих программных средств уровню современных требований, желательно посредством проведения ежедневных обновлений. Однако пользователи и администраторы должны осознавать, что не следует рассчитывать на то, что сканеры обнаружат все вредоносные программы (или даже все вредоносные программы конкретного вида), поскольку постоянно появляются новые формы вредоносных программ. Обычно для усиления защиты, обеспечиваемой сканерами (при наличии), требуются другие меры и средства управления и контроля.
Основной задачей программных средств защиты от вредоносной программы является сканирование данных и программ с целью идентификации подозрительных моделей, связанных с вредоносным программным средством. Библиотека сканируемых моделей, известных как "сигнатуры", должна обновляться через определенные промежутки времени или каждый раз, когда становятся доступными новые сигнатуры для предупреждения о вредоносном программном средстве с высокой степенью риска. В контексте удаленного доступа программное средство защиты от вредоносной программы должно работать на удаленных системах, а также на серверах центральной системы - особенно на серверах операционной системы Windows и электронной почты.
Сетевые пользователи и администраторы должны осознавать, что при взаимодействии с внешними сторонами по внешним каналам связи существуют риски более значительные по сравнению с обычными, связанные с вредоносным программным средством. Должны быть разработаны рекомендации для пользователей и администраторов, определяющие процедуры и практические приемы сведения к минимуму возможности внедрения вредоносной программы.
Пользователи и администраторы должны особо позаботиться о конфигурировании систем и приложений, связанных с сетевыми соединениями, с тем чтобы блокировать функции, не являющиеся необходимыми при данных обстоятельствах. (Например, приложения ПК могут конфигурироваться так, чтобы макрокоманды блокировались по умолчанию или требовали подтверждения пользователя перед выполнением макрокоманд).
Более подробная информация о защите от вредоносных программ представлена в ИСО/МЭК 27002 и ИСО/МЭК 27005.
Примечание. В ИСО/МЭК 11889 представлена технология, широко применяемая в клиентских и серверных системах, которая может быть использована для обнаружения и изолирования программ вредоносного или неизвестного происхождения.
В условиях, когда большое значение имеет сохранение конфиденциальности, для шифрования информации, проходящей через сети, следует рассмотреть меры и средства контроля и управления, связанные с шифрованием. В условиях, когда большое значение имеет сохранение целостности информации, для защиты информации, проходящей по сетевым соединениям, следует рассмотреть меры и средства контроля и управления, связанные с цифровой подписью и (или) целостностью сообщения. Меры и средства контроля и управления, связанные с цифровой подписью, способны обеспечивать защиту, сходную с той, которая обеспечивается мерами и средствами контроля и управления аутентификацией сообщений. Также меры и средства контроля и управления, связанные с цифровой подписью, обладают способностью неотказуемости.
В случае, если существует требование обеспечения возможности предоставления убедительного доказательства прохождения информации по сети (неотказуемость), необходимо рассмотреть следующие меры и средства контроля и управления:
- коммуникационные протоколы, предоставляющие подтверждение передачи данных;
- протоколы приложений, требующие предоставления адреса или идентификатора инициатора и проверяющие наличие этой информации;
- шлюзы, проверяющие форматы адреса отправителя и получателя на точность синтаксиса и непротиворечивость информации в соответствующих каталогах;
- протоколы, подтверждающие доставку из сетей и позволяющие определять порядок следования информации.
Когда важна возможность доказательства передачи или получения информации в случае возникновения спорной ситуации (другая форма неотказуемости), необходимо дополнительное обеспечение уверенности путем использования стандартного метода цифровой подписи. Если требуется подтверждение источника, то отправители информации должны скреплять информацию цифровой подписью по общему стандарту. Если требуется подтверждение доставки, то отправители должны запросить ответ, скрепленный цифровой подписью.
При принятии решения об использовании шифрования, цифровой подписи, целостности сообщения или других мер и средств контроля и управления безопасностью, основанных на шифровании, необходимо принимать во внимание соответствующие законы и предписания органов исполнительной власти, соответствующие инфраструктуры открытого ключа, требования к менеджменту ключей, пригодность использующихся механизмов шифрования для задействованного типа сетевого соединения и необходимую степень защиты, а также надежную и доверенную регистрацию пользователей или объектов, связанных с ключами (при необходимости, сертифицированными), использующимися в протоколах цифровой подписи.
Механизмы шифрования представлены в ИСО/МЭК 18033 <1>. Один из широко используемых методов шифрования известен как "блочный шрифт", а способы использования блочных шрифтов для криптографической защиты, известные как режимы работы, представлены в ИСО/МЭК 10116 <2>. Меры и средства контроля и управления целостностью сообщений, известные как коды аутентификации сообщений (или MAC), представлены в ИСО/МЭК 9797 <3>. Методы цифровой подписи представлены в ИСО/МЭК 9796 <4> и ИСО/МЭК 14888 <5>. Более подробная информация о неотказуемости представлена в ИСО/МЭК 14516 и ИСО/МЭК 13888.
--------------------------------
<2> ISO/IEC 10116. Information technology - Security techniques - Modes of operation for an n-bit block cipher.
<3> ISO/IEC 9797. Information technology - Security techniques - Message Authentication Codes (MACs).
<4> ISO/IEC 9796. Information technology - Security techniques - Digital signature schemes giving message recovery.
Менеджмент ключей, как основная услуга из всех других криптографических услуг, обеспечивает уверенность в управлении всеми необходимыми ключами шифрования в течение их полного жизненного цикла и их использовании безопасным способом. За информацией о менеджменте ключей и по другим связанным с ним вопросам, таким как, например, инфраструктура открытых ключей, или по более общим, таким как "менеджмент идентификационных данных", следует обращаться к следующим стандартам:
ИСО/МЭК 11770 - менеджмент ключей;
ИСО/МЭК 9594-8 - каталог: схемы сертификата открытого ключа и атрибута;
ИСО 11166-2 - банковское дело, менеджмент ключей средствами асимметричных алгоритмов;
ИСО 11568 - банковское дело - менеджмент ключей (для розничной торговли);
ИСО 11649 - финансовые услуги - структурированная кредиторская справка, содержащая информацию о переводе денежной суммы;
ИСО 13492 - элементы данных менеджмента ключей (розничная торговля);
ИСО 2118 <1> - инфраструктура открытых ключей в банковском секторе.
--------------------------------
<1> В тексте ИСО/МЭК 27033-1:2009 даны ссылки на ИСО/МЭК 21118 - это опечатка.
Следует обратить внимание на то, что криптография должна также использоваться для управления сетевыми устройствами. Кроме того, журналы сетевого менеджмента и управления доступом должны передаваться при проведении безопасных шифрованных сеансов для обеспечения защиты конфиденциальных данных.
Важно, чтобы меры и средства контроля и управления применялись для обеспечения уверенности организации в непрерывности функционирования в случае бедствия путем предоставления условий для возможности восстановления каждой из частей процесса основной деятельности организации после нарушения его хода за соответствующий интервал времени. Таким образом, у организации должна быть программа менеджмента непрерывности деятельности, включающая в себя процессы, охватывающие все этапы обеспечения непрерывности деятельности: проверку анализа воздействий на деятельность организации, проверку оценки рисков, установление требований к восстановлению деятельности организации, формулирование стратегии обеспечения непрерывности деятельности, разработку плана обеспечения непрерывности деятельности, тестирование плана обеспечения непрерывности деятельности организации, обеспечение осведомленности всего персонала о необходимости непрерывности деятельности, постоянную поддержку плана обеспечения непрерывности деятельности организации и снижение риска. Только следуя всем этапам программы менеджмента непрерывности деятельности, можно обеспечить:
- согласование необходимых приоритетов деятельностей организации и временных интервалов с ее потребностями;
- соответствие идентифицированных предпочтительных вариантов стратегии обеспечения непрерывности деятельности этим приоритетам и временным интервалам;
- наличие и тестирование надлежащих и необходимых планов и средств, охватывающих информацию, процессы основной деятельности организации, информационные системы и услуги, передачу данных и речи, людей и оборудование.
Руководство по менеджменту непрерывности деятельности в целом, включая разработку соответствующей стратегии обеспечения непрерывности деятельности и связанных с ней планов и их последующее тестирование, см. ИСО/ОТУ 22399.
Что касается сети, следует рассматривать вопросы поддержания сетевых соединений, реализации альтернативных соединений с достаточной пропускной способностью и восстановления соединений после нежелательных событий. Данные аспекты и требования должны основываться на важности сетевых соединений для функционирования организации в течение продолжительного времени и прогнозируемых неблагоприятных воздействиях на основную деятельность организации в случае нарушения процессов ее деятельности. В то время как возможность сетевых соединений может дать много преимуществ организации в отношении гибкости и способности использовать инновационные подходы в случае нарушения процесса основной деятельности, сетевые соединения могут представлять точки уязвимости и компоненты, отказ которых приводит к отказу всей системы, которые могут оказывать сильное разрушающее воздействие на организацию.
и реализации сетевой безопасности
В настоящем разделе рассматриваются различные аспекты специализированной архитектуры/проекта сетевой безопасности и связанные с ними потенциальные области применения мер и средств контроля и управления. Риски, методы проектирования и области применения мер и средств контроля и управления безопасностью для типовых сетевых сценариев представлены в разделе 10. Риски, методы проектирования и вопросы, касающиеся мер и средств контроля и управления безопасностью для определенных аспектов "технологий", представляющих интерес для современных организаций, представлены в разделе 11. Конкретное решение по обеспечению сетевой безопасности фактически может охватывать ряд вопросов и областей применения мер и средств контроля и управления, представленных в разделах 10 и 11. Таблица, содержащая перекрестные ссылки между разделами ИСО/МЭК 27001 и ИСО/МЭК 27002 и настоящего стандарта, отражающими/определяющими меры и средства контроля и управления, связанные с сетевой безопасностью, представлена в Приложении B.
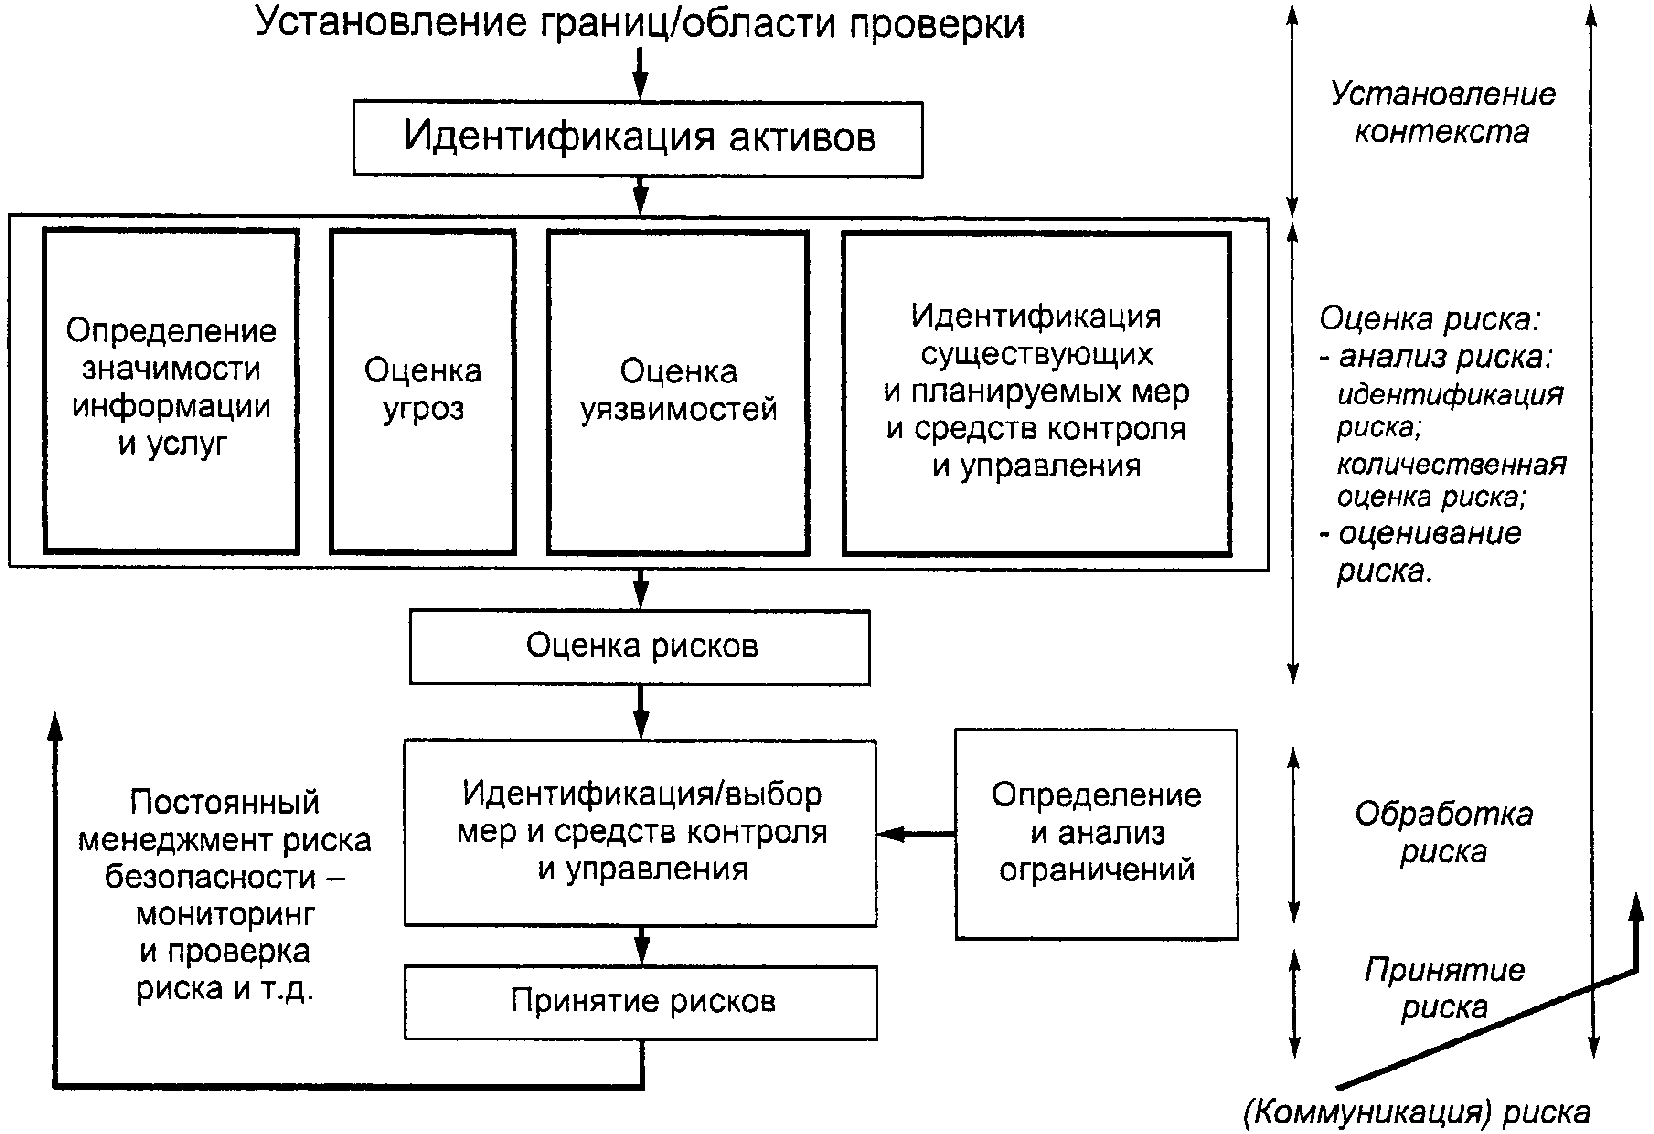
В соответствии с разделами 8 - 11 (и Приложением A) необходимо тщательно рассмотреть предлагаемую специализируемую архитектуру/проект сетевой безопасности и список идентифицированных мер и средств контроля и управления в контексте соответствующих сетевых архитектур и приложений. Затем, при необходимости, следует скорректировать архитектуру и список мер и средств контроля и управления и затем использовать их как основу для разработки, реализации и тестирования комплекса программных и технических средств и услуг по обеспечению безопасности (см. раздел 12). После того как специализированная архитектура безопасности и, следовательно, реализация мер и средств контроля и управления безопасностью одобрены, следует начинать их реализацию (см. раздел 13) при постоянном мониторинге и с их проверкой (см. раздел 14).
Документирование возможных вариантов специализированной архитектуры/проекта сетевой безопасности и реализации обеспечивает способ изучения различных решений и анализа с целью выбора компромиссного решения. К тому же документирование облегчает разрешение часто возникающих проблем, связанных с техническими ограничениями и конфликтами между требованиями основной деятельности организации и требованиями безопасности.
Документируя возможные варианты, следует надлежащим образом учитывать любые требования корпоративной политики информационной безопасности (см. 7.2.1), соответствующие сетевые архитектуры, приложения, сервисы, виды соединений и другие характеристики (см. 7.2.2), а также перечень потенциальных мер и средств контроля и управления, установленных в результате оценки риска безопасности и проводимой руководством проверки (см. 7.3). При выполнении необходимых при документировании действий следует учитывать любые существующие специализированные архитектуры/проекты безопасности. После того как варианты будут документально оформлены и проверены как часть процесса проектирования специализированной архитектуры, предпочтительная архитектура безопасности должна быть согласована и представлена в документации по определению мер и средств контроля и управления специализированной архитектуры/проекта безопасности (совместимой или несовместимой с проектом специализированной архитектуры). Затем могут быть проведены изменения сетевой архитектуры, приложений и услуг (для обеспечения совместимости с предпочтительной специализированной архитектурой/проектом безопасности) и (или) перечня потенциальных мер и средств контроля и управления [например, создавая необходимость альтернативы идентифицированным мерам и средствам контроля и управления, поскольку достигнута договоренность о том, что проект/архитектура безопасности может быть технически реализован(а) только определенным образом].
Следует отметить, что в ИСО/МЭК 27033-2 определено, как организации должны достигать качества специализированных архитектур/проектов безопасности, которые обеспечат сетевую безопасность, соответствующую среде их основной деятельности, используя последовательный подход к планированию, проектированию и реализации сетевой безопасности.
Входная информация для процесса разработки специализированной архитектуры/проекта сетевой безопасности, представленного в ИСО/МЭК 2703322, включает в себя:
- документированные требования услуг организации/сообщества;
- документацию любой существующей или планируемой архитектуры, проекта и (или) реализации;
- текущую политику сетевой безопасности (или соответствующие части связанной с ней политики безопасности информационных систем), предпочтительно основанную на результатах оценки риска или проводимой руководством проверки;
- определение активов, требующих защиты;
- текущие и планируемые требования функционирования, включая связанный с ним трафик;
- текущую информацию о продукции организации.
Выходная информация процесса проектирования включает в себя:
- документацию специализированной архитектуры/проекта сетевой безопасности;
- документацию требований (безопасности) доступа к услугам для каждой системы шлюза безопасности/межсетевого экрана [включающую в себя базу(ы) правил межсетевого экрана];
- операционные процедуры безопасности;
- условия безопасного сетевого соединения для сторонних организаций (при необходимости);
- руководства пользователей для сторонних пользователей, при необходимости.
Документирование специализированной архитектуры/проекта сетевой безопасности подробно рассмотрено в ИСО/МЭК 27033-2, приложение D которого также включает в себя типовой образец документации, содержащей требования (безопасности) доступа к услугам. Дальнейшую информацию (2-4 дефис выходной информации процесса проектирования) можно найти в 8.2.2 и ИСО/МЭК 27033-2.
Кроме того, после того как необходимая специализированная архитектура/проект сетевой безопасности документально оформлена и реализована, должны быть разработаны планы тестирования безопасности и проведено тестирование. При получении приемлемых результатов тестирования с любыми корректировками, осуществленными с учетом обнаруженных во время тестирования проблем, должно быть получено формальное одобрение руководством специализированной архитектуры/проекта сетевой безопасности и одобрение завершения реализации (см. раздел 12).
Информация о каждом из следующих видов деятельности представлена в ИСО/МЭК 27033-2 (и потому не приводится):
- подготовка к техническому проектированию и реализации сетевой безопасности:
инициирование проекта об обеспечения сетевой безопасности,
подтверждение общих сетевых требований организации/сообщества,
проверка существующей и (или) планируемой специализированной архитектуры и реализации. [Все существующие и (или) планируемые специализированные архитектуры и реализации должны быть описаны и проведены проверки их согласования с функциональными требованиями и потребностями организации/сообщества - см. предыдущее перечисление],
идентификация/утверждение активов,
подтверждение результатов оценки риска безопасности и проводимой руководством проверки, проверка в контексте этих результатов существующих и (или) планируемых мер и средств контроля и управления сетевой безопасностью и выбор потенциальных меры и средства контроля и управления безопасностью,
проверка требований функционирования сети и подтверждение критериев [должны быть проверены требования функционирования, решены спорные вопросы и формально согласованы критерии функционирования, которым должны удовлетворять специализированная архитектура и связанная(ый) с ней специализированная(ый) архитектура/проект сетевой безопасности. Соответственно требуются данные, позволяющие идентифицировать конфигурации линий связи, серверов, шлюзов безопасности и т.д., которые обеспечат требуемую доступность услуг];
- специализированный проект сетевой безопасности, охватывающий все применимые технические вопросы (рассматриваемые в соответствии с заголовками в ИСО/МЭК 27001:2007) и:
использование руководств по сетевым "сценариям" и "технологиям" (которые представлены в ИСО/МЭК 27033-3 - ИСО/МЭК 27033-6) (см. также разделы 10 и 11),
использование моделей/структур (включая ITU-T X.805 и др.),
выбор продуктов [который должен проводиться как итеративный процесс не изолированно, а в связи с разработкой специализированной архитектуры сетевой безопасности, основываясь на многих факторах (включая техническую пригодность, качество функционирования, расширяемость, средства управления, логическую безопасность и, конечно, возможности поставщиков, их репутацию и т.д.)],
подтверждение концепции [осуществление проверки концепции рекомендуется в случаях, если специализированная архитектура сетевой безопасности и связанная с ней совокупность продуктов не были подготовлены заранее и (или) предусматривается сложный набор услуг (не следует забывать о том, что продукты не всегда соответствуют предоставляемым поставщиком данным)],
завершение разработки специализированной архитектуры/проекта сетевой безопасности и связанной с ней документации,
- подготовка к тестированию (должна быть разработана документация стратегии тестирования безопасности, описывающая предпринимаемый подход тестирования для проверки специализированной архитектуры сетевой безопасности, главным образом направленная на то, как должны тестироваться основные технические меры и средства контроля и управления безопасностью. Затем для специализированной архитектуры сетевой безопасности должен быть разработан план тестирования, охватывающий больше подробностей, включая виды проводимого тестирования, кем и каким образом они должны проводиться);
- формальное одобрение специализированной архитектуры сетевой безопасности.
Общие принципы проектирования [применяемые в большинстве (если не во всех) случаев] приведены в ИСО/МЭК 27033-2. Кроме того, следует упомянуть о приложениях ИСО/МЭК 27033-2 - примерной модели/системе <1> ("типовой" архитектуре) сетевой безопасности, разборе конкретного случая модели/системы и типовых образцов документации.
--------------------------------
<1> В контексте ИСО/МЭК 27033 использована для представления или описания модели/системы показанной структуры и высокоуровневой разработки вида архитектуры/проекта безопасности, реализуемой техническим способом.
Следует подчеркнуть, что должно быть проведено полное документирование и согласование специализированной архитектуры/проекта безопасности для любого проекта перед окончательным оформлением списка мер и средств контроля и управления безопасностью для реализации.
и вопросы, касающиеся мер и средств контроля и управления
Описание рисков, методов проектирования и вопросов, касающиеся мер и средств контроля и управления, связанных с типовыми сетевыми сценариями, приведены в ИСО/МЭК 27033-3. Некоторые примеры этих сценариев приведены в 10.2 - 10.10. В ИСО/МЭК 27033-3 предоставлены подробные рекомендации по рискам безопасности, методам проектирования безопасности и мерам и средствам контроля и управления, необходимым для уменьшения последствий этих рисков во всех конкретных сценариях. Там, где это необходимо, в ИСО/МЭК 27033-3 даны ссылки на ИСО/МЭК 27033-4 - ИСО/МЭК 27033-7, чтобы избежать дублирования содержания этих стандартов.
Практически все организации сегодня предоставляют услуги доступа своих сотрудников в Интернет и, предоставляя такие услуги, должны рассматривать вопрос доступа для четко идентифицированных и санкционированных целей, а не в общий открытый доступ. В конкретной политике должно быть определено, какие услуги предоставляются и для каких целей. Доступ в Интернет обычно разрешается в интересах организации, а в зависимости от политики организации может также разрешаться (обычно в ограниченной форме) для частных целей. Необходимо учитывать, какие услуги разрешено использовать - разрешены ли базовые услуги, например, услуги www (http & https), разрешен ли только поиск информации и (или) сотрудников, разрешено ли участвовать в чате, форумах и т.д., разрешены ли расширенные услуги совместной работы, - если да, то они вносят собственную совокупность рисков, которые рассматриваются в рамках конкретного сценария.
Базовым принципом должен быть принцип, разрешающий только те услуги, которые служат потребностям организации, но часто операции основной деятельности организации требуют использования услуг, в большей степени связанных с рисками безопасности. Даже при наличии ограничительной политики услуги доступа в Интернет для сотрудников вносят существенные риски безопасности.
Расширенные услуги совместной работы (такие, например, как мгновенный обмен сообщениями - чат, видеоконференции и среды коллективного использования документов), объединяющие различные возможности связи и коллективного использования документов, становятся все более значимыми в современной среде основной деятельности организации. Услуги совместной работы обычно объединяют видеотелефонию, телефонную связь с чат-каналами, системы электронной почты, а также среды коллективного использования документов и вспомогательные службы, работающие в режиме on-line. Существуют следующие основные способы использования таких услуг организацией:
- исключительно как внутренние услуги, но недостаток этого способа состоит в том, что услуги не могут быть использованы совместно с внешними партнерами и т.д.;
- как внутренние услуги и услуги, являющиеся внешними для организации. Использование таких услуг предлагает гораздо больше преимуществ, но в то же время с ним связано больше рисков безопасности по сравнению с исключительно внутренним использованием.
Услуги могут быть реализованы внутренними силами организации или приобретены у сторонней организации. В тех случаях, когда услуги используются только для внутренних целей, наиболее вероятной будет их реализация внутренними силами организации. Если услуги будут использоваться внутри и вне организации, то более приемлемым решением может стать приобретение услуг совместной работы у сторонней организации. Риски безопасности и рекомендации по методам проектирования безопасности и мерам и средствам контроля и управления безопасностью для уменьшения этих рисков описываются как для внутреннего, так и для внутреннего и внешнего использования.
Традиционно услуги "бизнес - бизнес" реализовывались путем использования выделенных линий или сегментов сети. Интернет и связанные с ним технологии предоставляют больше вариантов использования, но также вносят новые риски безопасности, связанные с реализацией таких услуг. Обычно услуги "бизнес - бизнес" предполагают собственные требования к ним. Например, очень важны требования доступности и достоверности, так как организации часто напрямую зависят от функционирования услуг "бизнес - бизнес".
Если в качестве основного сетевого соединения для реализации услуг "бизнес - бизнес" используется Интернет, то с такими требованиями, как доступность и достоверность, следует обращаться иначе, чем раньше. Испытанные меры, такие как используемые предположения о качестве услуг, например в соединении по выделенным линиям, в этих условиях уже не работоспособны. Новые риски безопасности необходимо снижать с помощью соответствующих методов проектирования и мер и средств контроля и управления.
В услуги "бизнес - клиент" входят электронные торговля и банковские услуги. Их требования включают в себя конфиденциальность (особенно в отношении электронных банковских услуг), аутентификацию [возможными сейчас способами (например, двухфакторную, на базе сертификатов и т.д., основанную на взаимосвязи между затратами на реализацию), обычно высокими по причине очень большого числа клиентов и снижением рисков, таких как финансовые потери, потеря репутации/доверия к деятельности организации], целостность и стойкость к изощренным атакам, таким как "атакующий посередине" или "атакующий в браузере".
Характеристики услуги "бизнес - клиент" включают в себя:
- безопасность; "гарантируется" только на конечной платформе, обычно находящейся под контролем организации, обеспечивающей надежную среду для реализации мер и средств контроля и управления и поддержки достаточной безопасности на уровне платформы;
- безопасность на платформе клиента (обычно ПК); может быть недостаточной. В такой среде труднее достичь реализации мер и средств контроля и управления, поэтому платформы клиентов будут представлять значительные риски в этом сценарии (без совокупности требований "условия обеспечения безопасного соединения" зафиксированные в договоре, которые может быть трудно установить в такой среде).
Из-за сложности современных ИТ-сред многие организации используют предоставляемые внешним образом услуги ИТ-поддержки или полностью/частично передают сторонним подрядчикам поддержку своей ИТ-инфраструктуры и (или) используют другие услуги, предоставляемые с привлечением внешних ресурсов. У многих поставщиков также имеется необходимость прямого доступа к своим продуктам, используемым организациями-клиентами с тем, чтобы иметь возможность соответствующим образом справляться с вопросами поддержки и (или) менеджмента инцидентов.
В то время как многие услуги, осуществляемые с привлечением внешних ресурсов, требуют прав постоянного доступа, например, к поддерживаемой инфраструктуре, другие услуги могут потребовать только временного доступа. В некоторых случаях услуги, осуществляемые с привлечением внешних ресурсов, нуждаются в правах доступа с высоким уровнем привилегированности для того, чтобы выполнять необходимые задачи, особенно в сценариях менеджмента инцидентов.
ИС NORMPROD: примечание. Текст дан в соответствии с официальным текстом документа. |
Для многих организаций, особенно транснациональных, характерные для разных стран законы оказывают огромное влияние на требования информационной безопасности. Международные организации обычно осуществляют свою деятельность в ряде стран и, соответственно, обязаны соблюдать законы, действующие в разных странах, результатом чего может возникнуть различие в требованиях информационной безопасности в зависимости от страны, в которой функционирует организация. Например, законы конкретной страны могут конкретной определенной защиты данных потребителей/клиентов и не разрешать передачу таких данных в другую страну. Различие в законодательстве разных стран обычно требует дополнительных мер и средств контроля и управления информационной безопасностью.
Для выполнения различных требований информационной безопасности тех стран, где международная организация осуществляет свою деятельность, эффективным общим решением может стать сегментация сети, фактически совпадающая с границами стран. Во многих случаях такое общее решение может использоваться для создания отдельного защитного барьера в дополнение, например, к управлению доступом на прикладном уровне.
Этот типовой сетевой сценарий относится к персональным устройствам мобильной связи, например, смартфонам или КПК, которые становятся очень популярными (руководство по аспектам безопасности связи через сети с такими устройствами представлено в ИСО/МЭК 27033-7, в котором рассматривается обеспечение безопасности связи через беспроводные сети и радиосети).
Несмотря на то, что быстрое развитие новых свойств персональных устройств мобильной связи наблюдается на потребительском рынке, эти свойства используются также в основной деятельности организаций. Согласно определению термина "персональный", эти устройства часто находятся в личной собственности и используются как организациями, так и в личных целях. Даже устройства, предназначенные для делового рынка, должны иметь введенные для потребительского рынка свойства, так как поставщики хотят добиться как можно большего расширения коммерческой деятельности на конкурентном рынке.
Многие из новых свойств устройств, которые становятся доступными при их использовании, например, увеличение объема памяти и общедоступная постоянная возможность связи через Интернет, предполагают как существенные риски информационной безопасности, так и ситуации, когда человек использует одно и то же устройство для частных целей и для целей организации.
Кроме того, при большой популярности персональных устройств мобильной связи и их статуса "персональной технической новинки" ограничительные политики, направленные на использование только ограниченного набора свойств или на разрешение только ограниченного числа устройств, во многих случаях потерпят неудачу или будут обойдены, что приведет к снижению эффективности обеспечения информационной безопасности.
Пользователи, находящиеся в разъездах, ожидают в настоящее время возможностей связи, сравнимой со связью на стационарном объекте, как, например, в основном офисе. Решения и предложения в этой области часто сосредотачиваются на функциональных возможностях. С точки зрения информационной безопасности предлагаемые уровни функциональных возможностей вносят новые риски, например, оказывая влияние на ожидания, связанные с информационной безопасностью, или делая их несостоятельными. Например, ожидание поддержки хорошо управляемого и защищенного (извне) Интранета может в значительной степени ставиться под сомнение, если доступ находящегося в разъездах пользователя Интранета не реализован с применением соответствующих мер и средств контроля и управления.
Домашние офисы и офисы малых предприятий часто требуют расширения внутренней сети организации для их охвата. Критичным вопросом является стоимость расширения внутренней сети с целью охвата домашних офисов или офисов малых предприятий, поскольку для отображения соотношения "затраты/выгоды" обычно не требуется высоких затрат на реализацию. Это означает стоимостные ограничения на меры и средства контроля и управления безопасностью, которые должны использоваться для защиты такого расширения сети, и обычно препятствуют использованию признанных мер и средств контроля и управления безопасностью межсетевого взаимодействия, используемых для соединения больших сегментов Интранета.
Во многих сценариях, связанных с домашними офисами или офисами малых предприятий, инфраструктура может также использоваться для частных целей и целей деятельности организации, что может привести к дополнительным рискам информационной безопасности. Для таких сценариев определяются риски безопасности и описываются рекомендации по методам проектирования безопасности и мерам и средствам контроля и управления для снижения этих рисков.
и вопросы, касающиеся мер и средств контроля и управления
Подробности, касающиеся рисков безопасности, методов проектирования и вопросов мер и средств контроля и управления, связанных с аспектами "технологии", представлены в Приложении A и охватывают следующие темы:
- локальные вычислительные сети (см. A.1, Приложение A);
- глобальные вычислительные сети (см. A.2, Приложение A);
- беспроводные сети (см. A.3, Приложение A);
- радиосети (см. A.4, Приложение A);
- широкополосные сети (см. A.5, Приложение A);
- шлюзы безопасности (см. A.6, Приложение A);
- виртуальные частные сети (см. A.7, Приложение A);
- сети телефонной связи (см. A.8, Приложение A);
- IP-конвергенция (см. A.9, Приложение A);
- размещение информации на сервере веб-узлов (см. A.10, Приложение A);
- электронная почта в Интернете (см. A.11, Приложение A);
- маршрутизированный доступ к сторонним организациям (см. A.12, Приложение A);
- центр обработки и хранения данных (см. A.13, Приложение A).
и технических средств и услуг по обеспечению безопасности
После того как специализированная архитектура безопасности полностью документально оформлена и согласована, включая одобрение высшего руководства, должен быть разработан комплекс программных и технических средств и услуг по обеспечению безопасности, который должен быть реализован в "экспериментальном режиме", тщательно протестирован, и должна быть проведена проверка его соответствия.
Общая проверка комплекса программных и технических средств и услуг на "соответствие назначению" должна проводиться в соответствии с документацией по стратегии тестирования, описывающей метод тестирования и позволяющей испытывать комплекс программных и технических средств и услуг, и планом тестирования. В результате идентификации недостатков в ходе такого тестирования могут потребоваться внесение изменения и проведение любого необходимого повторного тестирования.
После того как тестирование на "соответствие назначению" успешно проведено и осуществлены какие-либо необходимые изменения, должна быть проведена проверка реализации на предмет соответствия документированной специализированной архитектуры безопасности необходимым мерам и средствам контроля и управления безопасностью, определенным в следующих документах:
- специализированная архитектура безопасности;
- политика сетевой безопасности;
- документы, связанные с SecOPs;
- политика (безопасности) доступа к услуге шлюза безопасности;
- план(ы) обеспечения непрерывности деятельности;
- условия обеспечения безопасности соединения (при необходимости).
Проверка соответствия комплекса программных и технических средств и услуг должна проводиться до начала фактического функционирования. Проверка комплекса программных и технических средств и услуг будет завершена, когда все недостатки идентифицированы, исправлены и признаны высшим руководством.
Следует подчеркнуть, что проверка соответствия комплекса программных и технических средств и услуг должна включать в себя проведение тестирования безопасности по соответствующим национальным стандартам, стандартам организации (в отсутствие национальных стандартов) в соответствии с заранее разработанной стратегией тестирования безопасности и связанными с ней планами тестирования безопасности, точно определяющими, какое тестирование должно проводиться, с помощью чего, где и когда (примерный образец плана тестирования безопасности приведен в ИСО/МЭК 27033-2). Обычно тестирование должно сочетать в себе поиск уязвимостей и тестирование на проникновение. Перед началом любого такого тестирования необходимо проверить план тестирования с тем, чтобы обеспечить уверенность в проведении тестирования в полном соответствии с релевантными законодательством и инструкциями. При проведении этой проверки не следует забывать о том, что сеть может не ограничиваться одной страной, а распространяться на другие страны с различными законодательствами. После проведения тестирования в отчетах должны указываться особенности обнаруженных уязвимостей, необходимые меры по их устранению, и приоритет их принятия, а в приложении должно подтверждаться, что все согласованные меры по их устранению применены. Такие отчеты должны быть подписаны высшим руководством организации.
Наконец, когда все результаты будут признаны удовлетворительными, реализация должна быть одобрена и принята, включая одобрение высшего руководства организации.
средств и услуг по обеспечению безопасности
Понятие "реализация" означает (повседневное) функционирование действующей сети с применением согласованного комплекса программных и технических средств и услуг по обеспечению безопасности, результатов проведенного тестирования безопасности и связанными с ним заблаговременно выполненными необходимыми действиями. Другими словами, после того как специализированная архитектура безопасности и, соответственно, реализация мер и средств контроля и управления безопасностью одобрены, должны начаться фактические операции. С течением времени и в случае существенных изменений должны быть проведены дополнительная проверка и тестирование реализации (см. также раздел 14).
программных и технических средств и услуг
После начала эксплуатации должны проводиться действия по текущему мониторингу и проверке соответствия требованиям национальных стандартов, стандартов организации (при отсутствии национальных стандартов). Такие мероприятия должны проводиться ежегодно до появления новой основной версии (комплекса программных и технических средств и услуг), связанной со значительными изменениями потребностей деятельности организации, технологии, решений по обеспечению безопасности и т.д. При этом также необходимо соблюдать рекомендации раздела 12.
(справочное)
И ВОПРОСЫ, КАСАЮЩИЕСЯ МЕР И СРЕДСТВ КОНТРОЛЯ И УПРАВЛЕНИЯ
A.1.1. Вводная информация
ЛВС представляет собой сеть для соединения компьютеров и серверов на небольшом географическом пространстве. Размеры сети варьируются от нескольких связанных систем, например формирующих домашнюю сеть, до нескольких тысяч систем, например, в сети университетского городка. Обычные реализуемые услуги включают в себя коллективное использование ресурсов, таких как принтер, и совместное использование файлов и приложений. Обычно ЛВС также обеспечивают централизованные услуги, подобные обмену сообщениями или электронному календарю. В некоторых случаях ЛВС также используются для замены традиционной функции других сетей, например, если протоколы и сервисы передачи речи по IP предоставляются в качестве замены телефонной сети на основе офисной АТС. ЛВС могут иметь проводную или беспроводную основу.
Проводные ЛВС обычно состоят из узлов, соединенных в сеть через сетевой коммутатор посредством сетевых кабелей, способных обеспечивать возможности высокоскоростной передачи данных. Наиболее широко применяемой технологией проводных ЛВС является Ethernet (IEEE 802.3).
Беспроводные ЛВС используют радиоволны высокой частоты для передачи сетевых пакетов. Их гибкость заключается в быстроте организации локальной сети без необходимости прокладки проводов. Широко известные технологии беспроводных ЛВС включают в себя реализации IEEE 802.11 и Bluetooth.
При использовании ЛВС в пределах физически защищенных областей, например, только в пределах собственных помещений организации, риски, вероятно, будут таковы, что потребуются только базовые технические меры и средства контроля и управления. Однако в случае использования ЛВС в более широкой среде, а также при использовании беспроводных технологий одна только физическая защита вряд ли будет гарантировать достаточный уровень безопасности.
Настольный компьютер представляет собой уязвимую область, так как является пользовательским интерфейсом. Если настольный компьютер не блокируется, существует вероятность установки пользователем несанкционированного программного обеспечения в ЛВС. Серверы, используемые в корпоративной сети, предназначенные для Интернета, и внутренние серверы, не имеющие непосредственного соединения с Интернетом, могут служить источником существенных рисков безопасности, к которым необходимо относиться очень серьезно. Например, несмотря на то, что большинство сотрудников ИТ-отделов утверждает, что они внимательно относятся к осуществлению исправлений в используемом организацией программном обеспечении, даже крупным организациям не удавалось своевременно осуществить такие исправления программного обеспечения на всех серверах, что приводило к разрушению внутреннего сетевого трафика "червями" и вирусами.
A.1.2. Риски безопасности
В проводных ЛВС риски безопасности создаются узлами, физически соединенными с сетью. В общем, основные риски безопасности, имеющие отношение к ЛВС, включают в себя риски, связанные с:
- несанкционированным доступом и изменениями, вносимыми в ПК, серверы и другие соединенные с ЛВС устройства;
- устройствами, в которых не осуществлены исправления программного обеспечения;
- паролями низкого качества;
- хищением аппаратных средств;
- нарушениями энергоснабжения;
- импортом вредоносной программы через электронную почту и доступ к веб-страницам;
- неудачным резервным копированием локальных жестких дисков;
- отказом аппаратных средств, таких, например, как жесткие диски;
- несанкционированными соединениями с инфраструктурой ЛВС, например, коммутаторами и коммутационными стойками;
- несанкционированными соединениями с выходными устройствами, например дорожными компьютерами;
- паролями по умолчанию на портах управления сетевых устройств;
- вторжениями, при которых происходит раскрытие информации или при которых в дальнейшем не могут быть гарантированы целостность и (или) доступность данных;
- DoS-атаками, когда ресурсы становятся недоступными для уполномоченных пользователей;
- длительным запаздыванием, которое будет оказывать влияние на передачу речи через IP сервисы;
- сбоем устройств;
- повреждением кабеля;
- недостаточной физической защитой.
Риски безопасности, связанные с беспроводными ЛВС, представлены в A.3.2.
A.1.3. Меры и средства контроля и управления безопасностью
Поддержание безопасности пространства ЛВС требует обеспечения защиты компонентов ЛВС и подсоединенных устройств. Таким образом, меры и средства контроля и управления для защиты среды ЛВС могут включать в себя:
- физические меры и средства контроля и управления безопасностью и меры и средства контроля и управления безопасностью, связанные с влиянием среды:
использование систем стальных тросов для защиты центральных процессоров, мониторов и клавиатур от хищения,
использование замков на устройствах для предотвращения хищения таких частей, как запоминающие устройства,
использование устройств неконтактного действия для предотвращения несанкционированного выноса оборудования с территории организации,
обеспечение хранения устройств ЛВС, таких как коммутаторы и маршрутизаторы, в физически защищенных шкафах в безопасных помещениях связи,
использование ИБП с автоматическим отключением для критических устройств и ПК пользователей, если пользователи не хотят потерять результаты выполняемой работы;
- аппаратные и программные меры и средства контроля и управления безопасностью:
конфигурирование устройств с частными (например, IP) адресами,
строгая политика паролей,
требование регистрации на каждом ПК/рабочей станции с использованием, по крайней мере, пары идентификатор пользователя/пароль,
отображение времени последней успешной регистрации,
запрет повторного отображения имени пользователя в последней успешной регистрации или любого списка ранее использованных имен пользователей,
установка программных средств защиты от вредоносной программы (включая антивирусные программные средства) и регулярное автоматическое их обновление,
реализация безопасных установок конфигурации,
блокировка дисковода для жестких дисков, дисковода для компакт-дисков и портов универсальной последовательной шины,
зеркальное копирование накопителей сервера (или реализация матрицы независимых дисковых накопителей с избыточностью) для обеспечения избыточности,
удаление ненужного программного обеспечения,
обеспечение обоснованного управления интерактивной средой;
- операционные меры и средства контроля и управления безопасностью:
документирование установок программного обеспечения и безопасности для использования в будущем при конфигурировании новых ПК/рабочих станций,
планирование периодического получения и осуществления исправлений программного обеспечения для операционной системы,
создание и поддержка текущих дисков аварийного восстановления и хранение их в контролируемом месте,
реализация протокола для фиксирования проблем технического обслуживания и ненадлежащего использования ПК/рабочих станций,
хранение в архиве всей документации компонентов ПК/рабочей станции (документы/руководства/диски) для использования специалистами по обслуживанию оборудования,
обеспечение режима резервного копирования,
обеспечение изменения паролей по умолчанию на всех сетевых устройствах,
простановка соответствующих имен сообщества/паролей в протоколе сетевого менеджмента,
шифрование сетевого трафика,
надлежащее конфигурирование (в случае доступности) контрольных журналов и реализация процедур их мониторинга,
планирование периодической установки обновленных версий встроенных программ,
документирование настройки оборудования для использования в будущем при повторном его конфигурировании; создание резервной копии конфигурационного файла маршрутизатора и хранение его в безопасном месте,
тестирование всех подсоединенных к локальной вычислительной сети устройств на предмет наличия уязвимостей.
Меры и средства контроля и управления безопасностью, связанные с беспроводными локальными вычислительными сетями, представлены в A.3.3.
A.2.1. Вводная информация
ГВС используются для соединения удаленных пунктов и их ЛВС. ГВС могут быть созданы с использованием кабелей и каналов связи провайдера услуг или посредством аренды услуги у провайдера сетей связи. Технологии ГВС дают возможность передачи и маршрутизации сетевого трафика на большие расстояния и обычно обеспечивают широкие возможности маршрутизации для направления сетевых пакетов в ЛВС нужного пункта назначения. Обычно для связи между ЛВС используется физическая общедоступная сетевая инфраструктура, например, выделенные линии, спутниковая связь, или волоконно-оптические кабели. ГВС могут иметь проводную или беспроводную основу.
Проводные ГВС обычно состоят из устройств маршрутизации (например, маршрутизаторов), соединенных с общедоступной или частной сетью телекоммуникационными кабелями. Беспроводные ГВС обычно используют радиоволны для передачи сетевых пакетов на большие расстояния - 10 километров и более.
Хотя традиционные ГВС были первоначально созданы с использованием арендуемых у провайдеров стационарных (магистральных) линий связи, причем провайдер услуг выполнял минимальную управленческую деятельность, связанную с этими линиями связи, помимо обеспечения их функционирования, развитие технологии ГВС привело к перекладыванию ответственности за управление на провайдера услуг, что принесло организациям выгоду, заключающуюся в отсутствии необходимости развертывания собственной сети и управления ею, то есть ответственность в обеспечении уверенности в безопасности менеджмента сети возлагается на провайдера услуг. Кроме того, поскольку ГВС главным образом используются для направления сетевого трафика на большие расстояния, функция маршрутизации должна быть хорошо защищена для обеспечения того, чтобы сетевой трафик не был направлен в ЛВС, представляющую неверный пункт назначения. Поэтому проходящий через ГВС трафик может подвергаться перехвату лицами, имеющими доступ к инфраструктуре ГВС. Поскольку инфраструктура ГВС, по-видимому, более доступна, чем инфраструктура ЛВС, следует соблюдать осторожность, обеспечивая шифрование передаваемой через среду ГВС значимой информации. В договоре с провайдером услуг должен быть оговорен уровень безопасности, необходимый организации, который должен продемонстрировать провайдер.
A.2.2. Риски безопасности
Хотя проводные ГВС разделяют основные риски безопасности с проводными ЛВС (см. A.1), у проводной ГВС существует больше рисков безопасности вследствие более значительной подверженности риску сетевого трафика в ГВС, что означает необходимость наличия мер и средств контроля и управления, включая средства управления доступом, для обеспечения того, чтобы проводную ГВС было нелегко скомпрометировать, вызывая тем самым широко распространяющееся нарушение. Аналогично, хотя беспроводные ГВС разделяют основные риски безопасности с беспроводной ЛВС (см. A.3), они более подвержены нарушениям из-за возможностей преднамеренных помех в системе, используемой для передачи сетевых пакетов. В целом, к основным рискам безопасности, имеющим отношение к ГВС, относятся риски, связанные с:
- вторжением, при котором происходит раскрытие информации или не могут быть гарантированы целостность и (или) доступность данных;
- DoS-атаками, когда ресурсы становятся недоступными для авторизованных пользователей;
- длительным запаздыванием, которое будет оказывать влияние на такие услуги, как передача речи через IP сервисы;
- неустойчивой синхронизацией в сети, которая будет оказывать влияние на качество передачи речи (вызываемой главным образом использованием медных кабелей для поставки услуг);
- сбоем устройств;
- повреждением кабеля;
- устройствами с неосуществленными исправлениями программного обеспечения;
- потерей электроснабжения на транзитной площадке, затрагивающей многие другие риски;
- средствами сетевого менеджмента провайдера услуг.
A.2.3. Меры и средства контроля и управления безопасностью
Основные меры и средства контроля и управления безопасностью, необходимые для обеспечения защиты ГВС, должны включать в себя:
- использование безопасных протоколов управления, таких как SSH, SCP или SNMPv3;
- шифрование каналов управления;
- шифрование сетевого трафика;
- реализацию безопасной аутентификации для получения доступа к устройствам ГВС с соответствующей подачей сигнализации для устройств;
- обеспечение безопасности физического оборудования ГВС на каждой площадке, например, использование запираемых шкафов с сигнализацией доступа;
- использование ИБП для обеспечения защиты от нарушения энергоснабжения;
- двойное соединение узлов сети/связи с использованием разных маршрутов;
- профилактический последовательный опрос устройств ГВС;
- составление схемы размещения сетевых устройств для идентификации несанкционированных устройств;
- менеджмент осуществления исправлений программного обеспечения;
- шифрованные оверлеи для значимых данных;
- получение от провайдера услуг гарантий предоставления услуг по таким вопросам, как доступность, запаздывание и неустойчивая синхронизация;
- реализацию процесса аудита и ведения учета сетевых ресурсов для доступа к устройствам ГВС;
- использование межсетевых экранов, отвергающих любой неожиданный входящий трафик;
- обеспечение уверенности в том, что инфраструктура и адреса являются скрытыми;
- присвоение IP-адресов, которые не могут быть маршрутизированы через Интернет;
- использование программных средств для того, чтобы помешать вредоносному программному обеспечению ("троянские кони", вирусы, шпионское ПО и черви) открывать лазейки в безопасности изнутри сети;
- использование систем обнаружения вторжений для идентификации подозрительного трафика;
- обеспечение логической безопасности систем сетевого менеджмента;
- внеполосный сетевой менеджмент;
- обеспечение физической безопасности мест управления сетью;
- обеспечение резервного копирования устройств;
- проведение проверок надежности персонала, занимающегося сетевым менеджментом.
A.3.1. Вводная информация
Беспроводные сети определяют как "сети, охватывающие небольшие в географическом отношении области и использующие беспроводные средства связи, такие как радиоволны или инфракрасные волны". Обычно беспроводные сети используют для реализации связности, эквивалентной той, что обеспечивается в ЛВС, и поэтому их также называют "беспроводной локальной вычислительной сетью" (WLAN). Основные используемые технологии стандартизированы в IEEE 802.11 и Bluetooth. Следует подчеркнуть, что беспроводные сети составляют категорию сетей, отличную от радиосетей, таких как GSM, 3G и ОВЧ, так как радиосети используют антенные мачты для передачи (см. A.4). Кроме того, рассматривая беспроводные сети, следует принимать в расчет инфракрасные соединения или любой другой вид соединений, поддерживающих беспроводные сети.
WLAN подвержены всем уязвимостям проводных ЛВС и, вдобавок, от некоторых особых уязвимостей, связанных с характеристиками беспроводной связи. Для рассмотрения этих дополнительных уязвимостей были разработаны некоторые специфические технологии (главным образом основанные на шифровании), хотя у более ранних версий этих технологий (например, WEP) имелись слабые места в архитектуре, и поэтому они не отвечали ожиданиям в отношении требований конфиденциальности.
Основные риски безопасности, имеющие отношение к использованию WLAN, включают в себя риски, связанные с:
- подслушиванием;
- несанкционированным доступом;
- взаимными и преднамеренными помехами;
- неправильной конфигурацией;
- отключением по умолчанию безопасного режима доступа;
- небезопасными протоколами шифрования;
- небезопасными протоколами управления, используемыми для управления WLAN;
- не всегда существующей возможностью идентифицировать пользователей WLAN;
- неисправными устройствами (например, в точках доступа).
Меры и средства контроля и управления, необходимые для WLAN, могут включать в себя:
- конфигурирование инфраструктуры с соответствующими техническими мерами безопасности (включая, например, организацию межсетевой защиты WLAN от корпоративной инфраструктуры);
- шифрование связи и данных при обмене, например, путем реализации виртуальной частной сети на основе IPsec через WLAN между клиентом и межсетевым экраном периметра;
- рассмотрение вопроса повышения безопасности каждого устройства WLAN путем конфигурирования персональных межсетевых экранов, программных средств обнаружения вторжений и защиты от вредоносной программы (включая антивирусы), установленных на клиентском устройстве;
- использование аутентификации;
- контроль уровня передаваемого сигнала для исключения распространения за пределы физической территории организации;
- конфигурирование простого протокола сетевого управления (SNMP) доступом только для чтения;
- сбор и анализ журналов регистрации с целью обнаружения любого искажения или несанкционированного использования;
- управление сетью по дополнительному шифрованному каналу, например, с использованием SSH;
- поддержку физической безопасности точек беспроводного доступа;
- повышение прочности любых сетевых элементов;
- тестирование системы;
- рассмотрение использования системы обнаружения вторжений между корпоративной и беспроводной сетями.
A.4.1. Вводная информация
Радиосети определяют как "сети, использующие радиоволны в качестве средства связи для охвата географически обширных областей". Типичными примерами радиосетей являются сети сотовой связи, использующие такие технологии, как GSM или UMTS, и предоставляющие общедоступные сервисы передачи речи и данных.
Следует подчеркнуть, что сети, использующие радиоволны для охвата небольших областей, считают относящимися к другой категории и приведены в A.3.
К радиосетям, например, относятся:
- TETRA;
- GSM;
- 3G (включая UMTS);
- GPRS;
- CDPD;
- CDMA.
A.4.2. Риски безопасности
Основные риски безопасности, имеющие отношение к использованию радиосетей, в целом включают риски, связанные с:
- подслушиванием;
- перехватом сеанса связи;
- представлением себя другим лицом;
- угрозами прикладного уровня, например, мошенничеством;
- отказом в обслуживании.
Риски безопасности, имеющие отношение к GSM, включают в себя риски, связанные с тем фактом, что:
- Comp128-1 и алгоритмы A5/x являются слабыми;
Примечание. Запатентованный алгоритм, первоначально использовался по умолчанию в SIM-картах.
- GSM шифрование, как правило, обычно отключено;
- клонирование SIM-карт является реальностью.
Риски безопасности, имеющие отношение к 3G, включают в себя риски того, что:
- телефоны уязвимы для электронных атак, включая внесение вредоносной программы, например, вирусов;
- возможности атак высоки, так как телефоны зачастую включены;
- услуги могут стать объектами подслушивания;
- в радиосетях могут быть преднамеренные помехи;
- возможно введение ложных базовых станций;
- шлюзы могут подвергаться несанкционированному доступу;
- услуги могут подвергаться атакам и несанкционированному доступу через Интернет;
- возможно внесение спама;
- системы управления могут подвергаться несанкционированному доступу через RAS;
- услуги могут подвергаться атакам посредством потерянного или похищенного оборудования инженерно-технической помощи, включая портативные компьютеры.
UMTS является основным представителем глобального семейства технологий мобильной связи третьего поколения (3G) и предоставляет существенные возможности широкополосной передачи и пропускной способности для поддержки передачи данных и речи большому числу клиентов. UMTS использует несущую полосу частот 5 МГц для достижения значительно более высоких скоростей передачи данных и увеличения пропускной способности, обеспечивая оптимальное использование радиоресурсов, особенно для операторов с широкими смежными участками спектра, обычно от 2 x 10 до 2 x 20 МГц, для снижения расходов на развертывание 3G сетей. Пакетная радиосвязь общего назначения (GPRS) является существенным шагом вперед к сетям мобильной связи третьего поколения, улучшая функциональные возможности GSM-сети. GPRS - это спецификация передачи данных в GSM-сетях, дающая возможность существования в GSM-инфраструктуре и пакетного трафика и трафика с коммутацией каналов. GPRS использует до восьми 9,05 Кбит или 13,4 Кбит TDMA таймслотов с общей пропускной способностью 72,4 или 107,2 Кбит. GPRS поддерживают протоколы TCP/IP и X.25. GSM-сети с технологией EDGE могут реализовывать EGPRS - улучшенную версию GPRS, которая увеличивает пропускную способность каждого таймслота до 60 Кбит. GPRS делает возможным "постоянно включенное" Интернет-соединение, являющееся потенциальной проблемой безопасности. GPRS-провайдер обычно старается повысить безопасность связи, обеспечивая межсетевой экран между GPRS-сетью и Интернетом, но обеспечение межсетевого экрана должно быть сконфигурировано так, чтобы сделать возможной работу допустимых сервисов, и, следовательно, возможность использования сторонними организациями.
Сотовая цифровая передача пакетов данных (CDPD) представляет собой спецификацию для поддержки беспроводного доступа к Интернету и другим общедоступным сетям с коммутацией пакетов через сотовые телефонные сети. CDPD поддерживает TCP/IP и CLNP. CDPD использует поточный шифр RC4 с 40-битовыми ключами для шифрования. CDPD определена в стандарте IS-732. Алгоритм не является стойким и может быть дешифрован методом грубого прямого подбора.
CDMA - форма расширенного спектра - является семейством методов цифровой связи, который использовался в течение многих лет. Основным принципом расширенного спектра является использование шумоподобных несущих частот, имеющих гораздо  ширину полосы пропускания, чем требуется для простой прямой связи при одной и той же скорости передачи данных. Технология цифрового кодирования позволяет CDMA предупреждать намеренное или случайное подслушивание. Технология CDMA разбивает звук на "кусочки", проходящие по расширенному спектру частот. Каждый "кусочек" разговора (или данных) идентифицируется по цифровому коду, известному только CDMA-телефону и базовой станции. Это означает, что фактически никакое другое устройство не может принять звонок. Наличие миллионов кодовых комбинаций, доступных для любого звонка, обеспечивает защиту от подслушивания.
A.4.3. Меры и средства контроля и управления безопасностью
Существует ряд технических мер и средств контроля и управления безопасностью для осуществления менеджмента рисков радиосетей от идентифицированных угроз, включая:
- надежную аутентификацию;
- шифрование с эффективными алгоритмами;
- защищенные базовые станции;
- межсетевые экраны;
- защиту от вредоносной программы (вирусы, "троянские кони" и т.д.);
- антиспам.
A.5.1. Вводная информация
Широкополосные сети могут брать начало от группы технологий, позволяющих индивидуальным абонентам осуществлять высокоскоростной доступ к точке наличия Интернета. Широкополосные технологии включают в себя, например:
3G;
кабельную (оптическую, коаксиальную);
спутниковую;
xDSL;
FiOS;
BPL;
FTTH.
Что касается xDSL, существуют два основных вида: ADSL, скорость потока которого от пользователя ниже (от четверти до половины скорости потока к пользователю), и SDSL, скорости потоков в которых в обоих направлениях одинаковы. В любом случае скорость потока к пользователю обычно составляет от 128 Кбит/с до 2 - 8 Мбит/с, в зависимости от продукта. Кабельная и спутниковая технологии также имеют сходные виды продукта.
Основные причины выбора широкополосных технологий заключаются в том, что они являются высокоскоростными технологиями постоянного подключения, которые дешевле традиционных систем связи и могут поддерживать приложения, требующие широкой полосы пропускания (например, HDTV требует 15 - 20 Мб при текущей компрессии). Все технологии делают возможным доступ к Интернету и, следовательно, действуют только в диапазоне от Интернета до помещений абонента. Использование Интернета в качестве универсального транспортного средства связи позволяет быстро и дешево организовывать связь, возможно, с развертыванием виртуальной частной сети для безопасных линий связи.
A.5.2. Риски безопасности
Широкополосная связь - это просто высокоскоростная линия связи "постоянного подключения" между абонентом и Интернетом. Эти свойства облегчают хакеру задачу подключения к широкополосной системе связи. К основным рискам безопасности, имеющим отношение к использованию широкополосных сетей, относятся риски, связанные с:
- раскрытием, модификацией или удалением информации в результате несанкционированного удаленного доступа;
- распространением вредоносной программы;
- приемом/передачей и выполнением несанкционированных программ;
- кражей идентификаторов;
- неправильным конфигурированием систем клиента;
- внесением программных уязвимостей;
- перегрузкой сети;
- отказом в обслуживании.
A.5.3. Меры и средства контроля и управления безопасностью
Существует ряд технических мер и средств контроля и управления безопасностью для осуществления менеджмента рисков широкополосной связи от идентифицированных угроз, которые могут включать в себя:
- межсетевые экраны для малого офиса/домашнего офиса;
- шифрование данных;
- программные средства защиты от вредоносной программы (включая антивирусы);
- системы обнаружения вторжений, включая системы предупреждения вторжений;
- виртуальные частные сети;
- обновление версий/осуществление исправлений программного обеспечения.
A.6.1. Вводная информация
Соответствующий механизм шлюза безопасности должен обеспечивать защиту внутренних систем организации и осуществлять безопасные управление и контроль проходящего через него трафика в соответствии с документально оформленной политикой доступа к сервису шлюза безопасности (см. A.6.3).
A.6.2. Риски безопасности
С каждым днем хакеры предпринимают все более изощренные попытки взлома сетей, используемых для целей деятельности организаций, и в центре их внимания находятся шлюзы. Попытки несанкционированного доступа могут быть злонамеренными, ведущими, например, к DoS атаке; атаки могут быть направлены на злоупотребление ресурсами или получение ценной информации. Шлюзы должны защищать организацию от таких вторжений извне, например, из Интернета или сетей сторонней организации. Неконтролируемое, исходящее из организации информационное наполнение, приводит к правовым проблемам и потенциальной потере интеллектуальной собственности. К тому же, по мере того как все больше организаций устанавливают связь с Интернетом для удовлетворения своих организационных потребностей, они сталкиваются с необходимостью контроля доступа к несоответствующим или нежелательным веб-сайтам. Без такого контроля организации рискуют стать непродуктивными, подвергнуться неприятностям и неправильно распределить пропускную способность из-за непродуктивного "блуждания" по веб-сайтам. Таким образом, требующие рассмотрения основные риски безопасности включают в себя риски, связанные с:
- возможностью недоступности соединения с внешним миром;
- повреждением данных;
- несанкционированным раскрытием, которому могут подвергнуться ценные активы организации;
- размещением данных на веб-сайтах или передачей их иным способом без надлежащих полномочий, приводящим к правовым проблемам (например, инсайдерская торговля).
Шлюз безопасности должен:
- разделять логические сети;
- выполнять функции ограничения и анализа информации, проходящей между логическими сетями;
- пользоваться организацией в качестве средства контроля доступа к информации, поступающей в сеть организации и выходящей из нее;
- обеспечивать наличие единственной контролируемой и управляемой точки входа в сеть;
- осуществлять политику безопасности организации относительно сетевых соединений;
- обеспечивать наличие единственной точки регистрации данных.
Для каждого шлюза безопасности должен быть разработан отдельный документ, касающийся политики (безопасности) доступа к услугам, и его требования должны выполняться, чтобы обеспечить прохождение только санкционированного трафика. Этот документ должен содержать набор правил, которые должны применяться к шлюзу и конфигурации шлюза. Должна существовать возможность по отдельности определять разрешенные соединения согласно протоколу связи и другим деталям. Таким образом, для обеспечения уверенности в том, что только санкционированные пользователи и трафик получают разрешение на доступ к соединениям для передачи данных, в политике, где должны быть определены и подробно зафиксированы ограничения и правила, применяемые к трафику, входящему в шлюз безопасности и исходящему из него, а также параметры управления и конфигурации.
Для всех шлюзов безопасности необходимо полностью использовать доступные средства идентификации и аутентификации, логического контроля доступа и аудита. Кроме того, они должны регулярно проверяться на наличие несанкционированных программных средств и (или) данных, а при их обнаружении должны составляться отчеты об инцидентах в соответствии со схемой менеджмента инцидентов информационной безопасности организации и (или) сообщества (см. ИСО/МЭК 18044 <1>).
--------------------------------
<1> В тексте ИСО/МЭК 27033-1:2009 даны ссылки на ИСО/МЭК 27035 - это опечатка.
Следует подчеркнуть, что подключение к сети должно осуществляться только после проверки соответствия выбранного шлюза безопасности требованиям организации и (или) сообщества и возможности безопасного менеджмента всех рисков от подобного соединения. Должна обеспечиваться невозможность обхода шлюза безопасности.
Хорошим примером шлюза безопасности является межсетевой экран. Межсетевые экраны обычно должны обладать соответствующей степенью доверия, соизмеримого с оцененным риском, и стандартным набором правил для межсетевого экрана, обычно начинающихся с запрещения любого доступа к внутренним и внешним сетям и добавляющих определенные требования для обеспечения соответствия только необходимым каналам связи.
Более подробная информация о шлюзах безопасности представлена в ИСО/МЭК 27033-4 (а также в ИСО/МЭК 27002 и ИСО/МЭК 27005).
Следует отметить, что хотя аспекты сетевой безопасности персональных межсетевых экранов (специального вида межсетевых экранов) в ИСО/МЭК 27033-4 не обсуждаются, они также подлежат рассмотрению. В отличие от большинства центральных площадок, защищенных специальными межсетевыми экранами, удаленные системы могут не оправдать расходы и уровень специалистов, обеспечивающих поддержку таких устройств. Вместо специальных межсетевых экранов может использоваться персональный межсетевой экран, контролирующий поток информации в удаленный компьютер (и иногда из него). Администрирование правил (политик) межсетевого экрана может удаленно осуществляться персоналом на центральной площадке, освобождая удаленного пользователя системы от необходимости изучения технической стороны процесса, но если это невозможно, следует позаботиться об обеспечении эффективной конфигурации, особенно если персонал на удаленной площадке не имеет специальных знаний в сфере ИТ. Некоторые персональные межсетевые экраны также могут ограничивать способность передавать санкционированные программы (даже библиотеки) по сети, ограничивая возможность распространения вредоносного программного средства.
A.7.1. Вводная информация
Виртуальные частные сети представляют собой частные сети, которые реализуются при помощи инфраструктуры существующих сетей. С точки зрения пользователя, виртуальные частные сети функционируют как частные сети и предлагают аналогичные выполняемые функции и услуги. Конкретная виртуальная частная сеть может использоваться в различных ситуациях, таких, например, как:
- реализация удаленного доступа к организации для сотрудников, которым приходится много перемещаться, или находящихся за пределами организации;
- осуществление связи между различными площадками организации, включая избыточные связи для реализации инфраструктуры восстановления;
- установление подсоединений к сети организации других организаций/партнеров по основной деятельности.
Другими словами, виртуальные частные сети позволяют двум компьютерам или сетям обмениваться информацией в такой передающей среде, как Интернет. Такой обмен ранее осуществлялся с большими затратами путем использования арендуемых линий с шифраторами в канале связи. Однако с появлением высокоскоростных каналов связи Интернет и подходящего оконечного оборудования на каждом конце сети появилась возможность установления надежных связей между узлами сети с помощью виртуальных частных сетей.
A.7.2. Риски безопасности
Ключевым риском безопасности, присущим передаче данных в незащищенной сети, является риск, связанный с конфиденциальной информацией, потенциально доступной для несанкционированных сторон, что может приводить к ее несанкционированному раскрытию и (или) изменению. В дополнение к рискам безопасности, обычно связанным с локальными и глобальными сетями (см. A.1 и A.2 соответственно), типичные риски безопасности, имеющие отношение к виртуальным частным сетям, включают в себя риски, связанные с:
- небезопасной реализацией в результате:
не прошедшего тестирование или дефектного набора шифров,
слабого совместно используемого пароля, который может быть легко разгадан,
неуверенности в безопасности удаленного клиента,
неуверенности в аутентификации пользователей;
- неуверенностью в безопасности основного провайдера услуг;
- плохим функционированием или доступностью сервиса;
- несоответствием нормативным и законодательным требованиям, предъявляемым к применению шифрования в некоторых странах.
A.7.3. Меры и средства контроля и управления безопасностью
Для реализации функциональных возможностей безопасности и услуг в виртуальных частных сетях обычно используются криптографические технологии и (или) протоколы приложений, особенно если сеть, на которой построена виртуальная частная сеть, является общедоступной сетью (например, Интернет). В большинстве случаев реализации для обеспечения конфиденциальности каналы связи между участниками шифруют, а для подтверждения идентичности систем, подключенных к виртуальной частной сети, используют протоколы аутентификации. Обычно зашифрованная информация проходит по безопасному "туннелю", который соединяется со шлюзом организации, с сохранением конфиденциальности и целостности этой информации. Затем шлюз идентифицирует удаленного пользователя и делает возможным его доступ только к той информации, которую он уполномочен получить.
Таким образом, виртуальная частная сеть представляет собой механизм, основанный на туннелировании протокола - обработке одного полного протокола (клиентского протокола) как простого потока битов, и на заключении его в другой протокол (протокол несущей частоты). Обычно протокол несущей частоты виртуальной частной сети обеспечивает безопасность (конфиденциальность и целостность) клиентского протокола(ов). При рассмотрении использования виртуальной частной сети следует учитывать следующие аспекты архитектуры:
- безопасность конечной точки;
- безопасность завершения;
- защита от вредоносного программного средства;
- строгая аутентификация;
- обнаружение вторжений;
- шлюзы безопасности (включая межсетевые экраны);
- шифрование данных;
- проектирование сети;
- другая возможность соединения;
- раздельное туннелирование;
- ведение контрольных журналов и мониторинг сети;
- технический менеджмент уязвимостей.
Более подробная информация о виртуальных частных сетях, включая каждый из приведенных выше аспектов архитектуры, представлена в ИСО/МЭК 27033-5.
A.8.1. Вводная информация
На сегодняшний день имеются учрежденческие АТС с исходящей и входящей связью, поддерживающие традиционную канальную телефонию, соединенную с телефонной коммутируемой сетью общего пользования. Информация для наладки вызова проходит между ними, используя DPNSS (промышленный стандартный интерфейс между учрежденческой АТС с исходящей и входящей связью и сетью доступа). Цифровая сигнальная система частных сетей распространяет возможности, которые обычно доступны только между абонентскими добавочными телефонными номерами единственной учрежденческой АТС с исходящей и входящей связью, на все абонентские добавочные телефонные номера учрежденческих АТС с исходящей и входящей связью, соединенных друг с другом в частной сети. Однако несколько лет назад параллельно с цифровой сигнальной системой частных сетей был разработан новый протокол передачи информации между учрежденческими АТС с исходящей и входящей связью, а также между учрежденческой АТС с исходящей и входящей связью и телефонной коммутируемой сетью общего пользования. Новый протокол связан с архитектурой для частных цифровых сетей связи с комплексными услугами и протоколом межстанционной передачи сигналов, основанным на концепциях цифровой сети связи с комплексными услугами, определенных в рекомендациях ITU-T. Этот межстанционный протокол, основанный на рекомендации ITU-T Q.931, известен как QSIG. Протоколы передачи сигналов считались надежными и ранее не вызывали никаких проблем в области безопасности, однако появился ряд рисков безопасности, связанных с традиционными телефонными системами учрежденческих АТС с исходящей и входящей связью.
A.8.2. Риски безопасности
Риски безопасности, имеющие отношение к традиционной телефонии, включают в себя риски, связанные с:
- отсутствием мер и средств контроля и управления резервным копированием информации, характерной для узла, что при определенных обстоятельствах может оказать влияние на доступность;
- подслушиванием, если может быть получен физический доступ к кабельной системе;
- уязвимостью портов управления к несанкционированному вторжению, поскольку они плохо защищены простыми системами с обратным вызовом, что может приводить к перепрограммированию учрежденческой АТС с исходящей и входящей связью и использованию ее с мошенническими целями или к ее отключению;
- мошенничеством, связанным с несанкционированными междугородними звонками, поскольку реестры запрета междугородней связи плохо поддерживаются, позволяя вручную маршрутизировать звонки через сеть, а затем отправлять в телефонную коммутируемую сеть общего пользования (в ряде случаев это обстоятельство приводит к серьезному мошенничеству, заключающемуся в совершении вызовов с оплатой по повышенному тарифу, и, как результат, существенным финансовым потерям);
- мошенничеством, являющимся результатом неэффективного запрета соединений между каналами прямой связи (trunk to trunk), позволяющим осуществлять несанкционированное изменение маршрута вызова и настройку вызова (мошенничество происходит с использованием взаимосвязанной системы передачи речевых сообщений для перенаправления вызовов в телефонную коммутируемую сеть общего пользования);
- недостатком устойчивости и (или) пропускной способности, который может влиять на доступность.
A.8.3. Меры и средства контроля и управления безопасностью
Меры и средства контроля и управления безопасностью сетей телефонной связи должны обеспечивать уверенность в:
- невозможности получения физического доступа к кабельной системе, распределительным коробкам и стойкам;
- надлежащем использовании реестров запрета соединений между каналами прямой связи (trunk to trunk) для предотвращения несанкционированной маршрутизации вызовов;
- невозможности доступа пользователей к кодам маршрутизации;
- частом резервном системном копировании с хранением копий во внешнем хранилище;
- конфигурировании учрежденческих АТС с исходящей и входящей связью со многими процессорами с тем, чтобы отсутствовали компоненты, отказ которых приводит к отказу всей системы;
- наличии резервных аккумуляторов или ИБП;
- наличии многих маршрутов к телефонной коммутируемой сети общего пользования с выбранными резервными аналоговыми линиями для использования в аварийной ситуации;
- использовании строгой аутентификации на всех каналах управления (это может означать использование дополнительного оборудования сторонних организаций);
- невозможности осуществления мошенничества, связанного с несанкционированными междугородними звонками, либо путем использования несанкционированной маршрутизации, либо посредством взаимосвязанных систем передачи речевых сообщений;
- наличии устройств антиспама;
- установке системы анализа вызовов и регулярной проверке затрат, связанных с вызовами;
- регулярном проведении проверок соответствия услуг требованиям и тестирования с принятием необходимых мер по их результатам.
Следует отметить, что "традиционные" телефонные системы учрежденческих АТС с исходящей и входящей связью устаревают и их либо частично переводят на системы передачи речи по IP - VoIP, либо заменяют этими системами (см. A.9 <1>).
--------------------------------
<1> По тексту ИСО/МЭК 27033-1:2009 даны ссылки на подраздел 11.10, что является опечаткой.
A.9.1. Вводная информация
По мере завоевания популярности IP-конвергенцией (данные, речь и видео), появилась необходимость в выявлении и рассмотрении связанных с ней проблем безопасности. Хотя текущие реализации телефонии нуждаются в мерах и средствах контроля и управления безопасностью для предотвращения мошенничества, связанного с международными разговорами, и других инцидентов безопасности, эти системы не интегрированы в корпоративную сеть данных и не подвержены тем же рискам, что сети данных IP. При конвергенции речи и данных для снижения риска атак необходима реализация мер и средств контроля и управления безопасностью.
Приложение VoIP обычно состоит из специализированного программного обеспечения, размещенного на открытых или коммерчески доступных аппаратных средствах и операционных системах. Число серверов зависит от поставщика, а также от фактического их размещения. Эти компоненты сообщаются посредством IP по сети Интернет и соединены через коммутаторы и маршрутизаторы.
A.9.2. Риски безопасности
Основные сферы рисков безопасности могут быть связаны с IP-атаками, основанными на характерных уязвимостях программного средства, и аппаратными средствами или платформой операционной системы, на которых размещено приложение VoIP. Риски безопасности, имеющие отношение к компонентам приложения VoIP, включают в себя риски, связанные с атаками на сетевые устройства и приложения, и им могут содействовать уязвимости в проектировании или реализации решения, связанного с VoIP. Основные риски безопасности, имеющие отношение к IP-конвергенции, включают в себя риски, связанные с:
- качеством обслуживания - без общего обеспечения качества обслуживания возможны потеря качества или прерывание вызовов из-за потери пакета и задержки распространения сигнала в сети;
- недоступностью услуг из-за атак отказа в обслуживании или изменений в таблицах маршрутизации;
- влиянием на целостность и доступность вредоносных программ (включая вирусы), которая(ые) может(гут) проникнуть в сеть через незащищенные системы VoIP и ухудшить функционирование или даже вызвать потерю сервиса, а также распространиться на серверы в сети, что приведет к повреждению "памяти" для хранения данных;
- спамом через IP-телефонию (SPIT);
- программофонами, установленными на клиентских ПК, создающими существенный риск, так как они могут являться точками проникновения вредоносной программы (включая вирусы) и вторжения;
- подверженностью риску серверов VoIP и систем управления VoIP, если они не защищены межсетевыми экранами;
- возможностью ухудшения безопасности сети передачи данных из-за многочисленных портов, открытых на межсетевых экранах для поддержки VoIP. Сеанс VoIP использует множественные протоколы и связанные с ними номера портов. H.323 использует многочисленные протоколы для передачи сигналов, а H.323 и SIP используют протоколы RTP. В результате сеанс H.323 может использовать до 11 различных портов;
- мошенничеством, являющимся ключевой проблемой телефонии, и возможностью увеличения рисков при отсутствии внимания к проблемам безопасности при использовании VoIP. Хакеры могут получить несанкционированный доступ к услуге VoIP посредством атак имитации соединения, воспроизведения или нападения на соединения. Мошенничество, связанное с международными разговорами или несанкционированными вызовами с оплатой по повышенному тарифу, может привести к существенным убыткам;
- нарушениями конфиденциальности, которые могут возникнуть вследствие перехвата информации, например, в результате атаки "атакующий посередине" - проведенной в сети сотрудниками и другим персоналом, имеющим доступ к сети;
- прослушиванием речевых вызовов;
- потребностями IP-телефонов в питании для их работы, так как телефонная сеть не может функционировать в случае нарушений энергоснабжения;
- наличием более существенной вероятности сбоя сервисов, связанных с передачей речи и данных из-за использования общих компонентов, например ЛВС.
A.9.3. Меры и средства контроля и управления безопасностью
Существует ряд следующих технических мер и средств контроля и управления безопасностью менеджмента рисков от идентифицированных угроз сетям с IP-конвергенцией:
- в сети с IP-конвергенцией должны быть реализованы средства обеспечения качества обслуживания, в противном случае существует вероятность ухудшения качества речи. Оказание сетевых услуг и там, где это возможно, предоставление IP-каналов связи должно осуществляться по волоконно-оптическому кабелю для минимизации неустойчивой синхронизации (которая влияет на качество речи);
- все серверы VoIP должны конфигурироваться с защитой от вредоносного программного средства;
- ПК, поддерживающие программофоны, должны быть оснащены персональными межсетевыми экранами; должны часто обновляться программные средства проверки наличия вредоносной программы (включая вирусы);
- защита VoIP-серверов и систем управления VoIP должна быть реализована за межсетевыми экранами, чтобы оградить их от атак;
- для каждой услуги должны использоваться специальные виртуальные частные сети и должно осуществляться шифрование различных потоков данных;
- проектировщики должны обеспечивать открытие только минимального числа портов межсетевых экранов для поддержки услуг по VoIP;
- для борьбы с мошенничеством, связанным с международными разговорами, должны реализовываться меры и средства контроля и управления, направленные на защиту от повторного воспроизведения и имитации соединения (спуфинг), для предотвращения нападения на соединения;
- доступ к серверам управления должен быть аутентифицирован;
- для серверов, поддерживающих услуги по VoIP, должен быть рассмотрен вопрос реализации систем обнаружения вторжений;
- должна рассматриваться возможность шифрования канала прохождения данных, если в сети VoIP обсуждается конфиденциальная информация;
- IP-телефоны должны получать электроэнергию через коммутаторы, поддерживаемые ИБП;
- для использования в аварийных ситуациях может потребоваться предоставление обычного речевого сервиса с автономным источником питания.
A.10.1. Вводная информация
Услуги по размещению информации на сервере веб-узлов предлагаются многими провайдерами сетевых услуг в форме стандартизированной услуги, часто включающей в себя средства баз данных для обработки длительно хранимых данных, а также основную среду выполнения приложения. Хотя большинство компонентов, необходимых для реализации и предложения услуг по размещению информации на сервере веб-узлов, находятся вне области рассмотрения настоящего стандарта (такие, например, как веб-сервер или база данных), в настоящем стандарте представлены некоторые мнения об услуге в целом, так как многие считают размещение информации на сервере веб-узлов сети составной частью предложения сетевых услуг.
Сервер веб-узлов размещения информации подвергается риску со стороны разнообразных угроз, особенно там, где они подсоединены к Интернету, и где, например, известные организации могут быть атакованы группами, готовыми на крайние действия. Таким образом, важно идентифицировать все потенциальные угрозы, а затем блокировать все уязвимости, которые могли бы эксплуатироваться этими угрозами. Наилучшим образом это достигается исключением уязвимостей при проектировании. Рассмотрение таких проблем в соответствии с представленной рекомендацией должно сделать возможным проектирование безопасного, надежного веб-узла с низкой вероятностью нанесения ущерба.
A.10.2. Риски безопасности
К основным рискам безопасности, имеющим отношение к размещению информации на серверах веб-узлов, относятся риски, связанные с:
- доступом злоумышленника к приложению и данным через единственную брешь в защите периметра;
- подверженностью компонента инфраструктуры уязвимостям;
- многочисленными компонентами, отказ которых приводит к отказу системы;
- потерей обслуживания из-за сбоя аппаратных средств;
- невозможностью вывода из эксплуатации для технического обслуживания;
- непреднамеренным доступом широкой пользовательской аудитории к местам хранения данных;
- атаками, направленными на целостность данных (например, нанесение ущерба веб-узлу или размещение несанкционированного информационного наполнения);
- загрузкой в систему вредоносного программного средства;
- компрометацией веб-узла с использованием функциональной возможности коммутации;
- неспособностью получения резервных копий без воздействия на работу веб-узла;
- несанкционированным раскрытием плана IP-адресации, облегчающим атаку на веб-узел;
- использованием соединений между станциями управления и веб-узлом;
- необнаруженной атакой;
- трудностью отслеживания вторжений между устройствами;
- неспособностью восстановления данных;
- неспособностью выполнять требования соглашения об уровне услуг;
- неспособностью поддерживать непрерывность обслуживания;
- несанкционированным использованием веб-услуг, включая нарушение политики организации (например, использование серверов в личных целях) и несоответствие законам и предписаниям (например, хранение материала, который нарушает авторские права, или детской порнографии).
A.10.3. Меры и средства контроля и управления безопасностью
Технические меры и средства контроля и управления безопасностью менеджмента рисков от идентифицированных угроз для веб-узлов могут включать в себя:
- обеспечение зонирования и углубленной безопасности для ограничения влияния успешной атаки;
- спецификацию различных видов межсетевых экранов для противодействия возможным уязвимостям межсетевых экранов (более подробная информация о межсетевых экранах представлена в A.6 и ИСО/МЭК 27033-4);
- устойчивость; проект должен быть проверен на наличие потенциальных компонентов, отказ которых приводит к отказу системы; они должны быть устранены;
- преодоление отказа/разделение нагрузки для защиты от сбоя в работе оборудования;
- кластеризацию там, где требованием является высокий уровень доступности в среде "24 x 7" (24 часа семь дней в неделю);
- предоставление посреднических услуг для ограничения доступа к веб-узлу и обеспечения высокой степени протоколирования;
- регулярные проверки целостности на предмет несанкционированных изменений данных;
- меры и средства контроля и управления, направленные на защиту от вредоносной программы (включая антивирусы), используемые на загрузках для предотвращения импорта вредоносного программного средства;
- коммутацию уровня 2 <1>, обычно используемую в проекте веб-узла. Коммутация уровня 3 <2> не должна использоваться, если это не является требованием деятельности организации, таким, например, как требование разделения нагрузки. Кроме того, один и тот же физический коммутатор не должен использоваться обеими сторонами межсетевого экрана. В проект коммутатора следует включать контрольные точки;
- виртуальные локальные вычислительные сети, разделенные функцией для упрощения настройки системы обнаружения вторжений, так как существует сокращенный протокол, настроенный на любую виртуальную локальную вычислительные сеть. Кроме того, внедрение резервной виртуальной локальной вычислительные сети позволяет выполнять резервное копирование в любое время суток, не подвергая опасности работу сайта;
- насколько это необходимо для операций основной деятельности организации, план IP-адресации для сведения к минимуму числа общедоступных адресов с планом IP-адресации, хранящимся "под строжайшим секретом", так как осведомленность о его существовании может использоваться для инициирования атаки на веб-узел;
- места подсоединения каналов управления к общедоступным сетям должны шифроваться (более подробная информация об удаленном доступе приведена в ИСО/МЭК 27033-4). Это включает, по меньшей мере, наличие предупреждений об опасности/ловушек SNMP на соединениях портов пульта управления;
- копирование всех журналов регистрации событий и транзакций каждого устройства на контрольный сервер, а затем на носители резервных копий, такие, например, как компакт-диски;
- реализованную услугу временной синхронизации, поскольку она является основой анализа несанкционированного доступа и способности отслеживания по системным журналам. Для этого требуется синхронизация всех системных журналов и, следовательно, серверов, с точностью до +1 с или более (здесь уместен протокол NTP; более подробную информацию см. в 10.6 ИСО/МЭК 27002);
- конфигурирование устройств ЛВС для контроля неуправляемых изменений MAC-адресов;
- предпочтительность услуги централизованного резервного копирования, так как существует наибольшая вероятность ее выполнения должным образом;
- необходимость круглосуточного функционирования веб-узлов; функционирование требует высококачественных аппаратных средств, которые могут выдерживать такой режим. Для поддержки функционирования в режиме "24 x 7" в веб-узле должна быть определена инфраструктура сервера. Вспомогательные операционные системы должны быть укреплены, затем все серверы и другие устройства должны быть протестированы на предмет безопасности для обеспечения полной защищенности всех устройств;
- внедренное надежное прикладное программное средство, программа которого проверена в отношении структуры, являющейся логически корректной и использующей утвержденное программное средство аутентификации.
--------------------------------
<1> Уровень 2 - канальный уровень семиуровневой модели взаимосвязи открытых систем (примечание разработчика).
<2> Уровень 3 - сетевой уровень семиуровневой модели взаимосвязи открытых систем (примечание разработчика).
Также следует отметить, что при проектировании веб-узла часто не полностью рассматриваются вопросы менеджмента непрерывности деятельности. В отношении веб-узлов деятельности, связанные с менеджментом непрерывности деятельности, должны проводиться полностью.
A.11.1. Вводная информация
Ставшие возможными для организаций/сообществ Интернет-услуги, способные удовлетворять законные требования их деятельности, привносят с собой разнообразные угрозы, которые могут использовать уязвимости эксплуатируемых систем. Таким образом, электронная почта в Интернете может подвергаться риску, связанному с различными угрозами, и целью обеспечения безопасности является разработка и реализация безопасного и надежного решения. Пример решения для электронной почты в Интернете приведен на рисунке A.1.
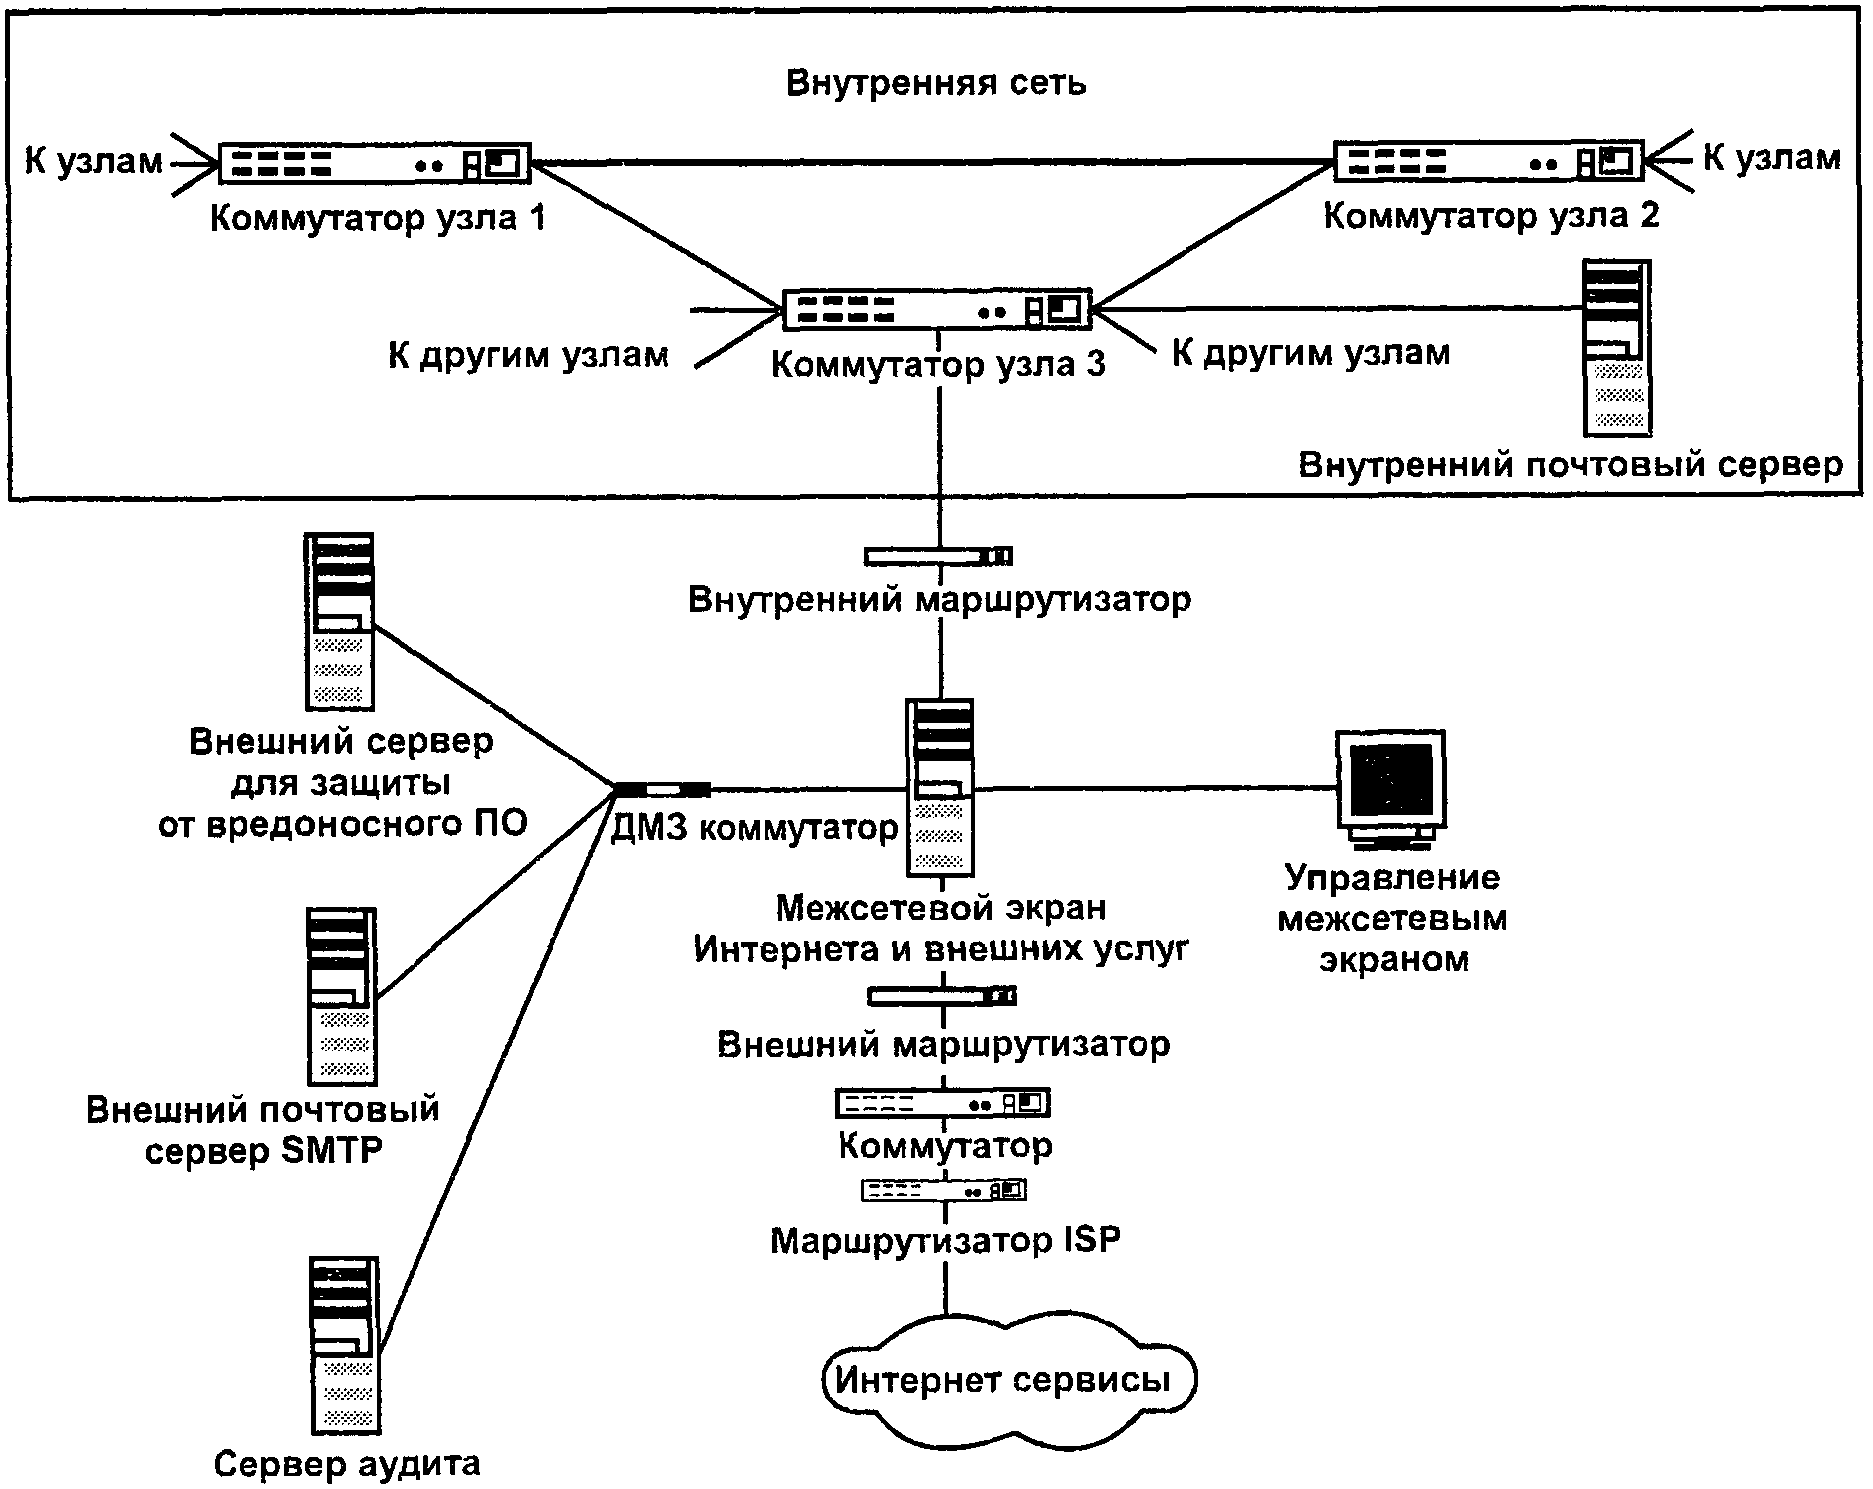
Рисунок A.1. Пример решения
для электронной почты в Интернете
Почтовые системы Интернета (SMPT) можно довольно просто рассматривать в специализированной архитектуре сетевой безопасности, поскольку от них требуется только проверять и пересылать полученную почту. Подлежащая сбору информация должна включать в себя:
- ожидаемое число почтовых сообщений в день, пересылаемых в каждом направлении;
- разрешенные виды сообщений и содержание сообщений;
- число и размер почтовых сообщений в день, пересылаемых в каждом направлении;
- средний и максимальный размеры разрешенных сообщений;
- подробности о внутренней почтовой системе;
- подробности о внутреннем шлюзе в системе электронной почты, который будет обмениваться информацией с определенным в специализированной архитектуре безопасности шлюзом в системе электронной почты;
- подробности о внешней почтовой системе(ах) которая(ые) может(гут) быть с любым ретранслятором в системе электронной почты в Интернете или может(гут) быть определенным(и) почтовыми серверами, принадлежащим(и) провайдеру услуг;
- подробности о требованиях аутентификации почтового сервера для внутренних сообщений и сообщений электронной почты в Интернете;
- подробности о внутренних средствах WINS/DNS;
- подробности о средствах DNS в Интернете;
- подробности о том, какого рода доступ требуется к телеконференциям и (если доступ нужен) должны ли накладываться какие-либо ограничения в отношении телеконференций, к которым возможен доступ;
- подробности о том, потребуется ли временная синхронизация электронной почты/сервера из Интернета;
- подробности о том, должно ли быть более одного маршрута к Интернету;
- требования поиска вредоносной программы (включая вирусы).
A.11.2. Риски безопасности
К основным рискам безопасности, имеющим отношение к электронной почте в Интернете, относятся риски, связанные с:
- несанкционированным вторжением в сеть организации/сообщества. Попытки несанкционированного доступа, включая представление себя другим пользователем, могут происходить в любое время суток, они становятся более "творческими" и изощренными и могут быть злонамеренными, например, приводя к DoS-атаке, злоупотреблению ресурсами или получению ценной информации;
- пересылкой вредоносной программы, которая может вносить "троянского коня", собирающего такую информацию, как пароли, и посылающего их на удаленный объект, или средства, захватывающие управление удаленным устройством. Таким образом, следует обращать внимание на современные "комплексные атаки", где вредоносная программа содержит "начинку";
- пересылкой спама (спам представляет собой существенную угрозу для почтовых услуг - он может оказывать неблагоприятное влияние на почтовую деятельность, расходуя сетевые ресурсы для передачи спама, а также ресурсы системы для почтовых шлюзов, или может использоваться для распространения вредоносного программного средства);
- транслированием спама (если конфигурация почтового сервера допускает наличие анонимного транслятора в системе электронной почты, он может использоваться пользователями-спамерами для рассылки спама через Интернет от лица организации, которой принадлежит почтовый сервер);
- почтовым спуфингом (когда очень просто выдать себя за любого пользователя, притворяясь лицом, посылающим электронное письмо);
- фальсификацией содержания;
- неконтролируемым информационным наполнением, исходящим из организации без ведома персонала, отвечающего за информационную безопасность, что может привести к правовым проблемам и потенциальной потере интеллектуальной собственности;
- прямой DoS-атакой, направленной на почтовую систему;
- распределенной DoS-атакой, когда тысячи почтовых сообщений посылаются из многих мест, буквально заваливая почтовый сервер.
A.11.3. Меры и средства контроля и управления безопасностью
Меры и средства контроля и управления безопасностью для электронной почты в Интернете могут включат в себя:
- использование межсетевых экранов с уровнями доверия и наборами правил, соответствующих оцененным рискам. Для большинства целей безопасности начальным набором правил межсетевого экрана должен быть отказ в прохождении всего трафика через межсетевой экран. В системе электронной почты почтовый сервер обычно посылает данные в Интернет и получает приходящие из Интернета данные. В системе электронной почты следует устанавливать набор правил для межсетевого экрана, разрешающих передачу почтовых данных в обоих направлениях. Как упоминалось ранее, рекомендуется иметь два последовательно установленных межсетевых экрана от разных поставщиков или имеющих различные операционные системы;
- возможности хранения данных и проверок, поддерживаемые полностью синхронизированной службой времени во всех компонентах инфраструктуры, межсетевых экранах и серверах. Эта временная синхронизация должна быть рассмотрена при проектировании с описанием главного генератора синхронизирующих импульсов плана иерархии серверов и сети(ей). Часто генератор синхронизирующих импульсов будет синхронизироваться при помощи системы глобального позиционирования (GPS) или наземной радиослужбы времени;
- надлежащим образом установленную систему простого протокола электронной почты для выполнения необходимых, связанных с обеспечением безопасности, задач, включая предоставление организации/сообществу интерфейса из Интернета, передачу почтовых сообщений из Интернета на внутренний почтовый сервер и в обратном направлении, предотвращение трансляции почты из Интернета на другие адреса в Интернете и обеспечение уверенности в том, что почтовые сообщения и вложения не содержат вредоносной программы, независимо от направления;
- проверку для любой входящей почты в результате просмотра на DNS-сервере Интернета сообщений, направляемых на адрес межсетевого экрана организации, а при получении из Интернета проверку внешним маршрутизатором на предмет нахождения поля адреса источника вне внутреннего адресного пространства перед направлением на межсетевой экран. На межсетевом экране сообщение должно быть проверено на предмет нахождения поля адреса вне внутреннего адресного пространства и адреса назначения почтового сервера (и, конечно, на принадлежность к электронной почте), а затем направлено на почтовый сервер SMTP. На почтовом сервере SMTP должно быть проверено, что сообщение поступило из Интернета и что адрес назначения соответствует внутреннему адресу, а затем сообщение должно быть направлено на внешний сервер защиты от вредоносной программы с целью проверки на наличие вирусов и любого иного вредоносного наполнения. Наконец, оно должно быть направлено на внутренний почтовый сервер для распределения внутренней почтовой системой. Любые полученные сообщения с неверным адресом должны отклоняться с включением в протокол соответствующей записи. Любые полученные сообщения, содержащие вирусы или другое вредоносное наполнение, должны быть отклонены, и об этом должно быть проинформировано соответствующее лицо или группа лиц;
- для любой исходящей почты направление сообщений, посылаемых через Интернет, сначала с внутреннего почтового сервера на внешний сервер защиты от вредоносной программы в целях проверки на вирусы и любое другое вредоносное наполнение перед отправкой на внешний почтовый сервер SMTP для направления в Интернет. Внешний почтовый сервер SMTP должен проверить, находится ли адрес вне внутреннего адресного пространства, и предназначен ли он для каких-либо других почтовых маршрутов, а затем направить сообщение в Интернет;
- выбор одного из вариантов: отправка сообщения внешним почтовым сервером SMTP на единственный почтовый сервер Интернет-провайдера для предстоящей маршрутизации или на любой достоверный почтовый адрес на любом почтовом сервере. Первый вариант должен быть наиболее безопасным, поскольку он предполагает, что Интернет-провайдер (предположительно, специалист в сфере электронной почты) отвечает за организацию и поддержку пересылки почты, но он может вызывать задержки, связанные с пересылкой почты. Второй вариант является более гибким и не вызывает задержек, связанных с пересылкой, осуществляемой Интернет-провайдером, но он может стать менее безопасным в случае ненадлежащего управления, при этом организация/сообщество должна поддерживать пересылку почты на многие почтовые серверы и подвергаться риску отказа, если ее ретранслятор не будет признан удаленным почтовым сервером, что может быть преодолено посредством процедур аутентификации между соответствующими почтовыми серверами. Выбираемый вариант зависит от технических достоинств решения и уровня квалификации лиц, которые будут поддерживать почтовую систему;
- реализацию мер управления доступом на основе принципа наименьшего уровня привилегий;
- конфигурирование почтового сервера для блокирования или удаления почтовых сообщений, содержащих вложения, которые обычно используются для распространения вредоносной программы, таких, например, как файлы с расширениями vbs, bat, exe, pif и scr;
- быстрое устранение инфицированных компьютеров из сети для предотвращения дальнейшей компрометации, проведение судебной экспертизы и восстановления с использованием доверенных носителей данных;
- обучение тому, чтобы персонал не открывал вложения, пока они не проверены, и не запускал скаченные из Интернета программы, если не проведена проверка на наличие вредоносных программ;
- использование на маршрутизаторах списка контроля доступа (ACL). ACL на маршрутизаторах определяет на обращение с входящим IP-пакетом. Обычные действия при этом включают пересылку, протоколирование и отбрасывание (или отказ). В сочетании с соответствующей политикой маршрутизатора по умолчанию (например, отказ в прохождении всего трафика) можно определить набор правил для маршрутизатора, оказывающих существенную помощь в поддержке безопасности базовой сети;
- активизацию антиспуфинга. Спуфинг обычно относят к ситуации, когда исходный адрес сообщения имеет вид, как будто сообщение исходит от кого-то или откуда-то, но не от его подлинного автора. Меры антиспуфинга принимают форму непринятия сообщения из Интернета, если в нем утверждается, что оно исходит изнутри организации, и наоборот (более подробную информацию см. в RFC 2827 "Фильтрация на входе сети. Отражение атак отказа в обслуживании");
- активизацию модулей доступа электронной почты. Прокси-сервер представляет собой сервер, действующий в качестве посредника между пользователем ПК/рабочей станции и Интернетом так, чтобы предприятие могло обеспечить безопасность, административный контроль и услугу кэширования. Безопасность осуществляется с применением:
- сканирования данных по известным образцам (например, проверка на значимые слова для обеспечения соответствия);
- перемещения между внутренними и внешними адресами;
- создания журнала регистрации запросов и запрашивающих сторон;
- средств защиты от вредоносной программы, основанных на модулях доступа.
Прокси-серверы также могут проводить проверку на предмет вредоносного наполнения простой обработкой запроса. Если запрос является вредоносным, на самом прокси-сервере, вероятно, произойдет аварийный отказ. Поскольку прокси-серверы обычно реализуются в ДМЗ, полудоверенной зоне, такие действия выполняют функцию "предохранителя" с тем, чтобы обеспечить защиту реальной запрашивающей стороны или сервера;
- реализацию защитных мер и средств контроля и управления вредоносной программой на модулях доступа электронной почты. После того, как выявлено, что информационные системы свободны от вредоносной программы (включая вирусы), единственным маршрутом внесения вредоносной программы является внесение ее в качестве данных (или программ). Почтовые средства являются основными "кандидатами" на передачу вредоносной программы и основными точками реализации защитных мер и средств контроля и управления вредоносной программой. Обычные меры и средства контроля и управления безопасностью включают в себя средства, изолирующие подозрительные файлы (например, по типу информационного наполнения) и отсеивающие запрошенные адреса электронной почты, попавшие в "черный" список. Кроме того, для борьбы с самыми последними комплексными угрозами, когда вредоносная программа содержит "начинку", необходимо рассмотреть вопрос блокирования определенных вложений, содержащих исполняемую программу;
- использование технологий антиспама и обучение пользователей защите адресов электронной почты при доступе к сайтам;
- реализацию антиретранслятора на серверах электронной почты и обратных просмотров DNS. Один из возможных способов эксплуатации почтового сервера из Интернета состоит в том, чтобы послать на него сообщение, предназначенное на самом деле сторонней организации. Тогда, если почтовый сервер принимает сообщение, оно будет направлено сторонней организации, по-видимому, от организации/сообщества, а не от истинного отправителя. Эти механизмы могут быть использованы пользователями-спамерами или в целях разрушения сети сторонней организации атакой отказа в обслуживании. Меры и средства контроля и управления антиретранслятора определяют, предназначается ли входящее электронное письмо организации/сообществу. Если это не так, электронное письмо протоколируется (или изолируется), и почтовый сервер не предпринимает дальнейших действий;
- использование предупреждений об опасности и "ловушек" протокола SNMPv3. Протокол SNMP может использоваться для дистанционного управления сетевым устройством и для отправки устройством сообщений (или "ловушек") с целью уведомления станции мониторинга о состоянии этого устройства. Протокол относительно небезопасен, и существует тенденция не использовать его для целей управления устройством. Тем не менее, SNMP-"ловушки" широко используются и передаются по сети для уведомления центральной станции о статистике или состояниях ошибки;
- реализацию управления аудитом. Все журналы регистрации, относящиеся к электронной почте, должны быть собраны на сервере аудита и должны ежедневно проверяться для обнаружения необычной деятельности, что включает в себя журналы регистрации межсетевого экрана и почтового модуля доступа SMTP. Журналы регистрации следует изучать, используя качественные инструментальные средства анализа и корреляции событий;
- установление внеполосного управления межсетевым экраном. Установление внеполосного управления межсетевым экраном связано с практикой использования разных сетей для передачи данных и управления, чтобы сделать невозможным подключение злоумышленника к целевому устройству (в данном случае межсетевому экрану). Существует несколько механизмов реализации внеполосного управления:
управление только путем физического доступа,
отдельная сеть управления,
использование виртуальных локальных сетей для создания отдельных каналов в сети данных, позволяющих разделить поток данных и трафик управления.
В иных случаях управление должно осуществляться только путем физического доступа.
A.12.1. Вводная информация
Число соединений со сторонними организациями увеличивается по мере стремления организаций к совместной работе, требующей прямой связи и шлюзов между организациями. Пример технического решения по обеспечению безопасности для маршрутизированного доступа к сторонним организациям представлен на рисунке A.2.
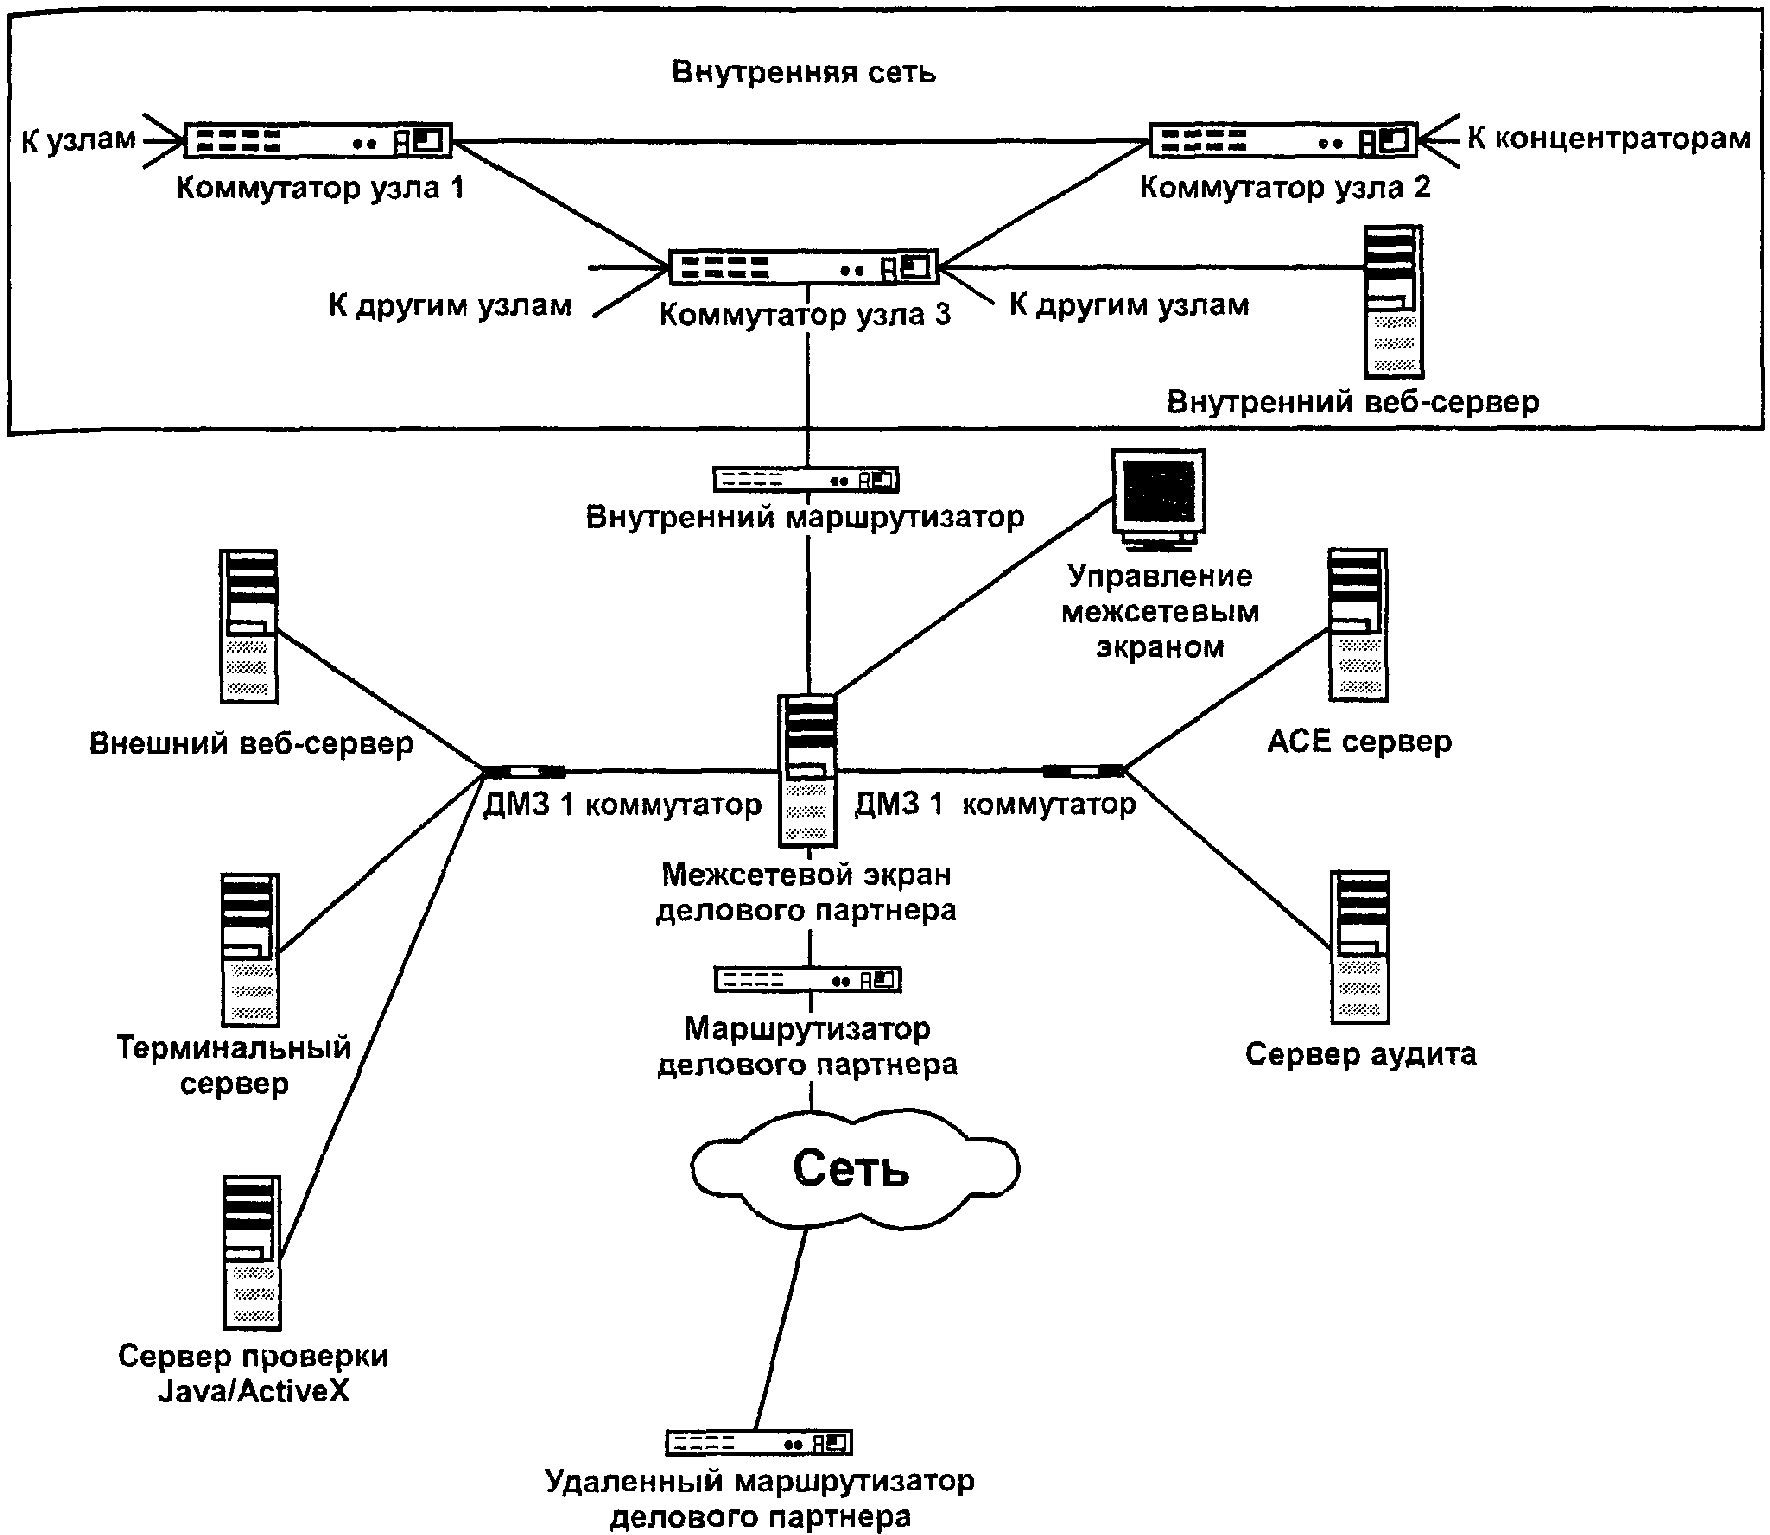
Рисунок A.2. Пример технического решения
по маршрутизированному доступу к сторонним организациям
Маршрутизированный доступ к другим организациям может осуществляться с помощью технологий глобальных или широкополосных сетей и требоваться по многим причинам, например, может потребоваться доступ к приложениям баз данных в любом направлении - в этом случае может быть введен несанкционированный код с любой стороны, или пользователями любой сети может быть предпринята попытка несанкционированного доступа к другой сети. Подлежащая сбору информация должна, например, включать в себя:
- сведения о том, какие приложения подлежат поддержке через маршрутизированную связь;
- подробности о взаимодействующих серверах и их местоположении;
- подробности о ПК пользователей и их местоположении;
- подробности о маршрутизаторе сторонней организации, при наличии (включая IP-адрес, метод аутентификации, например, цифровые сертификаты, совместно используемые пароли, RADIUS, TACACS+);
- вид и скорость линии связи, например, виртуальная частная сеть в широкополосной сети, ретрансляция кадров, частная проводная связь, коммутируемое соединение по телефонной линии и цифровая сеть связи с комплексными услугами.
Целесообразно также разработать для доступа каждой сторонней организации документацию конфигурации (при ее отсутствии), включающую в себя обзор требований, сетевой график, информацию о конфигурации и подробности об IP-адресации и аутентификации.
(При рассмотрении маршрутизированного доступа к сторонним организациям целесообразно обратиться к ИСО/МЭК ТО 14516:1999).
A.12.2. Риски безопасности
Основные риски безопасности, имеющие отношение к маршрутизированному доступу к сторонним организациям, в основном связаны с тем фактом, что любая сторонняя организация представляет собой отдельную сферу безопасности с собственными политиками и может не отличаться такой же безопасностью, как собственная организация. Таким образом, основные риски безопасности, имеющие отношение к маршрутизированному доступу к сторонним организациям, включают риски, связанные с:
- несанкционированным доступом к вашей сети и связанным с ней "системам" и информации;
- введением вредоносной программы через кажущийся доверенным шлюз;
- DoS-атакой через стороннюю организацию;
- убеждением, что сеть сторонней организации предлагает более высокий уровень безопасности, чем Интернет.
A.12.3. Меры и средства контроля и управления безопасностью
Меры и средства контроля и управления безопасностью для маршрутизированного доступа к сторонним организациям могут включать в себя:
- изоляцию всех соединений с внешней стороной посредством межсетевого экрана, отличающегося от используемого для Интернета и других классов внешних соединений;
- программное средство защиты от вредоносных программ для проверки программ Java и ActiveX вместо программного средства, работающего на межсетевых экранах [как упоминалось ранее, программы Java и ActiveX не распознаются стандартными программными средствами защиты от вредоносных программ (включая антивирусы) и, следовательно, не могут быть обнаружены и проверены на предмет их достоверности];
- наличие строгой аутентификации на основе маркеров или карточек в виде цифровых сертификатов на токенах или смарт-картах либо двухфакторной аутентификации с маркерами;
- использование идентификатора линии вызова в качестве дополнительного метода аутентификации, ее соединения осуществляются с помощью маршрутизированного доступа цифровой сети связи с комплексными услугами;
- аутентификацию маршрутизаторов, включая маршрутизаторы на удаленном конце соединения, с помощью сервера аутентификации, такого, например, как TACACS+. Однако если со сторонней организацией не может быть достигнуто соглашение о методе аутентификации, то при малом числе применений могут использоваться совместно используемые пароли - обмен паролями. Для большого числа соединений должны использоваться цифровые сертификаты, поскольку они могут регулярно меняться;
- использование маршрутизатором сторонней организации таких же средств аутентификации, например, цифровых сертификатов, совместно используемых секретных данных, RADIUS, TACACS+;
- обеспечение физической безопасности маршрутизаторов на обоих концах соединения;
- включение всех соединений со сторонней организацией в документированные условия обеспечения безопасного соединения, которые подписываются каждой сторонней организацией до разрешения любого соединения;
- рассмотрение вопроса об использовании системы обнаружения вторжений/системы предупреждения вторжений;
- реализацию аудита и подотчетности;
- разработку и согласование документации по конфигурации для доступа каждой сторонней организации, которая включает в себя обзор требований, сетевой график, информацию о конфигурации и подробности об IP-адресации и аутентификации.
A.13.1. Вводная информация
Центр обработки (и хранения) данных Интранета содержит приложения и данные, наиболее важные для организации. Центр обработки (и хранения) данных может быть критической частью инфраструктуры организации, и его деятельность может быть связана с решением задач, выходящих за пределы сетевых аспектов, рассматриваемых в других частях настоящего приложения. Хотя хранение (сети хранения данных) и отдельные аспекты, касающиеся серверов в центре обработки (и хранения) данных, выходят за область применения настоящего стандарта (например, повышение надежности серверов или баз данных); здесь приведены некоторые соображения об общей безопасности центра обработки (и хранения) данных.
Угрозы, с которыми сталкиваются в настоящее время администраторы безопасности ИТ, из относительно тривиальных попыток причинить ущерб сетям превратились в изощренные атаки, направленные на получение прибыли и хищение конфиденциальных корпоративных данных. Реализация возможностей обеспечения безопасного надежного центра обработки (и хранения) данных для защиты значимых и необходимых для целевой задачи приложений и данных служит краеугольным камнем усилий, направленных на обеспечение безопасности сетей предприятия.
Поскольку основной задачей обеспечения безопасности центра обработки (и хранения) данных является поддержание доступности услуг, необходимо тщательно рассмотреть, как обеспечение безопасности влияет на потоки данных, масштабируемость и сбои.
A.13.2. Риски безопасности
В настоящее время увеличились векторы атак, направленные на разрушение защиты сети и нацеленные непосредственно на приложения. Атаки на базе HTTP, XML и SQL оказываются успешными для большинства злоумышленников, потому что этим протоколам обычно разрешается проходить через сеть организации и входить в центр обработки (и хранения) данных Интранета.
Ниже приведены некоторые векторы угроз, оказывающие влияние на центр обработки (и хранения) данных Интранета:
- несанкционированный доступ к данным;
- несанкционированный доступ к приложениям;
- несанкционированный доступ к устройствам;
- нарушение важнейших услуг в результате DoS-атак;
- необнаруженные атаки;
- потеря данных;
- невозможность восстановления данных;
- целевые атаки для модификации данных;
- повышение привилегий;
- установка вредоносного программного средства;
- несанкционированное использование услуг, в том числе нарушение политики организации.
A.13.3. Меры и средства контроля и управления безопасностью
Технические меры и средства контроля и управления безопасностью для центров обработки (и хранения) данных могут включать в себя:
- шлюзы безопасности для управления доступом к центру обработки (и хранения) данных;
- использование в центре обработки (и хранения) данных системы обнаружения вторжений/предупреждения вторжений;
- защитные меры и средства контроля и управления вредоносной программой (включая антивирусы) на серверах;
- менеджмент безопасности устройств инфраструктуры;
- возможности регистрации и проверки, поддерживаемые полностью синхронизированной службой времени во всех частях центра обработки (и хранения) данных;
- план обеспечения непрерывности деятельности при аварийных ситуациях;
- гибкое проектирование;
- регулярные проверки целостности для выявления несанкционированных изменений данных;
- виртуальные ЛВС для разделения услуг в центре обработки (и хранения) данных с целью защиты более уязвимых услуг;
- конфигурирование устройств ЛВС для контроля неуправляемых изменений MAC-адресов;
- использование протоколов менеджмента безопасности.
(справочное)
ИСО/МЭК 27002 И РАЗДЕЛАМИ НАСТОЯЩЕГО СТАНДАРТА,
ОТРАЖАЮЩИМИ МЕРЫ И СРЕДСТВА КОНТРОЛЯ И УПРАВЛЕНИЯ,
СВЯЗАННЫЕ С СЕТЕВОЙ БЕЗОПАСНОСТЬЮ
Таблица B.1
Перекрестные ссылки между ИСО/МЭК 27001,
ИСО/МЭК 27002 и разделами настоящего стандарта
????????????????????????????????????????????????????????????????????????????
? Разделы, подразделы, ? Меры ? Разделы, ?
? пункты, подпункты ? ? подразделы, ?
? ИСО/МЭК 27001 ? ?пункты, подпункты ?
? и ИСО/МЭК 27002 ? ? настоящего ?
? ? ? стандарта ?
????????????????????????????????????????????????????????????????????????????
?10.4.1. Меры защиты ?Должны быть реализованы меры ?8.7. Защита ?
?от вредоносного кода ?по обнаружению, предотвращению ?от вредоносной ?
? ?проникновения и восстановлению ?программы ?
? ?после проникновения вредоносного? ?
? ?кода, а также должны быть ? ?
? ?установлены процедуры ? ?
? ?обеспечения соответствующего ? ?
? ?оповещения пользователей ? ?
????????????????????????????????????????????????????????????????????????????
?10.4.2. Меры защиты ?Там, где разрешено использование?7.2.2.2. Сетевые ?
?от мобильного кода ?мобильного кода, конфигурация ?архитектуры, ?
? ?должна обеспечивать уверенность ?приложения ?
? ?в том, что авторизованный ?и сервисы ?
? ?мобильный код функционирует ? ?
? ?в соответствии с четко опреде- ? ?
? ?ленной политикой безопасности, а? ?
? ?исполнение операций с использо- ? ?
? ?ванием неавторизованного мобиль-? ?
? ?ного кода будет предотвращено ? ?
????????????????????????????????????????????????????????????????????????????
?10.6.1. Средства ?Сети должны быть адекватно ?См. ниже для ?
?контроля сети ?управляемыми и контролируемыми ?разделов ?
? ?в целях защиты от угроз и ?ИСО/МЭК 27001 ?
? ?поддержания безопасности систем ?и ИСО/МЭК 27002, ?
? ?и приложений, использующих сеть,?пункты 10.6.1 IG, ?
? ?включая информацию, передаваемую?перечисления ?
? ?по сетям ?a) - e) ?
????????????????????????????????????????????????????????????????????????????
?перечисление a) ?связанные с сетями, должны быть ?сетевой ?
? ?отделены от компьютерных ?безопасности ?
? ?операций (где необходимо) ? ?
????????????????????????????????????????????????????????????????????????????
?10.6.1. IG, ?Должны быть установлены обязан- ?Более подробная ?
?перечисление b) ?ности и процедуры менеджмента ?информация ?
? ?удаленного оборудования, включая?приведена в ?
? ?оборудование в зоне пользователя?ИСО/МЭК 27033-5 ?
????????????????????????????????????????????????????????????????????????????
?10.6.1. IG, ?Должны быть установлены ?Все меры и ?
?перечисление c) ?специальные меры и средства ?средства контроля ?
? ?контроля и управления для защиты?и управления ?
? ?конфиденциальности и целостности?безопасностью см. ?
? ?данных, передаваемых по ?в разделе 11 ?
? ?общедоступным или беспроводным ?"Аспекты ?
? ?сетям, и для защиты соединенных ?"технологий" - ?
? ?с ними систем и приложений ?риски, методы ?
? ?(см. 11.4 и 12.3); могут также ?проектирования ?
? ?потребоваться специальные меры ?и вопросы, ?
? ?и средства контроля и управления?касающиеся мер и ?
? ?для поддержки доступности ?средств контроля ?
? ?сетевых услуг и подсоединенных ?и управления" ?
? ?компьютеров ? ?
????????????????????????????????????????????????????????????????????????????
?10.6.1. IG, ?Должны использоваться ?8.5. Ведение ?
?перечисление d) ?соответствующие регистрация ?контрольных ?
? ?(данных) и мониторинг, чтобы ?журналов и ?
? ?сделать возможным фиксирование ?мониторинг сети ?
? ?деятельности, связанной с ? ?
? ?обеспечением безопасности ? ?
????????????????????????????????????????????????????????????????????????????
?10.6.1. IG, ?Деятельность по осуществлению ?8.2. Менеджмент ?
?перечисление e) ?менеджмента должна быть ?сетевой ?
? ?согласована должным образом, ?безопасности ?
? ?чтобы оптимизировать услуги ? ?
? ?для организации и обеспечить ? ?
? ?последовательное применение мер ? ?
? ?и средств контроля и управления ? ?
? ?в инфраструктуре обработки ? ?
? ?информации ? ?
????????????????????????????????????????????????????????????????????????????
?10.6.2. Безопасность ?Обеспечение безопасности, уровни?8.2. Менеджмент ?
?сетевых сервисов ?обслуживания для всех сетевых ?сетевой ?
? ?услуг и требования управления ?безопасности ?
? ?должны быть определены ?(имеющий отношение?
? ?и включены в любой договор ?к другим ?
? ?о сетевых услугах, независимо ?подпунктам ?
? ?от того, предоставляются ли ?раздела 8 и ?
? ?эти услуги своими силами ?разделам 9 - 11) ?
? ?или сторонней организацией ? ?
????????????????????????????????????????????????????????????????????????????
?10.8.1. Политики ?Должны существовать формализо- ?6.2. Планирование ?
?и процедуры обмена ?ванные процедуры, требования и ?и менеджмент ?
?информацией ?меры контроля, обеспечивающие ?сетевой ?
? ?защиту обмена информацией при ?безопасности ?
? ?использовании связи всех типов ? ?
????????????????????????????????????????????????????????????????????????????
?10.8.4. Электронный ?Информация, используемая в ?A.11. Электронная ?
?обмен сообщениями ?электронном обмене сообщениями, ?почта в Интернете ?
? ?должна быть надлежащим образом ? ?
? ?защищена ? ?
????????????????????????????????????????????????????????????????????????????
?10.9.1. Электронная ?Информация, используемая в ?10.4. Услуги ?
?торговля ?электронной торговле, проходящая?"бизнес - бизнес" ?
? ?по общедоступным сетям, должна ?10.5. Услуги ?
? ?быть защищена от мошенничества, ?"бизнес - клиент" ?
? ?оспаривания контрактов, а также ? ?
? ?от несанкционированного ? ?
? ?разглашения и модификации ? ?
????????????????????????????????????????????????????????????????????????????
?10.9.2. Транзакции ?Информация, используемая в ?10.5. Услуги ?
?в режиме реального ?транзакциях в режиме реального ?"бизнес - клиент" ?
?времени (on-line) ?времени (on-line), должна быть ? ?
? ?защищена для предотвращения ? ?
? ?неполной передачи, неправильной ? ?
? ?маршрутизации, несанкционирован-? ?
? ?ного изменения сообщений, ? ?
? ?несанкционированного разглаше- ? ?
? ?ния, несанкционированного ? ?
? ?копирования или повторного ? ?
? ?отправления сообщений ? ?
????????????????????????????????????????????????????????????????????????????
?10.9.3. Общедоступная ?Информация, предоставляемая ?A.10. Размещение ?
?информация ?через общедоступную систему, ?информации на ?
? ?должна быть защищена от ?сервере веб-узлов ?
? ?несанкционированной модификации ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.1. Политика ?Пользователям следует предостав-?8.2.2.2. Политика ?
?в отношении ?лять доступ только к тем услу- ?сетевой ?
?использования сетевых ?гам, по отношению к которым они ?безопасности ?
?услуг ?специально были авторизованы ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.2. Аутентификация?Для контроля доступа удаленных ?8.4. Идентификация?
?пользователей для ?пользователей должны применяться?и аутентификация ?
?внешних соединений ?соответствующие методы ? ?
? ?аутентификации ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.3. Идентификация ?Автоматическая идентификация ? ?
?оборудования в сетях ?оборудования должна рассматри- ? ?
? ?ваться как средство аутентифи- ? ?
? ?кации соединений, осуществляемых? ?
? ?с определенных мест и ? ?
? ?с определенным оборудованием ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.4. Защита портов ?Физический и логический доступ ? ?
?конфигурации ?к портам конфигурации и ? ?
?и диагностики ?диагностики должен быть ? ?
?при удаленном доступе ?контролируемым ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.5. Принцип ?В сетях должны применяться ? ?
?разделения в сетях ?принципы разделения групп ? ?
? ?информационных услуг, пользо- ? ?
? ?вателей и информационных систем ? ?
????????????????????????????????????????????????????????????????????????????
?11.4.6. Контроль ?Подключение пользователей к ?11. Аспекты сете- ?
?сетевых соединений ?совместно используемым сетям, ?вых "технологий" -?
? ?особенно к выходящим за террито-?риски, методы ?
? ?рию организации, необходимо ?проектирования ?
? ?ограничивать в соответствии ?и вопросы, ?
? ?с политикой контроля доступа и ?касающиеся мер и ?
? ?требованиями бизнес-приложений ?средств контроля ?
? ? ?и управления ?
????????????????????????????????????????????????????????????????????????????
?11.4.7. Контроль ?Должны быть внедрены средства ?A.6. Шлюзы ?
?маршрутизации в сети ?управления и контроля маршрути- ?безопасности ?
? ?зации в сети с целью исключения ? ?
? ?нарушений правил контроля ? ?
? ?доступа для бизнес-приложений, ? ?
? ?вызываемых соединениями ? ?
? ?и потоками информации ? ?
????????????????????????????????????????????????????????????????????????????
--------------------------------
Таблица B.2
Перекрестные ссылки между разделами настоящего
стандарта и разделами ИСО/МЭК 27001, ИСО/МЭК 27002
???????????????????????????????????????????????????????????????????????????
? Разделы, ? Наименования разделов ?Разделы, подразделы, ?
?подразделы, ? ? пункты, подпункты ?
? пункты, ? ? ИСО/МЭК 27001 ?
? подпункты ? ? и ИСО/МЭК 27002 ?
?настоящего ? ? ?
? стандарта ? ? ?
???????????????????????????????????????????????????????????????????????????
?6 ?Обзор ? ?
???????????????????????????????????????????????????????????????????????????
?6.2 ?Планирование и менеджмент сетевой ?10.8.1. Политики ?
? ?безопасности ?и процедуры обмена ?
? ? ?информацией ?
???????????????????????????????????????????????????????????????????????????
?7 ?Идентификация рисков и подготовка к ? ?
? ?идентификации мер и средств контроля ? ?
? ?и управления безопасностью ? ?
???????????????????????????????????????????????????????????????????????????
?7.2 ?Информация о текущем и (или) ? ?
? ?планируемом построении сети ? ?
???????????????????????????????????????????????????????????????????????????
?7.2.1 ?Требования безопасности ? ?
? ?в корпоративной политике ? ?
? ?информационной безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?7.2.2 ?Информация о текущем/планируемом ? ?
? ?построении сети ? ?
???????????????????????????????????????????????????????????????????????????
?7.2.2.2 ?Сетевые архитектуры, приложения ?10.4.2. Меры защиты ?
? ?и сервисы ?от мобильного кода ?
???????????????????????????????????????????????????????????????????????????
?7.2.2.3 ?Виды сетевых соединений ? ?
???????????????????????????????????????????????????????????????????????????
?7.2.2.4 ?Другие сетевые характеристики ? ?
???????????????????????????????????????????????????????????????????????????
?7.2.2.5 ?Дополнительная информация ? ?
???????????????????????????????????????????????????????????????????????????
?7.3 ?Риски информационной безопасности ? ?
? ?и потенциальные области действия мер ? ?
? ?и средств контроля и управления ? ?
???????????????????????????????????????????????????????????????????????????
?8.2 ?Менеджмент сетевой безопасности ?10.6.1. Средства ?
? ? ?контроля сети ?
???????????????????????????????????????????????????????????????????????????
?8.2.2 ?Деятельности по менеджменту сетевой ? ?
? ?безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.2 ?Политика сетевой безопасности ?5.1. Политика ?
? ? ?информационной ?
? ? ?безопасности ?
? ? ?11.4.1. Политика в ?
? ? ?отношении использо- ?
? ? ?вания сетевых услуг ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.3 ?Операционные процедуры сетевой ? ?
? ?безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.4 ?Проверка соответствия требованиям ? ?
? ?сетевой безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.5 ?Условия обеспечения безопасности ? ?
? ?сетевых соединений со многими ? ?
? ?организациями ? ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.6 ?Документированные условия обеспечения ? ?
? ?безопасности для удаленных сетевых ? ?
? ?пользователей ? ?
???????????????????????????????????????????????????????????????????????????
?8.2.2.7 ?Менеджмент инцидентов сетевой ?13. Управление ?
? ?безопасности ?инцидентами ?
? ? ?информационной ?
? ? ?безопасности ?
???????????????????????????????????????????????????????????????????????????
?8.2.3 ?Роли и обязанности, связанные ?8.1.1. Функции и ?
? ?с обеспечением сетевой безопасности ?обязанности персонала?
? ? ?по обеспечению ?
? ? ?безопасности ?
???????????????????????????????????????????????????????????????????????????
?8.2.4 ?Сетевой мониторинг ?10.10. Мониторинг ?
???????????????????????????????????????????????????????????????????????????
?8.2.5 ?Оценка сетевой безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?8.3 ?Менеджмент технических уязвимостей ?12.6. Менеджмент тех-?
? ? ?нических уязвимостей ?
???????????????????????????????????????????????????????????????????????????
?8.4 ?Идентификация и аутентификация ?11.4.2. Аутентифика- ?
? ? ?ция пользователей для?
? ? ?внешних соединений ?
? ? ?11.5.2. Идентификация?
? ? ?и аутентификация ?
? ? ?пользователей ?
???????????????????????????????????????????????????????????????????????????
?8.5 ?Ведение контрольных журналов ?10.6.1. Средства ?
? ?и мониторинг сети ?контроля сети ?
? ? ?10.10.1. Ведение ?
? ? ?журналов аудита ?
???????????????????????????????????????????????????????????????????????????
?8.6 ?Обнаружение и предотвращение вторжений? ?
???????????????????????????????????????????????????????????????????????????
?8.7 ?Защита от вредоносных программ ?10.4. Защита от ?
? ? ?вредоносного кода ?
? ? ?и мобильного кода ?
???????????????????????????????????????????????????????????????????????????
?8.8 ?Услуги, основанные на криптографии ?12.3. Криптографичес-?
? ? ?кие средства защиты ?
???????????????????????????????????????????????????????????????????????????
?8.9 ?Менеджмент непрерывности деятельности ?14. Менеджмент ?
? ? ?непрерывности бизнеса?
???????????????????????????????????????????????????????????????????????????
?9 ?Рекомендации по проектированию ? ?
? ?и реализации сетевой безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?9.2 ?Специализированная архитектура/проект ? ?
? ?сетевой безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?10 ?Типовые сетевые сценарии - риски, ? ?
? ?методы проектирования и вопросы, ? ?
? ?касающиеся мер и средств контроля ? ?
? ?и управления ? ?
???????????????????????????????????????????????????????????????????????????
?10.2 ?Услуги доступа сотрудников к Интернету? ?
???????????????????????????????????????????????????????????????????????????
?10.3 ?Расширенные услуги совместной работы ? ?
???????????????????????????????????????????????????????????????????????????
?10.4 ?Услуги "бизнес-бизнес" ?10.9.1. Электронная ?
? ? ?торговля ?
???????????????????????????????????????????????????????????????????????????
?10.5 ?Услуги "бизнес-клиент" ?10.9.1. Электронная ?
? ? ?торговля ?
? ? ?10.9.2. Транзакции ?
? ? ?в режиме реального ?
? ? ?времени (on-line) ?
???????????????????????????????????????????????????????????????????????????
?10.6 ?Услуги аутсорсинга ? ?
???????????????????????????????????????????????????????????????????????????
?10.7 ?Сегментация сети ? ?
???????????????????????????????????????????????????????????????????????????
?10.8 ?Мобильная связь ? ?
???????????????????????????????????????????????????????????????????????????
?10.9 ?Сетевая поддержка для находящихся ? ?
? ?в разъездах пользователей ? ?
???????????????????????????????????????????????????????????????????????????
?10.10 ?Сетевая поддержка для домашних офисов ? ?
? ?и офисов малых предприятий ? ?
???????????????????????????????????????????????????????????????????????????
?11 ?Аспекты сетевых "технологий" - риски, ?10.6.1. Средства ?
? ?методы проектирования и вопросы, ?контроля сети ?
? ?касающиеся мер и средств контроля ?11.4.6. Контроль ?
? ?и управления ?сетевых соединений ?
???????????????????????????????????????????????????????????????????????????
?12 ?Разработка и тестирование комплекса ? ?
? ?программных и технических средств ? ?
? ?и услуг по обеспечению безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?13 ?Реализация комплекса программных ? ?
? ?и технических средств и услуг ? ?
? ?по обеспечению безопасности ? ?
???????????????????????????????????????????????????????????????????????????
?14 ?Мониторинг и проверка эксплуатации ? ?
? ?комплекса программных и технических ? ?
? ?средств и услуг ? ?
???????????????????????????????????????????????????????????????????????????
?Приложение A?Аспекты сетевых "технологий" - риски, ? ?
? ?методы проектирования и вопросы, ? ?
? ?касающиеся мер и средств контроля ? ?
? ?и управления ? ?
???????????????????????????????????????????????????????????????????????????
?A.1 ?Локальные вычислительные сети ? ?
???????????????????????????????????????????????????????????????????????????
?A.2 ?Глобальные вычислительные сети ? ?
???????????????????????????????????????????????????????????????????????????
?A.3 ?Беспроводные сети ? ?
???????????????????????????????????????????????????????????????????????????
?A.4 ?Радиосети ? ?
???????????????????????????????????????????????????????????????????????????
?A.5 ?Широкополосные сети ? ?
???????????????????????????????????????????????????????????????????????????
?A.6 ?Шлюзы безопасности ?11.4.7. Контроль ?
? ? ?маршрутизации в сети ?
???????????????????????????????????????????????????????????????????????????
?A.7 ?Виртуальные частные сети ? ?
???????????????????????????????????????????????????????????????????????????
?A.8 ?Сети телефонной связи ? ?
???????????????????????????????????????????????????????????????????????????
?A.9 ?IP-конвергенция ? ?
???????????????????????????????????????????????????????????????????????????
?A.10 ?Размещение информации на сервере ?10.9.3. Общедоступная?
? ?веб-узлов ?информация ?
???????????????????????????????????????????????????????????????????????????
?A.11 ?Электронная почта в Интернете ?10.8.4. Электронный ?
? ? ?обмен сообщениями ?
???????????????????????????????????????????????????????????????????????????
?A.12 ?Маршрутизированный доступ к сторонним ? ?
? ?организациям ? ?
???????????????????????????????????????????????????????????????????????????
(справочное)
1. Введение
1.1. Предпосылки
1.2. Структура документа
2. Область применения
2.1. Объекты
2.2. Техническая инфраструктура
2.2.1. ИТ-среда
2.2.2. Сетевая архитектура
2.2.3. Объект 1
2.2.4. Объект 2
2.2.5. Объект 3
2.2.6. Внешние соединения
3. Политика безопасности
4. Организация обеспечения информационной безопасности
4.1. Введение
4.2. Менеджмент безопасности - структура и обязанности
4.2.1. Должностное лицо службы безопасности организации
4.2.2. Заместитель должностного лица службы безопасности организации
4.2.3. Должностное лицо службы информационной безопасности организации
4.2.4. <1> Группа поддержки ИТ (при необходимости)
--------------------------------
<1> В тексте оригинала ИСО/МЭК 27033-1:2009 отсутствует пункт 4.2.4 (т.е. после 4.2.3 следует 4.2.5).
4.2.5. Руководители основной деятельности
4.2.6. Персонал
4.2.7. Совет директоров организации
4.3. Отчетность об инцидентах и недостатках информационной безопасности
4.4. Распределение операционных процедур безопасности
4.5. Оценка рисков, связанных со сторонними организациями
4.6. Соглашения о доступе сторонней организации
4.7. Аутсорсинг
5. Управление активами
5.1. Инвентаризация активов
5.2. Допустимое использование информации и других активов
5.3. Классификация информации
6. Кадровая безопасность
6.1. Минимальная кадровая безопасность, включая допуск и требования
6.2. Условия
6.3. Информирование и обучение обеспечению информационной безопасности
6.4. Дисциплинарный процесс
6.5. Контроль над персоналом
6.6. Окончание работы по найму
6.7. Карточки доступа/прохода в здания
6.8. Физический доступ к системам и сетям ИТ
7. Физическая безопасность и защита от влияния окружающей среды
7.1. Реализация физических мер и средств контроля и управления и мер и средств контроля и управления влиянием окружающей среды
7.2. Физический периметр защиты
7.3. Физические меры и средства контроля и управления входом
7.4. Работа в основных помещениях/зонах
7.5. Размещение оборудования
7.6. Ключи и комбинации
7.7. Сигналы тревоги при обнаружении нарушителей
7.8. Защита оборудования от хищения
7.9. Снятие оборудования с эксплуатации
7.10. Средства управления доступом к аппаратным средствам
7.11. Обнаружение искажений
7.12. Техническое обслуживание и ремонт
7.13. Защита энергопитания
7.14. Пожаробезопасность
7.15. Защита от протечек
7.16. Предупреждение об опасности
7.17. Безопасность ПК
8. Менеджмент связи и операций
8.1. Операционные процедуры и обязанности
8.1.1. Процедуры контроля внесения изменений
8.1.2. Разделение обязанностей и сферы ответственности
8.2. Планирование и приемка системы
8.2.1. Планирование мощностей
8.2.2. Приемка системы
8.3. Защита от вредоносной и мобильной программы
8.3.1. Предупреждение
8.3.2. Обнаружение
8.3.3. Восстановление
8.3.4. Мобильная программа
8.4. Резервное копирование и восстановление
8.5. Запуск и остановка ИТ-компонентов (в том числе сетевых компонентов)
8.6. Обеспечение безопасности носителей данных (в том числе документов)
8.6.1. Менеджмент сменных носителей данных
8.6.2. Печатные документы
8.6.3. Безопасное повторное использование или уничтожение носителей данных
8.7. Обмен информацией
8.8. Мониторинг
8.8.1. Учет и аудит
8.8.2. Журналы учета, заполняемые вручную
8.8.3. Временная синхронизация
8.9. Протоколы данных оператора
8.10. Протоколирование данных об ошибках
8.11. Планы развития ИТ и средств связи
9. Управление доступом
9.1. Менеджмент учетных записей пользователей
9.1.1. Запросы по учетным записям пользователей
9.1.2. Создание учетных записей пользователей
9.1.3. Проверка, блокирование и удаление учетных записей пользователей
9.2. Конфигурация управления доступом
9.3. Менеджмент паролей
9.3.1. Реализация и контроль
9.3.2. Генерация паролей
9.3.3. Хранение и передача паролей
9.3.4. Смена паролей
9.3.5. Проверка паролей
9.3.6. Пароли для технического обслуживания
9.3.7. Пароли привилегированного пользователя/пароли персонала, наблюдающего за управлением системой
9.4. Маркеры доступа
9.5. Управление сетевым доступом
9.5.1. Общая информация
9.5.2. Внешние соединения
9.6. Условия обеспечения безопасности соединений
9.7. Удаленный доступ
9.8. Управление доступом к операционной системе, приложениям и информации
9.9. Мобильные компьютерные среды и дистанционная работа
9.9.1. Общая информация
9.9.2. Безопасность дорожных компьютеров
9.9.3. Безопасность КПК
10. Приобретение, разработка и поддержка систем
10.1. Безопасность системных файлов
10.1.1. Контроль системного программного обеспечения
10.1.2. Защита данных тестирования системы
10.1.3. Защита исходных текстов программ
10.2. Обеспечение безопасности процессов разработки и поддержки
10.2.1. Целостность системного и прикладного программного обеспечения
10.2.2. Разработка программных средств по субдоговору/с привлечением внешних ресурсов
10.3. Сопровождение программного обеспечения
10.4. Журналы программных ошибок
10.5. Управление техническими уязвимостями
11. Менеджмент инцидентов информационной безопасности
11.1. Инциденты и слабые места информационной безопасности
11.2. Сбои ИТ (включая сети)
12. Менеджмент непрерывности деятельности
12.1. Планирование обеспечения непрерывности деятельности
12.2. Процедуры резервирования
12.3. Аварийные ситуации и сбои
12.3.1. Аппаратные сбои
12.3.2. Программные сбои
12.3.3. Эвакуация при возгорании/эвакуация из здания
13. Соответствие
13.1. Соответствие правовым требованиям
13.2. Соответствие политикам и стандартам информационной безопасности, техническое соответствие
13.3. Защита инструментальных средств аудита систем
14. Структура документа
14.1. Обратная связь
14.2. Изменения SecOPs
Приложение A. Справочная информация.
[1] ISO/IES 7498-1:1994 Information technology - Open Systems
Interconnection - Basic Reference Model:
The Basic Model
[2] ISO 7498-2:1989 Information processing systems - Open
Systems Interconnection - Basic Reference
Model - Security Architecture
[3] ISO/IEC 7498-3:1997 Information technology - Open Systems
Interconnection - Basic Reference Model:
Naming and Addressing
[4] ISO/IEC 7498-4:1989 Information processing systems - Open
Systems Interconnection - Basic Reference
Model - Management Framework
[5] ISO/IEC 9594-8 Information technology - Open Systems
Interconnection - The Directory: Public key
and attribute certificate trameworks
[6] ISO/IEC 10181-1:1996 Information technology - Open Systems
Interconnection - Security frameworks for
open systems: Overview
[7] ISO 11166-2 Banking - Key management by means of
asymmetric algorithms - Part 2: Approved
algorithms using the RSA cryptosystem
[8] ISO 11568 (all parts) Banking - Key management (retail)
[9] ISO 11649 Financial services - Core banking -
Structured creditor reference to remittance
information
[10] ISO/IEC 11770 (all parts) Information technology - Security
techniques - Key management
[11] ISO/IEC 11889-1 Information technology - Trusted Platform
Module - Part 1: Overview
[12] ISO/IEC 11889-2 Information technology - Trusted Platform
Module - Part 2: Design principles
[13] ISO/IEC 11889-3 Information technology - Trusted Platform
Module - Part 3: Structures
[14] ISO/IEC 11889-4 Information technology - Trusted Platform
Module - Part 4: Commands
[15] ISO 13492 Financial services - Key management related
data element - Application and usage of
ISO 8583 data elements 53 and 96
[16] ISO/IEC 13888 (all parts) Information technology - Security
techniques - Non-repudiation
[17] ISO/IEC TR 14516:1999 Information technology - Security
techniques - Guidelines for the use and
Management of Trusted Third Party services
[18] ISO/IEC 15288:2008 Systems and software engineering - System
life cycle processes
[19] ISO/IEC 18043:2006 Information technology - Security
techniques - Selection, deployment and
operations of intrusion detection systems
(IDS)
[20] ISO/IEC TR 18044:2004 <1> Information technology - Security
techniques - Information security incident
management
[21] ISO 21188 <2> Banking Public Key Infrastructure
--------------------------------
<1> ISO/IEC TR 18044 будет отменен и заменен новой редакцией
ISO/IEC 27035.
<2> В тексте ISO указан ISO/IEC 21118 (Information to be included in
specification sheets - Data projectors) - это опечатка.
[22] ISO/PAS 22399:2007 Societal security - Guidelines for incident
preparedness and operational continuity
management
[23] ISO/IEC 27003 Information technology - Security
techniques - Information security
management systems implementation guidance
[24] ISO/IEC 27004 Information technology - Security
techniques - Information security
management - Measurement
[25] IETF Site Security Handbook (RFC 2196), September 1997
[26] IETF IP Security Document Roadmap (RFC 2411), November 1998
[27] IETF Security Architecture for the Internet Protocol (RFC 2401),
November 1998
[28] IETF Address Allocation for Private Internets (RFC 1918), February
1996
[29] IETF SNMP Security Protocols (RFC 1352), July 1992
[30] IETF Internet Security Glossary (RFC 2828), May 2000
[31] IETF Network Ingress Filtering: Defeating Denial of Service Attacks
which employ IP Source Address Spoofing (RFC 2827), May 2000
[32] NIST Special Publications (800 series) On Computer Security
[33] NIST Special Publication 800-10: Keeping Your Site Comfortably Secure:
An Introduction to Internet Firewalls, December 1994.
(справочное)
ССЫЛОЧНЫМ НАЦИОНАЛЬНЫМ СТАНДАРТАМ РОССИЙСКОЙ ФЕДЕРАЦИИ
Таблица ДА.1
???????????????????????????????????????????????????????????????????????????
? Обозначение ? Степень ? Обозначение и наименования ?
? ссылочного ?соответствия?соответствующего национального стандарта?
? международного ? ? ?
? стандарта ? ? ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 7498-1:1994? IDT ? ГОСТ Р ИСО/МЭК 7498-1-99 ?
? ? ?"Информационная технология. Взаимосвязь ?
? ? ?открытых систем. Базовая эталонная ?
? ? ?модель. Часть 1. Базовая модель" ?
???????????????????????????????????????????????????????????????????????????
?ИСО 7498-2:1989 ? IDT ? ГОСТ Р ИСО 7498-2-99 "Информационная ?
? ? ?технология. Взаимосвязь открытых систем.?
? ? ?Базовая эталонная модель. Часть 2. ?
? ? ?Архитектура защиты информации" ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 7498-3:1997? - ? <*> ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 7498-4:1989? IDT ? ГОСТ Р ИСО/МЭК 7498-4-99 ?
? ? ?"Информационная технология. Взаимосвязь ?
? ? ?открытых систем. Базовая эталонная ?
? ? ?модель. Часть 4. Основы ?
? ? ?административного управления" ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 27000:2009 ? - ? <*> ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 27001:2005 ? IDT ? ГОСТ Р ИСО/МЭК 27001-2006 ?
? ? ?"Информационная технология. Методы ?
? ? ?и средства обеспечения безопасности. ?
? ? ?Системы менеджмента информационной ?
? ? ?безопасности. Требования" ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 27002:2005 ? - ? <*> ?
???????????????????????????????????????????????????????????????????????????
?ИСО/МЭК 27005:2008 ? IDT ? ГОСТ Р ИСО/МЭК 27005-2010 ?
? ? ?"Информационная технология. Методы ?
? ? ?и средства обеспечения безопасности. ?
? ? ?Менеджмент риска информационной ?
? ? ?безопасности" ?
???????????????????????????????????????????????????????????????????????????
? <*> Соответствующий национальный стандарт отсутствует. До его?
?утверждения рекомендуется использовать перевод на русский язык данного?
?международного стандарта. Перевод данного международного стандарта?
?находится в Федеральном информационном фонде технических регламентов и?
?стандартов. ?
? ?
? Примечание. В настоящей таблице использовано следующее условное?
?обозначение степени соответствия стандартов: ?
? IDT - идентичные стандарты. ?
???????????????????????????????????????????????????????????????????????????
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/9/gost_15905.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|