

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2021 Примечание к документу Документ введен в действие с 30.11.2021. Название документа "ГОСТ Р 59351-2021. Национальный стандарт Российской Федерации. Системная инженерия. Защита информации в процессе комплексирования системы" (утв. и введен в действие Приказом Росстандарта от 30.04.2021 N 334-ст) "ГОСТ Р 59351-2021. Национальный стандарт Российской Федерации. Системная инженерия. Защита информации в процессе комплексирования системы"
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||

актив: Что-либо, что имеет ценность для организации. Примечание - Имеются различные типы активов: - информация; - программное обеспечение; - материальные активы, например, компьютер; - услуги; - люди и их квалификация, навыки и опыт; - нематериальные активы, такие как репутация и имидж. [ГОСТ Р ИСО/МЭК 27000-2012, пункт 2.3] |
3.1.2
архитектура (системы): Основные понятия или свойства системы в окружающей среде, воплощенной в ее элементах, отношениях и конкретных принципах ее проекта и развития. [ГОСТ Р 57100-2016, пункт 3.2] |
3.1.3
допустимый риск: Риск, который в данной ситуации считают приемлемым при существующих общественных ценностях. [ГОСТ Р 51898-2002, пункт 3.7] |
3.1.4
заинтересованная сторона, правообладатель: Индивидуум или организация, имеющие право, долю, требование или интерес в системе или в обладании ее характеристиками, удовлетворяющими их потребности и ожидания. Пример - Конечные пользователи, организации конечного пользователя, поддерживающие стороны, разработчики, производители, обучающие стороны, сопровождающие и утилизирующие организации, приобретающие стороны, организации поставщика, органы регуляторов. Примечание - Некоторые заинтересованные стороны могут иметь противоположные интересы в системе. [ГОСТ Р 57193-2016, пункт 4.1.42] |
3.1.5
защита информации; ЗИ: Деятельность, направленная на предотвращение утечки защищаемой информации, несанкционированных и непреднамеренных воздействий на защищаемую информацию. [ГОСТ Р 50922-2006, статья 2.1.1] |
3.1.6
защита информации от утечки: Защита информации, направленная на предотвращение неконтролируемого распространения защищаемой информации в результате ее разглашения и несанкционированного доступа к ней, а также на исключение (затруднение) получения защищаемой информации [иностранными] разведками и другими заинтересованными субъектами. Примечание - Заинтересованными субъектами могут быть: государство, юридическое лицо, группа физических лиц, отдельное физическое лицо. [ГОСТ Р 50922-2006, статья 2.3.2] |
3.1.7
защита информации от несанкционированного воздействия; ЗИ от НСВ: Защита информации, направленная на предотвращение несанкционированного доступа и воздействия на защищаемую информацию с нарушением установленных прав и (или) правил на изменение информации, приводящих к разрушению, уничтожению, искажению, сбою в работе, незаконному перехвату и копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации. [ГОСТ Р 50922-2006, статья 2.3.3] |
3.1.8
защита информации от непреднамеренного воздействия: Защита информации, направленная на предотвращение воздействия на защищаемую информацию ошибок ее пользователя, сбоя технических и программных средств информационных систем, природных явлений или иных нецеленаправленных на изменение информации событий, приводящих к искажению, уничтожению, копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации. [ГОСТ Р 50922-2006, статья 2.3.4] |
3.1.9 интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации: Сочетание вероятности того, что будут нарушены надежность реализации процесса либо требования по защите информации, либо и то и другое, с тяжестью возможного ущерба.
3.1.10 комплексирование системы: Создание системы из множества системных элементов, соответствующей определенным системным требованиям, архитектуре и проекту.
3.1.11
конфигурация: Компоновка системы либо компонента, определяемая количеством, природой и взаимосвязями ее составных частей. [ГОСТ Р 57306-2016, статья 3.2.34] |
3.1.12 надежность реализации процесса комплексирования системы: свойство процесса комплексирования системы сохранять во времени в установленных пределах значения показателей, характеризующих способность выполнить его в заданных условиях реализации.
3.1.13
норма эффективности защиты информации: Значение показателя эффективности защиты информации, установленное нормативными и правовыми документами. [ГОСТ Р 50922-2006, статья 2.9.4] |
3.1.14
показатель эффективности защиты информации: Мера или характеристика для оценки эффективности защиты информации. [ГОСТ Р 50922-2006, статья 2.9.3] |
3.1.15
пользователь: Лицо или группа лиц, извлекающих пользу из системы в процессе ее применения. Примечание - Роль пользователя и роль оператора может выполняться одновременно или последовательно одним и тем же человеком или организацией. [ГОСТ Р 57193-2016, пункт 4.1.50] |
3.1.16
риск: Сочетание вероятности нанесения ущерба и тяжести этого ущерба. [ГОСТ Р 51898-2002, пункт 3.2] |
3.1.17
система: Комбинация взаимодействующих элементов, организованных для достижения одной или нескольких поставленных целей. Примечания 1 Система может рассматриваться как какой-то продукт или как предоставляемые услуги, обеспечивающие этот продукт. 2 На практике, интерпретация данного термина зачастую уточняется с помощью ассоциативного существительного, например система самолета. В некоторых случаях слово система может заменяться контекстно зависимым синонимом, например самолет, хотя это может впоследствии затруднить восприятие системных принципов. [ГОСТ Р 57193-2016, пункт 4.1.44] |
3.1.18
системный элемент: Представитель совокупности элементов, образующих систему. Пример - Системный элемент может представлять собой технические и программные средства, данные, людей, процессы (например, процессы для обеспечения услуг пользователям), процедуры (например, инструкции оператору), средства, материалы и природные объекты (например, вода, живые организмы, минералы) или любые их сочетания. Примечание - Системный элемент является отдельной частью системы, которая может быть создана для полного выполнения заданных требований. [ГОСТ Р 57193-2016, пункт 4.1.45] |
3.1.19 система-эталон: Реальная или гипотетичная система, которая по своим показателям интегрального риска нарушения реализации рассматриваемого процесса с учетом требований по защите информации принимается в качестве эталона для полного удовлетворения требований заинтересованных сторон системы и рационального решения задач системного анализа, связанных с обоснованием допустимых рисков, обеспечением нормы эффективности защиты информации, обоснованием мер, направленных на достижение целей процесса, противодействие угрозам и определение сбалансированных решений при средне- и долгосрочном планировании, а также с обоснованием предложений по совершенствованию и развитию системы защиты информации.
3.1.20
системная инженерия: Междисциплинарный подход, управляющий полным техническим и организаторским усилием, требуемым для преобразования ряда потребностей заинтересованных сторон, ожиданий и ограничений в решение и для поддержки этого решения в течение его жизни. [ГОСТ Р 57193-2016, пункт 4.1.47] |
3.1.21
требование по защите информации: Установленное правило или норма, которая должна быть выполнена при организации и осуществлении защиты информации, или допустимое значение показателя эффективности защиты информации. [ГОСТ Р 50922-2006, статья 2.9.2] |
3.1.22 целостность моделируемой системы: Состояние моделируемой системы, которое отвечает целевому назначению модели системы в течение задаваемого периода прогноза.
3.1.23
эффективность защиты информации: Степень соответствия результатов защиты информации цели защиты информации. [ГОСТ Р 50922-2006, статья 2.9.1] |
3.2 В настоящем стандарте использовано сокращение:
ТЗ - техническое задание.
4.1 Общие положения
Организации используют процесс комплексирования для создания единой системы из множества системных элементов, полученных в результате выполнения процесса реализации, обеспечения взаимодействия между системными элементами и интеграции рассматриваемой системы с взаимодействующими системами.
При реализации процесса комплексирования системы осуществляют защиту информации, направленную на обеспечение конфиденциальности, целостности и доступности защищаемой информации, предотвращение несанкционированных и непреднамеренных воздействий на защищаемую информацию. Должно быть обеспечено надежное выполнение процесса.
Для прогнозирования рисков, связанных с реализацией процесса, и обоснования эффективных предупреждающих мер по снижению этих рисков или их удержанию в допустимых пределах используют системный анализ процесса с учетом требований по защите информации.
Определение выходных результатов процесса комплексирования системы и типовых действий по защите информации осуществляют по ГОСТ 2.102, ГОСТ 15.016, ГОСТ 34.201, ГОСТ 34.602, ГОСТ IEC 61508-3, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р ИСО/МЭК 27001, ГОСТ Р ИСО/МЭК 27002, ГОСТ Р ИСО/МЭК 27003, ГОСТ Р 51583, ГОСТ Р 51904, ГОСТ Р 56939, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р 57839, ГОСТ Р 58412, ГОСТ Р МЭК 61508-2, ГОСТ Р МЭК 61508-6. Оценку интегрального риска нарушения реализации процесса с учетом требований по защите информации осуществляют по настоящему стандарту с использованием рекомендаций ГОСТ Р ИСО 2859-1, ГОСТ Р ИСО 2859-3, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 16085, ГОСТ Р ИСО/МЭК 27005, ГОСТ Р ИСО 31000, ГОСТ Р 50779.70, ГОСТ Р 51901.1, ГОСТ Р 51901.5, ГОСТ Р 51901.7, ГОСТ Р 54124, ГОСТ Р 57102, ГОСТ Р 57272.1, ГОСТ Р 58494, ГОСТ Р 58771, ГОСТ Р 59339, ГОСТ Р 59346, ГОСТ Р 59349, ГОСТ Р 59354, ГОСТ Р 59355. При этом учитывают специфику комплексируемой системы - см., например, [20] - [24].
4.2 Стадии и этапы жизненного цикла системы
В общем случае процесс комплексирования системы используется на стадиях разработки (модернизации, развития), эксплуатации и сопровождения системы и опирается на результаты процесса реализации системы. Стадии и этапы работ устанавливают в договорах, соглашениях и ТЗ с учетом специфики и условий функционирования системы. Перечень этапов и конкретных работ в жизненном цикле системы формируют с учетом требований ГОСТ 2.114, ГОСТ 15.016, ГОСТ 34.601, ГОСТ 34.602, ГОСТ Р 15.301, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р ИСО 31000, ГОСТ Р 51583, ГОСТ Р 51901.1, ГОСТ Р 51901.7, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р 57272.1, ГОСТ Р 57839, [21] - [24].
Процесс комплексирования системы может входить в состав работ, выполняемых в рамках других процессов жизненного цикла системы, и при необходимости включать в себя другие процессы.
4.3 Цели процесса и назначение мер защиты информации
4.3.1 Определение целей процесса комплексирования системы осуществляют по ГОСТ 34.601, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р 51583, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р МЭК 61508-1, ГОСТ Р МЭК 62264-1 в соответствии со спецификой комплексируемой системы.
В общем случае главной целью процесса комплексирования системы является создание единой системы из множества системных элементов, обеспечение взаимодействий между системными элементами и интеграция рассматриваемой системы с взаимодействующими системами. Результаты комплексирования системы должны соответствовать предъявляемым системным требованиям, а также положениям и установкам, сформулированным в рамках процессов определения архитектуры и определения проекта.
4.3.2 Меры защиты информации в процессе комплексирования системы предназначены для обеспечения конфиденциальности, целостности и доступности защищаемой информации, предотвращения утечки защищаемой информации, несанкционированных и непреднамеренных воздействий на защищаемую информацию. Определение мер защиты информации осуществляют по ГОСТ Р ИСО/МЭК 27001, ГОСТ Р ИСО/МЭК 27002, ГОСТ Р 51583, ГОСТ Р 56939, ГОСТ Р 58412, ГОСТ Р МЭК 61508-7, [20] - [24] с учетом специфики комплексируемой системы и реализуемой стадии жизненного цикла.
Примечание - Упоминаемые далее в тексте стандарта меры периодической диагностики и восстановления возможностей по обеспечению выполнения требований защиты информации, меры противодействия угрозам, меры по снижению рисков, корректирующие меры также относятся к мерам защиты информации.
4.4 Основные принципы системного анализа
При проведении системного анализа процесса комплексирования системы руководствуются основными принципами, определенными в ГОСТ Р 59349 с учетом дифференциации требований по защите информации в зависимости от категории значимости системы и важности обрабатываемой в ней информации - см. ГОСТ Р 59346, [19] - [24]. Все применяемые принципы подчинены принципу целенаправленности осуществляемых действий в планируемых и реализуемых процессах на протяжении всего жизненного цикла системы.
4.5 Основные усилия для обеспечения защиты информации
Основные усилия системной инженерии для обеспечения защиты информации в процессе комплексирования системы сосредоточивают:
- на определении выходных результатов и действий, предназначенных для достижения целей процесса и защиты активов, информация которых или о которых необходима для достижения этих целей;
- на выявлении потенциальных угроз и определении возможных сценариев возникновения и развития угроз для активов, подлежащих защите, выходных результатов и выполняемых действий процесса;
- на определении и прогнозировании рисков, подлежащих системному анализу;
- на проведении системного анализа для обоснования мер, направленных на противодействие угрозам и достижение целей процесса.
5.1 Общие требования системной инженерии по защите информации устанавливают в ТЗ на разработку, модернизацию или развитие системы. Эти требования и методы их выполнения детализируют в ТЗ на составную часть системы (в качестве которой может выступать система защиты информации), в конструкторской, технологической и эксплуатационной документации, в спецификациях на поставляемые продукцию и/или услуги. Содержание требований по защите информации формируют при выполнении процесса определения системных требований с учетом нормативно-правовых документов Российской Федерации (см., например, [1] - [24]), уязвимостей системы, преднамеренных и непреднамеренных угроз нарушения функционирования системы и/или ее программных и программно-аппаратных элементов - см. ГОСТ Р 59346.
Примечание - Если информация относится к категории государственной тайны, в вопросах защиты информации руководствуются регламентирующими документами соответствующих государственных регуляторов.
5.2 Требования системной инженерии по защите информации призваны обеспечивать управление техническими и организационными усилиями для принятия решений по планированию и реализации процесса комплексирования системы и поддержке при этом эффективности защиты информации.
Требования системной инженерии по защите информации в процессе комплексирования системы включают:
- требования к составам выходных результатов, выполняемых действий и используемых при этом активов, требующих защиты информации;
- требования к определению потенциальных угроз и выполняемых действий процесса, а также возможных сценариев возникновения и развития этих угроз;
- требования к прогнозированию рисков при планировании и реализации процесса, обоснованию эффективных предупреждающих мер по снижению рисков или их удержанию в допустимых пределах.
5.3 Состав выходных результатов и выполняемых действий в процессе комплексирования системы определяют по ГОСТ 2.102, ГОСТ 15.016, ГОСТ 21.501, ГОСТ 34.201, ГОСТ 34.602, ГОСТ IEC 61508-3, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р ИСО/МЭК 20000-1, ГОСТ Р 51583, ГОСТ Р 51904, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р 57839, ГОСТ Р МЭК 61508-2, ГОСТ Р МЭК 61508-6 с учетом специфики системы.
Примечание - В процессе комплексирования системы необходимо учитывать решение таких вопросов как:
- гарантированное подтверждение достаточности автоматизированной деклассификации конфиденциальной информации (анонимизации, деперсонификации и т.п.);
- учет возможности повышения уровня конфиденциальности данных в процессе их обработки в системах искусственного интеллекта (по мере агрегирования, выявления скрытых зависимостей, восстановления изначально отсутствующей информации и т.п.);
- регламентация вопросов обеспечения конфиденциальности тестовых выборок исходных данных, используемых испытательными лабораториями при оценке соответствия прикладных систем искусственного интеллекта, с сохранением прозрачности и подотчетности этого процесса.
5.4 Меры защиты информации и действия по защите информации должны охватывать активы, информация которых или о которых необходима для получения выходных результатов и выполнения действий процесса комплексирования системы.
5.5 Определение активов, информация которых или о которых подлежит защите, и формирование перечня потенциальных угроз и возможных сценариев возникновения и развития угроз для каждого из активов осуществляют по ГОСТ 34.201, ГОСТ 34.602, ГОСТ IEC 61508-3, ГОСТ Р ИСО/МЭК 27001, ГОСТ Р 51583, ГОСТ Р 56939, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р 58412 с учетом требований ГОСТ 15.016, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р ИСО/МЭК 27002, ГОСТ Р ИСО/МЭК 27005, ГОСТ Р ИСО 31000, ГОСТ Р 51275, ГОСТ Р 51901.1, ГОСТ Р 51901.7, ГОСТ Р 59346, ГОСТ Р МЭК 61508-1, ГОСТ Р МЭК 61508-2, ГОСТ Р МЭК 61508-6, ГОСТ Р МЭК 62264-1 и специфики комплексируемой системы (см., например, [20] - [24]).
Примеры перечней учитываемых активов и угроз в процессе комплексирования системы приведены в приложениях А и Б.
5.6 Эффективность защиты информации при реализации процесса комплексирования системы анализируют по показателям рисков в зависимости от специфики системы, целей ее применения и возможных угроз при выполнении процесса. В системном анализе процесса используют модель угроз безопасности информации.
Системный анализ процесса осуществляют с использованием методов, моделей и методик (см. приложения В, Г, Д) с учетом рекомендаций ГОСТ Р ИСО 2859-1, ГОСТ Р ИСО 2859-3, ГОСТ Р ИСО 9001, ГОСТ Р ИСО 13379-1, ГОСТ Р ИСО 13381-1, ГОСТ Р ИСО/МЭК 15026, ГОСТ Р ИСО/МЭК 15026-4, ГОСТ Р ИСО/МЭК 16085, ГОСТ Р ИСО 17359, ГОСТ Р ИСО/МЭК 27002, ГОСТ Р ИСО 31000, ГОСТ Р 50779.70, ГОСТ Р 51901.1, ГОСТ Р 51901.5, ГОСТ Р 51901.16, ГОСТ Р 54124, ГОСТ Р 58771, ГОСТ Р МЭК 61069-2, ГОСТ Р МЭК 61069-3, ГОСТ Р МЭК 61069-4, ГОСТ Р МЭК 61069-5, ГОСТ Р МЭК 61069-6, ГОСТ Р МЭК 61069-7, ГОСТ Р МЭК 61069-8, ГОСТ Р МЭК 61508-5, ГОСТ Р МЭК 61508-7, [21] - [24].
5.7 Для обоснования эффективных предупреждающих мер по снижению рисков или их удержанию в допустимых пределах применяют системный анализ с использованием устанавливаемых специальных качественных и количественных показателей рисков.
Качественные показатели для оценки рисков в области информационной безопасности определены в ГОСТ Р ИСО/МЭК 27005. Целесообразность использования количественных показателей рисков в дополнение к качественным показателям может потребовать дополнительного обоснования. Состав специальных количественных показателей рисков в интересах системного анализа процесса комплексирования системы определен в 6.3.
Типовые модели и методы прогнозирования рисков в процессе комплексирования системы, допустимые значения для расчетных показателей и примерный перечень методик системного анализа приведены в приложениях В, Г, Д. Характеристики мер защиты информации и действий по защите информации и исходные данные, обеспечивающие применение методов, моделей и методик, определяют на основе собираемой и накапливаемой статистики по рассматриваемым процессам и возможным условиям их реализации.
6.1 Общие положения
6.1.1 В приложении к защищаемым активам, действиям и выходным результатам процесса комплексирования системы, к которым предъявлены определенные требования по защите информации, осуществляют оценку эффективности защиты информации на основе прогнозирования рисков в условиях возможных угроз.
- стратегия комплексирования системы;
- описание точек контроля целостности комплексируемых конфигураций системы, а также взаимодействий элементов и корректности выполнения конкретных функций;
- результаты комплексирования системы из системных элементов, полученных в результате выполнения процесса реализации системы;
- результаты проверки взаимодействий между системными элементами, а также между системой и взаимодействующими системами и окружающей средой;
- результаты проверки системных требований, предъявляемых к функциям и критичным характеристикам качества и безопасности;
- отчет о результатах комплексирования системы, включающий сведения об обнаруженных отклонениях;
- карта прослеживаемости между комплексируемыми системными элементами, а также между ними и стратегией комплексирования, архитектурой системы, проектом и системными требованиями;
- конструкторская документация системы.
6.1.3 Для получения выходных результатов процесса комплексирования системы в общем случае выполняют следующие основные действия:
- подготовительные мероприятия, включая:
- определение стратегии комплексирования системы,
- определение точек, в которых будет производиться контроль целостности комплексируемых конфигураций системы, взаимодействий системных элементов и корректности выполнения конкретных функций,
- определение требований к обеспечивающим системам или услугам, которые предполагается использовать в процессе комплексирования системы, получение или приобретение доступа к ним;
- осуществление комплексирования системы, включая:
- получение в согласованные сроки реализованных системных элементов,
- сборку реализованных системных элементов до уровня скомплексированной системы,
- проверку взаимодействий между системными элементами, а также между системой и взаимодействующими системами и окружающей средой,
- проверку выполнения системных требований к функциям и критичным характеристикам качества и безопасности;
- управление результатами комплексирования системы, включая:
- документирование результатов комплексирования системы и любых обнаруженных отклонений,
- поддержку прослеживаемости между комплексируемыми системными элементами, а также между ними и стратегией, архитектурой системы, проектом и системными требованиями,
- обеспечение сохранности и своевременной модификации основных информационных объектов процесса.
6.1.4 Текущие данные, накапливаемая и собираемая статистика, связанные с нарушениями требований по защите информации и нарушениями надежности реализации процесса, являются основой для принятия решений по факту наступления событий и источником исходных данных для прогнозирования рисков на задаваемый период прогноза. Риски оценивают вероятностными показателями с учетом возможных ущербов (см. приложение В).
6.2 Требования к составу показателей
Выбираемые показатели должны обеспечивать проведение оценки эффективности защиты информации и прогнозирования интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации.
Эффективность защиты информации оценивают с помощью количественных показателей, которые позволяют сформировать представление о текущих и потенциальных проблемах или о возможных причинах недопустимого снижения эффективности на ранних этапах проявления явных и скрытых угроз безопасности информации, когда можно принять предупреждающие корректирующие действия. Дополнительно могут быть использованы вспомогательные статистические показатели, характеризующие события, которые уже произошли, и их влияние на эффективность защиты информации при реализации процесса. Вспомогательные показатели позволяют исследовать произошедшие события и их последствия и сравнивать эффективность применяемых и/или возможных мер в действующей системе защиты информации.
6.3.1 Для прогнозирования рисков нарушения требований по защите информации в процессе комплексирования системы используют следующие количественные показатели:
- риск нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации;
- риск нарушения требований по защите информации в процессе комплексирования системы;
- интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации.
6.3.2 Риск нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации характеризуют соответствующей вероятностью нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации (в зависимости от вероятности невыполнения необходимых действий процесса, вероятности нарушения сроков выполнения необходимых действий процесса и вероятности наличия недопустимого брака при комплексировании системы) в сопоставлении с возможными ущербами.
6.3.3 Риск нарушения требований по защите информации в процессе комплексирования системы характеризуют соответствующей вероятностью нарушения требований по защите информации в сопоставлении с возможным ущербом. При расчетах должны быть учтены защищаемые активы, действия реализуемого процесса и выходные результаты, к которым предъявляются определенные требования по защите информации.
6.3.4 Интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации характеризуют соответствующей вероятностью нарушения надежности реализации процесса без учета требований по защите информации и вероятностью нарушения требований по защите информации (см. В.2, В.3, В.4) в сопоставлении с возможным ущербом.
6.4 Требования к источникам данных
Источниками исходных данных для расчетов количественных показателей являются (в части, свойственной процессу комплексирования системы):
-  данные функционирования системы защиты информации, в том числе срабатывания ее исполнительных механизмов;
- текущие и статистические данные о состоянии параметров системы защиты информации (привязанные к временам изменения состояний);
- текущие и статистические данные о самой системе или системах-аналогах, характеризующие не только данные о нарушениях надежности реализации процесса, но и события, связанные с утечкой защищаемой информации, несанкционированными или непреднамеренными воздействиями на защищаемую информацию (привязанные к временам наступления событий, характеризующих нарушения и предпосылки к нарушениям требований по защите информации);
- текущие и статистические данные результатов технического диагностирования системы защиты информации;
- наличие и готовность персонала системы защиты информации, данные об ошибках персонала (привязанные к временам наступления событий, последовавших из-за этих ошибок и характеризующих нарушения и предпосылки к нарушениям требований по защите информации) в самой системе или в системах-аналогах;
- данные из модели угроз безопасности информации и метаданные, позволяющие сформировать перечень потенциальных угроз и возможные сценарии возникновения и развития угроз для каждого из защищаемых активов.
Типовые исходные данные для моделирования приведены в приложении В.
Требования к системному анализу процесса комплексирования системы включают:
- требования к прогнозированию рисков и обоснованию допустимых рисков;
- требования к выявлению явных и скрытых угроз;
- требования к поддержке принятия решений в процессе комплексирования системы.
Общие применимые рекомендации для проведения системного анализа изложены в ГОСТ Р 59349.
При обосновании и формулировании конкретных требований к системному анализу дополнительно руководствуются положениями ГОСТ 15.016, ГОСТ 34.602, ГОСТ IEC 61508-3, ГОСТ Р ИСО 9001, ГОСТ Р ИСО/МЭК 12207, ГОСТ Р ИСО 13381-1, ГОСТ Р ИСО/МЭК 15026, ГОСТ Р ИСО/МЭК 27001, ГОСТ Р ИСО/МЭК 27002, ГОСТ Р ИСО 31000, ГОСТ Р 51901.1, ГОСТ Р 51901.7, ГОСТ Р 56939, ГОСТ Р 57102, ГОСТ Р 57193, ГОСТ Р 57272.1, ГОСТ Р 57839, ГОСТ Р 58412, ГОСТ Р МЭК 61508-1, ГОСТ Р МЭК 61508-2, ГОСТ Р МЭК 61508-6, ГОСТ Р МЭК 61508-7 с учетом специфики комплексируемой системы - см., например, [21] - [24].
Примечание - Примеры решения различных задач системного анализа приведены в ГОСТ Р ИСО 11231, ГОСТ Р 58494, ГОСТ Р 59331, ГОСТ Р 59333, ГОСТ Р 59335, ГОСТ Р 59338, ГОСТ Р 59341, ГОСТ Р 59345, ГОСТ Р 59346, ГОСТ Р 59347, ГОСТ Р 59356.
(справочное)
Перечень защищаемых активов в процессе комплектования системы может включать (в части, свойственной этому процессу):
- выходные результаты процесса - по 6.1.2;
- активы государственных информационных систем, информационных систем персональных данных, автоматизированных систем управления производственными и технологическими процессами на критически важных объектах, потенциально опасных объектах, а также объектах, представляющих повышенную опасность для жизни и здоровья людей и для окружающей природной среды, значимых объектов критической информационной инфраструктуры Российской Федерации - см. [21] - [24];
- договоры и соглашения на выполнение работ по комплексированию системы;
- финансовые и плановые документы, связанные с выполнением работ по комплексированию системы;
- документацию при обследовании объекта автоматизации (для автоматизируемых систем) - по ГОСТ 34.601;
- документацию при выполнении научно-исследовательских работ - по ГОСТ 7.32, ГОСТ 15.101;
- конструкторскую и технологическую документацию - по ГОСТ 2.051, ГОСТ 2.102, ГОСТ 3.1001, ГОСТ 34.201;
- эксплуатационную и ремонтную документацию - по ГОСТ 2.602, ГОСТ 34.201, ГОСТ Р 2.601 с учетом специфики комплексируемой системы;
- документацию системы менеджмента качества организации - по ГОСТ Р ИСО 9001;
- персональные данные, базу данных и базу знаний, систему хранения архивов;
- систему передачи данных и облачные данные организации;
- выходные результаты иных процессов в жизненном цикле системы с учетом ее специфики.
(справочное)
Перечень угроз безопасности информации в процессе комплексирования системы может включать (в части, свойственной этому процессу):
- угрозы, связанные с объективными и субъективными факторами, воздействующими на защищаемую информацию и промежуточные и окончательные результаты комплексирования системы - по ГОСТ Р ИСО/МЭК 27002, ГОСТ Р 51275;
- угрозы государственным информационным системам, информационным системам персональных данных, автоматизированным системам управления производственными и технологическими процессами на критически важных объектах, потенциально опасных объектах, а также объектах, представляющих повышенную опасность для жизни и здоровья людей и для окружающей природной среды, значимым объектам критической информационной инфраструктуры Российской Федерации - по [21] - [24];
- угрозы штатному функционированию инструментариев и оборудования, используемых при комплексировании системы, связанные с возможностью аварий, технических неисправностей, помех или природных явлений - по ГОСТ Р ИСО/МЭК 27005-2010, приложение C;
- угрозы безопасности функционирования программного обеспечения, оборудования и коммуникаций, используемых в процессе работы - по ГОСТ Р ИСО/МЭК 27002, ГОСТ Р 54124, ГОСТ Р 56939, ГОСТ Р 58412;
- угрозы безопасности информации при подготовке и обработке документов - по ГОСТ Р ИСО/МЭК 27002, ГОСТ Р 51583, ГОСТ Р 56939, ГОСТ Р 58412;
- угрозы компрометации информационной безопасности в проекте, связанном с приобретением и/или поставкой продукции - по ГОСТ Р ИСО/МЭК 27002, ГОСТ Р ИСО/МЭК 27005-2010, приложение C;
- угрозы, связанные с приобретением или предоставлением облачных услуг, которые могут оказать влияние на информационную безопасность организаций, использующих эти услуги - по ГОСТ Р ИСО/МЭК 27036-4;
- прочие соответствующие угрозы безопасности информации, связанные с человеческим фактором, для информационных систем и автоматизированных систем управления производственными и технологическими процессами критически важных объектов из Банка данных угроз, сопровождаемого государственным регулятором.
(справочное)
В.1.1 Для прогнозирования рисков в процессе комплексирования системы могут применяться любые возможные методы, обеспечивающие приемлемое достижение поставленных целей. Применение типовых методов и моделей настоящего стандарта обеспечивает оценку следующих показателей:
- риска нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации - см. В.2;
- риска нарушения требований по защите информации в процессе комплексирования системы - см. В.3;
- интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации - см. В.4.
В.1.2 Риск нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации характеризуют:
- риском невыполнения необходимых действий процесса, определяемым вероятностью невыполнения необходимых действий процесса;
- риском нарушения сроков выполнения необходимых действий, определяемым вероятностью нарушения сроков выполнения необходимых действий процесса;
- риском наличия недопустимого брака при комплексировании системы, определяемым вероятностью наличия недопустимого брака при комплексировании системы.
Риск нарушения требований по защите информации в процессе комплексирования системы определяют соответствующей вероятностью нарушения требований по защите информации.
Вероятностные оценки обеспечивают уровень адекватности, достаточный для решения задач системного анализа при условии многократной повторяемости анализируемых событий или в предположении такой повторяемости.
В.1.3 Интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации характеризуют сочетанием риска нарушения надежности реализации процесса комплексирования системы без учета требований по защите информации и риска нарушения требований по защите информации в этом процессе.
В.1.4 При оценке рисков расчетным вероятностным показателям сопоставляют возможный ущерб, оцениваемый тяжестью последствий для системы и ее заинтересованных сторон в случае реализации угроз.
В.1.5 Для моделируемой системы нарушение реализации процесса комплексирования системы с учетом требований по защите информации характеризуется переходом системы в такое элементарное состояние, при котором имеет место или оказывается возможным ущерб по следующим причинам: из-за невыполнения необходимых действий процесса либо из-за нарушения сроков выполнения необходимых действий, либо из-за наличия недопустимого брака при комплексировании, либо из-за нарушения требований по защите информации, либо из-за комбинации перечисленных причин.
В.1.6 В общем случае, исходя из целей системного анализа, риски оценивают на разных исходных данных. При использовании одних и тех же моделей для расчетов это может приводить к различным оценкам и интерпретациям рисков. Различия связаны с неодинаковой тяжестью возможного ущерба для заинтересованных сторон (из-за невыполнения необходимых действий процесса, нарушения сроков выполнения необходимых действий, наличия брака при комплексировании, нарушений требований по защите информации), недоступностью или неполнотой статистических данных, используемых каждой их этих сторон в качестве исходных данных при системном анализе.
В.1.7 Выполнение или невыполнение действий и требований при моделировании отслеживается с использованием индикаторной функции  , которая позволяет учесть критичность последствий, связанных с невыполнением заданных условий согласно собираемой статистике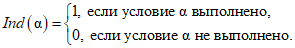
Условие  , используемое в индикаторной функции, формируют путем анализа выполнения конкретных условий.
В.1.8 При формировании исходных данных для моделирования и проведении разностороннего системного анализа используют методы оценки рисков из настоящего приложения и/или иные приемлемые методы - см., например, ГОСТ IEC 61508-3, ГОСТ Р ИСО 13379-1, ГОСТ Р ИСО 13381-1, ГОСТ Р ИСО 17359, ГОСТ Р 51901.1, ГОСТ Р 51901.7, ГОСТ Р 51901.16, ГОСТ Р 54124, ГОСТ Р 58494, ГОСТ Р 58771, ГОСТ Р МЭК 61069-1 - ГОСТ Р МЭК 61069-8, ГОСТ Р МЭК 61508-1, ГОСТ Р МЭК 61508-2, ГОСТ Р МЭК 61508-5 - ГОСТ Р МЭК 61508-7, ГОСТ Р МЭК 62264-1.
В.2 Прогнозирование рисков нарушения надежности реализации процесса без учета требований по защите информации
В.2.1 Общие положения
В.2.1.1 Надежность реализации процесса комплексирования системы без учета требований по защите информации представляет собой свойство процесса сохранять во времени в установленных пределах значения показателей, характеризующих способность выполнения необходимых действий процесса в интересах системы.
В.2.1.2 При проведении оценок расчетных показателей на заданный период прогноза предполагают усредненное повторение количественных исходных данных, свойственных прошедшему аналогичному периоду для моделируемой системы или для системы, выбранной в качестве аналога. Для исследования запроектных сценариев развития угроз при моделировании могут быть использованы гипотетичные исходные данные.
В.2.1.3 Используется предположение, что нарушение надежности реализации процесса комплексирования системы без учета требований по защите информации является следствием невыполнения необходимых действий и/или нарушения сроков выполнения необходимых действий процесса и/или наличия недопустимого брака.
В.2.2 Оценка риска невыполнения необходимых действий процесса
В.2.2.1 Общие положения
Риск невыполнения необходимых действий процесса оценивают в качестве вспомогательного показателя при проведении оценок интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации (см. В.4).
В реализуемом процессе должны быть выполнены необходимые действия. Невыполнение или незавершение выполнения необходимых действий процесса - это угроза возможного ущерба. С точки зрения тяжести ущерба в случае невыполнения необходимых действий процесса все действия могут быть распределены по K группам, K >= 1 (при необходимости). В общем случае для каждой группы требования к реализации процесса комплексирования системы формулируют на уровне инструкций должностных лиц, участвующих в реализации процесса.
В.2.2.2 Метод оценки
При оценке риска вычисляют вероятность невыполнения необходимых действий процесса комплексирования системы по отдельной группе действий или по всем действиям и делают сопоставление с возможным ущербом.
На основе применения статистических данных вероятность Rдействийk невыполнения необходимых действий процесса для k-й группы действий за задаваемое время Tзадk вычисляют по формуле
где Gнарушk(Tзадk) и Gk(Tзадk) - соответственно количество случаев невыполнения необходимых действий процесса и общее количество необходимых действий из k-й группы, подлежащих выполнению за заданное время Tзадk согласно статистическим данным.
Вероятность невыполнения необходимых действий процесса по всему множеству действий согласно статистическим данным вычисляют по следующим формулам:
- для варианта, когда учитывают все действия (как с завершенным выполнением, так и с их невыполнением)
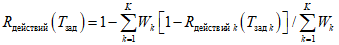
- для варианта, когда учитывают лишь те случаи, для которых необходимые действия процесса не были выполнены или завершены требуемым образом (именно они являются причиной возможных ущербов)
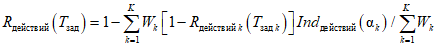
здесь Tзад - задаваемое суммарное время на реализацию процесса для всего множества действий из различных групп, включающее в себя все частные значения Tзадk с учетом их наложений;
Wk - количество учитываемых действий из k-й группы при многократных реализациях процесса.
Для k-й группы учитывают требование к выполнению действий процесса с использованием индикаторной функцией 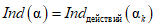 .
.Индикаторная функция 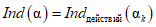 позволяет учесть последствия, связанные с невыполнением необходимых действий процесса - см. (В.1). Условие означает совокупность условий выполнения в требуемом объеме и завершения всех действий процесса при соблюдении ограничений на задаваемое время Tзадk.
Примечания
1 При соблюдении всех условий вероятностные оценки рисков по формулам (В.3), (В.4) совпадают.
2 Практическая ценность расчетов применения формул (В.2) - (В.4) проявляется при общем количестве необходимых действий процесса Gk(Tзадk), подлежащих выполнению за заданное время Tзадk, не менее 10 и количестве случаев невыполнения необходимых действий процесса Gнарушk(Tзадk) > 0, k = 1,..., K, K >= 1. Тем самым считают подтвержденными практические условия повторяемости анализируемых событий. При невыполнении этих условий делают предположение о многократной повторяемости анализируемых событий и для расчетов используют адаптированные математические модели для прогнозирования рисков нарушения надежности реализации системных процессов - см., например, приложение В.3, ГОСТ Р 59341-2021 (В.3 приложения В), ГОСТ Р 59346-2021 (В.2 приложения В), ГОСТ Р 59347-2021 (В.2 приложения В).
В.2.3 Оценка нарушения сроков выполнения необходимых действий процесса
В.2.3.1 Общие положения
Вероятность нарушения сроков выполнения необходимых действий процесса комплексирования системы оценивают в качестве вспомогательного показателя при проведении оценок интегрального риска нарушения реализации процесса с учетом требований по защите информации (см. В.4).
Каждое осуществляемое действие (в том числе для получения промежуточных результатов внутри системы), чтобы избежать ущербов, должно быть выполнено в задаваемые сроки. Нарушение сроков выполнения необходимых действий - это угроза возможного ущерба. С точки зрения важности, срочности действий и тяжести ущерба в случае нарушения сроков выполнения необходимые действия могут быть условно распределены по I группам, I >= 1 (при необходимости). В общем случае для каждой группы требования к своевременности формулируют в виде: срок выполнения действий из i-й группы должен быть не более задаваемого Tзадi, i = 1,..., I. Не приемлемость нарушения задаваемых сроков выполнения необходимых действий фиксируют в виде штрафных санкций, особых условий страхования ответственности и иных обязательств, направленных на недопущение нарушений сроков выполнения действий в процессе комплексирования системы.
В.2.3.2 Метод оценки
При оценке риска вычисляют вероятность нарушения сроков выполнения действий процесса комплексирования системы.
На основе применения статистических данных вероятность Rсвi нарушения сроков однократного действия из i-й группы за задаваемое время Tзадi вычисляют по формуле
где Nнарушi(Tзадi) и Ni(Tзадi) - соответственно количество нарушений сроков выполнения действий и общее количество действий за заданное время Tзадi для множества действий из i-й группы согласно статистическим данным.
Вероятность Rсв(Tзад) нарушения сроков выполнения необходимых действий по всему множеству действий, реализуемых в процессе согласно статистическим данным, вычисляют по формулам:
- для варианта, когда учитывают все действия (как с выполненными, так и с нарушенными сроками выполнения)
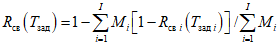
- для варианта, когда учитывают лишь те случаи, для которых сроки выполнения были нарушены (именно они являются причиной возможных ущербов)
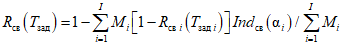
где Tзад - задаваемое суммарное время для выполнения всех действий, включающее в себя все частные значения Tзадi с учетом их наложений;
Mi - количество учитываемых действий при многократных выполнениях процесса.
Для действий из i-й группы учитывают требование к срокам их выполнения с использованием индикаторной функцией 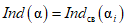 . Индикаторная функция
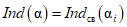 позволяет учесть последствия, связанные с несвоевременностью выполнений действий процесса. Условие
 означает выполнение действий при ограничении на уровне задаваемого срока Tзадi.
. Индикаторная функция позволяет учесть последствия, связанные с несвоевременностью выполнений действий процесса. Условие означает выполнение действий при ограничении на уровне задаваемого срока Tзадi.Примечания
1 При соблюдении всех учитываемых условий вероятностные оценки рисков по формулам (В.6), (В.7) совпадают.
2 Практическая ценность расчетов применения формул (В.5) - (В.7) проявляется при общем количестве действий процесса Ni(Tзадi) за заданное время (Tзадi) не менее 10 и количестве случаев нарушений сроков выполнения необходимых действий Nнарушi(Tзадi) 0, i = 1,..., I, I >= 1. Тем самым считают подтвержденными практические условия повторяемости анализируемых событий. При невыполнении этих условий делают предположение о многократной повторяемости анализируемых событий и для расчетов используют адаптированные математические модели для прогнозирования рисков - см., например приложение В.3, ГОСТ Р 59341-2021 (В.3 приложения В), ГОСТ Р 59344-2021 (В.2 приложения В) и ГОСТ Р 59347-2021 (В.2 приложения В).
В.2.4 Оценка наличия недопустимого брака при комплексировании системы
Вероятность наличия недопустимого брака при комплексировании системы оценивают в качестве вспомогательного показателя при проведении оценок интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации (см. В.4).
При выполнении процесса комплексирования системы рассматривают продукцию и/или услуги, поставляемые в интересах комплексирования системы (являющиеся в том числе составными системными элементами). Эти поставляемые продукция и/или услуги должны удовлетворять требованиям по качеству. Нарушение качества поставляемой продукции и/или услуги при комплексировании системы - это угроза возможного ущерба в системе. В общем случае под выполнением требований по качеству понимается поставка продукции и/или услуг, используемых при комплексировании системы, без брака или с допустимым уровнем брака, оговоренным в требованиях (обязательствах) организации или в договорных условиях. С точки зрения нарушения качества и тяжести возможного ущерба, поставляемые продукция и/или услуги, используемые при комплексировании системы, могут быть условно сгруппированы по J типам, J >= 1. В общем случае для каждого типа количественные условия к отсутствию недопустимого брака при комплексировании системы формулируют в одном из двух видов:
- условие 1: количество единиц брака в j-й поставке продукции и/или услуг Hбракаj(Tзадj) не должно превышать задаваемого уровня Hбраказадj(Tзадj) >= 0, зависящего в общем случае от объема и сроков поставки Tзадj, (j = 1,..., J). Для больших объемов поставки значение Hбраказадj(Tзадj) может быть по согласию заинтересованных сторон интерпретировано как среднее количество допустимого брака в поставке;
- условие 2: допустимая вероятность брака Rбракаj(Tзадj) в j-й поставке продукции и/или услуг не должна превышать допустимого значения Rбракаj(Tзадj) > 0, т.е. задают максимально допустимый вероятностный уровень брака Rбраказадj(Tзадj) такой, чтобы Rбракаj(Tзадj) <= Rбраказадj(Tзадj).
Неприемлемость нарушений задаваемых ограничений фиксируют в виде штрафных санкций, особых условий страхования ответственности и иных обязательств, направленных на недопущение брака в процессе комплексирования системы.
В.2.4.2 Метод оценки
В интересах комплексирования системы при оценке риска вычисляют вероятность наличия брака при однократной и множественных поставках для разнородных продукции и/или услуг.
На основе применения статистических данных вероятность наличия брака при однократной поставке продукции и/или услуг j-го типа за задаваемое время Tзадj вычисляют по формуле
где Hнарушj(Tзадj) и Hj(Tзадj) - соответственно количество поставок с недопустимым браком и общее количество поставок за заданное время Tзадj для продукции и/или услуг j-го типа согласно статистическим данным.
Вероятность наличия брака по всему множеству продукции и/или услуг различных типов, используемых при комплексировании системы, с учетом множественности поставок, характеризуемых исходными данными по каждому из типов продукции и/или услуг, вычисляют по формулам:
- для случая, когда учитывают все поставки (как с выполненными, так и с нарушенными количественными условиями по отсутствию недопустимого брака)
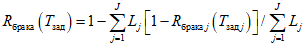
- для случая, когда учитывают лишь те поставки, для которых условия по отсутствию недопустимого брака были нарушены (именно они являются причиной возможных ущербов)
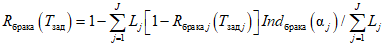
где Tзад - задаваемое общее время поставки всего множества продукции и/или услуг различных типов, включающее в себя все частные значения Tзадj с учетом их наложений;
Lj - количество учитываемых поставок продукции и/или услуг j-го типа при многократных поставках.
Индикаторная функция 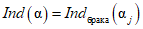 позволяет учесть последствия, связанные с наличием брака в поставках - см. (В.1). Условие
 , используемое в индикаторной функции, формируют из договорных документов путем анализа задаваемых условий 1 или 2 к отсутствию недопустимого брака при поставках - см. В.2.4.1.
позволяет учесть последствия, связанные с наличием брака в поставках - см. (В.1). Условие , используемое в индикаторной функции, формируют из договорных документов путем анализа задаваемых условий 1 или 2 к отсутствию недопустимого брака при поставках - см. В.2.4.1.Примечания
1 При соблюдении всех учитываемых условий вероятностные оценки рисков по формулам (В.9), (В.10) совпадают.
2 Практическая ценность расчетов применения формул (В.8) - (В.10) проявляется при общем количестве поставок Hj(Tзадj) за заданное время Tзадj не менее 10 и количестве случаев поставок с недопустимым браком Hнарушj(Tзадj) >= 0, j = 1,..., J, J >= 1. Тем самым считают подтвержденными практические условия повторяемости анализируемых событий. При невыполнении этих условий делают предположение о многократной повторяемости анализируемых событий и для расчетов используют адаптированные математические модели для прогнозирования рисков нарушения надежности реализации системных процессов - см. В.3, а также ГОСТ Р 59331-2021 (В.2 приложения В), ГОСТ Р 59341-2021 (В.3 приложения В) и ГОСТ Р 59347-2021 (В.2 приложения В).
В.3.1 Общие положения
В.3.1.1 Прогнозирование рисков нарушения требований по защите информации в процессе комплексирования системы осуществляют на основе применения математических моделей для прогнозирования риска нарушения требований по защите информации ГОСТ Р 59341-2021 (В.2 приложения В). Вероятностные положения по моделированию, изложенные в ГОСТ Р 59341 применительно к процессу управления информацией, в полной мере применимы к процессу комплексирования системы (в части, свойственной этому процессу). Для расчета типовых показателей рисков анализируемые сущности рассматривают в виде моделируемой системы простой или сложной структуры. Модели и методы системного анализа таких систем используют данные, получаемые "по факту наступления событий", по выявленным предпосылкам к наступлению событий, и данные собираемой и накапливаемой статистики по процессам и возможным условиям их реализации.
В.3.1.2 В моделях простой структуры под моделируемой системой понимается определенный выходной результат или действие, а также совокупность задействованных активов, к которым предъявлены требования и применяют меры защиты информации. Система простой структуры представляет собой систему из единственного элемента или множества элементов, логически объединенных для анализа как один элемент. Анализ системы простой структуры осуществляют по принципу "черного ящика", когда известны входы и выходы, но неизвестны внутренние детали функционирования системы. Система сложной структуры представляется как совокупность взаимодействующих элементов, каждый из которых представляется в виде "черного ящика", функционирующего в условиях неопределенности.
В.3.1.3 При анализе "черного ящика" для вероятностного прогнозирования рисков осуществляют формальное определение пространства элементарных состояний. Это пространство элементарных состояний формируют в результате статистического анализа произошедших событий с их привязкой к временной оси. Предполагается повторяемость событий. Чтобы провести системный анализ для ответа на условный вопрос "Что будет, если...", при формировании сценариев возможных нарушений статистика реальных событий по желанию исследователя может быть дополнена гипотетичными событиями, характеризующими ожидаемые и/или прогнозируемые условия функционирования системы. Применительно к анализируемому сценарию осуществляют расчет вероятности пребывания элементов моделируемой системы в определенном элементарном состоянии в течение задаваемого периода прогноза. Для негативных последствий при оценке рисков этой расчетной вероятности сопоставляют возможный ущерб.
В.3.1.4 Для математической формализации используют следующие основные положения:
- к началу периода прогноза предполагается целостность моделируемой системы, включая изначальное выполнение требований по защите информации в системе (в качестве моделируемой системы простой или сложной структуры могут быть рассмотрены выходные результаты с задействованными активами и действия процесса, к которым предъявлены определенные требования по защите информации);
- в условиях неопределенностей возникновение и разрастание различных угроз описывается в терминах случайных событий;
- для различных вариантов развития угроз средства, технологии и меры противодействия угрозам с формальной точки зрения представляют собой совокупность мер и/или защитных преград, предназначенных для воспрепятствования реализации угроз.
Под целостностью моделируемой системы понимается такое ее состояние, которое в течение задаваемого периода прогноза отвечает целевому назначению модели системы. При моделировании, направленном на прогнозирование риска нарушения требований по защите информации, целевое назначение моделируемой системы проявляется в выполнении требований по защите информации. Такая интерпретация подразумевает выполнение требований по защите информации не только применительно к защищаемым активам и действиям, с помощью которых создают и получают выходные результаты, но и к самим выходным результатам, которые применяют (или планируют к созданию, получению и/или применению). В итоге для каждого из элементов и моделируемой системы в целом в приложении к прогнозированию риска нарушения требований по защите информации пространство элементарных состояний на временной оси образовано следующими двумя основными состояниями:
- "Выполнение требований по защите информации в системе обеспечено", если в течение всего периода прогноза обеспечено выполнение требований по защите информации;
- "Выполнение требований по защите информации в системе нарушено" - в противном случае.
Обоснованное использование выбранных мер и защитных преград является предупреждающими контрмерами, нацеленными на обеспечение успешной реализации процесса комплексирования системы.
В.3.1.5 В моделях простой структуры систему рассматривают как "черный ящик", если для него сделано предположение об использовании одной и той же модели угроз безопасности информации и одной и той же технологии системного контроля выполнения требований по защите информации и восстановления системы после состоявшихся нарушений или выявленных предпосылок к нарушениям. В моделях сложной структуры под моделируемой системой понимается определенная упорядоченная совокупность составных элементов, каждый из которых логически представляет собой определенное действие или выходной результат и совокупность задействованных активов, к которым предъявлены требования и применяют меры защиты информации. При этом выходной результат сам может стать активом в итоге выполняемых действий.
В общем случае для системы сложной структуры для различных элементов могут быть применены различные модели угроз безопасности информации или различные технологии системного контроля выполнения требований по защите информации и восстановления целостности системы.
В.3.1.6 При расчетах с использованием математических моделей для прогнозирования риска нарушения требований по защите информации и рекомендаций ГОСТ Р 59341-2021 (В.2 и В.3 приложения В) осуществляется учет предпринимаемых мер периодической диагностики и восстановления возможностей по обеспечению выполнения требований по защите информации. В результате математического моделирования рассчитывают вероятность приемлемого выполнения требований по защите информации (т.е. пребывания в состоянии "Выполнение требований по защите информации в системе обеспечено") в течение всего периода прогноза и ее дополнение до единицы, представляющее собой вероятность нарушения требований по защите информации (т.е. пребывания в состоянии "Выполнение требований по защите информации в системе нарушено"). В свою очередь вероятность нарушения требований по защите информации в течение всего периода прогноза в сопоставлении с возможным ущербом определяет риск нарушения требований по защите информации в процессе комплексирования системы.
В.3.2 Исходные данные и расчетные показатели
Для расчета вероятностных показателей применительно к моделируемой системе используют исходные данные, формально определяемые в общем случае следующим образом:
 - частота возникновения источников угроз в процессе комплексирования системы;
 - среднее время развития угроз с момента возникновения источников угроз до нарушения нормальных условий реализации процесса (например, до нарушения установленных требований по защите информации в системе или до инцидента);
Tмеж - среднее время между окончанием предыдущей и началом очередной диагностики возможностей по обеспечению выполнения требований по защите информации в системе;
Tдиаг - среднее время системной диагностики возможностей по обеспечению выполнения требований по защите информации (т.е. диагностики целостности моделируемой системы);
Tвосст - среднее время восстановления нарушенных возможностей по обеспечению выполнения требований по защите информации в моделируемой системе;
Tзад - задаваемая длительность периода прогноза.
Расчетные показатели:
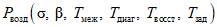 - вероятность отсутствия нарушений по защите информации в процессе комплексирования системы в течение периода прогноза Tзад;
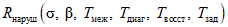 - вероятность нарушения требований по защите информации в процессе комплексирования системы в течение периода прогноза Tзад.
Расчет показателей применительно к процессу комплексирования для моделируемой системы простой и сложной структуры вычисляют по формулам ГОСТ Р 59341-2021 (В.2 приложения В).
Примечание - При необходимости могут быть использованы модели, позволяющие оценивать защищенность от опасных программно-технических воздействий, от несанкционированного доступа и сохранение конфиденциальности информации в системе - см. ГОСТ Р 59341-2021 (В.2 приложения В).
В.4 Прогнозирование интегрального риска нарушения реализации процесса с учетом требований по защите информации
В.4.1 Общие положения
Оценку интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации применяют при решении задач системного анализа - см. раздел 7. Интегральный риск оценивают с использованием расчетных вероятностей невыполнения необходимых действий процесса, нарушения сроков выполнения необходимых действий процесса, наличия недопустимого брака при комплексировании системы (см. В.2) и нарушения требований по защите информации (см. В.3) в сопоставлении с возможным ущербом.
В.4.2 Метод оценки
Вероятность нарушения надежности реализации процесса без учета требований по защите информации вычисляют по формулам:
- для случая, когда учитывают все действия процесса (включая действия с нарушениями и отсутствием нарушений)
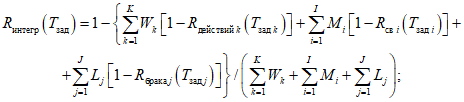
- для случая, когда учитывают лишь те действия процесса, для которых условия по выполнению необходимых действий или срокам поставки или отсутствию недопустимого брака были нарушены (именно они являются причиной возможных ущербов)
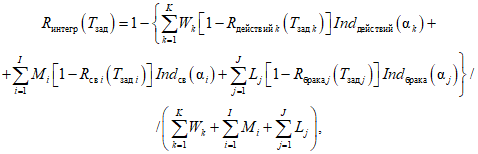
где Tзад - задаваемое общее время для выполнения всех действий, включающее в себя все частные значения Tзадk, Tзадi, Tзадj с учетом их наложений - см. формулы (В.2) - (В.12).
Примечание - При отсутствии каких-либо нарушений вероятностные оценки рисков по формулам (В.11), (В.12) совпадают.
Интегральную вероятность нарушения реализации процесса комплексирования системы с учетом требований по защите информации Rинтегр.уч(Tзад) вычисляют по формуле
x [1 - Rнаруш(Tзад)]. (В.13)
Здесь вероятность нарушения надежности реализации процесса в течение периода прогноза без учета требований по защите информации Rинтегр(Tзад) рассчитывают по формулам (В.11) или (В.12) в зависимости от целей системного анализа. Вероятность нарушения требований по защите информации в процессе комплексирования системы в течение периода прогноза Rнаруш(Tзад) рассчитывают по рекомендациям В.3 для выбранной структуры моделируемой системы.
Интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации определяют путем сопоставления расчетной интегральной вероятности нарушения реализации процесса в течение периода прогноза, рассчитанной по формуле (В.13), с возможным ущербом за этот период.
Примечание - Примеры прогнозирования рисков и способы решения различных задач системного анализа приведены в ГОСТ Р ИСО 11231, ГОСТ Р 58494, ГОСТ Р 59331, ГОСТ Р 59333, ГОСТ Р 59335, ГОСТ Р 59338, ГОСТ Р 59341, ГОСТ Р 59346, ГОСТ Р 59347, ГОСТ Р 59356.
(справочное)
ДЛЯ ПРОЦЕССА КОМПЛЕКСИРОВАНИЯ СИСТЕМЫ
С точки зрения остаточного риска, характеризующего приемлемый уровень целостности систем, предъявляемые требования системной инженерии подразделяют на требования при допустимых рисках, обосновываемых по прецедентному принципу согласно ГОСТ Р 59349, и требования при рисках, свойственных реальной или гипотетичной системе-эталону. При формировании требований системной инженерии необходимо обоснование достижимости целей системы и рассматриваемого процесса комплексирования системы, а также целесообразности использования количественных показателей рисков в дополнение к качественным показателям, определяемым по ГОСТ Р ИСО/МЭК 27005. При этом учитывают важность и критичность системы, ограничения на стоимость ее создания и эксплуатации, указывают другие условия в зависимости от специфики.
Требования системной инженерии при принимаемых рисках, свойственных системе-эталону, являются наиболее жесткими, они не учитывают специфики рассматриваемой системы, а ориентируются лишь на мировые технические и технологические достижения для удовлетворения требований заинтересованных сторон и рационального решения задач системного анализа. Полной проверке на соответствие этим требованиям подлежит система в целом, составляющие ее подсистемы и реализуемые процессы жизненного цикла. Выполнение этих требований является гарантией обеспечения высокого качества и безопасности системы. Вместе с тем проведение работ системной инженерии с ориентацией на риски, свойственные системе-эталону, характеризуются существенно  затратами по сравнению с требованиями, ориентируемыми на допустимые риски, обосновываемые по прецедентному принципу. Это заведомо удорожает разработку самой системы, увеличивает время до принятия ее в эксплуатацию и удорожает саму эксплуатацию системы.
Требования системной инженерии при допустимых рисках, свойственных конкретной системе или ее аналогу и обосновываемые по прецедентному принципу, являются менее жесткими, а их реализация - менее дорогостоящей по сравнению с требованиями для рисков, свойственных системе-эталону. Использование данного варианта требований обусловлено тем, что на практике может оказаться нецелесообразной (из-за использования ранее зарекомендовавших себя технологий, по экономическим или по другим соображениям) или невозможной ориентация на допустимые риски, свойственные системе-эталону. Вследствие этого минимальной гарантией обеспечения качества и безопасности выполнения процесса комплексирования системы является выполнение требований системной инженерии при допустимом риске заказчика, обосновываемом по прецедентному принципу.
Типовые допустимые значения количественных показателей рисков для процесса комплексирования системы отражены в таблице Г.1. При этом период прогноза для расчетных показателей подбирают таким образом, чтобы вероятностные значения рисков не превышали допустимые. В этом случае для задаваемых при моделировании условий имеет место гарантия качества и безопасности выполнения процесса комплексирования системы в течение задаваемого периода прогноза.
Таблица Г.1
Пример задания допустимых значений рисков
Показатель | Допустимое значение риска (в вероятностном выражении) | |
при ориентации на обоснование по прецедентному принципу | при ориентации на обоснование для системы-эталона | |
Риск нарушения требований по защите информации в процессе комплексирования системы | Не выше 0,05 | Не выше 0,01 |
Интегральный риск нарушения реализации процесса комплексирования системы с учетом требований по защите информации | Не выше 0,10 | Не выше 0,05 |
(справочное)
МЕТОДИК СИСТЕМНОГО АНАЛИЗА ДЛЯ ПРОЦЕССА
КОМПЛЕКСИРОВАНИЯ СИСТЕМЫ
Д.1 Методика прогнозирования риска нарушения требований по защите информации в процессе комплексирования системы.
Д.2 Методика прогнозирования интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации.
Д.3 Методики обоснования допустимых рисков и нормы эффективности защиты информации для задаваемой модели угроз (в терминах риска нарушения требований по защите информации и интегрального риска нарушения реализации процесса комплексирования системы с учетом требований по защите информации).
Д.4 Методики выявления явных и скрытых недостатков процесса комплексирования системы с использованием прогнозирования рисков.
Д.5 Методики обоснования предупреждающих мер, направленных на достижение целей процесса комплексирования системы и противодействие угрозам нарушения требований по защите информации.
Д.6 Методики обоснования предложений по совершенствованию и развитию системы защиты информации по результатам системного анализа процесса комплексирования системы.
Примечания
1 Системной основой для создания методик служат положения разделов 5 - 7, методы и модели приложения В.
2 С учетом специфики системы допускается использование других научно обоснованных методов, моделей, методик.
Федеральный закон от 21 декабря 1994 г. N 68-ФЗ "О защите населения и территорий от чрезвычайных ситуаций природного и техногенного характера" | ||
[2] | Федеральный закон от 21 июля 1997 г. N 116-ФЗ "О промышленной безопасности опасных производственных объектов" | |
[3] | Федеральный закон от 21 июля 1997 г. N 117-ФЗ "О безопасности гидротехнических сооружений" | |
[4] | Федеральный закон от 2 января 2000 г. N 29-ФЗ "О качестве и безопасности пищевых продуктов" | |
[5] | Федеральный закон от 10 января 2002 г. N 7-ФЗ "Об охране окружающей среды" | |
[6] | Федеральный закон от 27 декабря 2002 г. N 184-ФЗ "О техническом регулировании" | |
[7] | Федеральный закон от 27 июля 2006 г. N 149-ФЗ "Об информации, информационных технологиях и о защите информации" | |
[8] | Федеральный закон от 9 февраля 2007 г. N 16-ФЗ "О транспортной безопасности" | |
[9] | Федеральный закон от 22 июля 2008 г. N 123-ФЗ "Технический регламент о требованиях пожарной безопасности" | |
[10] | Федеральный закон от 30 декабря 2009 г. N 384-ФЗ "Технический регламент о безопасности зданий и сооружений" | |
[11] | Федеральный закон от 28 декабря 2010 г. N 390-ФЗ "О безопасности" | |
[12] | Федеральный закон от 21 июля 2011 г. N 256-ФЗ "О безопасности объектов топливно-энергетического комплекса" | |
[13] | Федеральный закон от 28 декабря 2013 г. N 426-ФЗ "О специальной оценке условий труда" | |
[14] | Федеральный закон от 28 июня 2014 г. N 172-ФЗ "О стратегическом планировании в Российской Федерации" | |
[15] | Федеральный закон от 26 июля 2017 г. N 187-ФЗ "О безопасности критической информационной инфраструктуры Российской Федерации" | |
[16] | Постановление Правительства Российской Федерации от 31 декабря 2020 г. N 2415 "О проведении эксперимента по внедрению системы дистанционного контроля промышленной безопасности" | |
[17] | Информационные технологии. Основные термины и определения в области технической защиты информации | |
[18] | Техническая защита информации. Основные термины и определения | |
Руководящий документ. Защита от несанкционированного доступа к информации. Часть 1. Программное обеспечение средств защиты информации. Классификация по уровню контроля отсутствия недекларированных возможностей. (Утвержден решением председателя Государственной технической комиссии при Президенте Российской Федерации от 4 июня 1999 г. N 114) | ||
Специальные требования и рекомендации по технической защите конфиденциальной информации (СТР-К), утвержденные приказом Председателя Гостехкомиссии России от 30 августа 2002 г. N 282 | ||
Требования о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах. (Утверждены приказом ФСТЭК России от 11 февраля 2013 г. N 17) | ||
[22] | Состав и содержание организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах персональных данных. (Утверждены приказом ФСТЭК России от 18 февраля 2013 г. N 21) | |
[23] | Требования к обеспечению защиты информации в автоматизированных системах управления производственными и технологическими процессами на критически важных объектах, потенциально опасных объектах, а также объектах, представляющих повышенную опасность для жизни и здоровья людей и для окружающей природной среды. (Утверждены приказом ФСТЭК России от 14 марта 2014 г. N 31) | |
Требования по обеспечению безопасности значимых объектов критической информационной инфраструктуры Российской Федерации. (Утверждены приказом ФСТЭК России от 25 декабря 2017 г. N 239) | ||
УДК 006.34:004.056:004.056.5:004.056.53:006.354 | ОКС 35.020 |
Ключевые слова: актив, безопасность, защита информации, процесс комплексирования системы, модель, риск, система, системная инженерия, управление | |
Вернуться в "Каталог нормативных документов"
Источник информации: https://internet-law.ru/documents/prod/gost-r_gosudarstvennyj-standart/24/gost_24841.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|